
O Elido não encaminha conversões para a Conversions API da Meta hoje. Se você chegou aqui pela lista de integrações esperando um botão para ligar, ele não existe, e prefiro dizer isso logo de início a levar você por uma configuração que não termina em lugar nenhum. A seguir está o que o Elido registra, o que a documentação da Meta (acesso em 2026-10-25) exige e como montar a chamada server-side você mesmo, com ou sem um link curto no caminho.
Resumindo: o Elido entrega cliques por link e, para Shopify e Stripe, receita por link. A Meta quer um evento com um event_id, dados do cliente com hash e, de preferência, o click ID fbc. Essa montagem fica por sua conta.
O que o Elido faz e não faz pela Meta hoje
Este é o estado do código, verificado no repositório em 2026-10-25:
- ID do pixel da Meta: um workspace pode guardar um. Ele é usado no pixel do navegador nas páginas splash e intersticiais do Elido. Isso é uma tag do lado do navegador, não a CAPI.
- Chamada server-side à Meta: o pipeline de cliques contém um caminho de código da Meta que enviaria um
PageViewcom IP e user agent. Ele só roda quando existem um ID de pixel e um access token, e as configurações nunca guardam um token, então ele nunca dispara. - Conversões: os pedidos chegam apenas por webhooks do Shopify e do Stripe e são associados a um link por um valor
elido_link_idque você repassa. Não há endpoint público de conversões nem header ou cookie de click ID. - fbclid: o Elido não o captura nem o encaminha.
A página do recurso de rastreamento de conversões descreve o mesmo modelo de webhooks. Trate qualquer texto antigo que prometa envio à Meta em uma única chamada como descrição de um plano, não de um produto.
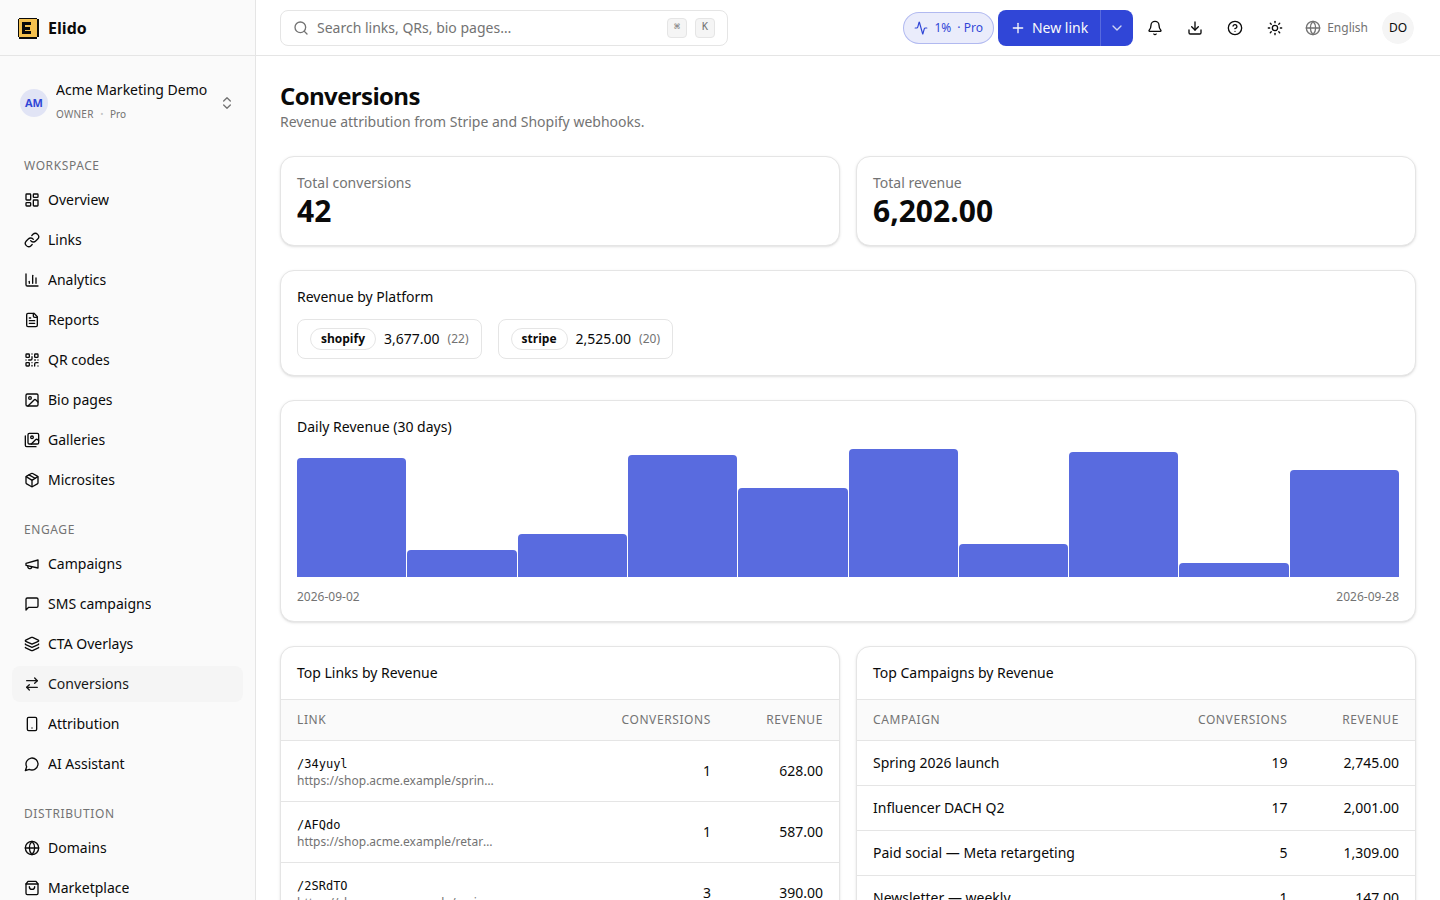
Workspace de demonstração com dados de exemplo sintéticos, não são resultados de clientes.
Essa tela ainda ajuda ao lado da Meta. A receita por campanha, calculada a partir dos seus próprios pedidos, confere o que o Ads Manager afirma. Os dois raramente batem até o centavo.
Como a Conversions API da Meta funciona
Segundo a documentação da Conversions API da Meta (acesso em 2026-10-25), você envia um POST para https://graph.facebook.com/{API_VERSION}/{PIXEL_ID}/events com um access token. O exemplo atual da documentação usa a v26.0. Alguns limites que vale conhecer antes de escrever código:
- Uma requisição pode levar até 1.000 eventos.
- O
event_timepode ter até 7 dias. Se algum evento do lote for mais antigo, a Meta rejeita a requisição inteira. - Envie um
event_idcom cada evento. Se a Meta vir o mesmoevent_ideevent_nameduas vezes, ela mantém a primeira cópia, o que torna as novas tentativas seguras.
Para o token, o guia de primeiros passos da Meta (acesso em 2026-10-25) recomenda gerá-lo no Events Manager: escolha o pixel, abra Settings e use "Generate access token" na seção da Conversions API. Esse link só aparece para usuários com privilégios de desenvolvedor na empresa. Guarde o token em um segredo do servidor.
Monte você mesmo, passo a passo
Os passos são os mesmos, quer o clique tenha vindo de um link curto, de um QR code ou de um anúncio direto.
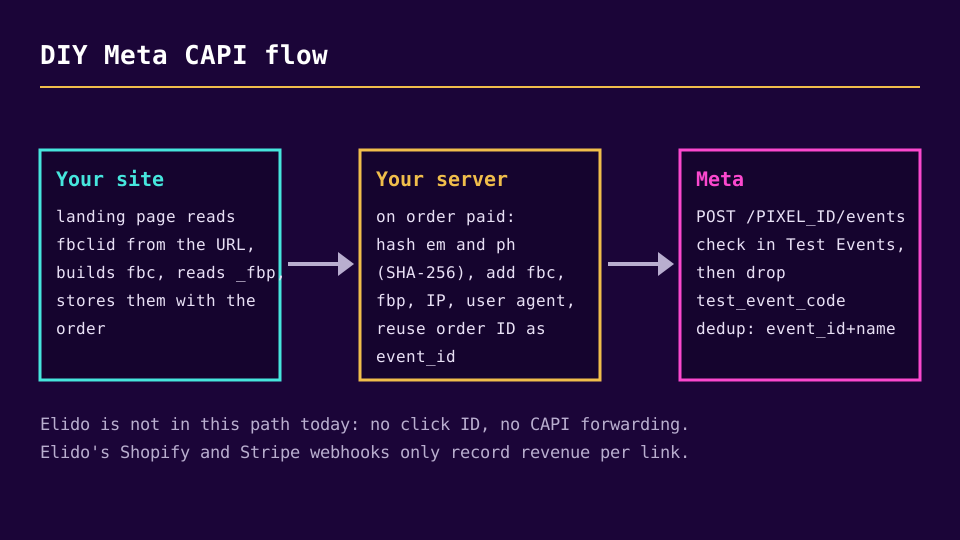
- Guarde o click ID. O guia de fbp e fbc da Meta (acesso em 2026-10-25) diz para ler o
fbclidda URL da landing page no servidor, quando presente, e formatá-lo comofb.1.<creation time in ms>.<fbclid>. Guarde isso como o valorfbcjunto com a sessão do visitante e depois copie para o pedido. Guarde também o valor do cookie_fbp, se o pixel tiver definido um. - Escolha o ID do evento. Use o ID do pedido, e use exatamente a mesma string na chamada do pixel do navegador (
eventID) e no evento do servidor (event_id). Dois formatos diferentes para o mesmo pedido, comoord_98231e98231, não vão deduplicar. - Normalize e aplique o hash. Segundo os parâmetros de informações do cliente da Meta (acesso em 2026-10-25), o e-mail é aparado e convertido para minúsculas, depois passa por SHA-256. Números de telefone perdem símbolos, letras e zeros à esquerda e precisam incluir o código do país antes do hash.
fbc,fbpeclient_ip_addressnunca recebem hash. - Envie o evento quando o pedido for pago, a partir do seu backend ou do handler de webhook de pedidos.
- Verifique no Test Events e depois remova o código de teste.
Um exemplo mínimo em Node:
import { createHash } from "node:crypto";

const sha256 = (v) => createHash("sha256").update(v).digest("hex");

const event = {
  event_name: "Purchase",
  event_time: Math.floor(Date.now() / 1000),
  event_id: order.id, // same string the browser pixel uses as eventID
  action_source: "website",
  event_source_url: order.thankYouUrl,
  user_data: {
    em: [sha256(order.email.trim().toLowerCase())],
    fbc: order.fbc,
    fbp: order.fbp,
    client_ip_address: order.ip,
    client_user_agent: order.userAgent,
  },
  custom_data: { currency: "EUR", value: 89.5 },
};

await fetch(
  `https://graph.facebook.com/v26.0/${PIXEL_ID}/events?access_token=${TOKEN}`,
  {
    method: "POST",
    headers: { "Content-Type": "application/json" },
    body: JSON.stringify({ data: [event] }),
  },
);
Adicione test_event_code ao corpo enquanto testa. Não registre a URL completa em log na produção, porque ela contém o token.
Deduplicação e Test Events, as duas armadilhas
O guia de deduplicação da Meta (acesso em 2026-10-25) descreve a correspondência por event_id mais event_name, comparando o eventID do pixel com o event_id do servidor, dentro de uma janela de 48 horas. Ele diz que isso funciona principalmente quando o evento do navegador chega primeiro e o do servidor vem depois. Diz também que a deduplicação não acontece se você usar apenas uma fonte.
A ferramenta Test Events tem uma armadilha. O test_event_code é feito apenas para testes, e a página sobre o uso da API da Meta afirma que eventos enviados com ele não são descartados: eles entram no Events Manager e são usados para segmentação e medição. Então uma compra de teste "inofensiva" de 500 EUR continua contando. Envie alguns eventos de teste pequenos e remova o código do payload de produção.
Depois que você começar a enviar, a Meta diz que você deve conseguir verificar os eventos em cerca de 20 minutos na visão geral do Events Manager. Confira se o nome do evento bate com o que o seu pixel envia e se o evento mostra dados de usuário correspondidos.
Onde o link curto entra
Um link curto não muda o funcionamento da CAPI. Ele importa em dois pontos, e só dois.
Primeiro, o click ID. A Meta acrescenta o fbclid à URL de destino que você define no anúncio. Se esse destino for um link curto, o parâmetro chega ao link curto. Não encontrei no caminho de redirecionamento do Elido nenhum código que copie a query string recebida para o destino. Então, para anúncios da Meta, eu apontaria o anúncio para a URL final da landing page com UTMs e reservaria os links curtos para e-mail, SMS, QR codes e posts orgânicos. Se você quiser mesmo um link curto em um anúncio, teste antes com um ?fbclid=test fictício e veja o que a sua landing page recebe.
Segundo, os relatórios. Marque o checkout do Shopify ou do Stripe com elido_link_id. O relatório de conversões do Elido passa então a mostrar a receita por link e campanha, a partir dos seus próprios pedidos. O passo a passo do Shopify cobre o lado dos webhooks. Para um panorama maior de por que a contagem só no navegador perde eventos, veja rastreamento de conversões server-side e atribuição sem cookies explicada.
Consentimento e privacidade
Hash não é anonimização. Um hash SHA-256 de um endereço de e-mail continua sendo dado pessoal pelo GDPR, porque a Meta consegue cruzá-lo com seus próprios registros. Na UE você precisa de uma base legal, que para medição de anúncios costuma ser o consentimento, e a chamada do servidor deve respeitar a mesma escolha que o visitante fez no seu banner. Consent Mode v2 para rastreamento e Schrems II e pixels de rastreamento tratam das questões de consentimento e transferência. Se o visitante recusou, não envie nada.
O que falta no Elido
Encaminhar compras para a Meta em uma única chamada, capturar o fbclid no redirecionamento e um campo de access token nas configurações da Meta ainda não foram construídos. Tudo isso está no backlog do produto, e este post será atualizado quando forem lançados. Até lá, a configuração honesta é a descrita acima: o seu servidor envia o evento, e o Elido fornece os dados de cliques e receita por link ao redor dele.
Relacionados no blog
Perguntas frequentes
O Elido envia conversões para a Conversions API da Meta?
Não. Em 2026-10-25 não há envio ativo de conversões à Meta CAPI no Elido. As configurações do workspace guardam um ID de pixel da Meta, usado no pixel do navegador nas páginas splash, e o pipeline de cliques tem um caminho de código da Meta inativo que nunca roda porque nenhum access token é salvo. O Elido registra pedidos do Shopify e do Stripe por link curto, e você pode usá-los para conferir os números da Meta.
Preciso da Conversions API se já uso o Meta Pixel?
A Meta documenta a Conversions API como uma forma de enviar eventos do seu servidor junto com o pixel do navegador, ou no lugar dele. Se você enviar os dois, precisa compartilhar um event_id para que a Meta consiga deduplicar. Se vale o esforço depende de quanto do seu tráfego bloqueia ou perde o pixel. Meça essa diferença no Events Manager antes de construir qualquer coisa.
O que é event_id e por que ele importa?
É um identificador que você anexa à mesma conversão no pixel do navegador e na chamada do servidor. O guia de deduplicação da Meta diz que ela descarta o evento posterior quando encontra o mesmo event_id e o mesmo nome de evento vindos do navegador e do servidor em até 48 horas. Sem um event_id compartilhado, um pedido pode ser contado duas vezes.
Quais parâmetros do cliente devo enviar?
Tudo o que você tiver legitimamente. E-mail com hash (em) e telefone com hash (ph) são normalizados e depois passam por SHA-256. O click ID (fbc), o ID do navegador (fbp), o endereço IP do cliente e o user agent são enviados sem hash. A Meta recomenda sempre enviar _fbc e _fbp quando disponíveis. Pelo GDPR, você também precisa de uma base legal, normalmente o consentimento, antes de enviar identificadores com hash.
Como testar eventos da CAPI sem poluir os relatórios?
Use a ferramenta Test Events no Events Manager, que fornece um código de teste para enviar como test_event_code. Cuidado: a documentação da Meta diz que eventos enviados com esse código não são descartados. Eles continuam entrando no Events Manager e são usados para segmentação e medição. Use o código só em alguns eventos de teste deliberados e depois remova-o.
Um link curto consegue manter o fbclid de um anúncio da Meta?
Não de forma confiável. A Meta acrescenta o fbclid à URL de destino do anúncio, então, se esse destino for um link curto, o parâmetro chega ao link curto. Não encontrei no caminho de redirecionamento do Elido nenhum código que copie a query string recebida para o destino. Aponte os anúncios da Meta para a URL final da landing page com UTMs, ou teste com um fbclid fictício antes de depender de um link curto.
Experimente Elido
Cole uma URL, obtenha um link curto
Sem cadastro. O link vive 30 dias. Cadastre-se para mantê-lo para sempre.
Sem registro. Crie uma conta grátis e obtenha 50 links por mês.