
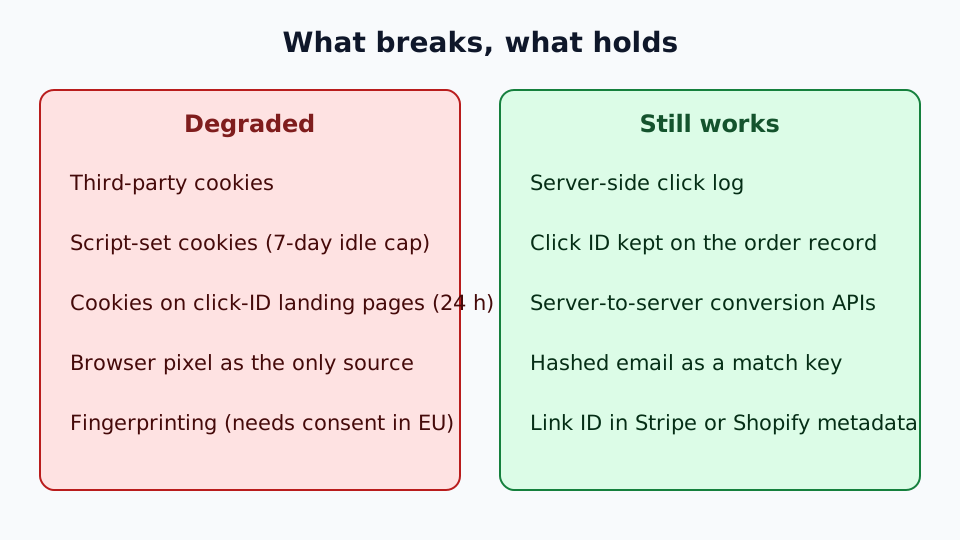
A atribuição sem cookies funciona quando você para de pedir ao navegador que lembre do clique. Registre o clique em um servidor, leve um identificador na URL, guarde-o no seu próprio registro de pedido e envie a conversão de servidor para servidor. Todo o resto é degradado ou juridicamente arriscado na UE. Isso inclui cookies de terceiros, cookies definidos por script que expiram em dias e fingerprinting.
A pilha que a maioria das equipes montou entre 2012 e 2019 dependia de um cookie de terceiros colocado na página de destino e de um pixel que o associava na página de conversão. Para o básico do termo, veja o que é atribuição de marketing. Este post é um mapa do que sobrevive, do que o Elido cobre hoje e de onde você precisa do seu próprio back-end.
TL;DR
- O Safari limita cookies e armazenamento gravados por script a 7 dias de inatividade, e a 24 horas para cookies criados em uma página de destino com link decorado. O Chrome ainda permite cookies de terceiros, com escolha do usuário. Trate-os como pouco confiáveis de qualquer forma.
- Dois caminhos se sustentam: um ID de clique ou de link repassado ao seu registro de pedido e enviado de servidor para servidor, e cookies first-party definidos pelo servidor.
- Sem cookies não é sem consentimento. O artigo 5(3) da ePrivacy alcança fingerprinting e armazenamento local, e o RGPD ainda exige uma base legal para o processamento do lado do servidor.
- O Elido registra cliques no servidor e liga a receita do Stripe e do Shopify aos links. Ele ainda não gera IDs de clique nem encaminha conversões para plataformas de anúncios.
O que mudou nos navegadores
Três fontes dão o quadro atual, todas com acesso em 2026-10-24.
A página de prevenção de rastreamento do WebKit diz que o Safari apaga cookies criados em JavaScript, e outros armazenamentos graváveis por script, após 7 dias sem interação do usuário com o site. Diz também que, quando um ID de clique é detectado na URL de destino, a expiração dos cookies criados em JavaScript naquela página é limitada a 24 horas. O ITP 2.3, publicado em 23 de setembro de 2019, estendeu limites semelhantes a outros dados graváveis por script. Cookies definidos em um cabeçalho de resposta HTTP pelo seu próprio host first-party não são limitados por essas regras. A exceção é um host de terceiros camuflado, como um subdomínio camuflado por CNAME ou IP, em que o WebKit limita a expiração a 7 dias.
O Firefox particiona cookies de terceiros por site de nível superior por meio do Total Cookie Protection. Um cookie definido por um rastreador no seu checkout e no checkout de um concorrente vira dois cookies separados.
O Chrome nunca concluiu a eliminação. Em 22 de abril de 2025, o Google anunciou que não lançaria um aviso independente para cookies de terceiros e que os usuários continuam escolhendo nas configurações. O blog do Privacy Sandbox acrescenta que algumas tecnologias do Privacy Sandbox estão sendo descontinuadas. Assim, a pergunta prática deixou de ser "quando os cookies morrem" e passou a ser "que parcela do meu público os bloqueia", e não consigo dar uma porcentagem honesta para toda a UE. Verifique no seu próprio analytics, por navegador.
Mais uma afirmação que você verá em decks de fornecedores: a de que a Link Tracking Protection do Safari remove IDs de clique como fbclid ou gclid na navegação privada e no Mail. A página de prevenção de rastreamento do WebKit não mencionava isso quando a consultei, então não repito aqui uma lista de parâmetros. Teste suas próprias páginas de destino nesses contextos antes de confiar que um ID de clique sobreviva.
Os dois caminhos que ainda funcionam
Ambos partem do mesmo fato: um servidor vê o clique antes de as regras de armazenamento do navegador se aplicarem.
Caminho 1: identificadores do lado do servidor
Quando um usuário clica em um anúncio, a plataforma acrescenta um identificador de clique à URL de destino, como fbclid para o Meta ou gclid para o Google. O identificador vive na URL, então o particionamento de cookies não o afeta. Sua página de destino o lê e o guarda no carrinho ou no pedido. Quando o pedido é pago, seu back-end o lê do pedido e envia a conversão à API do lado do servidor da plataforma, como a Conversions API do Meta ou o GA4 Measurement Protocol.
A deduplicação importa se você também mantiver o pixel do navegador. A documentação do Meta diz que o eventID do Pixel deve corresponder ao event_id da Conversions API, com o mesmo nome de evento, e que duplicatas recebidas em até 48 horas são descartadas. Use o ID do pedido para compras. Para saber quais campos do cliente precisam de hash, leia a página de parâmetros de informações do cliente do Meta; não verifiquei essas regras para este post.
Os pontos fracos são reais. Limpar cookies perde um ID guardado em cookie. Uma conversão em outro dispositivo não tem ligação, a menos que a pessoa esteja logada. O ID de clique também pode desaparecer antes de a página de destino vê-lo.
Caminho 2: um redirecionamento que você controla
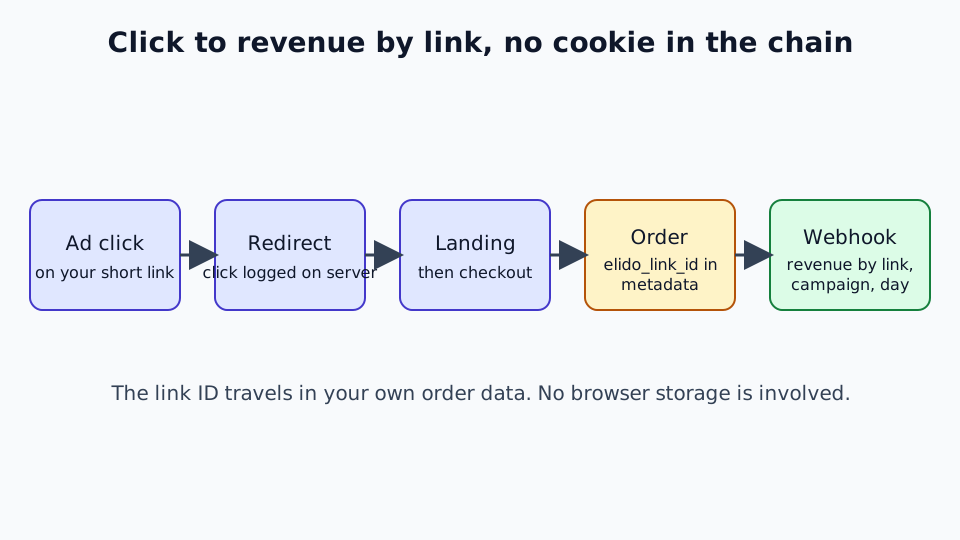
Um redirecionamento no seu próprio domínio é um evento do lado do servidor. Quando alguém clica em um link curto com marca própria, o host do redirecionamento pode gravar um registro de clique naquele momento, com carimbo de data e hora, referrer e user agent, em vez de esperar que uma tag de carregamento de página dispare. Se você também definir um cookie, defina-o no cabeçalho Set-Cookie em um host first-party. Isso evita os limites de 7 dias e 24 horas dos cookies gravados por script, vistos acima.
Um pixel não consegue replicar isso. É também onde termina o escopo atual do Elido.
O que o Elido faz hoje, conferido no código
Conferi com os serviços cada afirmação que este post fazia antes. Este é o resultado.
| Capacidade | Status |
|---|---|
| Registro de cliques no servidor gravado quando o redirecionamento é servido | Sim |
Encaminhamento de cliques ao GA4 (evento link_click), Mixpanel, Klaviyo, Brevo e Datadog | Sim, integrações por workspace |
| Eventos do Meta e do TikTok no servidor a cada clique | Não |
Pedidos do Stripe e do Shopify associados a um link via elido_link_id | Sim |
| Receita por link, campanha, dia e plataforma | Sim |
ID elido_click acrescentado à URL de destino | Não |
| Cookie first-party definido pelo redirecionamento | Não |
API pública de conversões (POST /v1/conversions) | Não |
Encaminhamento de conversões ao Meta CAPI ou GA4 com hash e event_id | Não |
A versão honesta de "um link curto como superfície de atribuição" é mais estreita do que este post dizia antes. O redirecionamento dá a você um registro de clique e relatórios por link. Para fechar o ciclo da receita, coloque o ID do link no pedido: elido_link_id nos metadados do Stripe, ou um atributo de nota elido_link_id no carrinho do Shopify. Quando o webhook do pedido chega, o Elido atribui a receita àquele link. Qualquer coisa além disso, como aplicar hash a um e-mail e chamar a API do Meta, é código no seu back-end hoje. Para ver como essa distribuição é construída, veja rastreamento de conversões do lado do servidor via links curtos e, para o ângulo específico do Safari, atribuição de cliques após o Safari ITP. A página do recurso de rastreamento de conversões descreve o lado do painel.
Costura de identidade: o que funciona e o que não funciona
Os IDs do lado do servidor cobrem o caso comum. Uma pessoa, um dispositivo, uma sessão, nenhum parâmetro removido. O resto exige um identificador que a pessoa tenha fornecido a você.
A correspondência determinística funciona. Se alguém fizer login ou informar um e-mail em algum momento, você pode enviar um e-mail com hash junto com a conversão como sinal de correspondência. O hash precisa seguir as regras de normalização da plataforma, então leia a página do fornecedor antes de construí-lo.
O fingerprinting probabilístico é o plano B errado na UE. Ele combina tamanho de tela, fontes, fuso horário, saída de canvas e sinais semelhantes em um identificador sem cookie. Se isso exige consentimento é uma questão jurídica, e o artigo 5(3) da Diretiva ePrivacy se aplica ao acesso a informações no dispositivo do usuário, e não apenas a cookies. A página do EUR-Lex não carregou para mim em 2026-10-24, então parafraseio o escopo bem conhecido da Diretiva em vez de citá-la. Também não cito aqui decisões de reguladores específicos. Navegadores focados em privacidade continuam reduzindo a entropia em que esses métodos se apoiam. A precisão cai justamente onde você mais precisa dela.
Entre dispositivos é a lacuna que você não consegue fechar no servidor. Um clique no celular e uma compra no notebook só se conectam se a pessoa se identificar em ambos.
O consentimento ainda se aplica
"Sem cookie, sem consentimento" é uma leitura equivocada comum. O artigo 5(3) trata do dispositivo, então qualquer armazenamento ou acesso ali exige consentimento, a menos que seja estritamente necessário. Um cookie definido para analytics não é estritamente necessário só porque é first-party.
O processamento do lado do servidor muda para onde os dados fluem. Bloqueadores de anúncios e particionamento não o afetam, e você controla o que sai do seu back-end. Ele ainda exige uma base legal do RGPD nos termos do artigo 6, em geral o legítimo interesse para analytics em nível de campanha após uma avaliação, e mais difícil para perfilamento em nível individual. O guia RGPD para encurtadores de URL cobre os artigos 6, 28 e 30, e consentimento de cookies para links curtos cobre a questão do banner.
Sobre o tratamento de IP, o Elido trunca o IP do visitante na edge (IPv4 para /24, IPv6 para /48) antes de armazenar o clique. País, região, cidade e coordenadas aproximadas são derivados antes e guardados com o clique, e o user agent completo é armazenado, então trate a linha do clique como dado pessoal. Se a minimização importa para o seu DPA, peça por escrito a retenção e o tratamento de IP atuais.
O que você abre mão
A atribuição do lado do servidor recupera a maior parte do sinal perdido, não todo.
Identidade entre dispositivos. Perdida, a menos que a pessoa faça login.
Atribuição view-through. Depende de a plataforma de anúncios associar uma impressão a uma conversão posterior através do seu próprio grafo de dispositivos. Espere números mais ruidosos do que nos relatórios baseados em cliques.
Janelas de atribuição longas. Cada plataforma define suas próprias janelas de atribuição, e elas podem ser mais curtas que os 28 ou 90 dias que algumas equipes usavam com cookies. Verifique a janela atual de cada plataforma sobre a qual você reporta. Assinaturas e ciclos B2B são os que mais perdem.
Multi-touch para usuários anônimos. Sem um grafo de identidade, o padrão é o último clique. O e-mail com hash de usuários logados permite reconstruir sequências para essa fatia do seu público, usando os modelos baseados em regras que se ajustam aos seus dados.
Uma pilha prática
Para uma equipe que leva tráfego pago para a UE, é isto que eu montaria com o que existe hoje.
- Links curtos com marca própria para e-mail, SMS, QR codes e posts orgânicos. Você tem um registro de clique no servidor e relatórios por link desde o início. Mantenha os anúncios apontando para a própria URL de destino: o Elido descarta os parâmetros de query acrescentados a um link curto, então o
fbclidou ogclidde um anúncio não sobreviveria ao redirecionamento (a passagem de parâmetros é planejada, ainda não disponível). - Capture o ID de clique da plataforma no destino (
fbclid,gclid) e grave-o no carrinho ou no pedido. Teste se ele sobrevive no Mail do iOS e em abas privadas antes de confiar nele. - Coloque
elido_link_idnos metadados do Stripe ou nos atributos de nota do Shopify para que a receita seja reportada por link sem nenhum cookie. - Envie as compras de servidor para servidor do seu back-end para o Meta e o GA4, com o ID do pedido como chave de deduplicação.
- Aplique hash ao e-mail de usuários logados para cobrir o entre dispositivos e preencher lacunas onde falta o ID de clique.
- Importe conversões offline em lote para ciclos longos de B2B ou assinatura, usando a API offline da plataforma.
Nada disso exige uma CDP. Exige um registro de cliques em que você confie, um identificador no seu pedido e um back-end que converse com as plataformas de anúncios.
Relacionados no blog
Perguntas frequentes
O que é atribuição sem cookies?
A atribuição sem cookies liga uma conversão ao clique ou à campanha que a causou sem depender de um cookie de terceiros. Na prática, isso significa um registro de cliques no servidor, um ID de clique ou de link levado na URL e depois guardado no seu próprio registro de pedido, e chamadas de servidor para servidor às plataformas de anúncios. Ela recupera a maior parte do que os pixels do navegador perdem, mas não as jornadas entre dispositivos nem as janelas de atribuição longas.
Os cookies de terceiros acabaram no Chrome?
Não. Em 22 de abril de 2025, o Google disse que não lançaria um novo aviso independente para cookies de terceiros no Chrome e que os usuários continuam escolhendo nas configurações de privacidade do Chrome (blog do Privacy Sandbox, acesso em 2026-10-24). Safari e Firefox já os restringem por padrão, e por isso a atribuição construída sobre eles é pouco confiável para boa parte do seu tráfego, independentemente do Chrome.
Abandonar os cookies elimina a necessidade de consentimento na UE?
Não. O artigo 5(3) da Diretiva ePrivacy abrange o armazenamento ou o acesso a informações no dispositivo do usuário, e não apenas cookies, de modo que fingerprinting e armazenamento local também estão no escopo. O processamento puramente do lado do servidor fica fora do artigo 5(3), mas ainda exige uma base legal do RGPD. Pergunte ao seu próprio advogado qual caso se aplica à sua configuração.
Um cookie próprio definido pelo meu servidor está a salvo dos limites do Safari?
Na maior parte, sim. A página de prevenção de rastreamento do WebKit diz que cookies e armazenamento criados em JavaScript são apagados após 7 dias sem interação do usuário, e que um cookie definido por script a partir de uma página de destino com link decorado dura 24 horas. Cookies definidos em um cabeçalho de resposta HTTP no seu próprio host first-party não são limitados por essas regras, com exceção de hosts de terceiros camuflados, que recebem um limite de 7 dias.
Um encurtador de URL pode fazer atribuição sem cookies?
Ele pode fornecer a primeira metade: um registro de clique do lado do servidor gravado quando o redirecionamento é servido, antes de qualquer recurso de privacidade do navegador atuar, além de relatórios por link e por campanha. O Elido também associa pedidos do Stripe e do Shopify a um link por meio de um valor elido_link_id que você coloca nos metadados do pedido. Ele ainda não gera IDs de clique nem encaminha conversões para o Meta ou o GA4, então essas etapas rodam no seu próprio back-end.
O que a atribuição sem cookies não consegue recuperar?
Jornadas entre dispositivos em que a pessoa nunca se identifica, conversões view-through que dependem do grafo de dispositivos da própria plataforma de anúncios e cliques mais antigos que a janela de atribuição da plataforma. O e-mail com hash de usuários logados cobre parte da lacuna. Para visitantes anônimos, o último clique é o teto.
Experimente Elido
Cole uma URL, obtenha um link curto
Sem cadastro. O link vive 30 dias. Cadastre-se para mantê-lo para sempre.
Sem registro. Crie uma conta grátis e obtenha 50 links por mês.