Artykuły: Zgodność
Krótkie linki niosą ze sobą dane osobowe: adresy IP, sygnały z urządzeń, czasem identyfikatory kampanii powiązane z konkretną osobą. Te poradniki obejmują śledzenie linków zgodne z GDPR, przechowywanie danych w EU, analitykę bez plików cookie, umowy powierzenia przetwarzania danych oraz to, o co zapytać każdego dostawcę, zanim przepuścisz przez niego kliknięcia klientów. Napisane dla marketerów i inspektorów ochrony danych (DPO), którzy potrzebują praktycznych odpowiedzi, z przytoczonymi źródłami prawnymi. Podejście EU-first to naturalne środowisko Elido, a w tej kategorii pokazujemy, że odrobiliśmy pracę domową.
 Zgodność
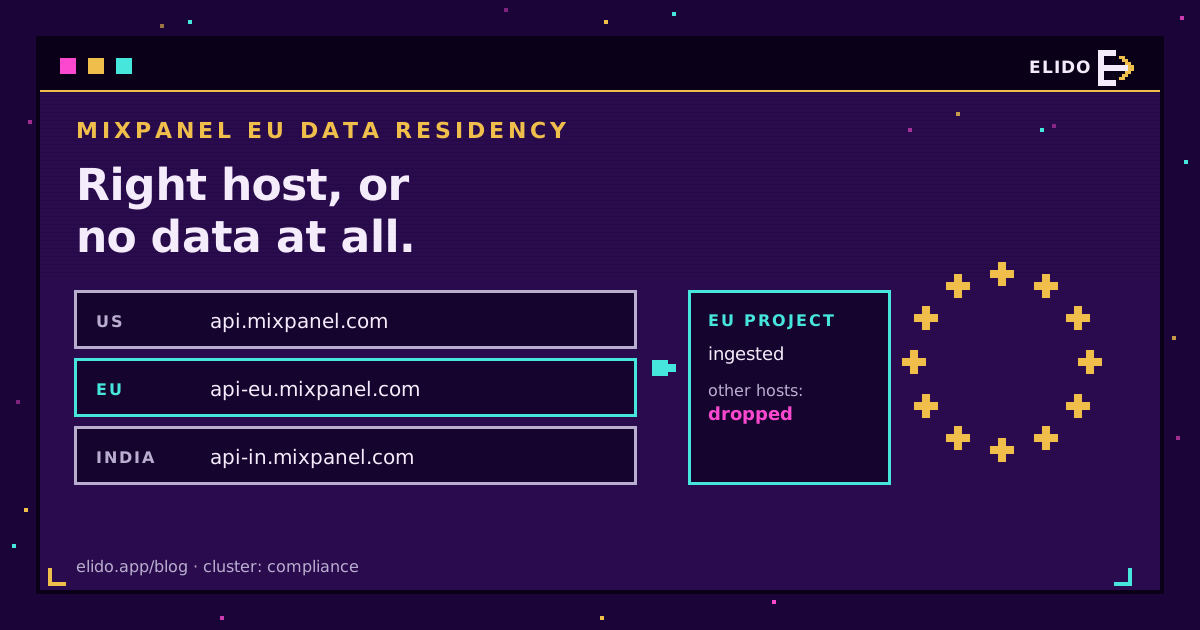
Rezydencja danych Mixpanel w UE: hosty, utrata zdarzeń, RODO
Rezydencja danych Mixpanel w UE: który host przyjmuje dane w danym regionie, czemu zdarzenia wysłane na zły host znikają i co to znaczy dla RODO.
7 min czytania Zgodność
Atak homograficzny: punycode i domeny łudząco podobne
Atak homograficzny wstawia do domeny podobne znaki, a punycode (xn--) je przenosi. Jak reagują przeglądarki, gdzie nie i jak sprawdzić link.
7 min czytania Zgodność
Dostępność kodów QR: WCAG, kontrast i alternatywy
Kod QR to obraz bez alternatywy tekstowej i cel poza zasięgiem klawisza Tab. Czego oczekują zasady dostępności i jaki wydrukowany zapas to naprawia.
6 min czytania Zgodność
Retencja danych o kliknięciach: jak długo trzymać analitykę
RODO nie podaje liczby dla danych o kliknięciach. Jak ustawić okresy dla klas danych, co Elido przechowuje dziś i jak usuwać bez utraty raportowania.
7 min czytania Zgodność
Kody QR i RODO: co zbiera skan i jakie masz obowiązki
Wydrukowany kod niczego nie zbiera, ale przekierowanie za nim przetwarza adres IP, czyli dane osobowe.
7 min czytania Zgodność
Kod QR cyfrowego paszportu produktu: czego wymaga ESPR
ESPR wymaga nośnika danych, a nie kodu QR z nazwy. Co mówią przepisy, lutowy termin dla baterii i jak pasuje trwały resolver QR.
5 min czytania Zgodność
Zgoda na pliki cookie dla krótkich linków: czego wymaga UE
Czy krótkie linki wymagają banera cookie? Inspektor ochrony danych wyjaśnia, kiedy śledzenie przekierowań wymaga zgody z ePrivacy, a kiedy nie.
7 min czytania Zgodność
Czy Google Analytics jest zgodny z RODO? Odpowiedź dla UE
Google Analytics nie jest zakazany, ale regulatorzy w UE uznali, że wysyłka danych do USA naruszała RODO. Co zmieniło DPF i jakie są alternatywy z UE.
5 min czytania Zgodność
Czy Bitly jest zgodny z RODO? Szczera odpowiedź DPO
Bitly ma DPA, standardowe klauzule umowne i certyfikat Data Privacy Framework. Zgodność - tak, ale to nie to samo, co rezydencja danych wyłącznie w UE.
7 min czytania Zgodność
Europejskie alternatywy dla amerykańskiego SaaS: przewodnik
Europejskie alternatywy dla amerykańskiego SaaS wg stron dostawców: kto naprawdę jest europejski, konflikt CLOUD Act z RODO i test pięciu pytań.
6 min czytania Zgodność
Czy kody QR są bezpieczne? Quishing i jak pozostać chronionym
Skanowanie kodów QR jest bezpieczne, ryzyko tkwi w tym, dokąd prowadzą.
6 min czytania Zgodność
Czy skracacze URL są bezpieczne? Co wykrywa skanowanie
Renomowane skracacze URL są bezpieczne, ale przekierowanie może ukryć złośliwy cel.
7 min czytania KluczowaZgodność
RODO dla skracaczy URL: czego naprawdę chce Twój DPO
RODO dla skracaczy URL oczami doradcy prawnego z UE: art. 3, 6, 28, 30, 32, 35, ujawnianie podprocesora i klauzule DPA, które naprawdę mają znaczenie.
14 min czytania Zgodność
SOC 2 i HIPAA dla skracacza URL: o co pytać dostawcę
Elido nie ma jeszcze raportu SOC 2 ani ISO 27001. O co zapytać każdego dostawcę linków w sprawie SOC 2 i HIPAA oraz co Elido może pokazać już dziś.
6 min czytania Zgodność
Consent Mode v2 w śledzeniu linków: co zmienił DMA
Consent Mode v2 i DMA zmieniły zasady analityki krótkich linków: cztery sygnały, odzyskiwanie danych po stronie serwera i wytyczne EDPB.
12 min czytania Zgodność
Schrems II i piksele śledzące: gdzie stoisz z DPF w 2026
Schrems II unieważnił Privacy Shield, a ramy DPF UE-USA przywróciły adekwatność w 2023 roku. Co to znaczy dla pikseli marketingowych według art.
12 min czytania Zgodność
Rezydencja danych w UE dla narzędzi marketingu: lista IOD
Co obejmuje rezydencja danych w UE dla śledzenia linków i przekazywania konwersji, gdzie stosy marketingowe wyciekają dane i osiem odpowiedzi dla IOD.
8 min czytania Zgodność
Atrybucja bez ciasteczek: co nadal działa
Ciasteczka third-party zanikają, a te ustawiane skryptem szybko wygasają. Które ścieżki atrybucji nadal działają, ile kosztują i gdzie nadal obowiązuje zgoda.
9 min czytania Zgodność
Atrybucja kliknięć po Safari ITP: co nadal działa w 2026 roku
Każda wersja ITP zamykała kolejne obejście. Co każda zepsuła, chronologicznie, i wzorzec przekierowania krótkiego linku, który przetrwa je wszystkie.
11 min czytania Zgodność
Lista kontrolna bezpieczeństwa skracacza URL: 10 punktów
Dziesięć zabezpieczeń do sprawdzenia, zanim zaufasz skracaczowi URL: skanowanie feedów zagrożeń, podpisane webhooki, hashowanie kluczy, limity.
7 min czytania Zgodność
Skracacz URL zgodny z RODO: 10 kontroli przed podpisaniem
Skracacz URL zgodny z RODO ma DPA, minimum danych o kliknięciach, usuwanie i brak pikseli. Dziesięć kontroli oraz oferta Bitly, Rebrandly i TinyURL.
8 min czytania