
Elido nie ma dziś raportu SOC 2 i nie jest certyfikowane według ISO 27001. SOC 2 jest w przygotowaniu, bez okna audytu ani daty raportu, które mógłbym tu obiecać. Jeśli Twoja polityka dostawców mówi "SOC 2 Type II albo żadnej umowy", Elido nie przechodzi tej bramki na dzień 2026-10-25, i powinieneś usłyszeć to od nas, a nie znaleźć w kwestionariuszu.
Poniżej znajdziesz to, o co kupujący powinien pytać każdego dostawcę śledzenia linków w sprawie SOC 2 i HIPAA, co oznacza każda odpowiedź i co Elido może pokazać zamiast raportu. Ograniczyłem się do rzeczy, które mogłem zweryfikować w kodzie produktu i na stronach publicznych.
Co Elido ma, a czego nie
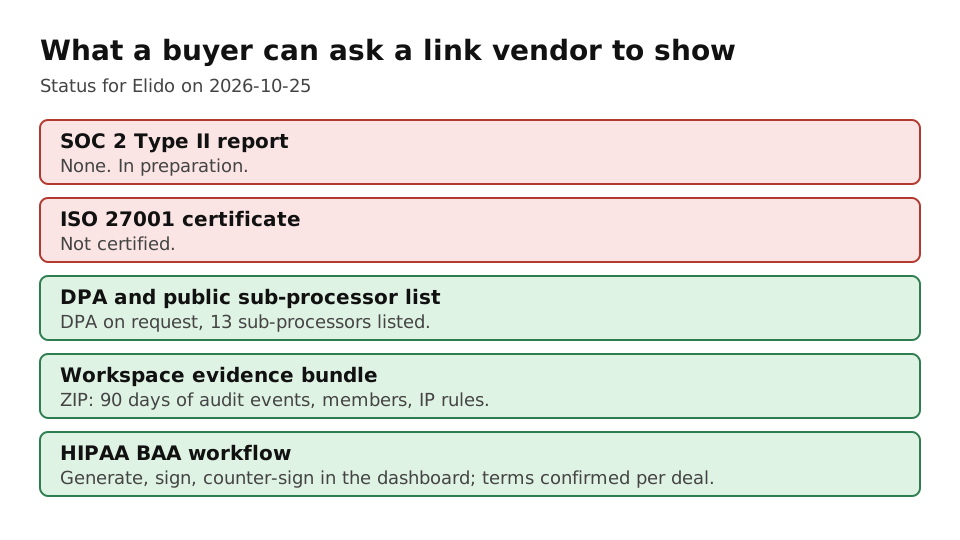
| Pozycja | Stan na 2026-10-25 |
|---|---|
| SOC 2 Type I lub Type II | Brak raportu. W przygotowaniu. |
| ISO 27001 | Brak certyfikatu. |
| DPA | Dostępne na żądanie (/legal/dpa). |
| Lista podprzetwarzających | Publiczna, 13 pozycji (/legal/subprocessors). |
| HIPAA BAA | Przepływ istnieje w produkcie w planach Business i Enterprise. Warunki potwierdzane przy każdej umowie. |
| Pakiet dowodowy przestrzeni roboczej | ZIP z 90 dniami zdarzeń audytu, członkami i regułami IP dla audytora. |
| SSO i SCIM | Zbudowane; zobacz SCIM i SSO dla narzędzi marketingowych. |
| Przypięcie regionu do przestrzeni roboczej | Nie. Główne dane są w UE; węzły przekierowań w USA i Singapurze przetwarzają żądania odwiedzających. |
| Zawartość logu kliknięć | IP obcięte na brzegu (IPv4 /24, IPv6 /48), plus miasto, współrzędne i pełny user agent. |
Ostatnie dwa wiersze mają znaczenie dla HIPAA i dla każdej ścisłej polityki rezydencji. To fakty obecnej architektury, a nie ustawienia, które można przełączyć.
Czym jest SOC 2 i o co powinien prosić kupujący
SOC 2 to raport audytora, a nie certyfikat. Strona pakietu SOC organizacji AICPA (dostęp 2026-10-25) opisuje SOC jako pakiet usług, w którym biegli rewidenci wydają raporty poświadczające dla osób oceniających ryzyko outsourcingu, i wymienia pięć kategorii kryteriów usług zaufania: Security, Availability, Processing Integrity, Confidentiality i Privacy. Sama strona nie rozwija różnicy między Type I a Type II, więc to jedno podaję z ogólnej praktyki: Type I bada projekt kontroli w danym dniu, Type II testuje działanie w okresie.
Gdy dostawca mówi "SOC 2", pytaj po kolei:
- Jaki typ raportu i jaki okres? Type II zakończony 14 miesięcy temu to słaby dowód. Poproś o bridge letter pokrywający lukę.
- Które kategorie są w zakresie? Security jest zawsze. Availability i Confidentiality mają znaczenie dla usługi przekierowań, która siedzi na linkach Twoich kampanii.
- Jakie są wyjątki? Akapit z opinią znaczy mniej niż lista wyjątków kontrolnych i odpowiedzi kierownictwa.
- Które systemy są w zakresie? Raport obejmujący sieć korporacyjną, ale nie płaszczyznę danych przekierowań, mówi niewiele o części, od której zależysz.
- Jakich komplementarnych kontroli użytkownika (CUEC) dostawca oczekuje od Ciebie? To kontrole, które masz prowadzić sam.
Jeśli dostawca nie ma raportu, uczciwe odpowiedzi to podpisane DPA, aktualna lista podprzetwarzających, opisany model dostępu i dowody, które możesz sprawdzić. Dostawcę, który mówi "jesteśmy zgodni z SOC 2" bez raportu, traktuj tak, jakby nie miał odpowiedzi.
Co Elido może pokazać w międzyczasie
Te rzeczy istnieją dziś w kodzie:
- Pakiet dowodowy. Ustawienia zgodności przestrzeni roboczej mogą wyeksportować ZIP zawierający ostatnie 90 dni zdarzeń audytu jako CSV, listę członków i reguły listy dozwolonych IP, z README dla audytora. To zrzut Twojej przestrzeni roboczej, a nie poświadczenie dotyczące Elido.
- Tryby zgodności. Przestrzeń robocza może być ustawiona na
none,gdpr,hipaalubsoc2, z konfigurowalną retencją logu audytu (minimum 30 dni). Domyślna wartość platformy to 730 dni. Te tryby to etykiety i ustawienia retencji. Nie czynią z Elido certyfikowanej usługi. - Kontrole dostępu. Dostęp do przestrzeni roboczej oparty na rolach, lista dozwolonych IP, SSO i provisioning SCIM.
- Podprzetwarzający. 13 wymienionych z nazwy, na stronie publicznej.
Poproś Elido o DPA i aktualną listę podprzetwarzających w ramach przeglądu. Stronę prywatności omawiają RODO dla skracaczy URL i rezydencja danych w UE dla analityki marketingowej, czyli co powinno mówić DPA.
HIPAA: kiedy krótki link staje się PHI
HHS publikuje wytyczne o podmiotach powiązanych i dostawcach chmury; jego strony zwróciły HTTP 403 na moje automatyczne pobranie 2026-10-25, więc podaję je jako odniesienia bez cytowania z nich liczb: wytyczne HHS o przetwarzaniu w chmurze i reguła HHS o powiadamianiu o naruszeniach. Przeczytaj je bezpośrednio, zanim zdecydujesz.
Praktyczne pytanie brzmi, czy dostawca przechowuje PHI w Twoim imieniu. Krótki link taki jak s.elido.me/abc123 nie jest PHI. Trzy miejsca mogą to zmienić:
- URL docelowy.
https://portal.example/patient/12345/resultsprzechowuje identyfikator pacjenta, a skracacz przechowuje ten cel. - Parametry dodawane w momencie kliknięcia, jeśli identyfikator da się później powiązać z rekordem pacjenta.
- Referrer, który trafia do logu kliknięć. Elido przechowuje IP obcięte do /24 (IPv4) lub /48 (IPv6), a także miasto i pełny user agent.

Klinika prowadząca kampanie szczepień na grypę lub wellness z celami bez PHI jest w innej sytuacji niż ta, która skraca linki potwierdzeń wizyt. Moja rada w drugim przypadku: w ogóle nie umieszczaj identyfikatorów w URL-ach. BAA obejmuje obowiązki dostawcy, ale nie czyni identyfikatora w ścieżce dobrym pomysłem. Skracacze URL dla ochrony zdrowia przeprowadzają przez bezpieczne wzorce linków.
Co robi przepływ BAA w Elido
W panelu przestrzeń robocza ustawiona w trybie HIPAA pokazuje sekcję BAA. Generujesz umowę na podstawie danych swojego podmiotu objętego regulacją, podpisujesz ją zewnętrznym narzędziem do e-podpisu, rejestrujesz podpis, a pracownik Elido kontrasygnuje, aby ją aktywować. Wygenerowany szablon zawiera te zobowiązania:
- Naruszenie niezabezpieczonego PHI zgłaszane bez nieuzasadnionej zwłoki i nie później niż 60 dni kalendarzowych po wykryciu.
- Istotne dodatki do listy podprzetwarzających zgłaszane z wyprzedzeniem co najmniej 30 dni.
- Zabezpieczenia według sekcji administracyjnych, fizycznych i technicznych reguły bezpieczeństwa HIPAA oraz oświadczenie, że retencja logu audytu domyślnie wynosi sześć lat dla przestrzeni roboczych w trybie HIPAA.
Dwa ostrzeżenia. Po pierwsze, domyślna retencja audytu w całej platformie w kodzie to 730 dni, więc sprawdź retencję faktycznie ustawioną w Twojej przestrzeni roboczej, zamiast polegać na zdaniu z szablonu. Po drugie, nie jestem prawnikiem, a szablon to punkt wyjścia. Poproś prawnika o przegląd i potwierdź warunki z Elido, zanim popłynie jakiekolwiek PHI. Złożenie wniosku o BAA wymaga planu Business lub Enterprise; inne plany dostają 402 i zachętę do zmiany planu. BAA wystawiona wcześniej pozostaje do pobrania i podpisu, jeśli workspace później obniży plan.
Krótki kwestionariusz do wklejenia
- Aktualny raport SOC 2 Type II? Nie. W przygotowaniu.
- Certyfikat ISO 27001? Nie.
- Czy podpiszecie BAA? Przepływ istnieje w planach Business i Enterprise; warunki potwierdzane przy każdej umowie.
- DPA i lista podprzetwarzających? DPA na żądanie; 13 podprzetwarzających wymienionych publicznie.
- Gdzie przechowywane są dane o kliknięciach? Główny magazyn w UE. Węzły przekierowań w USA i Singapurze przetwarzają żądania odwiedzających.
- Czy możemy przypiąć przestrzeń roboczą do jednego regionu? Nie.
- Co jest logowane przy każdym kliknięciu? Obcięty IP, pełny user agent, referrer, kraj, miasto, współrzędne, cel.
- Retencja logu audytu? Konfigurowalna dla przestrzeni roboczej; domyślna wartość platformy 730 dni.
Jeśli którekolwiek "Nie" jest dla Ciebie blokadą, lepiej dowiedzieć się teraz. Szerszą listę kontrolną znajdziesz w liście kontrolnej bezpieczeństwa skracacza URL.
Powiązane na blogu
- RODO dla skracaczy URL - strona prywatności przeglądu dostawcy.
- Rezydencja danych w UE dla analityki marketingowej - gdzie leżą dane i co znaczą deklaracje rezydencji.
- SCIM i SSO dla narzędzi marketingowych - kontrole dostępu, o które pyta audytor.
- Skracacze URL dla ochrony zdrowia - wzorce linków, które trzymają PHI poza URL-ami.
- Schrems II i Twoje piksele śledzące - pytania o transfer dla dostawców z USA.
Najczęściej zadawane pytania
Czy Elido ma raport SOC 2?
Nie. Na dzień 2026-10-25 Elido nie ma żadnego raportu SOC 2 i nie jest certyfikowane według ISO 27001. SOC 2 jest w przygotowaniu. Jeśli Twoja polityka wymaga raportu już dziś, Elido nie przejdzie tej bramki. Może za to zaoferować DPA na żądanie, publiczną listę podprzetwarzających i pakiet dowodowy przestrzeni roboczej.
Czy skracacz URL podlega HIPAA?
Tylko jeśli tworzy, odbiera, przechowuje lub przesyła chronione informacje zdrowotne (PHI) dla podmiotu objętego regulacją. Krótki link do strony kampanii szczepień na grypę zwykle ich nie zawiera. Link, którego ścieżka docelowa zawiera identyfikator pacjenta, już tak, bo dostawca przechowuje ten URL. Wtedy przed użyciem potrzebujesz umowy powierzenia (BAA).
Jaka jest różnica między SOC 2 Type I a Type II?
Type I opisuje, czy kontrole są odpowiednio zaprojektowane w jednym momencie. Type II sprawdza, czy działały w pewnym okresie, zwykle kilku miesięcy. Kupujący zazwyczaj proszą o Type II oraz bridge letter obejmujący lukę od końca okresu raportu. Żaden z nich nie jest certyfikatem; oba są raportami audytora.
Czy Elido podpisuje umowę HIPAA BAA?
Produkt ma przepływ BAA: przestrzeń robocza ustawiona w trybie HIPAA może wygenerować BAA z szablonu, podpisać ją, a pracownik Elido ją kontrasygnuje. Złożenie wniosku wymaga planu Business lub Enterprise; BAA wystawiona wcześniej pozostaje do pobrania i podpisu po obniżeniu planu. Poproś swojego prawnika o przegląd tekstu i potwierdź warunki z Elido, zanim wyślesz jakiekolwiek PHI.
Co BAA według HIPAA zmienia w skracaczu URL?
Wiąże dostawcę zabezpieczeniami, zgłaszaniem naruszeń i zasadami dla podwykonawców dotyczącymi PHI, które przetwarza dla Ciebie. Nie zmienia architektury. Jeśli log kliknięć przechowuje pełne adresy IP i URL-e docelowe, BAA ich nie usuwa, więc w obu przypadkach trzymaj identyfikatory pacjentów poza URL-ami.
O co zapytać dostawcę linków, zanim przepuszczę przez niego dane pacjentów lub uczniów?
Poproś o raport SOC 2 Type II albo wprost powiedz, że go nie ma, o DPA, listę podprzetwarzających, miejsce przechowywania danych o kliknięciach, co jest logowane przy każdym kliknięciu, zegar powiadomienia o naruszeniu i czy dostępna jest BAA. Potem, niezależnie od odpowiedzi, trzymaj identyfikatory poza URL-ami docelowymi.
Wypróbuj Elido
Wklej URL, otrzymaj krótki link
Bez rejestracji. Link działa 30 dni. Zarejestruj się, aby zachować go na zawsze.
Wymagane darmowe konto. Darmowy plan zawiera łącznie 25 linków. Masz już konto? Zaloguj się