"Czy dane klientów są hostowane w UE?" to pierwsze pole wyboru w większości kwestionariuszy bezpieczeństwa i zarazem zły moment, by na tym poprzestać. Dostawca może zaznaczyć "tak" i mimo to dać twojemu IOD stos, w którym prawdziwe transfery dzieją się gdzie indziej: w pikselu na stronie docelowej, w trackerze otwarć e-maili albo w wywołaniu konwersji do platformy reklamowej.
Ten wpis rozdziela warstwy. Opisuje, czego wymaga prawo, dokąd stosy marketingowe faktycznie wysyłają dane z UE, co przekazywanie server-side zmienia, a czego nie, oraz osiem pisemnych odpowiedzi, które warto wymagać przed podpisaniem. Jest napisany dla marketera, który musi usiąść naprzeciw IOD, a nie dla prawnika. Widok podmiotu przetwarzającego artykuł po artykule znajdziesz w RODO dla skracaczy URL.
Krótka odpowiedź: rezydencja to właściwość każdej warstwy
- "Hostowane w UE" opisuje, gdzie stoją własne serwery dostawcy. Nic nie mówi o skryptach w przeglądarce, trackerach e-maili i wywołaniach do platform reklamowych podpiętych do twoich kampanii.
- Przekazywanie konwersji server-side daje ci kontrolę nad transferem. Nie usuwa go. Jeśli platforma reklamowa jest poza EOG, nadal potrzebujesz mechanizmu transferu.
- Krótka, publiczna lista podprocesorów z nazwanymi lokalizacjami da się audytować. Długa, z nieprecyzyjnymi wpisami, to stały koszt przeglądu.
- Poproś o osiem pisemnych odpowiedzi z listy poniżej już na pierwszej rozmowie. Dostawcy, którzy mają je gotowe, zwykle przechodzą przegląd w dni, a nie w tygodnie.
Czego prawo faktycznie wymaga
Najwięcej pracy wykonują cztery fragmenty prawa. Teksty pierwotne są w EUR-Lex; strona EUR-Lex nie zwróciła treści przy automatycznym pobraniu 2026-10-24, więc odwołania do artykułów poniżej dotyczą opublikowanej numeracji rozporządzenia i tekst warto przeczytać tam bezpośrednio.
Art. 3 ust. 2, zakres terytorialny. RODO stosuje się do administratora lub podmiotu przetwarzającego spoza UE, gdy przetwarzanie dotyczy oferowania towarów lub usług osobom w UE albo monitorowania ich zachowania w UE. Śledzenie kliknięć odwiedzających z UE to monitorowanie. Tekst znajduje się w rozporządzeniu (UE) 2016/679 (dostęp 2026-10-24, strona nie załadowała się przy naszym pobraniu).
Art. 28, podmioty przetwarzające. Każdy dostawca, który przetwarza dla ciebie dane osobowe, potrzebuje umowy obejmującej warunki z art. 28 ust. 3. Art. 28 ust. 2 wymaga twojej uprzedniej zgody, szczegółowej lub ogólnej, zanim podmiot przetwarzający skorzysta z usług innego podmiotu przetwarzającego, a zgoda ogólna musi dawać ci możliwość sprzeciwu wobec zmian. Dlatego lista podprocesorów ma w praktyce znaczenie.
Art. 44-49, transfery. Rozdział V zabrania przekazywania danych osobowych do państwa trzeciego, chyba że zachodzi jedna z wymienionych dróg: decyzja o adekwatności, odpowiednie zabezpieczenia, takie jak Standardowe Klauzule Umowne, albo wąskie odstępstwo. Pokrewny obowiązek dokumentacyjny znajduje się w art. 30: twój rejestr czynności przetwarzania powinien wskazywać każdy transfer i jego podstawę.
Schrems II i Data Privacy Framework. W sprawie C-311/18 Trybunał Sprawiedliwości unieważnił Privacy Shield w lipcu 2020 r. i orzekł, że stosujący SCC muszą sprawdzić, czy prawo państwa docelowego nie podważa tych klauzul (wyrok na Curia, dostęp 2026-10-24, strona przekierowuje do przeglądarki opartej na skryptach, która nie wyrenderowała się przy naszym pobraniu). Komisja przyjęła nową decyzję o adekwatności dla USA w odniesieniu do certyfikowanych odbiorców 10 lipca 2023 r. (strona Komisji, dostęp 2026-10-24). Sąd Ogólny oddalił skargę Latombe na nią 3 września 2025 r., a odwołanie jest w toku przed Trybunałem Sprawiedliwości jako sprawa C-703/25 P (ogłoszenie w Dzienniku Urzędowym C/2025/6610, dostęp 2026-10-24, streszczenie pochodzi z wyniku wyszukiwania, ponieważ strona się nie wyrenderowała). Aktualny status sprawdź w rejestrze Trybunału. Zalecenia 01/2020 EROD w sprawie środków uzupełniających (wersja ostateczna przyjęta 18 czerwca 2021 r., dostęp 2026-10-24) pozostają punktem odniesienia dla zespołów, które chcą reżimu transferów odpornego na zmianę klimatu prawnego.
Dokąd stosy marketingowe wysyłają dane z UE
Luka między "nasz skracacz jest hostowany w UE" a "nasze dane zostają w UE" otwiera się w warstwach wokół skracacza. Zamiast zgadywać domyślne ustawienia dostawców, które się zmieniają, oto wzorzec i pytanie do każdego właściciela.
| Warstwa | Co się przemieszcza | Pytanie do właściciela |
|---|---|---|
| Piksele i tagi w przeglądarce (Meta, Google, inne) | URL strony z parametrami UTM, IP, identyfikatory cookie, wysyłane z przeglądarki odwiedzającego do dostawcy | Który endpoint dostawcy, jaka podstawa transferu i czy zgoda jest zbierana wcześniej? |
| Trackery otwarć i kliknięć e-maili | Identyfikator subskrybenta w URL śledzącym, hostowany na CDN dostawcy poczty | W jakim regionie jest nasze konto i czy domena śledząca za nim podąża? |
| CRM i automatyzacja marketingu | Rekordy kontaktów i zgłoszenia formularzy | W jakim regionie danych jest nasz tenant i czy można to potem zmienić? |
| Przekazywanie server-side | Zdarzenia kliknięć lub konwersji wysyłane z serwera, którym zarządzasz | Czy endpoint odbierający jest w EOG i jakie identyfikatory są wysyłane? |
| Skracacz | Żądanie przekierowania i log kliknięć | Gdzie przekierowanie i rekord kliknięcia są przetwarzane i przechowywane? |
Większość zespołów, jakie widuję, uruchamia kilka z nich naraz, bez oceny transferu w aktach i z wpisem w rejestrze typu "Google Analytics, Meta Pixel", bez wskazania mechanizmu. Skracacz jest zwykle najmniejszą pozycją na liście, bo przekierowanie trwa kilka milisekund, a log kliknięć to jedyny rekord, jaki tworzy. Pozycje po stronie przeglądarki odpalają, zanim jakikolwiek serwer w UE zobaczy żądanie. Praktyczne konsekwencje tego opisuje Schrems II i piksele śledzące, a obsługę zgody dla krótkich linków zgoda na cookies dla krótkich linków.
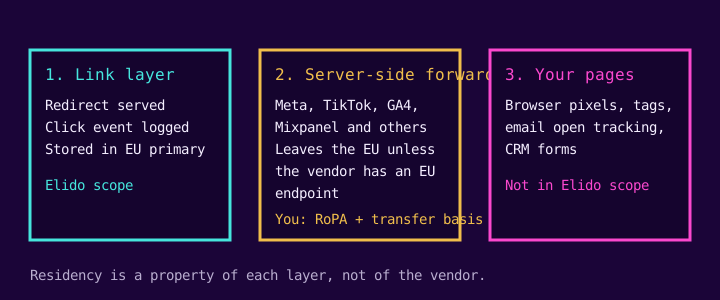
Co przekazywanie server-side zmienia, a czego nie
W konfiguracji server-side przeglądarka odwiedzającego rozmawia tylko z przekierowaniem. Następnie serwer wysyła zdarzenie konwersji do API platformy reklamowej, takiego jak Meta Conversions API lub Measurement Protocol Google Analytics 4 (obie strony z dostępem 2026-10-24; strona Meta to serwis dokumentacji renderowany skryptem, więc opieraj się na jej aktualnym tekście, a nie na tym streszczeniu).

Co się zmienia. Transfer odbywa się teraz na infrastrukturze, którą konfigurujesz, z polami, które wybierasz, zamiast w skrypcie, który trudno zaudytować. Twój wpis w rejestrze może opisywać jeden kontrolowany transfer serwer-serwer zamiast "zainicjowany przez przeglądarkę, podstawa do potwierdzenia".
Co się nie zmienia. Jeśli endpoint odbierający jest poza EOG, transfer nadal ma miejsce. Dla tego odcinka nadal potrzebujesz SCC albo ścieżki Data Privacy Framework i jego udokumentowania. Przekazywanie server-side poprawia kontrolę i minimalizację danych. Nie jest wyłączeniem, a twój IOD powinien to usłyszeć przed przeglądem, nie po nim.
Co do Elido dziś: może przekazywać kliknięcia linków server-side do Google Analytics 4 (Measurement Protocol), Mixpanel, Klaviyo, Brevo i Datadog. Nie przekazuje do Meta ani TikToka i nie przekazuje zakupów ani konwersji do żadnej platformy. Sprawdziłem forwardery w kodzie i dwa szczegóły mają znaczenie dla IOD. Mixpanel domyślnie używa endpointu w USA, chyba że ustawisz region projektu na UE lub Indie, więc ustaw UE, jeśli twój projekt tam jest; przewodnik po rezydencji danych Mixpanel w UE przeprowadzi cię przez to. Nieudane dostarczenia są ponawiane raz po sekundzie, a potem porzucane, więc traktuj przekazane zdarzenia jako best effort, a nie księgę. Identyfikatory deduplikacji zdarzeń i haszowanie identyfikatorów nie są jeszcze zaimplementowane.
Dlaczego lista podprocesorów to artefakt, który trzeba przeczytać
Zgodnie z art. 28 ust. 2 podmiot przetwarzający nie może dodawać podprocesorów bez twojej zgody, a zgoda ogólna musi pozwalać ci zgłosić sprzeciw wobec dodań. W praktyce przekłada się to na publiczną listę i okres powiadomienia. Użyteczna lista podaje dostawcę, co robi i gdzie dane są przetwarzane, na poziomie państwa lub regionu chmury, oraz mówi, jak ogłaszane są zmiany.
Lista Elido jest pod /legal/subprocessors. Obecnie wymienia 13 dostawców, każdego z celem i lokalizacją. Kilku jest poza UE lub ma rezerwowy odpowiednik poza UE, co polityka wprost zaznacza i dla nich opiera się na SCC. Trzynaście to nie jest drobna liczba i wolę, żebyś to przeczytał, niż uwierzył w liczbę na słowo: użyteczny test to pytanie, czy każdy wiersz da się przejrzeć w jedno popołudnie, z lokalizacją obok każdego. Warunki umowy są w DPA, a polityka prywatności Elido zobowiązuje do 30 dni wyprzedzającego powiadomienia o zmianach listy.
Osiem pisemnych odpowiedzi, o które trzeba poprosić
Zadaj je każdemu dostawcy marketingowemu, na piśmie, przed przeglądem.
- Jaki region hostingu przechowuje nowe dane klientów, wskazany do regionu centrum danych albo przynajmniej do państwa? Samo "UE" nie jest odpowiedzią.
- Czy ten region jest ustalony w standardowej umowie, czy to wybór operacyjny, który dostawca może zmienić bez powiadomienia?
- Czy umowa powierzenia obejmująca art. 28 ust. 3 jest dostępna już podpisana, zanim skończy się rozmowa handlowa?
- Ilu podprocesorów jest w standardowym łańcuchu i gdzie każdy z nich przetwarza dane? Czy lista jest publiczna i da się ją podlinkować w twoim rejestrze?
- Czy śledzenie konwersji jest przekazywane server-side i które identyfikatory są wysyłane zahaszowane, a które jawnie?
- Co dzieje się z adresem IP odwiedzającego w logach kliknięć: jest obcinany, haszowany czy przechowywany w postaci otrzymanej, i jak długo?
- Jak realizowane jest żądanie usunięcia danych osoby, której dane dotyczą, i czy sięga do magazynu zdarzeń kliknięć?
- Jakie niezależne atesty dostawca posiada dziś, z datami, a które są tylko planowane?
W pytaniu 6: Elido obcina IP odwiedzającego na brzegu sieci (IPv4 do /24, IPv6 do /48), zanim kliknięcie zostanie zapisane. Kraj, region, miasto i przybliżone współrzędne są wyznaczane wcześniej i zachowywane razem z kliknięciem, a przechowywany jest pełny user agent, więc traktuj wiersz kliknięcia jako dane osobowe. W pytaniu 8: SOC 2 jest w przygotowaniu, bez wydanego raportu, a Elido nie ma certyfikatu ISO 27001, więc żaden nie jest posiadanym certyfikatem. Klienci planu Business mogą otrzymać HIPAA BAA. Rozliczaj każdego dostawcę, w tym nas, z rozróżnienia "posiadane kontra planowane".
Co Elido twierdzi, a czego nie
Elido jest warstwą linków. Polityka prywatności stwierdza, że dane operacyjne są przechowywane w centrach danych w UE, przy czym główna baza danych, magazyn analityczny i kopie zapasowe są w UE. Strony prawne ujawniają węzły przekierowań w USA i Singapurze, które przetwarzają żądania odwiedzających i mogą buforować dane linków, a wytworzone tam zdarzenie kliknięcia nadal jest danymi osobowymi przetwarzanymi w tym miejscu, więc nie będę twierdzić, że każde kliknięcie jest przetwarzane wyłącznie w UE.
Przypinanie regionu per workspace, na przykład wybór lokalizacji danych tylko w USA lub tylko w Azji, w Elido dziś nie istnieje. Nie akceptuj zapisów umowy, które zakładają, że istnieje. Strona rozwiązań dla compliance podsumowuje obecny stan dla zespołów zakupowych.
Jeśli twoja polityka brzmi, że żadne dane osobowe osób z UE nie mogą w ogóle opuszczać EOG, inny skracacz tego nie naprawi. Rozwiązaniem jest niewysyłanie zdarzeń konwersji do platform poza EOG. To decyzja marketingowa, a nie hostingowa. Szerszą kwestię dostawców z UE kontra z USA omawia europejskie alternatywy dla amerykańskich SaaS, a obowiązki podmiotu przetwarzającego RODO dla skracaczy URL.
Powiązane na blogu
Najczęściej zadawane pytania
Co oznacza rezydencja danych w UE dla narzędzia marketingowego?
Oznacza, że dostawca przechowuje i przetwarza twoje dane w centrach danych w UE. Nie oznacza, że żadne dane osobowe nigdy nie opuszczają UE. Piksele w przeglądarce odwiedzającego, przekazywanie server-side do platform reklamowych i narzędzia wsparcia mogą każde przenieść dane do państwa trzeciego, a każde wymaga własnej podstawy transferu na mocy rozdziału V RODO.
Czy hosting w UE wystarczy do zgodności z RODO?
Nie. Lokalizacja hostingu to jeden z elementów. Nadal potrzebujesz umowy powierzenia na podstawie art. 28, podstawy prawnej, wpisu w rejestrze na podstawie art. 30 oraz mechanizmu transferu dla każdego podprocesora lub platformy reklamowej spoza EOG. Hosting w UE jedynie zmniejsza liczbę transferów, które musisz uzasadnić.
Czy śledzenie server-side znosi potrzebę zabezpieczeń transferu?
Nie. Przeniesienie wywołania konwersji z przeglądarki na serwer zmienia to, kto wysyła dane i nad czym masz kontrolę, ale jeśli platforma odbierająca jest poza EOG, transfer nadal się odbywa. Dla tego odcinka nadal potrzebujesz SCC albo ścieżki adekwatności, takiej jak Data Privacy Framework.
Czy Data Privacy Framework UE-USA nadal obowiązuje?
Tak, na dzień 24 października 2026 r. decyzja o adekwatności z 10 lipca 2023 r. obowiązuje. Sąd Ogólny oddalił skargę Latombe 3 września 2025 r., ale odwołanie do Trybunału Sprawiedliwości (C-703/25 P) figuruje w wykazie, więc zachowaj w dokumentacji rozwiązanie zapasowe, takie jak SCC.
Ilu podprocesorów powinien mieć skracacz linków?
Nie ma liczby wskazanej prawem. Liczy się to, by lista była publiczna, podawała każdego dostawcę z celem i lokalizacją oraz zmieniała się z wyprzedzającym powiadomieniem. Elido publikuje 13, każdego z celem i lokalizacją, i daje 30 dni powiadomienia o zmianach.
Czy Elido trzyma dane o kliknięciach wyłącznie w UE?
Polityka prywatności Elido mówi, że dane operacyjne są przechowywane w centrach danych w UE, z regionem głównym w UE. Strony prawne ujawniają też węzły przekierowań w USA i Singapurze, które przetwarzają żądania odwiedzających, więc adresy IP odwiedzających mogą być obsługiwane poza UE. Przekazywanie server-side do platform reklamowych, które konfigurujesz, z założenia opuszcza UE.
Wypróbuj Elido
Wklej URL, otrzymaj krótki link
Bez rejestracji. Link działa 30 dni. Zarejestruj się, aby zachować go na zawsze.
Bez rejestracji. Załóż darmowe konto i korzystaj z 50 linków miesięcznie.