
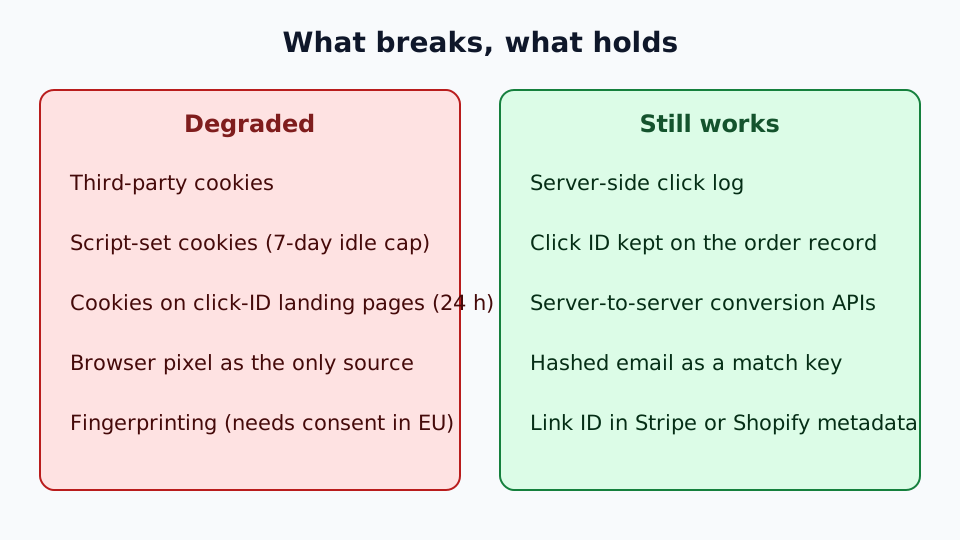
Atrybucja bez ciasteczek działa, jeśli przestaniesz prosić przeglądarkę o zapamiętanie kliknięcia. Zapisz kliknięcie na serwerze, przenieś identyfikator w adresie URL, zachowaj go w swoim rekordzie zamówienia i wyślij konwersję z serwera na serwer. Cała reszta jest osłabiona lub w UE obarczona ryzykiem prawnym. Dotyczy to ciasteczek third-party, ciasteczek ustawianych skryptem, które wygasają po kilku dniach, oraz fingerprintingu.
Stos, który większość zespołów zbudowała między 2012 a 2019 rokiem, opierał się na ciasteczku third-party zapisanym na stronie docelowej i pikselu, który dopasowywał je na stronie konwersji. Podstawy pojęcia znajdziesz w tekście czym jest atrybucja marketingowa. Ten wpis to mapa tego, co przetrwało, co Elido obsługuje dziś i gdzie potrzebujesz własnego back-endu.
TL;DR
- Safari ogranicza ciasteczka i dane zapisywane skryptem do 7 dni bezczynności, a ciasteczka utworzone na stronie docelowej z dekorowanym linkiem do 24 godzin. Chrome nadal dopuszcza ciasteczka third-party, z wyborem użytkownika. Tak czy inaczej traktuj je jako zawodne.
- Działają dwie ścieżki: identyfikator kliknięcia lub linku przekazany do rekordu zamówienia i wysłany z serwera na serwer oraz ciasteczka first-party ustawiane przez serwer.
- Brak ciasteczek nie oznacza braku zgody. Art. 5 ust. 3 dyrektywy ePrivacy obejmuje fingerprinting i local storage, a RODO nadal wymaga podstawy prawnej dla przetwarzania po stronie serwera.
- Elido zapisuje kliknięcia po stronie serwera i wiąże przychody ze Stripe i Shopify z linkami. Nie generuje jeszcze identyfikatorów kliknięć ani nie przekazuje konwersji do platform reklamowych.
Co zmieniło się w przeglądarkach
Obecny obraz opiera się na trzech źródłach, wszystkie z dostępem 2026-10-24.
Strona WebKit o ochronie przed śledzeniem podaje, że Safari usuwa ciasteczka utworzone w JavaScripcie oraz inne dane zapisywalne skryptem po 7 dniach bez interakcji użytkownika z witryną. Podaje też, że gdy w adresie strony docelowej wykryto identyfikator kliknięcia, wygaśnięcie ciasteczek utworzonych w JavaScripcie na tej stronie jest ograniczone do 24 godzin. ITP 2.3, opublikowany 23 września 2019 roku, rozszerzył podobne limity na inne dane zapisywalne skryptem. Ciasteczka ustawione w nagłówku odpowiedzi HTTP przez Twój własny host first-party nie podlegają tym regułom. Wyjątkiem jest zamaskowany host third-party, taki jak subdomena ukryta przez CNAME lub IP, gdzie WebKit ogranicza wygaśnięcie do 7 dni.
Firefox partycjonuje ciasteczka third-party według witryny najwyższego poziomu dzięki Total Cookie Protection. Ciasteczko ustawione przez tracker na Twoim checkoucie i na checkoucie konkurenta staje się dwoma osobnymi ciasteczkami.
Chrome nigdy nie dokończył wycofywania. 22 kwietnia 2025 roku Google ogłosił, że nie wprowadzi osobnego monitu o ciasteczka third-party i że użytkownicy nadal wybierają w ustawieniach. Blog Privacy Sandbox dodaje, że część technologii Privacy Sandbox jest wycofywana. Praktyczne pytanie brzmi więc nie "kiedy ciasteczka umrą", lecz "jaka część mojej publiczności je blokuje", a uczciwego odsetka dla całej UE podać nie mogę. Sprawdź własną analitykę według przeglądarki.
Jeszcze jedno twierdzenie z prezentacji dostawców: że Link Tracking Protection w Safari usuwa identyfikatory kliknięć, takie jak fbclid czy gclid, w trybie prywatnym i w aplikacji Mail. Strona WebKit o ochronie przed śledzeniem tego nie wspominała, gdy ją pobrałem, więc nie powtarzam tu listy parametrów. Przetestuj własne strony docelowe w tych kontekstach, zanim zaczniesz polegać na tym, że identyfikator kliknięcia przetrwa.
Dwie ścieżki, które nadal działają
Obie wychodzą z tego samego faktu: serwer widzi kliknięcie, zanim zadziałają reguły przechowywania w przeglądarce.
Ścieżka 1: identyfikatory po stronie serwera
Gdy użytkownik klika reklamę, platforma dopisuje do adresu strony docelowej identyfikator kliknięcia, taki jak fbclid w Meta czy gclid w Google. Identyfikator żyje w adresie URL, więc partycjonowanie ciasteczek go nie dotyka. Twoja strona docelowa odczytuje go i zapisuje w koszyku lub zamówieniu. Gdy zamówienie zostanie opłacone, Twój back-end odczytuje go z zamówienia i wysyła konwersję do serwerowego API platformy, takiego jak Conversions API od Meta lub GA4 Measurement Protocol.
Deduplikacja ma znaczenie, jeśli zachowujesz też piksel w przeglądarce. Dokumentacja Meta mówi, że eventID piksela musi odpowiadać event_id w Conversions API, z tą samą nazwą zdarzenia, a duplikaty otrzymane w ciągu 48 godzin są odrzucane. Dla zakupów użyj identyfikatora zamówienia. Które pola klienta trzeba haszować, sprawdź na stronie Meta o parametrach informacji o kliencie; tych reguł nie weryfikowałem na potrzeby tego wpisu.
Słabe punkty są realne. Wyczyszczenie ciasteczek powoduje utratę identyfikatora przechowywanego w ciasteczku. Konwersja na innym urządzeniu nie ma powiązania, chyba że osoba jest zalogowana. Identyfikator kliknięcia może też zniknąć, zanim zobaczy go strona docelowa.
Ścieżka 2: przekierowanie, które kontrolujesz
Przekierowanie na Twojej własnej domenie jest zdarzeniem po stronie serwera. Gdy ktoś klika markowy krótki link, host przekierowania może zapisać w tym momencie rekord kliknięcia, ze znacznikiem czasu, referrerem i user agentem, zamiast czekać na uruchomienie tagu przy ładowaniu strony. Jeśli ustawiasz też ciasteczko, zrób to w nagłówku Set-Cookie na hoście first-party. Pozwala to ominąć opisane wyżej limity 7 dni i 24 godzin dla ciasteczek zapisywanych skryptem.
Piksel tego nie powtórzy. Na tym kończy się też obecny zakres Elido.
Co Elido robi dziś, sprawdzone w kodzie
Sprawdziłem w usługach każde twierdzenie, które ten wpis wcześniej zawierał. Oto wynik.
| Możliwość | Status |
|---|---|
| Zapis kliknięcia po stronie serwera w chwili obsługi przekierowania | Tak |
Przekazywanie kliknięć do GA4 (zdarzenie link_click), Mixpanel, Klaviyo, Brevo i Datadog | Tak, integracje per workspace |
| Zdarzenia Meta i TikTok po stronie serwera przy kliknięciu | Nie |
Zamówienia Stripe i Shopify dopasowane do linku przez elido_link_id | Tak |
| Przychód według linku, kampanii, dnia i platformy | Tak |
Identyfikator elido_click dopisany do docelowego adresu URL | Nie |
| Ciasteczko first-party ustawiane przez przekierowanie | Nie |
Publiczne API konwersji (POST /v1/conversions) | Nie |
Przekazywanie konwersji do Meta CAPI lub GA4 z haszowaniem i event_id | Nie |
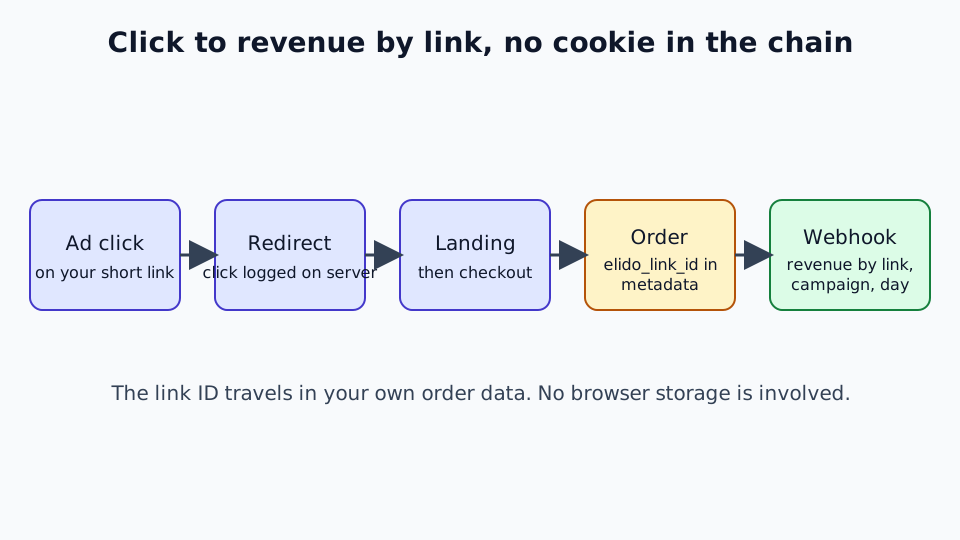
Uczciwa wersja hasła "krótki link jako powierzchnia atrybucji" jest węższa, niż ten wpis wcześniej twierdził. Przekierowanie daje rekord kliknięcia i raporty na poziomie linku. Aby domknąć pętlę przychodów, umieść identyfikator linku w zamówieniu: elido_link_id w metadanych Stripe albo atrybut notatki elido_link_id w koszyku Shopify. Gdy nadejdzie webhook zamówienia, Elido przypisuje przychód do tego linku. Wszystko ponad to, na przykład haszowanie e-maila i wywołanie API Meta, jest dziś kodem w Twoim back-endzie. Jak zbudowane jest takie rozgałęzienie, opisuje śledzenie konwersji po stronie serwera przez krótkie linki, a wątek specyficzny dla Safari: atrybucja kliknięć po Safari ITP. Strona funkcji śledzenia konwersji opisuje stronę panelu.
Łączenie tożsamości: co działa, a co nie
Identyfikatory po stronie serwera obsługują typowy przypadek. Jedna osoba, jedno urządzenie, jedna sesja, żadnych usuniętych parametrów. Reszta wymaga identyfikatora, który podała sama osoba.
Dopasowanie deterministyczne działa. Jeśli ktoś w którymś momencie się zaloguje lub poda e-mail, możesz wysłać razem z konwersją haszowany e-mail jako sygnał dopasowania. Haszowanie musi przebiegać według reguł normalizacji platformy, więc przeczytaj stronę dostawcy, zanim to zbudujesz.
Probabilistyczny fingerprinting to zły plan awaryjny w UE. Łączy rozmiar ekranu, czcionki, strefę czasową, wynik canvas i podobne sygnały w identyfikator bez ciasteczka. To, czy wymaga to zgody, jest kwestią prawną, a art. 5 ust. 3 dyrektywy ePrivacy dotyczy dostępu do informacji na urządzeniu użytkownika, nie tylko ciasteczek. Strona EUR-Lex nie załadowała mi się 2026-10-24, więc parafrazuję powszechnie znany zakres dyrektywy, a nie ją cytuję. Nie wymieniam tu też decyzji konkretnych organów nadzorczych. Przeglądarki nastawione na prywatność nieustannie zmniejszają entropię, na której opierają się te metody. Dokładność spada tam, gdzie jest najbardziej potrzebna.
Wiele urządzeń to luka, której po stronie serwera nie zamkniesz. Kliknięcie na telefonie i zakup na laptopie łączą się tylko wtedy, gdy osoba zidentyfikuje się na obu.
Zgoda nadal obowiązuje
"Brak ciasteczka, brak zgody" to częste błędne odczytanie. Art. 5 ust. 3 dotyczy urządzenia, więc każde przechowywanie lub dostęp wymaga zgody, chyba że jest bezwzględnie konieczne. Ciasteczko analityczne nie jest bezwzględnie konieczne tylko dlatego, że jest first-party.
Przetwarzanie po stronie serwera zmienia to, którędy płyną dane. Blokery reklam i partycjonowanie go nie dotykają, a Ty kontrolujesz, co opuszcza Twój back-end. Nadal wymaga ono podstawy prawnej z art. 6 RODO, zwykle uzasadnionego interesu dla analityki na poziomie kampanii po przeprowadzeniu oceny, a trudniej w przypadku profilowania na poziomie jednostek. Przewodnik RODO dla skracaczy URL omawia art. 6, 28 i 30, a zgoda na ciasteczka dla krótkich linków omawia kwestię banera.
W kwestii obsługi IP: Elido obcina IP odwiedzającego na brzegu sieci (IPv4 do /24, IPv6 do /48), zanim kliknięcie zostanie zapisane. Kraj, region, miasto i przybliżone współrzędne są wyznaczane wcześniej i zachowywane razem z kliknięciem, a przechowywany jest pełny user agent, więc traktuj wiersz kliknięcia jako dane osobowe. Jeśli minimalizacja ma znaczenie dla Twojej umowy powierzenia (DPA), poproś o aktualne zasady retencji i obsługi IP na piśmie.
Z czego rezygnujesz
Atrybucja po stronie serwera odzyskuje większość utraconego sygnału, ale nie cały.
Tożsamość między urządzeniami. Tracona, chyba że osoba się zaloguje.
Atrybucja view-through. Zależy od tego, czy platforma reklamowa dopasuje wyświetlenie do późniejszej konwersji w ramach własnego grafu urządzeń. Spodziewaj się bardziej zaszumionych liczb niż w raportach opartych na kliknięciach.
Długie okna atrybucji. Każda platforma ustala własne okna atrybucji i mogą być krótsze niż 28 lub 90 dni, których część zespołów używała z ciasteczkami. Sprawdź aktualne okno dla każdej platformy, w której raportujesz. Subskrypcje i cykle B2B tracą najwięcej.
Multi-touch dla anonimowych użytkowników. Bez grafu tożsamości domyślnie zostaje last click. Haszowany e-mail zalogowanych użytkowników pozwala odtworzyć sekwencje dla tej części odbiorców, z użyciem modeli opartych na regułach, które pasują do Twoich danych.
Praktyczny stos
Dla zespołu prowadzącego płatny ruch do UE zbudowałbym to z tego, co istnieje dziś.
- Markowe krótkie linki dla każdego miejsca docelowego reklamy. Od początku masz serwerowy rekord kliknięcia i raporty na poziomie linku.
- Przechwytuj identyfikator kliknięcia platformy na stronie docelowej (
fbclid,gclid) i zapisuj go w koszyku lub zamówieniu. Przetestuj, czy przetrwa w iOS Mail i kartach prywatnych, zanim mu zaufasz. - Umieść
elido_link_idw metadanych Stripe lub atrybutach notatki Shopify, aby przychód raportował się według linku bez żadnego ciasteczka. - Wysyłaj zakupy z serwera na serwer z Twojego back-endu do Meta i GA4, z identyfikatorem zamówienia jako kluczem deduplikacji.
- Haszuj e-mail zalogowanych użytkowników, aby pokryć wiele urządzeń i uzupełnić braki tam, gdzie brakuje identyfikatora kliknięcia.
- Importuj konwersje offline wsadowo dla długich cykli B2B lub subskrypcji, korzystając z API offline platformy.
Nic z tego nie wymaga CDP. Potrzebny jest zapis kliknięć, któremu ufasz, identyfikator w zamówieniu i back-end, który rozmawia z platformami reklamowymi.
Powiązane na blogu
Najczęściej zadawane pytania
Czym jest atrybucja bez ciasteczek?
Atrybucja bez ciasteczek wiąże konwersję z kliknięciem lub kampanią, która ją wywołała, bez użycia ciasteczka third-party. W praktyce oznacza to zapis kliknięć po stronie serwera, identyfikator kliknięcia lub linku przenoszony w adresie URL, a następnie zapisany w Twoim rekordzie zamówienia, oraz wywołania serwer-serwer do platform reklamowych. Odzyskuje większość tego, co tracą piksele w przeglądarce, ale nie ścieżek między urządzeniami ani długich okien atrybucji.
Czy ciasteczka third-party zniknęły z Chrome?
Nie. 22 kwietnia 2025 roku Google ogłosił, że nie wprowadzi w Chrome nowego, osobnego monitu o ciasteczka third-party i że użytkownicy nadal wybierają w ustawieniach prywatności Chrome (blog Privacy Sandbox, dostęp 2026-10-24). Safari i Firefox ograniczają je już domyślnie, dlatego atrybucja oparta na nich jest zawodna dla dużej części ruchu niezależnie od Chrome.
Czy rezygnacja z ciasteczek znosi w UE wymóg zgody?
Nie. Artykuł 5 ust. 3 dyrektywy o prywatności i łączności elektronicznej obejmuje przechowywanie informacji na urządzeniu użytkownika lub dostęp do nich, nie tylko ciasteczka, więc fingerprinting i local storage też podlegają tym przepisom. Przetwarzanie wyłącznie po stronie serwera pozostaje poza art. 5 ust. 3, ale nadal wymaga podstawy prawnej z RODO. Zapytaj własnego prawnika, co dotyczy Twojej konfiguracji.
Czy ciasteczko first-party ustawione przez mój serwer jest bezpieczne przed limitami Safari?
Głównie tak. Strona WebKit o ochronie przed śledzeniem podaje, że ciasteczka i dane zapisane w JavaScripcie są usuwane po 7 dniach bez interakcji użytkownika, a ciasteczko ustawione skryptem na stronie docelowej z dekorowanym linkiem trwa 24 godziny. Ciasteczka ustawione w nagłówku odpowiedzi HTTP na Twoim własnym hoście first-party nie podlegają tym limitom, z wyjątkiem zamaskowanych hostów third-party, które dostają limit 7 dni.
Czy skracacz linków może obsłużyć atrybucję bez ciasteczek?
Może dostarczyć pierwszą połowę: zapis kliknięcia po stronie serwera, wykonany w chwili obsługi przekierowania, zanim zadziała jakakolwiek funkcja prywatności w przeglądarce, oraz raporty na poziomie linku i kampanii. Elido dopasowuje też zamówienia ze Stripe i Shopify do linku przez wartość elido_link_id umieszczoną w metadanych zamówienia. Nie generuje jeszcze identyfikatorów kliknięć ani nie przekazuje konwersji do Meta czy GA4, więc te kroki wykonuje Twój własny back-end.
Czego atrybucja bez ciasteczek nie odzyska?
Ścieżek między urządzeniami, w których osoba nigdy się nie identyfikuje, konwersji view-through zależnych od własnego grafu urządzeń platformy reklamowej oraz kliknięć starszych niż okno atrybucji platformy. Haszowany e-mail zalogowanych użytkowników zamyka część luki. Dla anonimowych odwiedzających sufitem jest last click.
Wypróbuj Elido
Wklej URL, otrzymaj krótki link
Bez rejestracji. Link działa 30 dni. Zarejestruj się, aby zachować go na zawsze.
Bez rejestracji. Załóż darmowe konto i korzystaj z 50 linków miesięcznie.