QR-коды для банков делятся на два очень разных вида. Платёжный код несёт перевод SEPA внутри рисунка, и банковское приложение читает его офлайн. Любой другой код, напечатанный банком, на двери отделения, банкомате, выписке или листовке об установке приложения, - просто ссылка в регулируемом сообщении клиенту. Первому виду нужно правильное форматирование. Второму нужно управление. Кто им владеет? Кто может его менять? И что докажет, куда он вёл в марте прошлого года?
Именно здесь большинство советов о «QR-кодах в финансах» становится расплывчатым. Популярные руководства хорошо описывают сценарии использования, и американская статья Bitly - достойный пример, но о журналах аудита, контроле изменений и правилах ЕС они говорят мало. Я занимаюсь стороной соответствия требованиям, поэтому именно ей я и уделю время, наряду с практическими сценариями для банков, финтех-компаний и страховщиков.
Если ваша команда впервые сталкивается с механикой, основы изложены в статьях что такое QR-код и динамические и статические QR-коды. Для более широкого взгляда на уровень ссылок в регулируемом продукте парной статьёй служит сервисы сокращения URL для финтеха.
Где QR-коды оправдывают своё место в банках
QR-код стоит печатать, когда он избавляет от набора текста в момент, когда клиент стоит перед чем-то физическим. В банковском деле таких моментов много, но код заслуживают лишь некоторые из них.
Платежи и счета
Самый сильный случай - платёжный код. Представьте счёт или плакат для пожертвований. QR-код EPC позволяет клиенту отсканировать, увидеть заполненный перевод в своём банковском приложении и подтвердить. Здесь ничего не сокращается и не отслеживается, и так задумано. Оставьте его отдельным кодом и измеряйте окружающую страницу отдельной ссылкой.
Онбординг в приложении и загрузки
Код на листовке в отделении или на держателе карты, открывающий нужную страницу в магазине приложений, - второй по полезности случай. Один код может направлять посетителей с iPhone и Android в нужный магазин, как разбирает статья QR-коды для загрузки приложений. Держите код направленным на магазин или на ваш собственный домен, а не на необработанный URL стороннего поставщика онбординга, чтобы можно было сменить поставщика без повторной печати.
Ссылки обслуживания в отделениях и на банкоматах
Запись на приём, «найти отделение» и «сообщить о проблеме с этим аппаратом» - естественные сценарии. Это также самые часто подделываемые места размещения. Наклейка рядом с банкоматом находится на виду у всех, и никто за ней не следит. Подробнее об этом ниже.
Выписки и активация карты
Код на бумажной выписке может открывать почтовый ящик защищённых сообщений или страницу справки. Не помещайте в URL номера счетов, имена и токены: они оказываются в журналах сервера и заголовках реферера, а это прежде всего проблема минимизации данных по GDPR. Для активации карты у меня простое правило. Код может открывать приложение банка или страницу справки об активации. Он никогда не должен открывать страницу, запрашивающую полный номер карты и PIN-код, потому что то же самое запросит и поддельная, а клиенты уже не могут отличить одну от другой.
Страховые случаи и обслуживание
Страховщики используют коды на документах полиса и письмах о страховом случае, чтобы открывать форму заявления или страницу загрузки документов. Здесь действует то же управление: письмо с полисом будет лежать в ящике годами, поэтому место назначения должно оставаться доступным и под вашим контролем так долго, как существует письмо.
Платёжные коды и коды-ссылки
Относитесь к ним как к двум продуктам с двумя профилями риска. Схема показывает различие с первого взгляда.
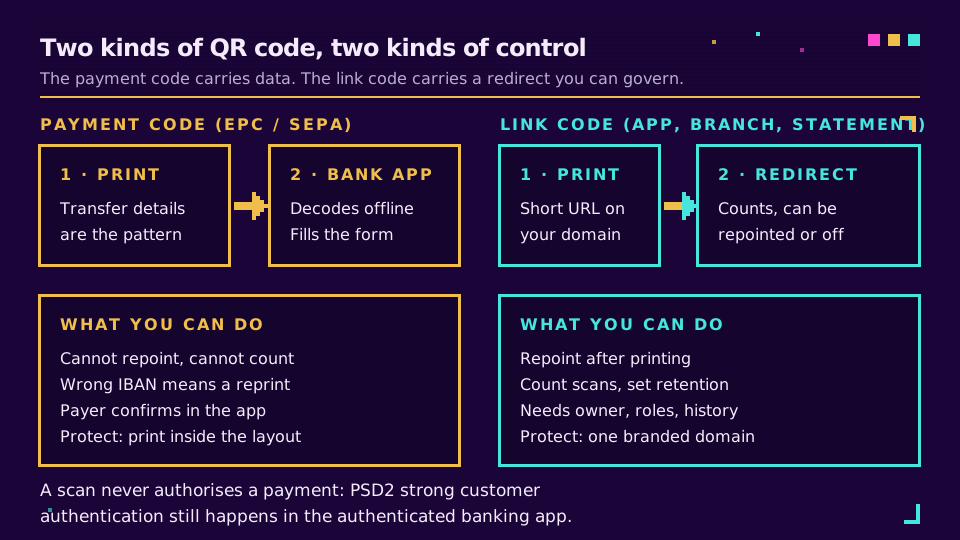
Платёжный код статичен и работает офлайн. Его нельзя перенаправить, нельзя считать сканирования, а неверный IBAN означает повторную печать. Плательщика защищает экран подтверждения. Банки еврозоны теперь обязаны предлагать проверку получателя платежа в рамках Регламента ЕС о мгновенных платежах (Regulation (EU) 2024/886, статья 5c), которая сопоставляет имя получателя с IBAN до того, как плательщик авторизует перевод. Вопросы и ответы по внедрению Европейской комиссии устанавливают срок для отправляющей стороны в еврозоне - 9 октября 2025 года. Это помогает против описанной ниже подмены наклейки, но только если плательщик читает результат.
Код-ссылка - наоборот. Это обычный URL, поэтому между сканированием и местом назначения стоит редирект. Этот редирект - точка контроля. Его можно перенаправить, когда страница переезжает, отключить, когда что-то идёт не так, и считать по всем отделениям и рассылкам, несущим этот код. Это же и источник ответственности, если им никто не владеет.
Риски, специфичные для банков
Квишинг - это фишинг через QR-код. FTC задокументировала, как мошенники прячут вредоносные ссылки в QR-кодах, а наше руководство по квишингу описывает механику. Для банка важны три разновидности.
- Накладные наклейки. Поддельный код, наклеенный поверх настоящего на банкомате, окне отделения или печатном счёте. Настоящий код под ним не тронут.
- Похожие домены. Код в письме или сообщении, открывающий
yourbank-secure.exampleвместо вашего домена. - Перенаправление платежа. Статичный платёжный код на бумаге, перекрытый кодом с другим IBAN.
Неприятно то, что динамический код не останавливает накладку. Код злоумышленника принадлежит ему, а не вам, и вы не можете его перенаправить. Что вы можете сделать, так это облегчить обнаружение накладок и удешевить восстановление после них:
- Печатайте домен назначения обычным текстом рядом с каждым кодом, чтобы несоответствие было видно.
- Используйте этикетки с защитой от вскрытия для размещений на банкоматах и в отделениях и ведите журнал осмотров так же, как журнал проверок банкоматов.
- Используйте один брендированный домен для всех кодов, обращённых к клиентам, чтобы клиенты его запомнили. Статья собственные домены для коротких ссылок объясняет, почему это важнее любой другой отдельной настройки.
- Простыми словами говорите клиентам, чего настоящее сканирование никогда не просит: PIN-кода, полного номера карты, одноразового пароля.
Следует избегать схемы, где каждая листовка, плакат и вкладыш в выписку используют свой общий короткий домен. Тогда никто, включая сотрудников отделений, не может сказать, какой из них настоящий, а клиенты не могут узнать, как выглядит подлинный код. Консолидация на одном домене - дело одного дня и делает для безопасности клиентов больше, чем плакат о бдительности.
Управление динамическими кодами
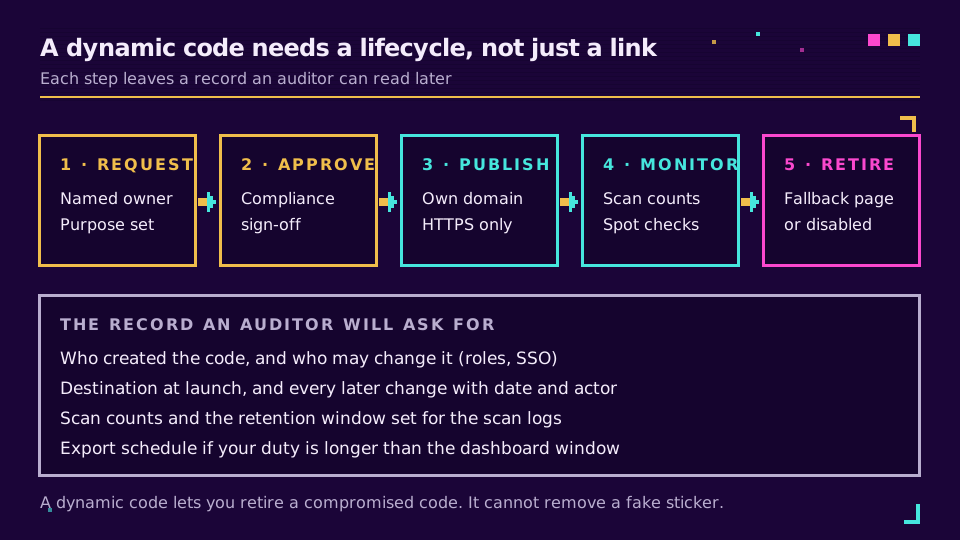
Это раздел, который пропускает большинство финансовых руководств по QR. Динамический код - это редирект, который можно править после печати, и именно поэтому ему нужен контроль изменений. Вопрос, который задаст аудитор или проверяющий инцидента, - не «использовали ли вы QR-коды», а «кто мог менять, куда вёл этот код, и можете ли вы показать, куда он вёл на заданную дату?»
На это отвечают четыре меры.
Владение. У каждого кода есть названная команда и названный человек, записанные при создании. Общие учётные записи сводят это на нет. Единый вход с синхронизацией из каталога лишает ушедшего сотрудника возможности перенаправить код отделения в день его ухода. Модель синхронизации описана в статье SCIM и SSO для маркетинговых инструментов.
Разделение ролей. Не каждый, кто может создать код, должен иметь возможность менять место назначения регулируемого кода. В Elido есть роли Owner, Admin, Editor и Viewer, а на плане Business - пользовательские роли, так что можно дать кампанийной команде право редактирования промо-ссылок, а коды точек обслуживания оставить за меньшей группой.
Запись об изменениях. Нужно место назначения на момент запуска, каждое последующее изменение, кто его внёс и когда. Elido хранит историю по каждой ссылке в панели, а журнал аудита рабочего пространства фиксирует изменения участников, ключей API и настроек, с экспортом в CSV и конечной точкой API. Учтите предел: платные планы хранят 90 дней истории аудита, а Free - 30, так что банку с более длительной обязанностью хранения следует экспортировать по графику, а не полагаться на панель. Справочная страница журнала аудита перечисляет, что записывается, а что нет.
Вывод из обращения. Когда кампания заканчивается, код не исчезает с бумаги. Решите при создании, перенаправляет ли он на безопасную резервную страницу или отключается. Запишите это.
Если вы хотите получить эти меры контроля для кодов, которые уже печатаете, можно создать тестовую ссылку на бесплатном плане и проверить её историю изменений до того, как заказывать тираж. Страницы функций QR-кодов и собственных доменов показывают, что доступно.
Что на самом деле говорят правила
Я ограничусь тем, что могу подтвердить источниками. Многие материалы поставщиков смешивают «рекомендуется» и «требуется».
PSD2. Статья 97 требует строгой аутентификации клиента, когда плательщик получает доступ к платёжному счёту онлайн, инициирует электронный платёж или совершает удалённое действие, несущее риск мошенничества. Текст есть в интерактивном своде правил EBA. Для QR-кодов следствие скромное. Сканирование заполняет форму; аутентификация по-прежнему происходит в приложении. Вызывать сомнения должна схема, в которой одно сканирование запускает платёж.
GDPR. К данным сканирований применимы два принципа. Ограничение хранения (статья 5(1)(e)) означает, что персональные данные хранятся не дольше необходимого, а безопасность обработки (статья 32) охватывает редирект и его журналы. Регламент не называет число дней для журналов сканирований; статья срок хранения данных о кликах объясняет, как задать и задокументировать его, а QR-коды и GDPR описывает, что на самом деле собирает сканирование. Руководство EDPB для малого и среднего бизнеса - читаемая отправная точка по части подотчётности.
DORA. Закон о цифровой операционной устойчивости (Regulation (EU) 2022/2554) применяется к финансовым организациям ЕС с января 2025 года и обязывает их управлять рисками сторонних поставщиков ИКТ, включая реестр их договоров на услуги ИКТ. Попадает ли поставщик QR и редиректов в сферу действия - вопрос для ваших команд по соответствию и закупкам. Задайте его до подписания договора, а не после, и начните со страницы EBA о DORA.
Я не смог найти первичного источника для любого правила, которое предписывало бы QR-коды, запрещало их или задавало срок хранения именно для журналов сканирований QR. Срок хранения для маркетинговых сообщений и сообщений по обслуживанию вытекает из ваших собственных обязанностей по ведению учёта, а не из правила, специфичного для QR. Если поставщик говорит иное, попросите номер статьи.
Контрольный список внедрения
Прежде чем банк, финтех-компания или страховщик напечатает следующую партию:
- Один брендированный домен, только HTTPS, для каждого кода, обращённого к клиентам.
- Платёжные коды отделены от кодов-ссылок и проверены в нескольких банковских приложениях.
- Никаких персональных данных, номеров счетов или токенов в любом URL.
- Названный владелец и права редактирования на основе ролей для каждого регулируемого кода.
- Письменное правило вывода из обращения и срок хранения журналов сканирований.
- Регулярный экспорт записи об изменениях, если ваша обязанность хранения превышает окно панели.
- Размещение с защитой от вскрытия и журнал осмотров для кодов на банкоматах и в отделениях.
- Сообщение клиентам о том, чего настоящее сканирование никогда не попросит.
Читайте серию опорных статей
Эта статья входит в кластер отраслей. Опорная статья для печатных процессов - QR-кампания с нуля, а страница решений по соответствию требованиям описывает настройку для регулируемых отраслей. Цены на упомянутые выше планы есть на странице тарифов.
Читайте также в блоге
- QR-код EPC: объяснение стандарта платёжного QR-кода SEPA
- Безопасны ли QR-коды? Квишинг и как защититься
- Сервисы сокращения URL для финтеха: KYC, соответствие требованиям, геоблокировка
- QR-коды и GDPR: что собирает сканирование и что вы должны
- Срок хранения данных о кликах: как долго держать журналы аналитики
- Мошенничество с QR-кодами билетов на мероприятия: как предотвратить скриншоты
Частые вопросы
Как QR-коды используются в банках?
Банки и страховщики используют их в четырёх местах: платежи (код, заполняющий перевод в банковском приложении), онбординг (код, открывающий страницу в магазине приложений или процесс открытия счёта), точки обслуживания (двери отделений, банкоматы и выписки со ссылками на справку, запись или защищённые сообщения) и обслуживание (самообслуживание по страховым случаям и полисам). Только платёжный код несёт данные внутри рисунка; остальные - обычные ссылки, поэтому им нужно управление ссылками.
Безопасны ли QR-коды для банков?
Сканирование безопасно, а сам код не может перемещать деньги. Риск - в месте назначения и физическом размещении. Наклейка поверх настоящего кода или код, ведущий на похожий домен, может украсть учётные данные. Банки снижают это собственным узнаваемым доменом, размещением с защитой от вскрытия, регулярным осмотром печатных кодов и чётким сообщением клиентам о том, что банк никогда не просит PIN-код или полный номер карты после сканирования.
Могут ли банки использовать QR-коды для платежей?
Да. В еврозоне QR-код EPC (его часто называют GiroCode) кодирует кредитовый перевод SEPA, чтобы банковское приложение могло заполнить форму. Плательщик по-прежнему подтверждает платёж в аутентифицированном приложении. В других странах существуют QR-форматы карточных схем и мгновенных платежей, а платёжная ссылка от процессора - отдельный случай: это обычный URL с размещённой страницей оплаты за ним.
Может ли банк отслеживать сканирования QR-кодов?
QR-код со ссылкой отслеживать можно, потому что сканирование открывает URL, который считает редирект. Платёжный QR-код EPC - нельзя, потому что телефон расшифровывает его офлайн. Отслеживание сканирований кодов, обращённых к клиентам, всё равно подпадает под GDPR, поэтому используйте агрегированные счётчики где возможно, не помещайте идентификаторы в URL и задайте письменный срок хранения журналов сканирований.
Как банки защищают клиентов от поддельных QR-кодов?
Они сочетают физические и цифровые меры: печатают коды внутри документа или на этикетках с защитой от вскрытия, показывают домен назначения обычным текстом рядом с кодом, проверяют коды в отделениях и на банкоматах по графику и держат все коды на одном брендированном домене, который клиенты учатся узнавать. Они также говорят клиентам, чего настоящее сканирование никогда не попросит, и именно эта инструкция останавливает большую часть краж учётных данных.
Нужна ли для платежей по QR-коду строгая аутентификация клиента по PSD2?
Да, когда плательщик инициирует электронный платёж. Статья 97 PSD2 требует строгой аутентификации клиента, когда плательщик получает доступ к счёту онлайн, инициирует электронный платёж или совершает удалённое действие, несущее риск мошенничества. QR-код лишь заполняет форму; аутентификация по-прежнему происходит в банковском приложении, поэтому одно сканирование никогда не авторизует платёж.
Попробуйте Elido
Вставьте URL - получите короткую ссылку
Без регистрации. Ссылка живёт 30 дней. Зарегистрируйтесь, чтобы оставить её навсегда.
Бесплатно, без регистрации · 2 в день