O roteamento só por DNS e o roteamento por edge POP respondem a perguntas diferentes. O DNS decide para qual servidor o visitante é enviado, uma vez, quando o hostname é consultado. Um edge POP (point of presence) é um cache perto do visitante que pode responder ao redirecionamento por conta própria, de modo que a requisição talvez nunca chegue à origem. Para um encurtador de URL, em que os mesmos poucos slugs são lidos repetidamente, o cache costuma importar mais do que o roteamento.
Este post compara os dois desenhos nos pontos que decidem a escolha: distância de round trip, failover, comportamento do cache, o que custam as edições e onde uma frota de borda não ajuda. Os detalhes do Elido vêm do código em services/edge-redirect. Para o orçamento de latência por trás deles, veja como manter o p95 abaixo de 15ms nos redirecionamentos.
O que o roteamento só por DNS faz
No roteamento só por DNS, o servidor DNS autoritativo devolve um endereço IP escolhido para quem perguntou. A versão mais simples devolve o mesmo endereço para todos. A versão mais útil devolve respostas diferentes conforme a localização ou a latência medida. A documentação da Amazon sobre o roteamento por latência do Route 53 (acessada em 2026-10-09) o descreve assim: ele verifica para quais regiões você criou registros, encontra a região com a menor latência até o usuário e responde com esse registro. A mesma página observa que os dados de latência refletem o tráfego entre usuários e data centers da AWS, então os números podem diferir da sua própria hospedagem.
Duas propriedades decorrem desse desenho.
A decisão é tomada por um resolver, não pelo visitante. O DNS vê o endereço do resolver, não o do navegador. A mesma página do Route 53 diz que resolvers com suporte a EDNS client subnet repassam uma versão truncada do endereço do usuário, o que melhora a estimativa. Um resolver que não o faz, como um corporativo ou público distante, transforma o "mais próximo" em um palpite.
A resposta fica em cache. Cada resolver no caminho guarda a resposta até o TTL acabar. É isso que torna o DNS barato, e também é por isso que mudar de ideia é lento.
Client ── DNS lookup ──> authoritative DNS ── returns origin IP
Client ── HTTP request ──────────────────────> that origin ── 302
Depois da consulta, nada fica entre o visitante e a origem. Cada redirecionamento é um round trip completo até ela, tratado pela sua aplicação.
O que um edge POP faz
Um edge POP executa o próprio serviço de redirecionamento, em várias regiões, com um cache na frente dos dados. Uma requisição chega ao POP mais próximo, o slug é procurado localmente e o 302 volta. Apenas um miss de cache faz uma viagem até a origem.
Como os visitantes chegam ao POP mais próximo é uma decisão separada. Uma forma é o anycast, em que o mesmo endereço é anunciado a partir de vários sites e a rede entrega cada pacote ao mais próximo. Outra é o GeoDNS, que é o roteamento por DNS acima apontado para POPs em vez de origens. Muitas frotas combinam os dois. Este post trata do POP, do cache e da origem por trás dele, que é de onde vem a diferença de latência.
A produção do Elido hoje é um único host executando o serviço edge-redirect; uma borda multirregião (Europa, leste dos EUA e Ásia-Pacífico) está planejada, não no ar, e o desenho prevê que todo POP execute o mesmo binário. O repositório documenta um orçamento de projeto para o serviço: p50 de 5ms e p95 de 15ms em um cache hit, medidos na borda e excluindo um handshake TLS completo. É um orçamento, não uma medição publicada. Esse número é tempo do lado do servidor. Ele não inclui a viagem de rede do visitante até o POP, e é a parte que um cache remove.
A distância é a parte que ninguém consegue ajustar
O argumento mais forte a favor dos edge POPs é aritmético. A luz em fibra óptica viaja a cerca de dois terços da velocidade no vácuo, uns 200.000 km/s, então cada 100 km de cabo custam cerca de 1ms de round trip antes de qualquer equipemento entrar na conta. As rotas reais são mais longas do que as distâncias em círculo máximo, então esses valores são pisos, não previsões.
Pegue um visitante em Sydney. Uma única origem na Europa Ocidental fica a cerca de 16.000 km, o que coloca o piso perto de 160ms por round trip. A região mais próxima do Sudeste Asiático fica a cerca de 6.300 km, um piso perto de 63ms. Ambos são muito mais do que os 5ms que um cache hit custa no servidor, e um POP no próprio país do visitante reduz a parte de rede a alguns milissegundos.
Um carregamento de página precisa de mais de um round trip: um handshake TCP, um handshake TLS e depois a requisição. A distância é paga várias vezes antes mesmo de o redirecionamento ser enviado, e é por isso que aproximar o ponto de terminação ajuda mais do que reduzir o tempo do servidor. O roteamento só por DNS também pode reduzir isso, se você mantiver origens perto dos seus visitantes. O que ele não consegue é pular o trabalho da aplicação. Cada requisição ainda executa o seu código de redirecionamento, lê o seu banco de dados ou cache e usa a sua banda.
Failover: TTLs contra retirada de rota
O failover por DNS depende de respostas em cache expirarem. Se uma origem morre, os resolvers continuam enviando visitantes a ela até o TTL acabar, e alguns resolvers guardam registros por mais tempo do que o TTL indica. Health checks no provedor de DNS encurtam a janela ao mudar a resposta, mas não alcançam caches que já guardam a antiga.
O failover por anycast funciona na camada de roteamento. Quando um site deixa de anunciar o endereço, os roteadores convergem para o site mais próximo seguinte. Isso costuma ser mais rápido do que esperar TTLs, mas não é instantâneo, e a velocidade depende da rede e de quão rápido um site com falha é detectado e retirado. Para links curtos impressos em embalagens ou publicados em anúncios, qualquer um dos desenhos precisa de um plano para os minutos em que uma região está fora do ar.
Há uma salvaguarda específica da borda no código. Se o cache compartilhado estiver indisponível, o resolver o trata como best-effort e recorre ao cache em processo mais a origem, de modo que um nó de borda se degrada em vez de falhar.
O cache é de onde vem a velocidade
Um link curto mapeia uma chave pequena para um valor pequeno, e o tráfego se concentra em poucos slugs quentes. Isso combina com cache. No Elido, o resolver consulta primeiro um LRU em processo (L1, até 100.000 entradas, TTL de 60 segundos), depois um cache compartilhado em memória (L2, TTL de 5 minutos) e depois a origem via gRPC. Um miss preenche as duas camadas.
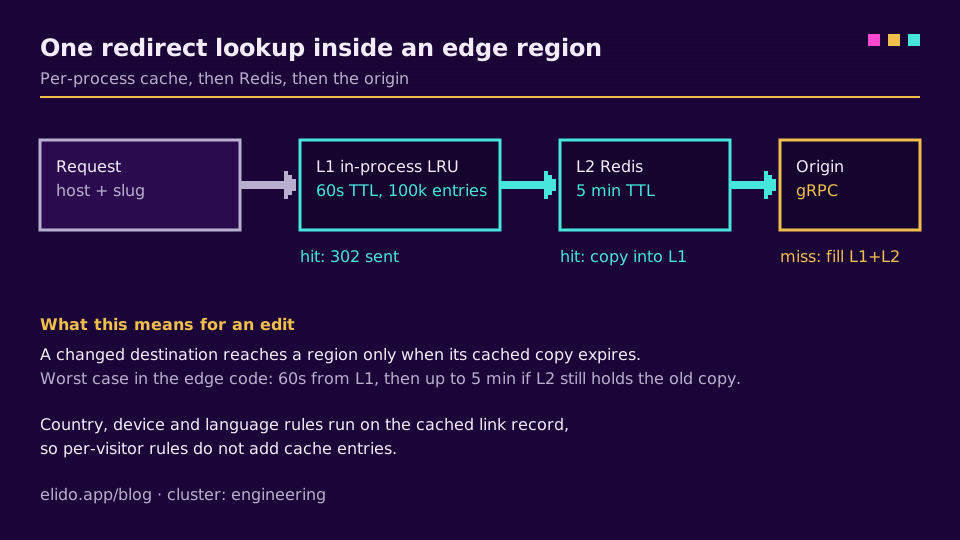
O custo dessa velocidade é a defasagem. O código de borda não tem mensagem entre regiões que limpe um slug quando ele é editado, então um destino alterado chega a uma região quando a cópia em cache expira. No pior caso são 60 segundos para o L1, e até 5 minutos se o L2 ainda guardar a cópia antiga. Os redirecionamentos são enviados com Cache-Control: private, max-age=0, no-store, então os navegadores não acrescentam o próprio cache por cima. O status padrão é 302, com 301 e 307 disponíveis por link, o que importa aqui: um 301 deixaria os navegadores guardarem também o destino antigo. O guia 301 vs 302 cobre essa troca.
Para campanhas com horário exato, planeje em torno da janela. Altere o link alguns minutos antes da virada, não no momento dela. O post sobre estratégia de cache aprofunda camadas e remoção.
Lado a lado
| Pergunta | Roteamento só por DNS | Roteamento por edge POP |
|---|---|---|
| Quem escolhe o destino | Resolver, no momento da consulta | Rede ou DNS até o POP, depois um cache local |
| Trabalho por redirecionamento | Requisição completa da aplicação na origem | Cache hit no POP, origem só em caso de miss |
| Distância paga | Visitante até a origem, a cada requisição | Visitante até o POP mais próximo; origem só em miss |
| Failover | Espera as respostas de DNS em cache expirarem | Retirada de rota, depois convergência |
| Visibilidade das edições | Imediata na origem | Após a expiração do cache (60s L1, 5 min L2 aqui) |
| Operação extra | Pouca: registros DNS e health checks | Várias regiões, camadas de cache, TLS na borda |

O que os edge POPs não resolvem
Três casos tiram pouco proveito de uma frota de borda.
Escritas. Criar um link ou alterar um destino vai para o serviço autoritativo. Um POP não torna isso mais rápido, e não precisa, porque as escritas são raras perto das leituras.
Redirecionamentos que não podem ser respondidos a partir de um registro em cache. Qualquer coisa que dependa de estado fora do registro de link em cache precisa chamar um serviço externo. O Elido evita isso nas regras de segmentação: as regras de país, dispositivo e idioma são avaliadas sobre o registro de link em cache em cada requisição. O país do visitante vem de um cabeçalho upstream como X-Country ou CF-IPCountry quando presente, e de um banco GeoIP local caso contrário. Como as regras rodam depois da consulta, um link com dez variantes de país continua sendo uma única entrada de cache. Desenhos que põem o país na chave do cache armazenam dez cópias por slug e perdem taxa de acerto.
Tráfego baixo ou regional. Com uma única origem e a maioria dos visitantes na mesma região, a distância já é curta, e regiões extras só acrescentam coisas para operar e monitorar. O mesmo vale para volume muito baixo, em que uma frota de caches fica quase toda ociosa.
Como escolher
- Uma origem, visitantes em uma região. Use DNS e uma origem bem posicionada. Uma frota de cache compra pouco aqui.
- Várias origens regionais, sem camada de cache. O roteamento por latência do DNS leva os visitantes a um servidor próximo. Você ainda paga o trabalho da aplicação a cada redirecionamento.
- Visitantes em vários continentes, principalmente leituras repetidas. Edge POPs. A economia de distância e a taxa de acerto do cache jogam a seu favor.
- Edições que precisam aparecer instantaneamente em todo lugar. Mantenha os TTLs curtos ou dispense o cache de borda para esses links, e aceite o tráfego extra na origem.
- Necessidades rígidas de failover. Compare os dois mecanismos com o seu próprio tempo de recuperação medido, não com a descrição de um fornecedor.
Não fiz benchmark dos dois desenhos para este post. Os números de latência acima são o orçamento documentado no repositório e aritmética de distância, identificados como tal. Se você está decidindo para o seu próprio serviço, meça a partir dos locais que os seus visitantes realmente usam.
Relacionados no blog
- Como manter o p95 abaixo de 15ms nos redirecionamentos - o orçamento de latência completo por trás do desenho de borda
- Estratégia de cache para redirecionamentos de URL - as camadas L1 e L2 em detalhe
- Redirecionamentos 301 vs 302 - por que o código de status decide quem guarda um redirecionamento em cache
- Ingestão de cliques fire-and-forget - o que acontece no caminho do redirecionamento além da consulta
- Como funcionam os encurtadores de URL - o básico antes da arquitetura
Perguntas frequentes
Qual é a diferença entre um edge POP e o roteamento só por DNS?
O roteamento só por DNS escolhe uma origem quando o cliente resolve o hostname, e a partir daí toda requisição viaja até essa origem. Um edge POP coloca um cache perto do visitante, de modo que uma requisição repetida é respondida localmente e a origem só é contatada em caso de miss. O DNS decide para onde a requisição vai; o cache de um POP decide se ela precisa ir. Os dois não são excludentes, e muitas implantações usam o DNS para escolher a região e caches para evitar a viagem até a origem.
O roteamento só por DNS deixa os redirecionamentos mais lentos?
Pode deixar, para visitantes distantes da origem. Com uma única origem, todo redirecionamento paga o round trip completo de rede até ela, e nenhuma configuração de DNS muda essa distância. Com várias origens regionais e DNS por latência, os visitantes recebem uma origem próxima, mas ainda atingem a aplicação a cada requisição, então o custo aparece como computação e banda na origem, e não como distância. A diferença pesa mais para visitantes em outros continentes.
Com que rapidez funciona o failover por DNS em comparação com o anycast?
O failover por DNS é limitado pelo tempo que os resolvers guardam a resposta antiga, definido pelo TTL do registro e por resolvers que ignoram TTLs baixos. O failover por anycast acontece no roteamento: quando um site deixa de anunciar o endereço, o tráfego passa para o site mais próximo seguinte assim que as rotas convergem. Nenhum dos dois é instantâneo. O DNS pode deixar retardatários em um endereço morto por muito tempo, enquanto a convergência de rotas costuma ser mais rápida, mas depende da rede e de quão rápido um site com falha é retirado.
Um cache de borda faz as edições de links curtos aparecerem com atraso?
Pode fazer. Uma cópia em cache continua sendo servida até expirar ou ser invalidada. No código de borda do Elido, a cópia em processo vive 60 segundos e a cópia no cache compartilhado 5 minutos, então um destino editado pode demorar até essa janela para aparecer onde um cache ainda guarda o antigo. Os redirecionamentos são enviados com cabeçalhos no-store, de modo que os navegadores não acrescentam outro cache por cima.
Regras de geo-targeting e de dispositivo quebram o cache de borda?
Não, se as regras forem avaliadas depois da consulta ao cache. O Elido guarda um registro por host e slug e depois aplica as regras de país, dispositivo e idioma a esse registro em cada requisição, então as regras não multiplicam as entradas do cache. O projeto falha quando a própria chave do cache inclui o país do visitante, porque aí cada slug é armazenado uma vez por país e a taxa de acerto cai.
Quando o roteamento só por DNS é a escolha certa para um encurtador?
Quando o tráfego está concentrado em uma região, há uma única origem, o volume é baixo ou a maioria dos redirecionamentos depende de estado por requisição que não pode ser colocado em cache. Nesses casos, camadas extras de cache acrescentam trabalho operacional por pouco ganho de latência. Comece com DNS e uma única origem bem posicionada, e adicione caches de borda quando os visitantes se espalharem por continentes ou a origem começar a carregar uma carga que um cache absorveria.
Experimente Elido
Cole uma URL, obtenha um link curto
Sem cadastro. O link vive 30 dias. Cadastre-se para mantê-lo para sempre.
É necessária uma conta grátis. O plano grátis inclui 25 links no total. Já tem uma conta? Entrar