Configurar um domínio próprio com HTTPS leva um registro TXT, um registro CNAME e uma espera curta. Você adiciona o hostname no Elido, copia os dois valores de DNS que ele fornece, e o certificado TLS é emitido automaticamente na primeira vez que alguém abre um link nesse domínio. A parte lenta é a propagação do DNS, que você controla com o TTL. Este post percorre as cinco etapas e depois explica a engrenagem, para que você saiba onde olhar quando uma etapa travar.
Tudo abaixo foi conferido com o código e o painel atuais do Elido em 2026-10-09. Onde um recurso relacionado ainda não foi construído, o post diz isso.
Por que o TLS importa em um link curto
Um link curto é um redirecionamento, e a resposta do redirecionamento é toda a carga útil. Um 301 ou 302 com um cabeçalho Location carrega a sua URL de destino. Se a primeira requisição viaja por HTTP simples, qualquer pessoa no caminho da rede pode ler esse destino antes de o navegador segui-lo.
Os QR codes pioram isso. Quem escaneia um código na vitrine de uma loja ou em um cartaz não tem relação prévia com a URL, então a barra de endereço é o único sinal de confiança que recebe. Um aviso do navegador ao escanear é a pior primeira impressão possível, e você já pagou pela tiragem de impressão.
Nos domínios curtos compartilhados do Elido, o certificado pertence ao Elido, então o cadeado é real, mas o nome nele não é o seu. Em go.acme.com, o nome é o seu. Para os fundamentos de DNS e TLS por trás disso, veja o post cornerstone sobre links curtos com domínio próprio.
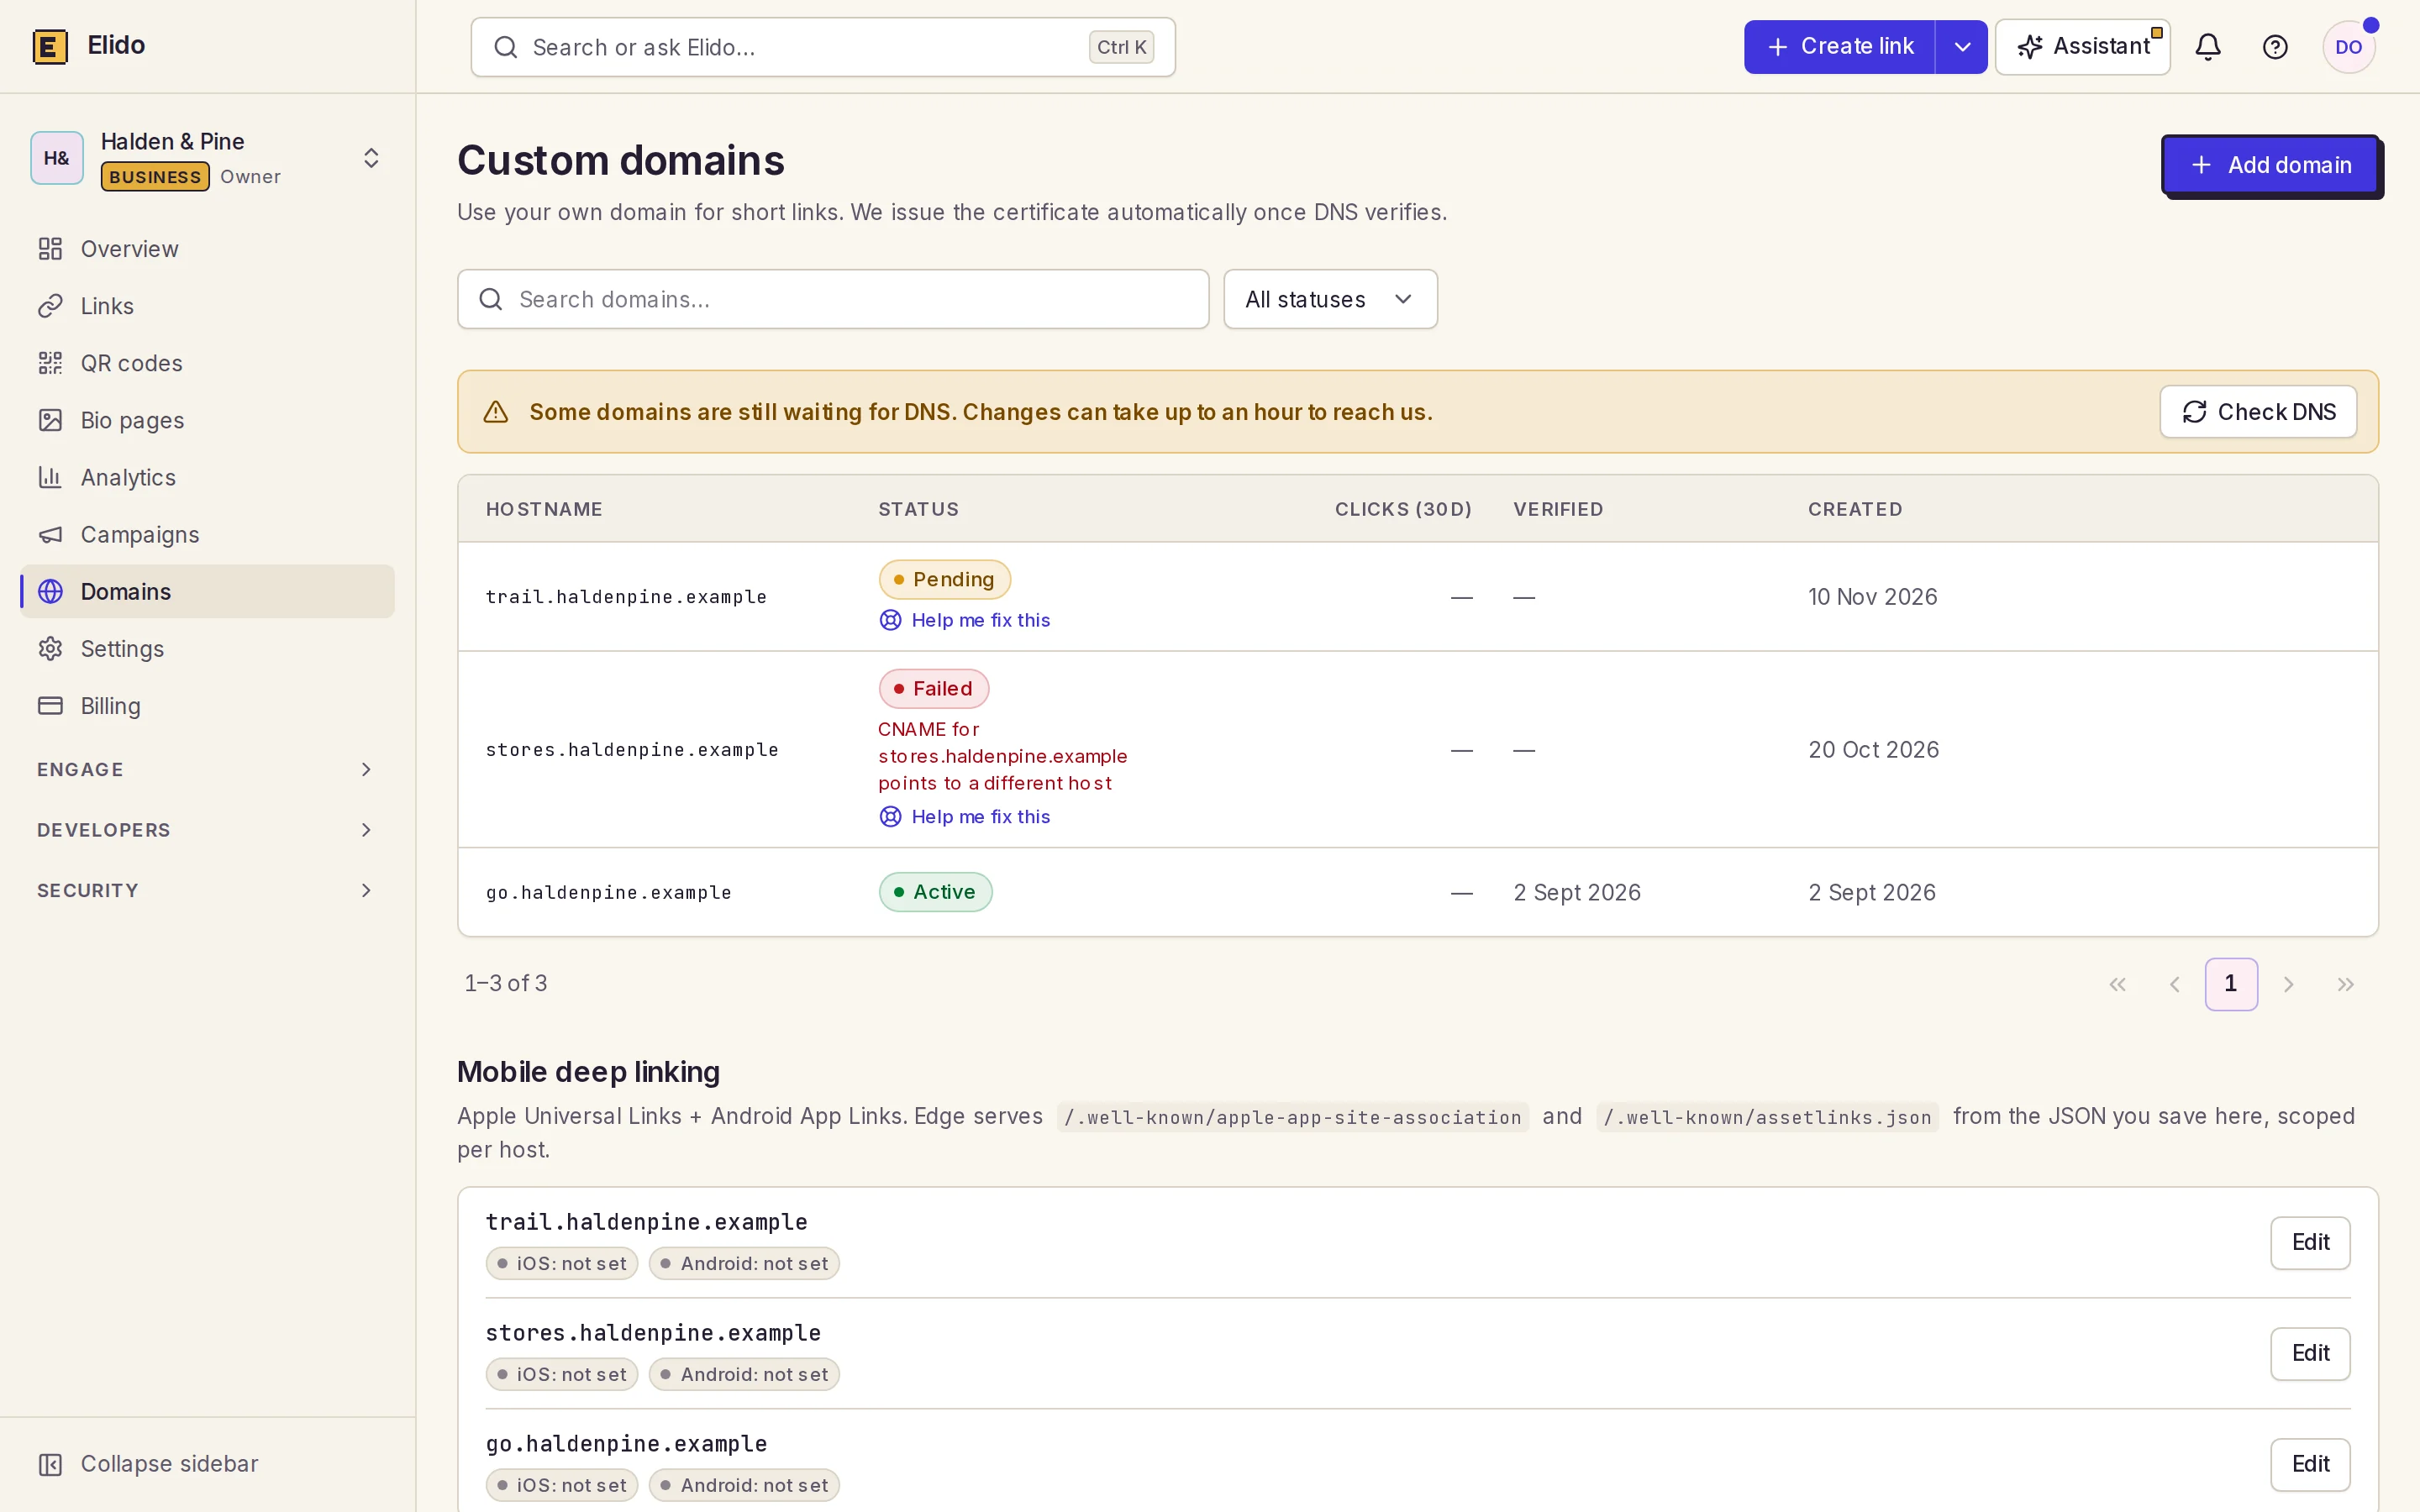
Etapa 1: escolha o hostname
Escolha um subdomínio curto que você controle e não use para mais nada: go.example.com, links.example.com ou similar. O prefixo aparece em todo link que você envia, então quanto mais curto, melhor.
Use um subdomínio, não a raiz pura. A RFC 1034 seção 3.6.2 diz que um nome com CNAME não pode conter outros dados, e a raiz de uma zona sempre contém registros SOA e NS, então um CNAME ali não é permitido. Alguns provedores de DNS contornam isso com registros ALIAS ou achatados, mas eles respondem com endereços IP em vez de um CNAME. A verificação do Elido pede o próprio CNAME, então uma raiz achatada não passa.
Mais duas regras valem ao cadastrar o nome. O hostname deve ser um nome de domínio totalmente qualificado em minúsculas, e nomes sob elido.me ou elido.app são reservados.
Etapa 2: adicione o domínio no Elido
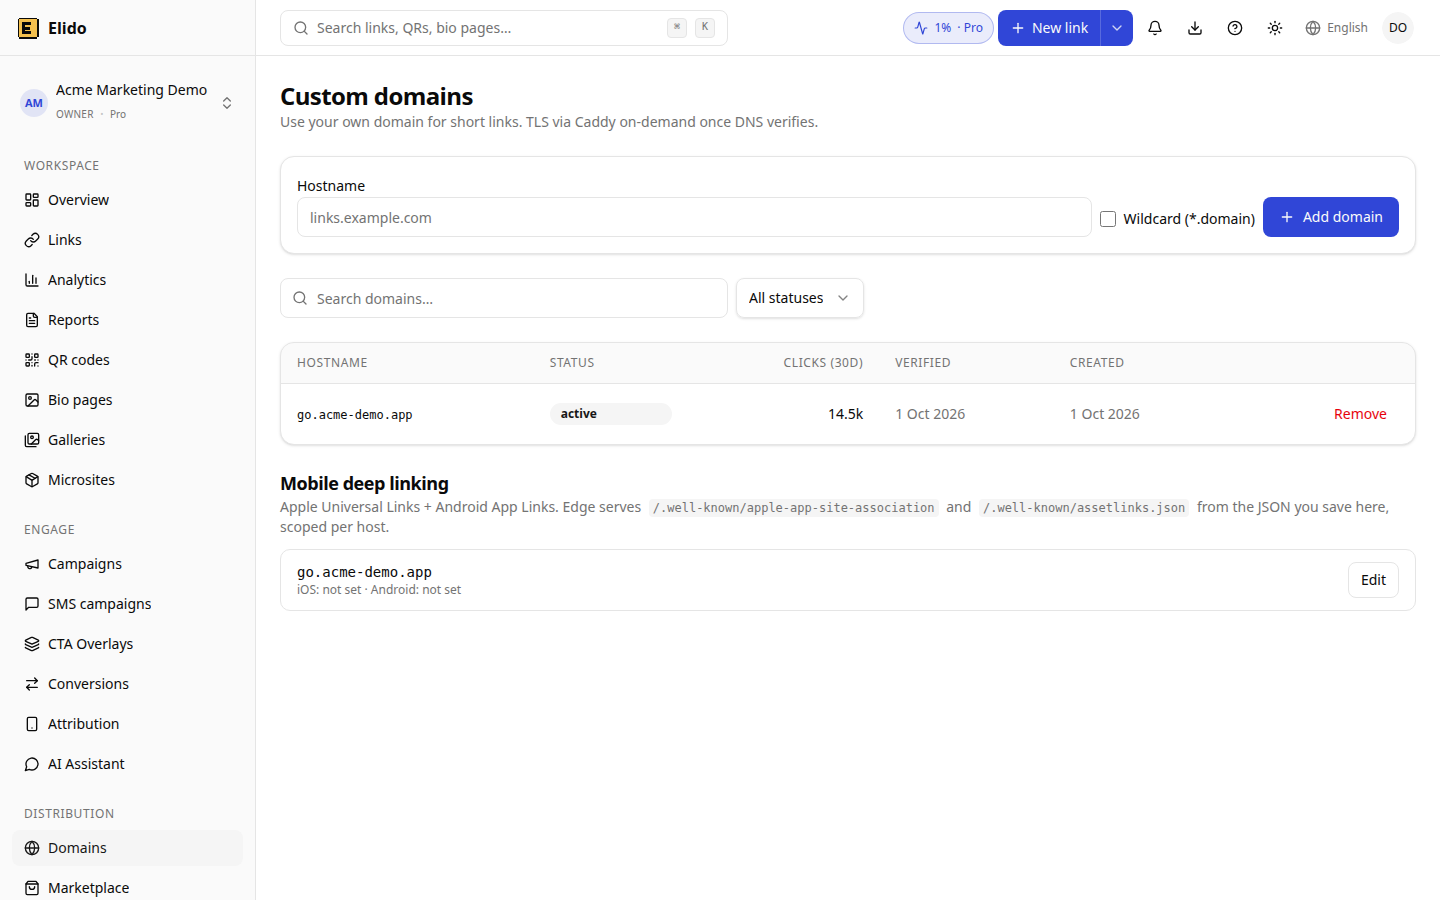
Abra Domains na barra lateral do painel, digite o hostname e clique em Add domain. Marque a caixa de wildcard apenas se quiser que todo subdomínio desse nome funcione, como em *.go.example.com. Normalmente não é preciso. O Elido então mostra os dois registros DNS com um botão de copiar ao lado de cada um.
A mesma etapa pela API, para scripts de onboarding ou workspaces de clientes:
curl -X POST https://api.elido.app/v1/workspaces/{workspace_id}/domains \
  -H "Authorization: Bearer $ELIDO_API_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"hostname": "go.example.com", "is_wildcard": false}'
A chamada exige um papel que possa gerenciar domínios. Um domínio novo volta com status pending, um verify_token e um objeto instructions com os valores exatos dos registros:
{
  "domain": {
    "id": 42,
    "hostname": "go.example.com",
    "status": "pending",
    "is_wildcard": false
  },
  "instructions": {
    "txt_record": "_elido-verify.go.example.com TXT \"verify=<token>\"",
    "cname_record": "go.example.com CNAME edge.elido.me"
  }
}
Domínios próprios exigem um plano pago. Tente cadastrar um em um workspace Free, além da quantidade de domínios do seu plano ou em uma assinatura pausada ou cancelada, e a API responde 402. É o código que eu trataria primeiro em qualquer script de onboarding, porque é o que o cliente encontra já no primeiro dia. Um hostname duplicado recebe 409. Agências que gerenciam muitos domínios de clientes devem ler a página de soluções para agências para conhecer o modelo de workspaces.
Etapa 3: publique os dois registros DNS
Adicione os dois registros no seu provedor de DNS, exatamente como mostrado:
go.example.com                  CNAME  edge.elido.me.
_elido-verify.go.example.com    TXT    "verify=<your-token>"
O CNAME encaminha o tráfego para o Elido. O registro TXT prova que você é dono da zona. Os dois são obrigatórios, e o valor do TXT deve corresponder exatamente ao token.
Em um cadastro wildcard, o CNAME passa a ser *.go.example.com, enquanto o registro TXT continua em _elido-verify.go.example.com, no nome pai, sem o asterisco.
Defina um TTL de 300 segundos nos dois registros, se o seu provedor permitir. Muitas zonas usam 3600 segundos por padrão, e um TTL longo é o que transforma um trabalho de cinco minutos em uma hora.
Uma observação sobre provedores importa mais do que as outras. Se você usa a Cloudflare, deixe o CNAME como somente DNS (DNS-only). A documentação da Cloudflare diz que um registro com proxy é respondido com os próprios endereços IP da Cloudflare em vez do conteúdo do registro (acessada em 2026-10-09). Um nome com proxy, portanto, nunca devolve o CNAME que o Elido procura, e a verificação não passa.
Etapa 4: aguarde a verificação
Você não precisa clicar em nada. Um worker em segundo plano dentro da API do Elido verifica todos os domínios pendentes em um temporizador, de 30 segundos por padrão, usando o resolver público do Google em 8.8.8.8. Ele só aprova o domínio quando as duas condições são verdadeiras:
- O registro TXT em
_elido-verify.<hostname>contém exatamenteverify=<token>. - O hostname tem um CNAME que resolve para o destino de borda do Elido.
Quando as duas passam, o status muda para verified. Consulte você mesmo se estiver automatizando a configuração:
curl https://api.elido.app/v1/workspaces/{workspace_id}/domains/42 \
  -H "Authorization: Bearer $ELIDO_API_TOKEN"
Para pular a espera até o próximo ciclo, envie POST .../domains/42/verify. Ele retorna 202 e move o domínio para a frente da fila. Um domínio que fica pendente por 24 horas é marcado como failed com o motivo "verification timeout", e a mesma chamada de verify devolve um domínio com falha ao estado pendente, para que você tente de novo depois de corrigir o DNS.
Se travar, consulte os registros do mesmo jeito que o verificador faz:
dig @8.8.8.8 TXT _elido-verify.go.example.com +short
dig @8.8.8.8 CNAME go.example.com +short
O primeiro deve imprimir "verify=<your-token>". O segundo deve imprimir edge.elido.me., com o ponto final incluído.
Etapa 5: a primeira requisição emite o certificado
Quando o status é verified, não resta nada para fazer. O Elido não emite certificados antecipadamente. A camada de TLS emite um sob demanda, na primeira vez que um navegador abre uma conexão TLS para o seu hostname.
Antes de pedir qualquer coisa à Let's Encrypt, a borda chama uma verificação de autorização na API do Elido. A resposta só é sim se o hostname estiver no estado verified ou active, ou se ele estiver sob um cadastro wildcard verificado. Qualquer outra resposta, inclusive um nome desconhecido, recusa o handshake e nenhum certificado é solicitado. Essa barreira é o que impede um estranho de apontar um milhão de hostnames para o Elido e esgotar os limites de taxa da autoridade certificadora.
Quando a verificação passa, a emissão usa o desafio HTTP-01 da RFC 8555: a autoridade certificadora pede um token em /.well-known/acme-challenge/ no seu hostname por HTTP simples, a borda o responde, e o certificado é emitido e guardado em cache. O primeiro visitante espera um instante por isso. As requisições seguintes reutilizam o certificado em cache.

Um hábito prático: abra você mesmo https://go.example.com logo depois da verificação, para que o certificado já exista antes de um cliente ou uma leitura de QR code ser a primeira requisição.
Passe o id do domínio como domain_id ao criar um link. O link fica ativo em https://go.example.com/<slug> imediatamente. A página Domains também mostra os cliques dos últimos 30 dias por hostname. A referência completa, incluindo a orientação sobre CAA, está no guia de domínios próprios, e a visão geral do produto está na página do recurso de domínios próprios.
O que significam os valores de status
| Status | Significado | O que fazer |
|---|---|---|
pending | Domínio cadastrado, DNS ainda não visto | Confira o TXT e o CNAME com dig |
verified | Os dois registros foram encontrados, certificados podem ser emitidos | Abra a URL HTTPS uma vez e depois crie links |
failed | Não verificado em 24 horas, o motivo está na linha | Corrija o DNS e chame o endpoint de verify de novo |
active | Aceito pela barreira como verified | Nada; trate-o como verified |
Na versão atual, um domínio saudável permanece em verified. O valor active existe no modelo de dados e no filtro do painel, e a barreira de certificados aceita os dois, mas nada move um domínio para ele ainda.
Armadilhas comuns
Registros CAA que excluem a Let's Encrypt. Um registro CAA limita quais autoridades podem emitir para um nome, e é herdado pelos subdomínios (acessado em 2026-10-09). Se a sua zona tem example.com CAA 0 issue "digicert.com", a emissão para go.example.com é recusada. Adicione go.example.com CAA 0 issue "letsencrypt.org" ou amplie o registro do apex.
Um proxy ou CDN na frente do CNAME. A nuvem laranja da Cloudflare é o caso mais comum, tratado na etapa 3. Qualquer camada que responda DNS ou HTTP em seu nome quebra tanto a verificação do CNAME quanto o desafio HTTP-01.
Wildcards não são certificados wildcard. Segundo a documentação de tipos de desafio da Let's Encrypt, o HTTP-01 não pode emitir certificados wildcard, e o DNS-01 exige acesso de escrita à sua zona (acessada em 2026-10-09). Assim, um cadastro wildcard cobre o roteamento de todos os subdomínios, mas client1.go.example.com e client2.go.example.com recebem cada um o próprio certificado no primeiro uso. A Let's Encrypt limita novos certificados por domínio registrado a 50 a cada 7 dias (acessado em 2026-10-09), então integrar centenas de subdomínios novos em uma semana exige planejamento.
Remover o CNAME depois. Hoje a verificação de DNS só roda enquanto um domínio está pendente. Depois de verificado, o Elido não o verifica de novo, então um CNAME apagado aparece como redirecionamentos e renovações de certificado com falha, não como uma mudança de status ou uma notificação. Monitore o registro do seu lado. Uma verificação periódica de saúde com um estado degradado e um período de tolerância está planejada, não construída.
Marius Voß é DevRel + infraestrutura de borda no Elido. Ele é responsável pelo caminho do redirecionamento e pelo fluxo de domínio próprio.
Relacionados no blog
Perguntas frequentes
Quanto tempo leva a configuração de TLS em domínio próprio?
Adicionar o domínio leva um minuto, publicar os dois registros DNS leva mais alguns, e depois é preciso esperar a propagação do DNS. O Elido verifica os domínios pendentes a cada 30 segundos por padrão, então a verificação sai logo depois que os seus registros ficam visíveis. Com um TTL de 300 segundos isso costuma levar minutos; com um TTL de 3600 segundos pode levar mais. O certificado é emitido na primeira requisição HTTPS ao hostname verificado, não antes.
Quais registros DNS o Elido exige para um domínio próprio?
Dois. Um registro TXT em _elido-verify.<seu hostname> com o valor verify=<token> prova que você controla a zona, e um CNAME do seu hostname para o destino de borda do Elido encaminha o tráfego. O Elido mostra os dois valores exatos no momento em que você adiciona o domínio, no painel e na resposta da API, e ambos precisam estar presentes para o domínio ser verificado.
Posso usar um domínio raiz como example.com para links curtos?
Não de forma confiável. O padrão DNS não permite um CNAME no apex da zona, e a verificação do Elido procura uma resposta de CNAME real, então um registro achatado ou ALIAS que devolve apenas endereços IP não passa. Use um subdomínio como go.example.com ou links.example.com. Ele também é mais curto de digitar em cada link que você compartilha.
O Elido emite um certificado wildcard para o meu domínio?
Não. O cadastro de um domínio wildcard permite que todo subdomínio sob o seu nome seja atendido, mas cada hostname recebe o próprio certificado na sua primeira requisição, pelo desafio HTTP-01. A Let's Encrypt só emite certificados wildcard pelo desafio DNS-01, que exige acesso de escrita à sua zona DNS, e o Elido não tem esse acesso. O resultado para os visitantes é o mesmo.
Por que o meu domínio continua com status pending?
Ou o valor do TXT não corresponde exatamente ao token, ou o CNAME não resolve para o destino de borda do Elido, ou um proxy está respondendo no lugar do seu CNAME. O Elido consulta os dois registros por um resolver público, então confira-os com dig de fora da sua rede. Um domínio que continua pendente após 24 horas é marcado como failed com um motivo, e depois você pode pedir uma nova verificação.
Os domínios próprios funcionam em todos os planos do Elido?
Não. Os workspaces Free não têm direito a domínio próprio. Os planos pagos Pro e Business incluem domínios próprios, e a quantidade que você pode anexar depende do tamanho do plano, então veja a página de preços para o seu nível. Adicionar um domínio além do seu limite, ou em uma assinatura pausada ou cancelada, é recusado com um erro de pagamento necessário.
Experimente Elido
Cole uma URL, obtenha um link curto
Sem cadastro. O link vive 30 dias. Cadastre-se para mantê-lo para sempre.
Sem registro. Crie uma conta grátis e obtenha 50 links por mês.