"Os dados dos clientes estão hospedados na UE?" é a primeira caixa da maioria dos questionários de segurança, e é o site errado para parar. Um fornecedor pode assinalar sim e, mesmo assim, entregar ao seu DPO uma stack em que as transferências reais acontecem noutro lado: num pixel da sua landing page, num rastreador de abertura de emails ou numa chamada de conversão para uma plataforma de anúncios.
Este artigo separa as camadas. Cobre o que a lei exige, para onde as stacks de marketing enviam realmente dados da UE, o que o encaminhamento do lado do servidor muda e não muda, e as oito respostas escritas que vale a pena exigir antes de assinar. É escrito para o profissional de marketing que tem de se sentar à frente de um DPO, não para o jurista. A visão artigo a artigo, do ponto de vista do subcontratante, está em RGPD para encurtadores de URL.
Resposta curta: a residência é uma propriedade de cada camada
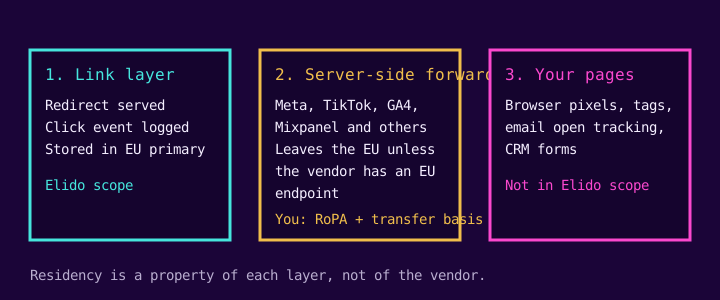
- "Hospedado na UE" descreve onde ficam os servidores do próprio fornecedor. Não diz nada sobre os scripts do navegador, os rastreadores de email e as chamadas a plataformas de anúncios associados às suas campanhas.
- O encaminhamento de conversões do lado do servidor lhe dá controle sobre a transferência. Não a elimina. Se a plataforma de anúncios estiver fora do EEE, continua a precisar de um mecanismo de transferência.
- Uma lista de subcontratantes ulteriores curta e pública, com localizações indicadas, é auditável. Uma lista longa com entradas vagas é um custo de revisão permanente.
- Peça as oito respostas escritas da checklist abaixo logo na primeira chamada. Os fornecedores que as têm prontas costumam passar a revisão em dias, não em semanas.
O que a lei exige realmente
Quatro peças de legislação fazem a maior parte do trabalho. Os textos primários estão no EUR-Lex; a página do EUR-Lex não devolveu conteúdo a um pedido automático em 2026-10-24, por isso as referências a artigos abaixo seguem a numeração publicada do Regulamento e deve ler o texto diretamente lá.
Artigo 3.º, n.º 2, âmbito territorial. O RGPD se aplica a um responsável pelo tratamento ou subcontratante fora da UE quando o tratamento está relacionado com a oferta de bens ou serviços a pessoas na UE, ou com o controle do seu comportamento na UE. O rastreamento de cliques de visitantes da UE é controle do comportamento. O texto está no Regulamento (UE) 2016/679 (consultado em 2026-10-24, a página não carregou no nosso pedido).
Artigo 28.º, subcontratantes. Cada fornecedor que trata dados pessoais por sua conta precisa de um contrato que cubra os termos do artigo 28.º, n.º 3. O artigo 28.º, n.º 2, exige a sua autorização prévia, específica ou geral, antes de um subcontratante contratar outro subcontratante, e uma autorização geral tem de lhe dar a oportunidade de se opor a alterações. É por isso que a lista de subcontratantes ulteriores importa na prática.
Artigos 44.º a 49.º, transferências. O Capítulo V proíbe a transferência de dados pessoais para um país terceiro, a menos que se aplique uma via listada: uma decisão de adequação, garantias adequadas como as Cláusulas Contratuais-Tipo, ou uma derrogação restrita. Um dever de registro relacionado consta do artigo 30.º: os seus registros de tratamento devem nomear cada transferência e a sua base.
Schrems II e o Data Privacy Framework. No processo C-311/18, o Tribunal de Justiça invalidou o Privacy Shield em julho de 2020 e decidiu que quem usa SCC tem de verificar se a lei do país de destino enfraquece as cláusulas (acórdão no Curia, consultado em 2026-10-24, a página redireciona para um visualizador baseado em script que não foi renderizado no nosso pedido). A Comissão adotou uma nova decisão de adequação para os EUA, para destinatários certificados, a 10 de julho de 2023 (página da Comissão, consultada em 2026-10-24). O Tribunal Geral rejeitou a impugnação Latombe a 3 de setembro de 2025, e está pendente um recurso no Tribunal de Justiça como processo C-703/25 P (aviso do Jornal Oficial C/2025/6610, consultado em 2026-10-24, resumo retirado de um resultado de pesquisa porque a página não foi renderizada). Consulte o registro do Tribunal para saber o estado atual. As Recomendações 01/2020 do EDPB sobre medidas suplementares (versão final adotada a 18 de junho de 2021, consultadas em 2026-10-24) continuam a ser a referência para as equipes que querem um regime de transferências que sobreviva a uma mudança do clima jurídico.
Para onde as stacks de marketing enviam dados da UE
A distância entre "o nosso encurtador está hospedado na UE" e "os nossos dados ficam na UE" se abre nas camadas ao redor do encurtador. Em vez de adivinhar os padrões dos fornecedores, que mudam, aqui está o padrão e a pergunta a fazer a cada responsável.
| Camada | O que se move | Pergunta para o responsável |
|---|---|---|
| Pixels e tags do navegador (Meta, Google, outros) | URL da página com parâmetros UTM, IP, IDs de cookies, enviados do navegador do visitante para o fornecedor | Que endpoint do fornecedor, que base de transferência, e o consentimento é coletado primeiro? |
| Rastreadores de abertura e clique de email | Identificador do assinante no URL de rastreamento, hospedado na CDN do fornecedor de email | Em que região está a nossa conta, e o domínio de rastreamento a acompanha? |
| CRM e automação de marketing | Registros de contatos e submissões de formulários | Em que região de dados está o nosso tenant, e pode ser alterada depois? |
| Encaminhamentos do lado do servidor | Eventos de clique ou conversão enviados de um servidor que opera | O endpoint receptor está dentro do EEE, e que identificadores são enviados? |
| O encurtador | Pedido de redirecionamento e registro de cliques | Onde são tratados e armazenados o redirecionamento e o registro de clique? |
A maioria das equipes que vejo executa várias destas camadas simultaneamente, sem avaliação de transferência em arquivo e com uma entrada de registro que diz "Google Analytics, Meta Pixel" sem nomear um mecanismo. O encurtador costuma ser o item mais pequeno da lista, porque um redirecionamento dura alguns milissegundos e o registro de cliques é o único registro que cria. Os itens do lado do navegador são os que disparam antes de qualquer servidor da UE ver o pedido. As consequências práticas desses estão em Schrems II e pixels de rastreamento, e o tratamento do consentimento para links curtos está em consentimento de cookies para links curtos.
O que o encaminhamento do lado do servidor muda, e o que não muda
Numa configuração do lado do servidor, o navegador do visitante só fala com o redirecionamento. Depois, um servidor envia o evento de conversão para a API da plataforma de anúncios, como a Meta Conversions API ou o Measurement Protocol do Google Analytics 4 (ambas as páginas consultadas em 2026-10-24; a da Meta é um site de documentação renderizado por script, por isso confie no seu texto atual e não neste resumo).

O que muda. A transferência passa a ocorrer numa infraestrutura que configura, com campos que escolhe, em vez de num script que dificilmente consegue auditar. A sua entrada no registro pode descrever uma transferência controlada de servidor para servidor, em vez de "originada no navegador, base por confirmar".
O que não muda. Se o endpoint receptor estiver fora do EEE, a transferência continua a ocorrer. Continua a precisar de SCC ou de uma via do Data Privacy Framework para esse trecho e de um registro dela. O encaminhamento do lado do servidor melhora o controle e a minimização de dados. Não é uma isenção, e o seu DPO deve ouvir isso antes da revisão, não depois.
Quanto ao Elido hoje, ele pode encaminhar cliques de links do lado do servidor para o Google Analytics 4 (Measurement Protocol), Mixpanel, Klaviyo, Brevo e Datadog. Não encaminha para a Meta nem para o TikTok, e não encaminha compras ou conversões para nenhuma plataforma. Verifiquei os forwarders no código, e dois detalhes importam para um DPO. O Mixpanel usa por padrão o seu endpoint dos EUA, a menos que defina a região do projeto como UE ou Índia, por isso defina-a como UE se o seu projeto aí estiver; o guia de residência de dados na UE do Mixpanel explica como. As entregas falhadas são repetidas uma vez após um segundo e depois descartadas, por isso trate os eventos encaminhados como melhor esforço, não como um livro-razão. A deduplicação de eventos por ID e o hash de identificadores ainda não estão implementados.
Por que a lista de subcontratantes ulteriores é o artefato lendo
Nos termos do artigo 28.º, n.º 2, um subcontratante não pode acrescentar subcontratantes ulteriores sem a sua autorização, e uma autorização geral tem de lhe permitir opor-se a acréscimos. Na prática, isto se traduz numa lista pública mais um prazo de aviso. Uma lista utilizável nomeia o fornecedor, o que faz e onde os dados são tratados ao nível do país ou da região cloud, e diz como as alterações são anunciadas.
A lista do Elido está em /legal/subprocessors. Nomeia atualmente 13 fornecedores, cada um com finalidade e localização. Vários estão fora da UE ou têm uma alternativa fora da UE, e a política di-lo e se apoia em SCC para esses. Treze não é um número pequeno, e prefiro que o leia a que aceite uma contagem por confiança: o teste útil é saber se consegue rever todas as linhas numa tarde, com uma localização ao lado de cada uma. Os termos contratuais estão no DPA, e a política de privacidade do Elido se compromete com 30 dias de aviso prévio para alterações à lista.
As oito respostas escritas a pedir
Faça estas perguntas a qualquer fornecedor de marketing, por escrito, antes da revisão.
- Que região de hospedagem guarda os novos dados de clientes, indicada até à região do centro de dados ou pelo menos ao país? "A UE" sozinha não é uma resposta.
- Essa região está fixada no contrato-tipo, ou é uma escolha operacional que o fornecedor pode alterar sem aviso?
- Está disponível, pré-assinado, um contrato de subcontratante que cubra o artigo 28.º, n.º 3, antes de a chamada comercial terminar?
- Quantos subcontratantes ulteriores há na cadeia-tipo, e onde é tratado cada um? A lista é pública e pode ser vinculada a partir dos seus registros?
- O rastreamento de conversões é encaminhado do lado do servidor, e que identificadores são enviados com hash e quais em claro?
- O que acontece ao endereço IP do visitante nos registros de cliques: truncado, com hash, ou guardado tal como recebido, e durante quanto tempo?
- Como é executado um pedido de apagamento de um titular dos dados, e chega ao armazenamento de eventos de clique?
- Que atestações independentes detém hoje o fornecedor, com datas, e quais estão apenas planejadas?
Quanto à pergunta 6, o Elido trunca o IP do visitante no edge (IPv4 para /24, IPv6 para /48) antes de o clique ser armazenado. País, região, cidade e coordenadas aproximadas são derivados primeiro e mantidos com o clique, e o user agent completo é armazenado, por isso trate a linha do clique como dado pessoal. Quanto à pergunta 8, o SOC 2 está em preparação, sem relatório emitido, e o Elido não tem certificação ISO 27001, por isso nenhum dos dois é um certificado já obtido. Os clientes do plano Business podem obter um HIPAA BAA. Exija de todos os fornecedores, incluindo nós, a distinção entre "obtido" e "planejado".
O que o Elido afirma e o que não afirma
O Elido é a camada de links. A política de privacidade declara que os dados operacionais são armazenados em centros de dados da UE, com o banco de dados principal, o armazenamento de análises e os backups na UE. As páginas legais divulgam nós de redirecionamento nos EUA e em Singapura que processam as requisições dos visitantes e podem guardar dados de links em cache, e o evento de clique produzido aí continua a ser um dado pessoal tratado nessa localização, por isso não afirmarei que todos os cliques são tratados apenas dentro da UE.
A fixação de região por workspace, por exemplo escolher uma localização de dados só nos EUA ou só na Ásia, não existe no Elido hoje. Não aceite redação contratual que a pressuponha. A página de soluções de compliance resume a postura atual para as equipes de compras.
Se a sua política for que nenhum dado pessoal de titulares da UE pode sair do EEE, seja como for, outro encurtador não resolverá isso. A solução é não enviar eventos de conversão para plataformas fora do EEE. Essa é uma decisão de marketing, não de hospedagem. Para a questão mais ampla de fornecedores da UE versus EUA, veja alternativas europeias a SaaS dos EUA, e para as obrigações do subcontratante veja RGPD para encurtadores de URL.
Relacionado no blog
Perguntas frequentes
O que significa residência de dados na UE para uma ferramenta de marketing?
Significa que o fornecedor armazena e trata os seus dados em centros de dados da UE. Não significa que nenhum dado pessoal saia alguma vez da UE. Pixels no navegador do visitante, encaminhamentos do lado do servidor para plataformas de anúncios e ferramentas de suporte podem, cada um, mover dados para um país terceiro, e cada um precisa da sua própria base de transferência ao abrigo do Capítulo V do RGPD.
Hospedar na UE chega para cumprir o RGPD?
Não. A localização da hospedagem é apenas um fator. Continua a precisar de um contrato de subcontratante nos termos do artigo 28.º, de uma base legal, de uma entrada no registro do artigo 30.º e de um mecanismo de transferência para qualquer subcontratante ou plataforma de anúncios fora do EEE. A hospedagem na UE apenas reduz o número de transferências que tem de justificar.
O rastreamento do lado do servidor dispensa as garantias de transferência?
Não. Mover uma chamada de conversão do navegador para um servidor muda quem envia os dados e o que controla, mas, se a plataforma receptora estiver fora do EEE, a transferência continua a ocorrer. Continua a precisar de SCC ou de uma via de adequação, como o Data Privacy Framework, para esse trecho.
O Data Privacy Framework UE-EUA continua válido?
Sim, a 24 de outubro de 2026 a decisão de adequação de 10 de julho de 2023 se mantém. O Tribunal Geral rejeitou a impugnação Latombe a 3 de setembro de 2025, mas está listado um recurso para o Tribunal de Justiça (C-703/25 P), por isso deve manter nos seus registros uma alternativa, como as SCC.
Quantos subcontratantes ulteriores deve ter um encurtador de links?
Não há um número legal. O que importa é que a lista seja pública, nomeie cada fornecedor com a sua finalidade e localização, e mude com aviso prévio. O Elido publica 13, cada um com finalidade e localização, e dá 30 dias de aviso de alterações.
O Elido guarda os dados de cliques apenas na UE?
A política de privacidade do Elido diz que os dados operacionais são armazenados em centros de dados da UE, com uma região principal na UE. As páginas legais também divulgam nós de redirecionamento nos EUA e em Singapura que processam as requisições dos visitantes, então os IPs dos visitantes podem ser tratados fora da UE. Os encaminhamentos do lado do servidor que configura para plataformas de anúncios saem da UE por concepção.
Experimente Elido
Cole uma URL, obtenha um link curto
Sem cadastro. O link vive 30 dias. Cadastre-se para mantê-lo para sempre.
Sem registro. Crie uma conta grátis e obtenha 50 links por mês.