I codici QR per le banche si dividono in due tipi molto diversi. Un codice di pagamento porta un bonifico SEPA dentro il pattern, e l'app bancaria lo legge offline. Ogni altro codice che una banca stampa, su una porta di filiale, su uno sportello ATM, su un estratto conto o su un volantino per l'installazione dell'app, è semplicemente un link in una comunicazione regolamentata verso il cliente. Il primo tipo richiede una formattazione corretta. Il secondo richiede governance. Chi ne è il proprietario? Chi può modificarlo? E cosa dimostra dove puntava lo scorso marzo?
È qui che la maggior parte dei consigli su "codici QR nella finanza" diventa vaga. Le guide più diffuse trattano bene i casi d'uso, e il post statunitense di Bitly ne è un buon esempio, ma dicono poco su audit trail, controllo delle modifiche o norme europee. Io mi occupo del lato compliance, quindi dedicherò il tempo a quella parte, insieme ai casi d'uso pratici per banche, fintech e assicurazioni.
Se il tuo team è nuovo ai meccanismi, cos'è un codice QR e codici QR dinamici contro statici coprono le basi. Per la visione più ampia del livello dei link in un prodotto regolamentato, accorciatori di URL per la fintech è l'articolo complementare.
Dove i codici QR si guadagnano il posto nel settore bancario
Vale la pena stampare un codice QR quando toglie la digitazione da un momento in cui il cliente si trova davanti a qualcosa di fisico. Il settore bancario ha molti di questi momenti, ma solo alcuni meritano un codice.
Pagamenti e fatture
Il caso più forte è il codice di pagamento. Pensa a una fattura o a un poster per le donazioni. Il codice QR EPC permette a un cliente di scansionare, vedere il bonifico precompilato nella sua app bancaria e confermare. Qui nulla viene accorciato né tracciato, per scelta di progetto. Tienilo come codice a sé e misura la pagina circostante con un link separato.
Onboarding e download dell'app
Un codice su un volantino di filiale o su un supporto per la carta che apre la scheda corretta dell'app store è il secondo uso migliore. Un solo codice può instradare i visitatori iPhone e Android verso lo store giusto, come spiega codici QR per i download delle app. Tieni il codice puntato sullo store o sul tuo dominio, non sull'URL grezzo di un fornitore di onboarding terzo, così puoi cambiare fornitore senza ristampare.
Link di servizio per filiali e ATM
Prenotazione di appuntamenti, "trova una filiale" e "segnala un problema con questo sportello" sono casi naturali. Sono anche i posizionamenti più soggetti a manomissione. Un adesivo accanto a un ATM sta in pubblico e nessuno lo controlla. Ne parliamo meglio più avanti.
Estratti conto e attivazione della carta
Un codice su un estratto conto cartaceo può aprire una casella di messaggi sicuri o una pagina di assistenza. Tieni numeri di conto, nomi e token fuori dall'URL: finiscono nei log del server e negli header referrer, e questo è un problema di minimizzazione dei dati ai sensi del GDPR prima ancora che altro. Per l'attivazione della carta, la mia regola è semplice. Il codice può aprire l'app della banca o una pagina di assistenza per l'attivazione. Non dovrebbe mai aprire una pagina che chiede il numero completo della carta e il PIN, perché è esattamente ciò che chiederà anche una pagina falsa, e i clienti non sanno più distinguere le due.
Sinistri assicurativi e gestione delle polizze
Le assicurazioni usano codici su documenti di polizza e lettere di sinistro per aprire un modulo di denuncia o una pagina di caricamento documenti. Si applica la stessa governance: la lettera di polizza resterà in un cassetto per anni, quindi la destinazione deve restare raggiungibile e sotto il tuo controllo finché lo è la lettera.
Codici di pagamento contro codici di tipo link
Trattali come due prodotti con due profili di rischio. Il diagramma mostra la differenza a colpo d'occhio.
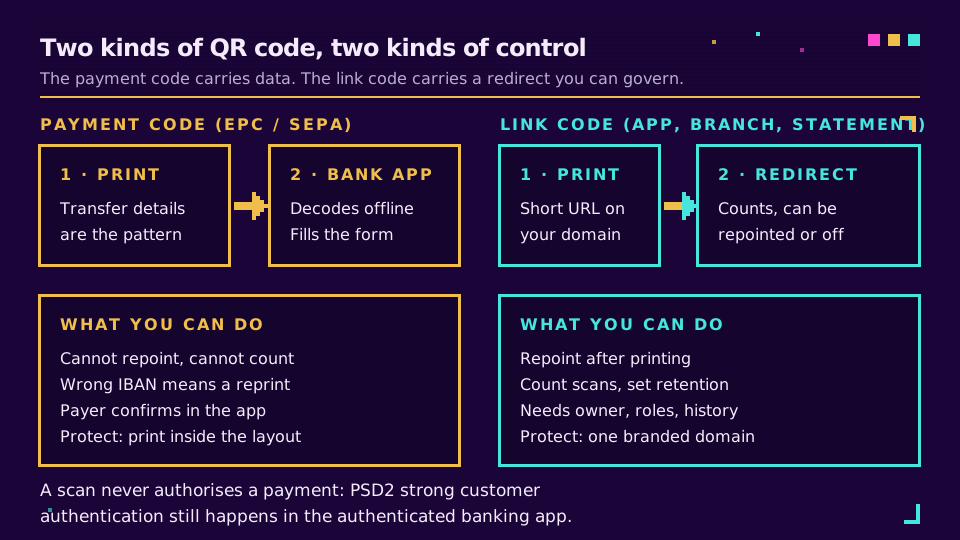
Un codice di pagamento è statico e offline. Non puoi reindirizzarlo altrove, non puoi contare le scansioni e un IBAN sbagliato significa una ristampa. Ciò che protegge chi paga è la schermata di conferma. Le banche dell'area dell'euro devono ora offrire un controllo di Verification of Payee ai sensi del Regolamento UE sui pagamenti istantanei (Regolamento (UE) 2024/886, articolo 5c), che confronta il nome del beneficiario con l'IBAN prima che il pagatore autorizzi il bonifico. Le domande e risposte sull'attuazione della Commissione europea fissano al 9 ottobre 2025 la scadenza per il lato dell'invio nell'area dell'euro. Questo aiuta contro lo scambio di adesivi descritto sotto, ma solo se il pagatore legge il risultato.
Un codice di tipo link è l'opposto. È un normale URL, quindi un redirect sta tra la scansione e la destinazione. Quel redirect è il punto di controllo. Può essere reindirizzato altrove quando una pagina si sposta, disattivato quando qualcosa va storto e contato su ogni filiale e ogni invio postale che porta il codice. È anche una responsabilità se nessuno ne è il proprietario.
I rischi specifici delle banche
Il quishing è il phishing tramite un codice QR. La FTC ha documentato come i truffatori nascondono link dannosi nei codici QR, e la nostra guida al quishing ne descrive i meccanismi. Per una banca contano tre varianti.
- Adesivi sovrapposti. Un codice falso incollato sopra uno vero su un ATM, una vetrina di filiale o una fattura stampata. Il codice legittimo sotto resta intatto.
- Domini simili. Un codice in un'email o in un SMS che apre
yourbank-secure.exampleinvece del tuo dominio. - Deviazione del pagamento. Un codice di pagamento statico su carta, coperto da uno con un altro IBAN.
La parte scomoda è che un codice dinamico non ferma una sovrapposizione. Il codice dell'attaccante è suo, non tuo, e non puoi reindirizzarlo altrove. Quello che puoi fare è rendere le sovrapposizioni più facili da notare e meno costose da recuperare:
- Stampa il dominio di destinazione in chiaro accanto a ogni codice, così una discrepanza è visibile.
- Usa etichette a prova di manomissione per i posizionamenti su ATM e filiali, e registra le ispezioni come registri i controlli degli sportelli automatici.
- Usa un unico dominio personalizzato per tutti i codici rivolti ai clienti, così i clienti lo imparano. Domini personalizzati per i link brevi spiega perché conta più di qualsiasi altra singola impostazione.
- Di' ai clienti in parole semplici cosa una scansione legittima non chiede mai: un PIN, il numero completo della carta, un codice monouso.
Lo schema da evitare è quello in cui ogni volantino, poster e inserto di estratto conto usa un diverso dominio breve generico. Nessuno, compreso il personale di filiale, può allora dire quale sia quello vero, e i clienti non possono imparare che aspetto abbia un codice autentico. Consolidare su un unico dominio richiede un pomeriggio di lavoro e fa di più per la sicurezza dei clienti di un poster di sensibilizzazione.
Governare i codici dinamici
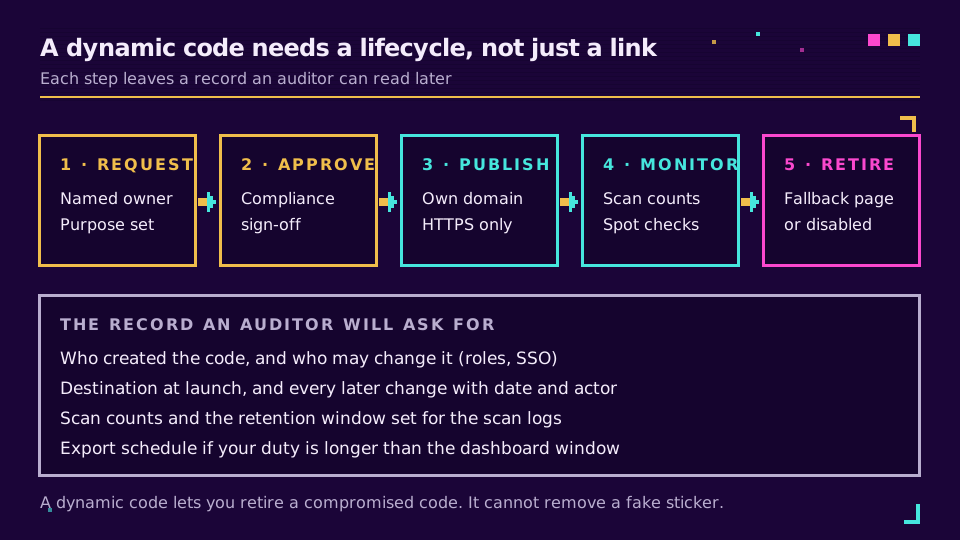
Questa è la sezione che la maggior parte delle guide sui QR per la finanza salta. Un codice dinamico è un redirect che puoi modificare dopo la stampa, ed è proprio per questo che richiede un controllo delle modifiche. La domanda che un auditor o un revisore di incidenti porrà non è "avete usato codici QR" ma "chi poteva cambiare dove puntava questo, e potete mostrare a cosa puntava in una certa data?"
Quattro controlli rispondono a questa domanda.
Proprietà. Ogni codice ha un team e una persona indicati per nome, registrati alla creazione. I login condivisi vanificano tutto questo. Il single sign-on con provisioning dalla directory toglie a chi se ne va la possibilità di reindirizzare un codice di filiale già nel giorno in cui se ne va. SCIM e SSO per gli strumenti di marketing descrive il modello di provisioning.
Separazione dei ruoli. Non tutti coloro che possono creare un codice dovrebbero poter cambiare la destinazione di uno regolamentato. Elido ha i ruoli Owner, Admin, Editor e Viewer, e ruoli personalizzati nel piano Business, così puoi dare a un team di campagna i diritti di modifica sui link promozionali e tenere i codici dei punti di servizio presso un gruppo più ristretto.
Un registro delle modifiche. Ti servono la destinazione al lancio, ogni modifica successiva, chi l'ha fatta e quando. Elido conserva la cronologia per ogni link nella dashboard, e un audit log dello spazio di lavoro registra le modifiche a membri, chiavi API e impostazioni, con esportazione CSV e un endpoint API. Nota il limite: i piani a pagamento conservano 90 giorni di cronologia di audit e Free ne conserva 30, quindi una banca con un obbligo di conservazione più lungo dovrebbe esportare a intervalli regolari anziché affidarsi alla dashboard. La pagina di aiuto sull'audit log elenca cosa viene e cosa non viene registrato.
Ritiro. Quando una campagna finisce, il codice non scompare dalla carta. Decidi al momento della creazione se reindirizza a una pagina di ripiego sicura o se viene disattivato. Mettilo per iscritto.
Se vuoi questi controlli sui codici che già stampi, puoi creare un link di prova nel piano gratuito e controllarne la cronologia delle modifiche prima di impegnarti in una tiratura. Le pagine sulle funzioni dei codici QR e sui domini personalizzati mostrano cosa è disponibile.
Cosa dicono davvero le norme
Mi limito a ciò che posso documentare. Molti contenuti dei fornitori confondono "raccomandato" e "obbligatorio".
PSD2. L'articolo 97 richiede l'autenticazione forte del cliente quando un pagatore accede a un conto di pagamento online, dispone un pagamento elettronico o compie a distanza un'azione che comporta un rischio di frode. Il rulebook interattivo dell'EBA ne riporta il testo. Per i codici QR la conseguenza è modesta. La scansione compila un modulo; l'autenticazione avviene comunque nell'app. Un progetto in cui la sola scansione avvia un pagamento sarebbe ciò da mettere in discussione.
GDPR. Due principi incidono sui dati di scansione. La limitazione della conservazione (articolo 5(1)(e)) significa che i dati personali non vengono conservati più a lungo del necessario, e la sicurezza del trattamento (articolo 32) copre il redirect e i suoi log. Il regolamento non indica un numero di giorni per i log delle scansioni; la conservazione dei dati dei click spiega come stabilirne e documentarne uno, e codici QR e GDPR descrive cosa raccoglie davvero una scansione. La guida dell'EDPB per le PMI è un punto di partenza leggibile per il lato della responsabilizzazione.
DORA. Il Digital Operational Resilience Act (Regolamento (UE) 2022/2554) si applica alle entità finanziarie dell'UE da gennaio 2025 e le obbliga a gestire il rischio delle terze parti ICT, compreso un registro dei loro contratti di servizi ICT. Se un fornitore di QR e redirect rientri nell'ambito è una domanda per i tuoi team di compliance e acquisti. Ponila prima della firma del contratto anziché dopo, e parti dalla pagina DORA dell'EBA.
Ciò per cui non ho trovato una fonte primaria è qualsiasi norma che imponga i codici QR, li vieti o fissi un periodo di conservazione specifico per i log delle scansioni QR. La conservazione per le comunicazioni di marketing e di gestione del rapporto deriva dai tuoi obblighi di tenuta dei registri, non da una norma specifica sui QR. Se un fornitore sostiene il contrario, chiedi il numero dell'articolo.
Una checklist di lancio
Prima che una banca, una fintech o un'assicurazione stampi il prossimo lotto:
- Un solo dominio personalizzato, solo HTTPS, per ogni codice rivolto ai clienti.
- Codici di pagamento tenuti separati dai codici di tipo link e testati in diverse app bancarie.
- Nessun dato personale, numero di conto o token in alcun URL.
- Proprietario indicato per nome e diritti di modifica basati sui ruoli per ogni codice regolamentato.
- Una regola scritta di ritiro e una finestra di conservazione per i log delle scansioni.
- Un'esportazione programmata del registro delle modifiche se il tuo obbligo di conservazione supera la finestra della dashboard.
- Posizionamento a prova di manomissione e registro delle ispezioni per i codici di ATM e filiali.
- Un messaggio ai clienti che indichi cosa una scansione legittima non chiederà mai.
Leggi la serie cornerstone
Questo articolo fa parte del cluster dei settori. Il cornerstone per i flussi di lavoro stampati è una campagna con codice QR da zero, e la pagina delle soluzioni per la compliance copre la configurazione per i settori regolamentati. I prezzi dei piani citati sopra sono nella pagina dei prezzi.
Correlati sul blog
- Codice QR EPC: lo standard QR per i pagamenti SEPA spiegato
- I codici QR sono sicuri? Il quishing e come proteggersi
- Accorciatori di URL per la fintech: KYC, compliance, geo-blocking
- Codici QR e GDPR: cosa raccoglie una scansione e cosa devi
- Conservazione dei dati dei click: per quanto tempo tenere i log di analytics
- Frode sui biglietti QR degli eventi: come impedire gli screenshot
Domande frequenti
Come si usano i codici QR nel settore bancario?
Banche e assicurazioni li usano in quattro ambiti: pagamenti (un codice che precompila un bonifico nell'app bancaria), onboarding (un codice che apre la scheda dell'app store o un flusso di apertura del conto), punti di servizio (porte delle filiali, sportelli ATM ed estratti conto che rimandano ad assistenza, prenotazioni o messaggi sicuri) e gestione del rapporto (sinistri e autoservizio per le polizze). Solo il codice di pagamento porta dati dentro il pattern; gli altri sono normali link, ed è per questo che richiedono una governance dei link.
I codici QR sono sicuri per le operazioni bancarie?
La scansione è sicura, e il codice in sé non può spostare denaro. Il rischio è la destinazione e il posizionamento fisico. Un adesivo incollato sopra un codice legittimo, o un codice che porta a un dominio simile, può raccogliere credenziali. Le banche riducono il rischio con un dominio riconoscibile di loro proprietà, un posizionamento a prova di manomissione, l'ispezione regolare dei codici stampati e un messaggio chiaro ai clienti: la banca non chiede mai un PIN o il numero completo della carta dopo una scansione.
Le banche possono usare i codici QR per i pagamenti?
Sì. Nell'area dell'euro, il codice QR EPC (spesso chiamato GiroCode) codifica un bonifico SEPA in modo che un'app bancaria possa precompilare il modulo. Chi paga conferma comunque il pagamento in un'app autenticata. Esistono formati QR dei circuiti di carte e dei pagamenti istantanei in altri mercati, e un link di pagamento di un processore è un caso a parte: è un normale URL con un checkout ospitato dietro.
Una banca può tracciare le scansioni dei codici QR?
Un codice QR di tipo link può essere tracciato, perché la scansione apre un URL che un redirect conta. Un codice QR di pagamento EPC non può, perché il telefono lo decodifica offline. Tracciare le scansioni dei codici rivolti ai clienti rientra comunque nel GDPR, quindi usa conteggi aggregati dove puoi, tieni gli identificatori fuori dall'URL e stabilisci per iscritto una finestra di conservazione dei log delle scansioni.
Come proteggono le banche i clienti dai codici QR falsi?
Combinano controlli fisici e digitali: stampano i codici dentro il documento o su etichette a prova di manomissione, mostrano il dominio di destinazione in chiaro accanto al codice, ispezionano a scadenze fisse i codici di filiali e ATM e mantengono ogni codice su un unico dominio personalizzato che i clienti imparano a riconoscere. Dicono inoltre ai clienti cosa una scansione legittima non chiederà mai, ed è l'istruzione che ferma la maggior parte dei furti di credenziali.
I pagamenti con codice QR richiedono l'autenticazione forte del cliente secondo la PSD2?
Sì, quando è il pagatore a disporre un pagamento elettronico. L'articolo 97 della PSD2 richiede l'autenticazione forte del cliente quando un pagatore accede a un conto online, dispone un pagamento elettronico o compie un'azione a distanza che comporta un rischio di frode. Un codice QR si limita a compilare il modulo; l'autenticazione avviene comunque nell'app bancaria, ed è per questo che la sola scansione non autorizza mai un pagamento.
Prova Elido
Incolla un URL, ottieni un link breve
Senza registrazione. Il link vive 30 giorni. Iscriviti per conservarlo.
Gratis, nessuna registrazione richiesta · 2 al giorno