"I dati dei clienti sono ospitati nell'UE?" è la prima casella nella maggior parte dei questionari di sicurezza, ed è il posto sbagliato in cui fermarsi. Un fornitore può rispondere di sì e consegnare comunque al tuo DPO uno stack in cui i trasferimenti veri avvengono altrove: in un pixel sulla tua landing page, in un tracker di apertura delle email o in una chiamata di conversione a una piattaforma pubblicitaria.
Questo articolo separa i livelli. Tratta ciò che chiede la legge, dove gli stack di marketing inviano davvero i dati UE, cosa cambia e cosa no con l'inoltro server-side, e le otto risposte scritte da pretendere prima di firmare. È scritto per il marketer che deve sedersi di fronte a un DPO, non per l'avvocato. La visione articolo per articolo dal punto di vista del responsabile del trattamento è in GDPR per gli URL shortener.
Risposta breve: la residency è una proprietà di ogni livello
- "Ospitato nell'UE" descrive dove si trovano i server del fornitore. Non dice nulla sugli script del browser, sui tracker delle email e sulle chiamate alle piattaforme pubblicitarie collegati alle tue campagne.
- L'inoltro server-side delle conversioni ti dà il controllo sul trasferimento. Non lo elimina. Se la piattaforma pubblicitaria è fuori dal SEE, serve comunque un meccanismo di trasferimento.
- Un elenco di sub-responsabili breve, pubblico e con sedi indicate è verificabile. Uno lungo con voci vaghe è un costo di revisione permanente.
- Chiedi fin dalla prima call le otto risposte scritte della checklist qui sotto. I fornitori che le hanno pronte di solito superano la revisione in giorni, non in settimane.
Cosa richiede davvero la legge
Quattro parti della normativa fanno la maggior parte del lavoro. I testi primari sono su EUR-Lex; la pagina di EUR-Lex non ha restituito contenuto a un recupero automatico il 2026-10-24, quindi i riferimenti agli articoli qui sotto seguono la numerazione pubblicata del Regolamento e ti conviene leggere il testo direttamente lì.
Articolo 3(2), ambito territoriale. Il GDPR si applica a un titolare o responsabile del trattamento fuori dall'UE quando il trattamento riguarda l'offerta di beni o servizi a persone nell'UE, oppure il monitoraggio del loro comportamento nell'UE. Il tracciamento dei click sui visitatori UE è monitoraggio. Il testo è nel Regolamento (UE) 2016/679 (consultato il 2026-10-24, la pagina non si è caricata al nostro recupero).
Articolo 28, responsabili del trattamento. Ogni fornitore che tratta dati personali per tuo conto ha bisogno di un contratto che copra i termini dell'articolo 28(3). L'articolo 28(2) richiede la tua autorizzazione preventiva, specifica o generale, prima che un responsabile ne ingaggi un altro, e un'autorizzazione generale deve darti la possibilità di opporti alle modifiche. Per questo l'elenco dei sub-responsabili conta nella pratica.
Articoli da 44 a 49, trasferimenti. Il Capo V vieta di trasferire dati personali verso un paese terzo a meno che non si applichi una delle vie previste: una decisione di adeguatezza, garanzie adeguate come le Clausole contrattuali standard, o una deroga ristretta. Un obbligo di tenuta dei registri collegato si trova nell'articolo 30: il tuo registro dei trattamenti dovrebbe indicare ogni trasferimento e la sua base.
Schrems II e il Data Privacy Framework. Nella causa C-311/18 la Corte di giustizia ha invalidato il Privacy Shield nel luglio 2020 e ha stabilito che chi usa le SCC deve verificare se la legge del paese di destinazione mina le clausole (sentenza su Curia, consultata il 2026-10-24, la pagina reindirizza a un visualizzatore basato su script che non si è caricato al nostro recupero). La Commissione ha adottato una nuova decisione di adeguatezza per gli USA, valida per i destinatari certificati, il 10 luglio 2023 (pagina della Commissione, consultata il 2026-10-24). Il Tribunale dell'Unione europea ha respinto il ricorso Latombe contro di essa il 3 settembre 2025, e un'impugnazione è pendente davanti alla Corte di giustizia come causa C-703/25 P (avviso della Gazzetta ufficiale C/2025/6610, consultato il 2026-10-24, sintesi tratta da un risultato di ricerca perché la pagina non si è caricata). Controlla il registro della Corte per lo stato attuale. Le Raccomandazioni 01/2020 dell'EDPB sulle misure supplementari (versione finale adottata il 18 giugno 2021, consultata il 2026-10-24) restano il riferimento per i team che vogliono un regime di trasferimento che regga a un cambiamento del clima giuridico.
Dove gli stack di marketing inviano i dati UE
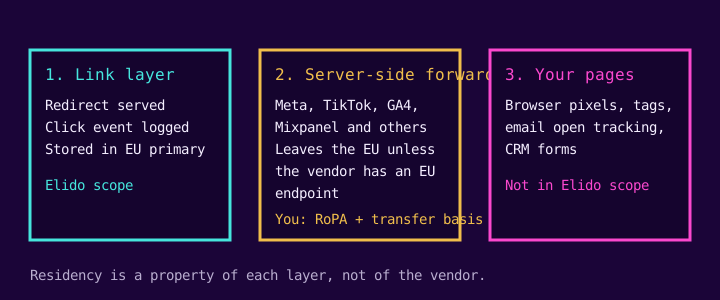
Il divario tra "il nostro shortener è ospitato nell'UE" e "i nostri dati restano nell'UE" si apre nei livelli attorno allo shortener. Invece di indovinare le impostazioni predefinite dei fornitori, che cambiano, ecco lo schema e la domanda da porre a ciascun responsabile.
| Livello | Cosa si sposta | Domanda per il responsabile |
|---|---|---|
| Pixel e tag del browser (Meta, Google, altri) | URL della pagina con parametri UTM, IP, ID dei cookie, inviati dal browser del visitatore al fornitore | Quale endpoint del fornitore, quale base di trasferimento e il consenso viene raccolto prima? |
| Tracker di apertura e click delle email | Identificativo dell'iscritto nell'URL di tracciamento, ospitato sulla CDN del fornitore email | In quale regione si trova il nostro account e il dominio di tracciamento la segue? |
| CRM e marketing automation | Record dei contatti e invii dei moduli | In quale regione dati si trova il nostro tenant e si può cambiare a posteriori? |
| Inoltri server-side | Eventi di click o conversione inviati da un server che gestisci tu | L'endpoint ricevente è dentro il SEE e quali identificativi vengono inviati? |
| Lo shortener | Richiesta di redirect e log dei click | Dove vengono elaborati e archiviati il redirect e il record del click? |
La maggior parte dei team che vedo ne usa diversi insieme, senza una valutazione dei trasferimenti agli atti e con una voce di registro che dice "Google Analytics, Meta Pixel" senza indicare un meccanismo. Lo shortener è di solito la voce più piccola dell'elenco, perché un redirect dura pochi millisecondi e il log dei click è l'unico record che crea. Gli elementi lato browser sono quelli che scattano prima che qualsiasi server UE veda la richiesta. Le conseguenze pratiche di questi ultimi sono trattate in Schrems II e i pixel di tracciamento, e la gestione del consenso per i link brevi è in cookie consent per i link brevi.
Cosa cambia con l'inoltro server-side e cosa no
In una configurazione server-side il browser del visitatore parla solo con il redirect. Poi un server invia l'evento di conversione all'API della piattaforma pubblicitaria, come la Meta Conversions API o il Measurement Protocol di Google Analytics 4 (entrambe le pagine consultate il 2026-10-24; quella di Meta è un sito di documentazione generato via script, quindi affidati al suo testo attuale più che a questa sintesi).

Cosa cambia. Il trasferimento avviene ora su un'infrastruttura che configuri tu, con i campi che scegli tu, invece che in uno script che non puoi verificare facilmente. La tua voce di registro può descrivere un unico trasferimento controllato da server a server invece di "originato dal browser, base da confermare".
Cosa non cambia. Se l'endpoint ricevente è fuori dal SEE, un trasferimento avviene comunque. Per quel tratto servono ancora le SCC o una via Data Privacy Framework, e un record di essa. L'inoltro server-side migliora controllo e minimizzazione dei dati. Non è un'esenzione, e il tuo DPO dovrebbe saperlo prima della revisione, non dopo.
Cosa fa Elido oggi. Elido può inoltrare i click dei link lato server a Google Analytics 4 (Measurement Protocol), Mixpanel, Klaviyo, Brevo e Datadog. Non inoltra a Meta o TikTok e non inoltra acquisti o conversioni a nessuna piattaforma. Ho verificato gli inoltri nel codice, e due dettagli contano per un DPO. Mixpanel usa per impostazione predefinita il suo endpoint statunitense a meno che tu non imposti la regione del progetto su UE o India, quindi impostala su UE se il tuo progetto si trova lì; la guida alla data residency UE di Mixpanel la illustra passo passo. Le consegne fallite vengono ritentate una volta dopo un secondo e poi scartate, quindi considera gli eventi inoltrati come best effort, non come un registro contabile. Gli ID di deduplicazione degli eventi e l'hash degli identificativi non sono ancora implementati.
Perché l'elenco dei sub-responsabili è il documento da leggere
Ai sensi dell'articolo 28(2) un responsabile non deve aggiungere sub-responsabili senza la tua autorizzazione, e un'autorizzazione generale deve permetterti di opporti alle aggiunte. In pratica questo diventa un elenco pubblico più un periodo di preavviso. Un elenco utilizzabile indica il fornitore, cosa fa e dove i dati vengono elaborati a livello di paese o regione cloud, e dice come vengono annunciate le modifiche.
L'elenco di Elido è su /legal/subprocessors. Attualmente indica 13 fornitori, ciascuno con finalità e sede. Diversi sono fuori dall'UE o hanno un'alternativa extra-UE, e la policy lo dice e si affida alle SCC per questi casi. Tredici non è un numero minuscolo, e preferisco che tu lo legga invece di fidarti di un conteggio: il test utile è se riesci a rivedere ogni riga in un pomeriggio, con una sede accanto a ciascuna. I termini contrattuali sono nel DPA, e l'informativa sulla privacy di Elido si impegna a 30 giorni di preavviso per le modifiche all'elenco.
Le otto risposte scritte da chiedere
Poni queste domande a qualsiasi fornitore di marketing, per iscritto, prima della revisione.
- Quale regione di hosting ospita i nuovi dati dei clienti, indicata fino alla regione del data center o almeno al paese? "L'UE" da sola non è una risposta.
- Quella regione è fissata nel contratto standard o è una scelta operativa che il fornitore può cambiare senza preavviso?
- Un contratto con il responsabile del trattamento che copra l'articolo 28(3) è disponibile già firmato dal fornitore, prima che finisca la call commerciale?
- Quanti sub-responsabili ci sono nella catena standard e dove viene elaborato ciascuno? L'elenco è pubblico e collegabile dai tuoi registri?
- Il tracciamento delle conversioni viene inoltrato lato server e quali identificativi sono inviati con hash e quali in chiaro?
- Che fine fa l'indirizzo IP del visitatore nei log dei click: troncato, sottoposto a hash o archiviato così come ricevuto, e per quanto tempo?
- Come viene eseguita una richiesta di cancellazione dell'interessato e raggiunge l'archivio degli eventi di click?
- Quali attestazioni indipendenti possiede oggi il fornitore, con date, e quali sono solo pianificate?
Sulla domanda 6, Elido tronca l'IP del visitatore all'edge (IPv4 a /24, IPv6 a /48) prima che il click venga memorizzato. Paese, regione, città e coordinate approssimative vengono ricavati prima e conservati con il click, e viene memorizzato lo user agent completo, quindi tratta la riga del click come dato personale. Sulla domanda 8, SOC 2 è in preparazione senza alcun report emesso ed Elido non è certificato ISO 27001, quindi nessuna delle due è una certificazione posseduta. I clienti del piano Business possono ottenere un HIPAA BAA. Applica a ogni fornitore, noi compresi, la distinzione tra "posseduto" e "pianificato".
Cosa dichiara Elido e cosa no
Elido è il livello dei link. L'informativa sulla privacy afferma che i dati operativi sono archiviati in data center dell'UE, con database primario, archivio analytics e backup nell'UE. Le pagine legali dichiarano nodi di redirect negli Stati Uniti e a Singapore che elaborano le richieste dei visitatori e possono mettere in cache i dati dei link, e l'evento di click prodotto lì è comunque un dato personale elaborato in quella sede, quindi non affermerò che ogni click sia elaborato solo all'interno dell'UE.
Il pinning della regione per workspace, per esempio scegliere una sede dei dati solo USA o solo Asia, oggi non esiste in Elido. Non accettare una formulazione contrattuale che lo dia per scontato. La pagina delle soluzioni per la compliance riassume la posizione attuale per i team che acquistano.
Se la tua policy è che nessun dato personale riguardante soggetti UE possa lasciare il SEE, un altro shortener non risolverà il problema. La soluzione è non inviare eventi di conversione a piattaforme fuori dal SEE. Questa è una decisione di marketing, non di hosting. Per la questione più ampia dei fornitori UE contro quelli USA vedi alternative UE al SaaS statunitense, e per gli obblighi del responsabile del trattamento vedi GDPR per gli URL shortener.
Correlati sul blog
Domande frequenti
Cosa significa data residency UE per un tool di marketing?
Significa che il fornitore archivia ed elabora i tuoi dati in data center dell'UE. Non significa che nessun dato personale lasci mai l'UE. I pixel nel browser del visitatore, gli invii server-side alle piattaforme pubblicitarie e gli strumenti di supporto possono ciascuno trasferire dati verso un paese terzo, e ognuno richiede una propria base di trasferimento ai sensi del Capo V del GDPR.
L'hosting nell'UE basta per essere conformi al GDPR?
No. La sede dell'hosting è solo un elemento. Servono comunque un contratto con il responsabile del trattamento ai sensi dell'articolo 28, una base giuridica, una voce nel registro ai sensi dell'articolo 30 e un meccanismo di trasferimento per ogni sub-responsabile o piattaforma pubblicitaria fuori dal SEE. L'hosting nell'UE riduce soltanto il numero di trasferimenti da giustificare.
Il tracciamento server-side elimina la necessità di garanzie sui trasferimenti?
No. Spostare una chiamata di conversione dal browser a un server cambia chi invia i dati e cosa controlli, ma se la piattaforma ricevente è fuori dal SEE il trasferimento avviene comunque. Per quel tratto servono ancora le SCC oppure una via di adeguatezza come il Data Privacy Framework.
Il Data Privacy Framework UE-USA è ancora valido?
Sì, al 24 ottobre 2026 la decisione di adeguatezza del 10 luglio 2023 è in vigore. Il Tribunale dell'Unione europea ha respinto il ricorso Latombe il 3 settembre 2025, ma risulta iscritta un'impugnazione davanti alla Corte di giustizia (C-703/25 P), quindi tieni nei tuoi registri un'alternativa come le SCC.
Quanti sub-responsabili dovrebbe avere un accorciatore di link?
Non esiste un numero previsto dalla legge. Conta che l'elenco sia pubblico, indichi ogni fornitore con finalità e sede e cambi con preavviso. Elido ne pubblica 13, ciascuno con finalità e sede, e dà 30 giorni di preavviso per le modifiche.
Elido conserva i dati dei click solo nell'UE?
L'informativa sulla privacy di Elido dice che i dati operativi sono archiviati in data center dell'UE, con una regione primaria nell'UE. Le pagine legali indicano inoltre nodi di redirect negli Stati Uniti e a Singapore che elaborano le richieste dei visitatori, quindi gli IP dei visitatori possono essere gestiti fuori dall'UE. Gli invii server-side che configuri verso le piattaforme pubblicitarie lasciano l'UE per natura.
Prova Elido
Incolla un URL, ottieni un link breve
Senza registrazione. Il link vive 30 giorni. Iscriviti per conservarlo.
Senza registrazione. Crea un account gratuito per 50 link al mese.