Articles : Conformité
Les liens courts transportent des données personnelles : adresses IP, signaux d'appareil, parfois des identifiants de campagne liés à une personne. Ces guides couvrent le suivi de liens conforme au GDPR, la résidence des données dans l'EU, l'analytique sans cookies, les accords de traitement des données et les questions à poser à tout prestataire avant de faire transiter les clics de vos clients par ses serveurs. Rédigés pour les marketeurs et les DPO qui veulent des réponses concrètes, avec les sources juridiques citées. La priorité à l'EU est le terrain de prédilection d'Elido, et c'est dans cette catégorie que nous montrons nos preuves.
 Conformité
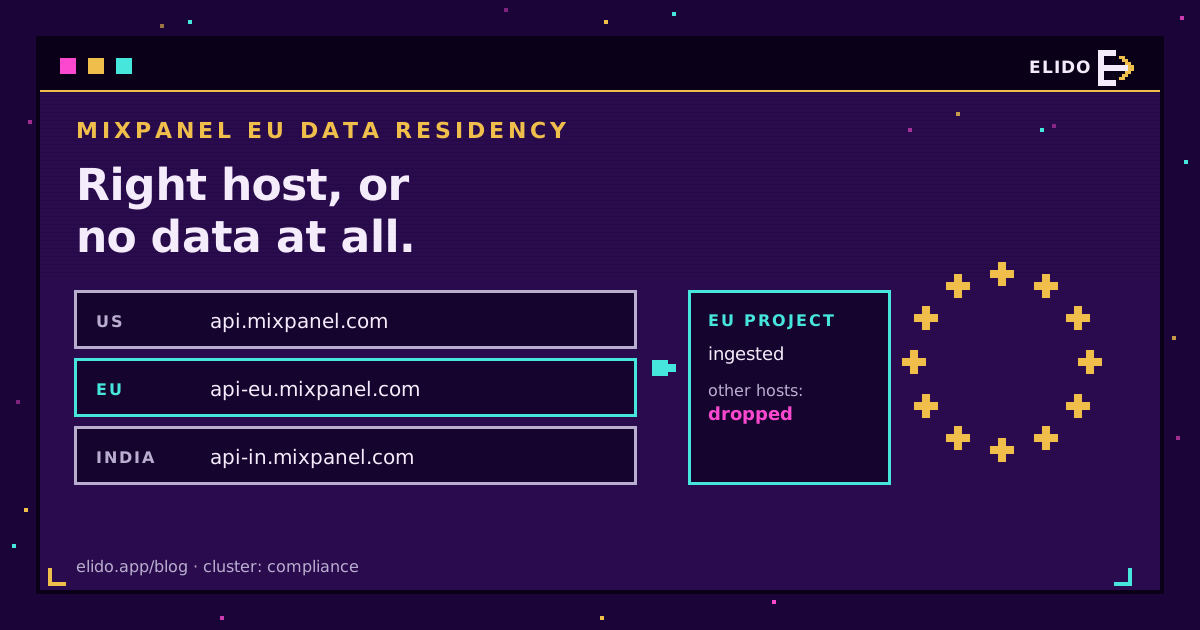
Résidence des données Mixpanel UE : hôtes, événements, RGPD
Résidence des données Mixpanel UE : l'hôte d'ingestion de chaque région, pourquoi les événements envoyés au mauvais hôte disparaissent, et le RGPD.
9 min de lecture Conformité
Attaque par homographes : repérer punycode et domaines sosies
Une attaque par homographes glisse des caractères jumeaux dans un domaine, et le punycode (xn--) les transporte. Réaction des navigateurs, vérification.
9 min de lecture Conformité
Accessibilité des QR codes : WCAG, contraste et alternatives
Un QR code est une image sans texte alternatif, que personne ne peut atteindre au clavier. Ce qu'attendent les règles d'accessibilité et le repli imprimé.
7 min de lecture Conformité
Rétention des données de clics : combien de temps garder
Le RGPD ne donne aucun chiffre pour les données de clics. Fixer des durées par classe de donnée, ce qu'Elido stocke, supprimer sans perdre le reporting.
8 min de lecture Conformité
QR codes et RGPD : ce qu'un scan collecte et vos obligations
Le code imprimé ne collecte rien. La redirection derrière traite une adresse IP, donnée personnelle. Base légale et durée de conservation.
9 min de lecture Conformité
QR code du passeport numérique de produit : exigences ESPR
L'ESPR exige un support de données, pas un QR code nommément. Les règles, l'échéance de février pour les batteries et la place d'un résolveur QR durable.
7 min de lecture Conformité
Consentement cookies pour liens courts : ce qu'exige l'UE
Les liens courts exigent-ils une bannière cookies ? Un DPO explique quand le suivi de redirection déclenche le consentement ePrivacy, et comment l'éviter.
8 min de lecture Conformité
Google Analytics est-il conforme au RGPD ? La réponse en UE
Google Analytics n'est pas interdit, mais des régulateurs de l'UE l'ont jugé contraire au RGPD (transferts vers les États-Unis). Le DPF et les alternatives.
6 min de lecture Conformité
Bitly est-il conforme au RGPD ? La réponse honnête d'un DPO
Bitly a un DPA, des clauses contractuelles types et le Data Privacy Framework. Conforme, oui, mais ce n'est pas une résidence des données 100 % UE.
9 min de lecture Conformité
Alternatives européennes aux SaaS américains : guide vérifié
Alternatives européennes aux SaaS américains vérifiées sur les pages des éditeurs : qui est vraiment européen, CLOUD Act contre RGPD.
8 min de lecture Conformité
QR codes : sont-ils sûrs ? Quishing et comment se protéger
Scanner un QR code est sûr, le risque est la destination. Comment fonctionne le quishing, repérer un QR code piégé, et que faire si vous en avez scanné un.
8 min de lecture Conformité
Raccourcisseurs d'URL sûrs ? Ce que l'analyse voit et rate
Les raccourcisseurs sérieux sont sûrs, mais une redirection peut cacher une mauvaise destination. Ce que l'analyse détecte, ce qu'elle rate, comment vérifier.
9 min de lecture PilierConformité
RGPD et raccourcisseurs d'URL : ce que veut voir votre DPO
Lecture d'un conseiller conformité UE des articles du RGPD qui concernent les raccourcisseurs : articles 3, 6, 28, 30, 32, 35, sous-traitants, DPA.
18 min de lecture Conformité
SOC 2 et HIPAA pour un raccourcisseur d'URL : que demander
Elido n'a ni rapport SOC 2 ni ISO 27001 pour l'instant. Ce qu'un acheteur doit demander à un éditeur de liens sur SOC 2 et HIPAA, et ce qu'Elido peut montrer.
8 min de lecture Conformité
Consent Mode v2 et suivi des liens : ce que le DMA a changé
Consent Mode v2 et le Digital Markets Act ont réécrit les règles de l'analytics des liens courts : quatre signaux, récupération côté serveur, EDPB et CJUE.
15 min de lecture Conformité
Schrems II et pixels de suivi : où en est le DPF en 2026
Schrems II a invalidé Privacy Shield, le DPF UE-États-Unis a rétabli l'adéquation en 2023. Ce que cela change pour les pixels marketing (article 44 RGPD).
14 min de lecture Conformité
Résidence des données UE pour le marketing : liste DPO
Ce que couvre la résidence des données UE pour le suivi des liens et les conversions, où les stacks marketing fuient, et huit réponses écrites à demander.
11 min de lecture Conformité
Attribution sans cookie : ce qui fonctionne encore
Les cookies tiers disparaissent et ceux posés par script expirent vite. Quelles voies d'attribution tiennent, leur coût et où le consentement s'applique.
11 min de lecture Conformité
Attribution des clics après Safari ITP : ce qui marche en 2026
Chaque version d'ITP a fermé un contournement. Ce que chacune a cassé, par date, et le pattern de redirection par lien court qui survit à toutes.
14 min de lecture Conformité
Sécurité d'un raccourcisseur d'URL : 10 contrôles à vérifier
Dix contrôles de sécurité à vérifier avant de choisir un raccourcisseur d'URL : scan de menaces, webhooks signés, hachage des clés, rate limits, audit.
9 min de lecture Conformité
Raccourcisseur d'URL conforme RGPD : 10 vérifications
Un raccourcisseur conforme au RGPD exige un DPA, des données de clic minimales, l'effacement et aucun pixel à la redirection. Dix vérifications.
10 min de lecture