"Les données clients sont-elles hébergées dans l'UE ?" est la première case de la plupart des questionnaires de sécurité, et c'est le mauvais endroit où s'arrêter. Un fournisseur peut cocher oui et laisser tout de même à votre DPO une stack où les vrais transferts se produisent ailleurs : dans un pixel sur votre page de destination, dans un traqueur d'ouverture d'email, ou dans un appel de conversion vers une plateforme publicitaire.
Cet article sépare les couches. Il couvre ce que demande la loi, où les stacks marketing envoient réellement les données de l'UE, ce que le transfert côté serveur change ou non, et les huit réponses écrites à exiger avant de signer. Il est écrit pour le marketeur qui doit s'asseoir en face d'un DPO, pas pour le juriste. La vue article par article du sous-traitant se trouve dans le RGPD pour les raccourcisseurs d'URL.
Réponse courte : la résidence est une propriété de chaque couche
- "Hébergé dans l'UE" décrit où se trouvent les serveurs propres d'un fournisseur. Cela ne dit rien des scripts de navigateur, des traqueurs d'email et des appels aux plateformes publicitaires rattachés à vos campagnes.
- Le transfert de conversions côté serveur vous donne le contrôle du transfert. Il ne le supprime pas. Si la plateforme publicitaire est hors de l'EEE, il vous faut quand même un mécanisme de transfert.
- Une liste de sous-traitants ultérieurs courte et publique, avec des localisations nommées, est auditable. Une longue liste aux entrées vagues est un coût de revue permanent.
- Demandez dès le premier appel les huit réponses écrites de la liste ci-dessous. Les fournisseurs qui les ont prêtes passent généralement la revue en quelques jours, pas en quelques semaines.
Ce que la loi exige réellement
Quatre textes font l'essentiel du travail. Les textes primaires sont sur EUR-Lex ; la page EUR-Lex n'a renvoyé aucun contenu à une récupération automatisée le 2026-10-24 : les références d'articles ci-dessous suivent donc la numérotation publiée du règlement, et vous devriez lire le texte directement sur place.
Article 3(2), champ d'application territorial. Le RGPD s'applique à un responsable de traitement ou à un sous-traitant hors de l'UE lorsque le traitement se rapporte à l'offre de biens ou de services à des personnes dans l'UE, ou au suivi de leur comportement dans l'UE. Le suivi des clics de visiteurs de l'UE est un suivi. Le texte figure dans le règlement (UE) 2016/679 (consulté le 2026-10-24, la page ne s'est pas chargée lors de notre récupération).
Article 28, sous-traitants. Chaque fournisseur qui traite des données personnelles pour vous a besoin d'un contrat couvrant les termes de l'article 28(3). L'article 28(2) exige votre autorisation écrite préalable, spécifique ou générale, avant qu'un sous-traitant en engage un autre, et une autorisation générale doit vous laisser la possibilité de vous opposer aux changements. C'est pourquoi la liste des sous-traitants ultérieurs compte en pratique.
Articles 44 à 49, transferts. Le chapitre V interdit de transférer des données personnelles vers un pays tiers sauf si l'une des voies énumérées s'applique : une décision d'adéquation, des garanties appropriées telles que les clauses contractuelles types, ou une dérogation étroite. Une obligation de tenue de registre voisine figure à l'article 30 : vos registres de traitement doivent nommer chaque transfert et sa base.
Schrems II et le Data Privacy Framework. Dans l'affaire C-311/18, la Cour de justice a invalidé le Privacy Shield en juillet 2020 et jugé que les utilisateurs de CCT doivent vérifier si le droit du pays de destination affaiblit les clauses (arrêt sur Curia, consulté le 2026-10-24, la page redirige vers une visionneuse pilotée par script qui ne s'est pas affichée lors de notre récupération). La Commission a adopté une nouvelle décision d'adéquation pour les États-Unis visant les destinataires certifiés le 10 juillet 2023 (page de la Commission, consultée le 2026-10-24). Le Tribunal de l'UE a rejeté le recours Latombe contre cette décision le 3 septembre 2025, et un pourvoi est pendant devant la Cour de justice sous la référence C-703/25 P (avis du Journal officiel C/2025/6610, consulté le 2026-10-24, résumé tiré d'un résultat de recherche car la page ne s'est pas affichée). Consultez le registre de la Cour pour l'état actuel. Les recommandations 01/2020 du CEPD sur les mesures supplémentaires (version finale adoptée le 18 juin 2021, consultées le 2026-10-24) restent la référence pour les équipes qui veulent un régime de transfert qui résiste à un changement du contexte juridique.
Où les stacks marketing envoient les données de l'UE
L'écart entre "notre raccourcisseur est hébergé dans l'UE" et "nos données restent dans l'UE" s'ouvre dans les couches autour du raccourcisseur. Plutôt que de deviner les réglages par défaut des fournisseurs, qui changent, voici le schéma et la question à poser à chaque responsable.
| Couche | Ce qui circule | Question au responsable |
|---|---|---|
| Pixels et balises du navigateur (Meta, Google, autres) | URL de la page avec paramètres UTM, IP, identifiants de cookie, envoyés du navigateur du visiteur au fournisseur | Quel point d'accès du fournisseur, quelle base de transfert, et le consentement est-il recueilli d'abord ? |
| Traqueurs d'ouverture et de clic d'email | Identifiant d'abonné dans l'URL de suivi, hébergé sur le CDN du fournisseur d'emailing | Dans quelle région est notre compte, et le domaine de suivi la suit-il ? |
| CRM et automatisation marketing | Fiches de contact et soumissions de formulaires | Dans quelle région de données est notre tenant, et peut-elle être changée après coup ? |
| Transferts côté serveur | Événements de clic ou de conversion envoyés depuis un serveur que vous exploitez | Le point d'accès destinataire est-il dans l'EEE, et quels identifiants sont envoyés ? |
| Le raccourcisseur | Requête de redirection et journal de clics | Où la redirection et l'enregistrement du clic sont-ils traités et stockés ? |
La plupart des équipes que je vois en font tourner plusieurs à la fois, sans évaluation de transfert au dossier et avec une entrée de registre qui dit "Google Analytics, Meta Pixel" sans nommer de mécanisme. Le raccourcisseur est généralement le plus petit élément de la liste, car une redirection dure quelques millisecondes et le journal de clics est le seul enregistrement qu'elle crée. Les éléments côté navigateur sont ceux qui se déclenchent avant qu'aucun serveur de l'UE ne voie la requête. Leurs conséquences pratiques sont traitées dans Schrems II et les pixels de suivi, et la gestion du consentement pour les liens courts dans le consentement aux cookies pour les liens courts.
Ce que le transfert côté serveur change, et ce qu'il ne change pas
Dans une configuration côté serveur, le navigateur du visiteur ne parle qu'à la redirection. Un serveur envoie ensuite l'événement de conversion à l'API de la plateforme publicitaire, comme la Meta Conversions API ou le Measurement Protocol de Google Analytics 4 (les deux pages consultées le 2026-10-24 ; la page de Meta est un site de documentation rendu par script, fiez-vous donc à son texte actuel plutôt qu'à ce résumé).

Ce qui change. Le transfert a désormais lieu sur une infrastructure que vous configurez, avec des champs que vous choisissez, au lieu d'un script que vous auditez difficilement. Votre entrée de registre peut décrire un transfert serveur à serveur maîtrisé plutôt que "d'origine navigateur, base à confirmer".
Ce qui ne change pas. Si le point d'accès destinataire est hors de l'EEE, un transfert a toujours lieu. Il vous faut encore des CCT ou une voie Data Privacy Framework pour ce tronçon, et une trace de celui-ci. Le transfert côté serveur améliore le contrôle et la minimisation des données. Ce n'est pas une exemption, et votre DPO doit l'entendre avant la revue, pas après.
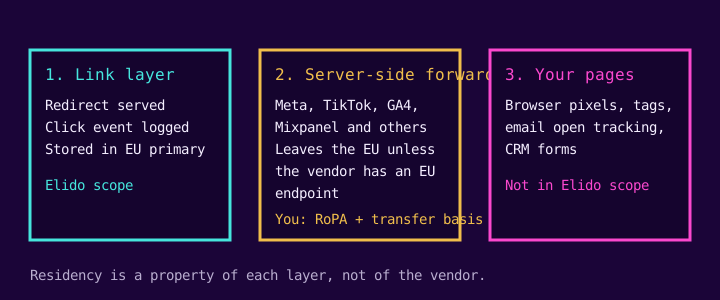
Quant à Elido aujourd'hui, il peut transférer les clics de liens côté serveur vers Google Analytics 4 (Measurement Protocol), Mixpanel, Klaviyo, Brevo et Datadog. Il ne transfère rien vers Meta ni TikTok, et ne transfère ni achats ni conversions vers aucune plateforme. J'ai vérifié les forwarders dans le code, et deux détails comptent pour un DPO. Mixpanel utilise par défaut son point d'accès américain sauf si vous réglez la région du projet sur l'UE ou l'Inde : réglez-la sur l'UE si votre projet y est ; le guide de la résidence des données UE de Mixpanel vous guide pas à pas. Les livraisons échouées sont retentées une fois après une seconde, puis abandonnées : considérez donc les événements transférés comme du best effort, pas comme un registre comptable. Les identifiants de déduplication d'événements et le hachage des identifiants ne sont pas encore implémentés.
Pourquoi la liste des sous-traitants ultérieurs est l'artefact à lire
Selon l'article 28(2), un sous-traitant ne doit pas ajouter de sous-traitants ultérieurs sans votre autorisation, et une autorisation générale doit vous laisser vous opposer aux ajouts. En pratique, cela devient une liste publique plus un délai de préavis. Une liste exploitable nomme le fournisseur, ce qu'il fait et où les données sont traitées au niveau du pays ou de la région cloud, et indique comment les changements sont annoncés.
La liste d'Elido est sur /legal/subprocessors. Elle nomme actuellement 13 fournisseurs, chacun avec une finalité et une localisation. Plusieurs sont hors de l'UE ou ont une solution de repli hors UE, et la politique le dit et s'appuie sur les CCT pour ceux-là. Treize n'est pas un nombre minuscule, et je préfère que vous la lisiez plutôt que de croire un chiffre sur parole : le test utile est de savoir si vous pouvez examiner chaque ligne en un après-midi, avec une localisation à côté de chacune. Les termes contractuels figurent dans le DPA, et la politique de confidentialité d'Elido s'engage sur un préavis de 30 jours pour les changements de liste.
Les huit réponses écrites à demander
Posez-les à tout fournisseur marketing, par écrit, avant la revue.
- Quelle région d'hébergement contient les nouvelles données clients, nommée au niveau de la région du centre de données ou au moins du pays ? "L'UE" seul n'est pas une réponse.
- Cette région est-elle fixée dans le contrat standard, ou est-ce un choix opérationnel que le fournisseur peut changer sans préavis ?
- Un contrat de sous-traitance couvrant l'article 28(3) est-il disponible pré-signé, avant la fin de l'appel commercial ?
- Combien de sous-traitants ultérieurs figurent dans la chaîne standard, et où chacun traite-t-il les données ? La liste est-elle publique et peut-elle être référencée dans vos registres ?
- Le suivi des conversions est-il transféré côté serveur, et quels identifiants sont envoyés hachés et lesquels en clair ?
- Qu'advient-il de l'adresse IP du visiteur dans les journaux de clics : tronquée, hachée ou stockée telle que reçue, et pendant combien de temps ?
- Comment une demande d'effacement d'une personne concernée est-elle exécutée, et atteint-elle le stockage des événements de clic ?
- Quelles attestations indépendantes le fournisseur détient-il aujourd'hui, avec leurs dates, et lesquelles sont seulement prévues ?
Sur la question 6, Elido tronque l'IP du visiteur à l'edge (IPv4 en /24, IPv6 en /48) avant le stockage du clic. Le pays, la région, la ville et les coordonnées approximatives sont dérivés au préalable et conservés avec le clic, et le user agent complet est stocké : considérez donc la ligne de clic comme une donnée personnelle. Sur la question 8, SOC 2 est en préparation sans rapport émis et Elido n'est pas certifié ISO 27001 : aucun des deux n'est donc un certificat détenu. Les clients du plan Business peuvent obtenir un BAA HIPAA. Appliquez à chaque fournisseur, nous compris, la distinction "détenu ou prévu".
Ce qu'Elido revendique et ne revendique pas
Elido est la couche lien. La politique de confidentialité indique que les données opérationnelles sont stockées dans des centres de données de l'UE, avec la base de données principale, le stockage analytics et les sauvegardes dans l'UE. Les pages légales mentionnent des nœuds de redirection aux US et à Singapour qui traitent les requêtes des visiteurs et peuvent mettre en cache des données de lien, et l'événement de clic produit là-bas reste une donnée personnelle traitée à cet endroit : je ne prétendrai donc pas que chaque clic est traité uniquement dans l'UE.
L'épinglage de région par espace de travail, par exemple le choix d'un emplacement de données uniquement américain ou uniquement asiatique, n'existe pas dans Elido aujourd'hui. N'acceptez pas de libellé contractuel qui le suppose. La page de solutions conformité résume la posture actuelle à l'intention des équipes d'achat.
Si votre politique est qu'aucune donnée personnelle sur des personnes de l'UE ne doit quitter l'EEE, un autre raccourcisseur n'y changera rien. La solution consiste à ne pas envoyer d'événements de conversion vers des plateformes hors de l'EEE. C'est une décision marketing, pas d'hébergement. Pour la question plus large des fournisseurs UE contre États-Unis, voir les alternatives européennes aux SaaS américains, et pour les obligations du sous-traitant, voir le RGPD pour les raccourcisseurs d'URL.
Voir aussi sur le blog
Questions fréquentes
Que signifie la résidence des données UE pour un outil marketing ?
Cela signifie que le fournisseur stocke et traite vos données dans des centres de données de l'UE. Cela ne veut pas dire qu'aucune donnée personnelle ne quitte jamais l'UE. Les pixels dans le navigateur du visiteur, les transferts côté serveur vers les plateformes publicitaires et les outils de support peuvent chacun déplacer des données vers un pays tiers, et chacun requiert sa propre base de transfert au titre du chapitre V du RGPD.
L'hébergement dans l'UE suffit-il pour être conforme au RGPD ?
Non. Le lieu d'hébergement n'est qu'un élément. Il faut encore un contrat de sous-traitance au titre de l'article 28, une base légale, une entrée dans le registre au titre de l'article 30 et un mécanisme de transfert pour tout sous-traitant ultérieur ou plateforme publicitaire hors de l'EEE. L'hébergement dans l'UE réduit seulement le nombre de transferts à justifier.
Le suivi côté serveur supprime-t-il le besoin de garanties de transfert ?
Non. Faire passer un appel de conversion du navigateur à un serveur change qui envoie les données et ce que vous contrôlez, mais si la plateforme destinataire est hors de l'EEE, le transfert a bien lieu. Il faut toujours des CCT ou une voie d'adéquation comme le Data Privacy Framework pour ce tronçon.
Le Data Privacy Framework UE-États-Unis est-il toujours valide ?
Oui, au 24 octobre 2026 la décision d'adéquation du 10 juillet 2023 reste en vigueur. Le Tribunal de l'UE a rejeté le recours Latombe le 3 septembre 2025, mais un pourvoi devant la Cour de justice (C-703/25 P) est inscrit : gardez donc une solution de repli telle que les CCT dans vos registres.
Combien de sous-traitants ultérieurs un raccourcisseur de liens devrait-il avoir ?
Il n'existe pas de nombre légal. Ce qui compte, c'est que la liste soit publique, nomme chaque fournisseur avec sa finalité et sa localisation, et change avec un préavis. Elido en publie 13, chacun avec une finalité et une localisation, et donne un préavis de 30 jours pour les changements.
Elido conserve-t-il les données de clics uniquement dans l'UE ?
La politique de confidentialité d'Elido indique que les données opérationnelles sont stockées dans des centres de données de l'UE, avec une région principale dans l'UE. Les pages légales mentionnent aussi des nœuds de redirection aux US et à Singapour qui traitent les requêtes des visiteurs : les IP des visiteurs peuvent donc être traitées hors de l'UE. Les transferts côté serveur que vous configurez vers des plateformes publicitaires quittent l'UE par conception.
Essayer Elido
Collez une URL, obtenez un lien court
Sans inscription. Lien actif 30 jours. Inscrivez-vous pour le garder pour toujours.
Sans inscription. Créez un compte gratuit pour 50 liens par mois.