
Elido hoy no tiene un informe SOC 2 y no está certificado en ISO 27001. SOC 2 está en preparación, sin una ventana de auditoría ni una fecha de informe que pueda prometer aquí. Si tu política de proveedores dice "SOC 2 Type II o no hay trato", Elido no supera ese filtro a fecha de 2026-10-25, y es mejor que lo oigas de nosotros que encontrarlo en un cuestionario.
Lo que sigue es lo que un comprador debería preguntar a cualquier proveedor de seguimiento de enlaces sobre SOC 2 y HIPAA, qué significa cada respuesta y qué puede mostrar Elido en lugar de un informe. Me he limitado a lo que pude verificar en el código del producto y en las páginas públicas.
Lo que Elido tiene y lo que no
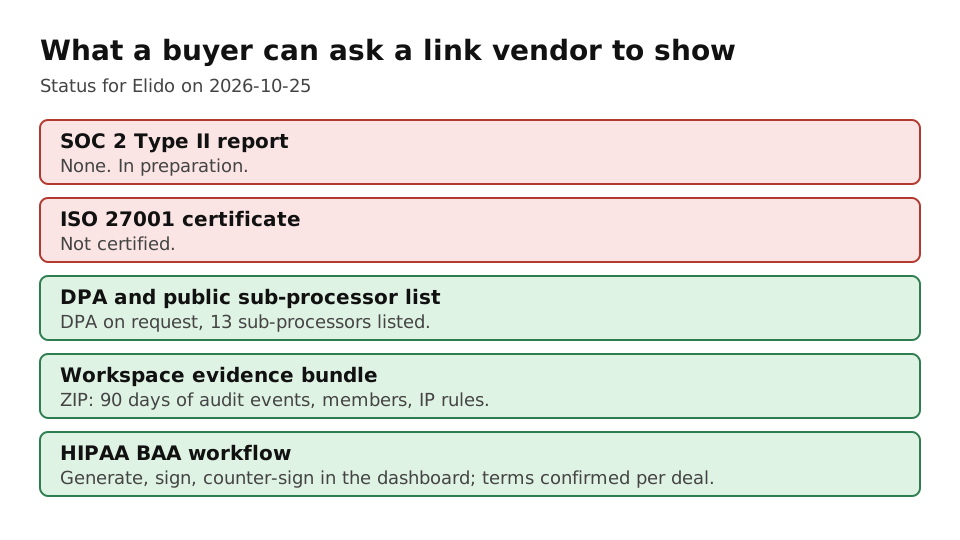
| Elemento | Estado a 2026-10-25 |
|---|---|
| SOC 2 Type I o Type II | Sin informe. En preparación. |
| ISO 27001 | No certificado. |
| DPA | Disponible bajo petición (/legal/dpa). |
| Lista de subencargados | Pública, 13 entradas (/legal/subprocessors). |
| BAA de HIPAA | El flujo existe en el producto en Business y Enterprise. Condiciones confirmadas según el acuerdo. |
| Paquete de evidencias del espacio de trabajo | ZIP con 90 días de eventos de auditoría, miembros y reglas de IP para un auditor. |
| SSO y SCIM | Construido; consulta SCIM y SSO para herramientas de marketing. |
| Fijación de región por espacio de trabajo | No. Los datos principales están en la UE; los nodos de redirección de EE. UU. y Singapur procesan peticiones de visitantes. |
| Contenido del registro de clics | IP truncada en el edge (IPv4 /24, IPv6 /48), más ciudad, coordenadas y user agent completo. |
Las dos últimas filas importan para HIPAA y para cualquier política estricta de residencia. Son hechos de la arquitectura actual, no ajustes que se puedan activar.
Qué es SOC 2 y qué debería pedir un comprador
SOC 2 es un informe de auditor, no una certificación. La página de la suite SOC del AICPA (consultada el 2026-10-25) describe SOC como un conjunto de servicios en el que los CPA emiten informes de aseguramiento para quienes evalúan el riesgo de externalizar, y nombra las cinco categorías de servicios de confianza: Seguridad, Disponibilidad, Integridad del procesamiento, Confidencialidad y Privacidad. La propia página no detalla la distinción entre Type I y Type II, así que esa la indico por práctica general: Type I examina el diseño de los controles en una fecha, Type II comprueba su funcionamiento durante un período.
Cuando un proveedor diga "SOC 2", pregunta esto en orden:
- ¿Qué tipo de informe y qué período? Un Type II que terminó hace 14 meses es una evidencia débil. Pide la carta puente que cubra el intervalo.
- ¿Qué categorías están en el alcance? Seguridad siempre está. Disponibilidad y Confidencialidad importan para un servicio de redirección que se sitúa sobre los enlaces de tus campañas.
- ¿Cuáles son las excepciones? El párrafo de opinión importa menos que la lista de excepciones de control y las respuestas de la dirección.
- ¿Qué sistemas están en el alcance? Un informe que cubre la red corporativa pero no el plano de datos de redirección te dice poco sobre la parte de la que dependes.
- ¿Qué controles complementarios de la entidad usuaria (CUEC) espera el proveedor de ti? Son los controles que se supone que debes ejecutar tú.
Si el proveedor no tiene informe, las respuestas honestas son un DPA firmado, una lista de subencargados actual, un modelo de acceso descrito y evidencias que puedas inspeccionar. Trata a un proveedor que dice "cumplimos con SOC 2" sin un informe como alguien que no tiene respuesta.
Lo que Elido puede mostrar mientras tanto
Esto existe hoy en el código:
- Paquete de evidencias. La configuración de cumplimiento del espacio de trabajo puede exportar un ZIP con los últimos 90 días de eventos de auditoría en CSV, la lista de miembros y las reglas de la lista de IP permitidas, con un README para el auditor. Es una instantánea de tu espacio de trabajo, no una atestación sobre Elido.
- Modos de cumplimiento. Un espacio de trabajo puede configurarse como
none,gdpr,hipaaosoc2, con una retención del registro de auditoría configurable (mínimo 30 días). El valor predeterminado de la plataforma es 730 días. Estos modos son etiquetas y ajustes de retención. No convierten a Elido en un servicio certificado. - Controles de acceso. Acceso al espacio de trabajo basado en roles, una lista de IP permitidas, SSO y aprovisionamiento SCIM.
- Subencargados. 13 nombrados, en una página pública.
Pide a Elido el DPA y la lista actual de subencargados como parte de una revisión. Para el lado de la privacidad, GDPR para acortadores de URL y residencia de datos en la UE para analíticas de marketing cubren lo que debería decir el DPA.
HIPAA: cuándo un enlace corto se convierte en PHI
El HHS publica orientaciones sobre asociados comerciales y proveedores de nube; sus páginas devolvieron HTTP 403 a mi consulta automatizada el 2026-10-25, así que las cito como referencias sin citar números de ellas: orientación del HHS sobre computación en la nube y regla de notificación de brechas del HHS. Léelas directamente antes de decidir.
La pregunta práctica es si el proveedor almacena PHI en tu nombre. Un enlace corto como s.elido.me/abc123 no es PHI. Tres lugares pueden hacer que lo sea:
- La URL de destino.
https://portal.example/patient/12345/resultsalmacena un identificador de paciente, y el acortador almacena ese destino. - Parámetros añadidos en el momento del clic, si el identificador se puede vincular después a un registro de paciente.
- El referente, que acaba en el registro de clics. Elido también almacena la IP truncada a /24 (IPv4) o /48 (IPv6), más la ciudad y el user agent completo.

Una clínica que ejecuta campañas de vacunación contra la gripe o de bienestar con destinos sin PHI está en una posición distinta a la de una que acorta enlaces de confirmación de citas. Mi consejo para el segundo caso: no pongas identificadores en las URL en absoluto. Un BAA cubre las obligaciones del proveedor, pero no hace que un identificador en una ruta sea una buena idea. Acortadores de URL para sanidad repasa patrones de enlace seguros.
Qué hace el flujo de BAA de Elido
En el panel, un espacio de trabajo configurado en modo HIPAA muestra una sección de BAA. Generas el acuerdo con los datos de tu entidad cubierta, lo firmas con una herramienta externa de firma electrónica, registras la firma, y el personal de Elido lo contrafirma para activarlo. La plantilla generada incluye estas obligaciones:
- Brecha de PHI no protegida notificada sin demora injustificada y a más tardar 60 días naturales después de su descubrimiento.
- Adiciones materiales a la lista de subencargados notificadas con al menos 30 días de antelación.
- Salvaguardas bajo las secciones administrativa, física y técnica de la Regla de Seguridad de HIPAA, y una declaración de que la retención del registro de auditoría es por defecto de seis años para los espacios de trabajo en modo HIPAA.
Dos advertencias. Primera, el valor predeterminado de retención de auditoría de toda la plataforma en el código es de 730 días, así que comprueba la retención realmente configurada en tu espacio de trabajo en lugar de fiarte de la frase de la plantilla. Segunda, no soy abogado, y una plantilla es un punto de partida. Haz que un asesor la revise y confirma las condiciones con Elido antes de que fluya cualquier PHI. Solicitar un BAA requiere el plan Business o Enterprise; los demás planes reciben un 402 y una invitación a mejorar de plan. Un BAA emitido antes sigue siendo descargable y firmable si el espacio de trabajo baja de plan.
Un cuestionario breve que puedes pegar
- ¿Informe SOC 2 Type II vigente? No. En preparación.
- ¿Certificado ISO 27001? No.
- ¿Firmarán un BAA? Existe un flujo en Business y Enterprise; las condiciones se confirman según el acuerdo.
- ¿DPA y lista de subencargados? DPA bajo petición; 13 subencargados listados públicamente.
- ¿Dónde se almacenan los datos de clics? Almacén principal en la UE. Los nodos de redirección de EE. UU. y Singapur procesan peticiones de visitantes.
- ¿Podemos fijar un espacio de trabajo a una región? No.
- ¿Qué se registra por clic? IP truncada, user agent completo, referente, país, ciudad, coordenadas, destino.
- ¿Retención del registro de auditoría? Configurable por espacio de trabajo; valor predeterminado de la plataforma 730 días.
Si algún "No" es un bloqueo para ti, es mejor saberlo ahora. Para la lista de comprobación más amplia, consulta la lista de comprobación de seguridad de acortadores de URL.
Relacionado en el blog
- GDPR para acortadores de URL - el lado de la privacidad de una revisión de proveedores.
- Residencia de datos en la UE para analíticas de marketing - dónde están los datos y qué significan las afirmaciones de residencia.
- SCIM y SSO para herramientas de marketing - los controles de acceso por los que pregunta un auditor.
- Acortadores de URL para sanidad - patrones de enlace que mantienen la PHI fuera de las URL.
- Schrems II y tus píxeles de seguimiento - cuestiones de transferencia para proveedores con sede en EE. UU.
Preguntas frecuentes
¿Tiene Elido un informe SOC 2?
No. A fecha de 2026-10-25 Elido no tiene ningún informe SOC 2 de ningún tipo, y no está certificado en ISO 27001. SOC 2 está en preparación. Si tu política exige un informe hoy, Elido todavía no puede superar ese filtro. Lo que sí puede ofrecer es un DPA bajo petición, una lista pública de subencargados y un paquete de evidencias del espacio de trabajo.
¿Está un acortador de URL sujeto a HIPAA?
Solo si crea, recibe, mantiene o transmite información de salud protegida para una entidad cubierta. Un enlace corto a la página de una campaña de vacunación contra la gripe normalmente no lleva ninguna. Un enlace cuya ruta de destino contiene un identificador de paciente sí, porque el proveedor almacena esa URL. Entonces necesitas un acuerdo de asociado comercial antes de usarlo.
¿Cuál es la diferencia entre SOC 2 Type I y Type II?
Type I describe si los controles están diseñados adecuadamente en un momento dado. Type II comprueba si funcionaron durante un período, habitualmente varios meses. Los compradores suelen pedir Type II, más una carta puente que cubra el intervalo desde que terminó el período del informe. Ninguno es un certificado; ambos son informes de auditor.
¿Firma Elido un BAA de HIPAA?
El producto tiene un flujo de BAA: un espacio de trabajo configurado en modo HIPAA puede generar un BAA a partir de una plantilla, firmarlo, y el personal de Elido lo contrafirma. Para solicitarlo hace falta el plan Business o Enterprise; un BAA ya emitido sigue siendo descargable y firmable tras una bajada de plan. Haz que tu asesor jurídico revise el texto y confirma las condiciones con Elido antes de enviar cualquier PHI.
¿Qué cambia un BAA de HIPAA en un acortador de URL?
Obliga al proveedor a aplicar salvaguardas, notificar brechas y cumplir las reglas de subcontratistas para la PHI que maneja por ti. No cambia la arquitectura. Si el registro de clics almacena direcciones IP completas y URL de destino, un BAA no las elimina, así que mantén los identificadores de pacientes fuera de las URL en cualquier caso.
¿Qué debo preguntar a un proveedor de enlaces antes de enviar datos de pacientes o estudiantes a través de él?
Pide el informe SOC 2 Type II o que te digan claramente que no existe, el DPA, la lista de subencargados, dónde se almacenan los datos de clics, qué se registra por clic, el plazo de notificación de brechas y si hay un BAA disponible. Luego mantén los identificadores fuera de las URL de destino sean cuales sean las respuestas.
Prueba Elido
Pega una URL, obtén un enlace corto
Sin registro. El enlace vive 30 días. Crea una cuenta para conservarlo.
Se necesita una cuenta gratuita. El plan gratuito incluye 25 enlaces en total. ¿Ya tienes una cuenta? Iniciar sesión