"¿Se alojan los datos de los clientes en la UE?" es la primera casilla de la mayoría de los cuestionarios de seguridad, y es el sitio equivocado para detenerse. Un proveedor puede marcar que sí y aun así entregar a tu DPO un stack donde las transferencias reales ocurren en otra parte: en un píxel de tu landing, en un rastreador de apertura de emails o en una llamada de conversión a una plataforma publicitaria.
Este artículo separa las capas. Cubre lo que pide la ley, adónde envían realmente los stacks de marketing los datos de la UE, qué cambia y qué no el reenvío server-side, y las ocho respuestas escritas que conviene exigir antes de firmar. Está escrito para el profesional de marketing que tiene que sentarse frente a un DPO, no para el abogado. La visión artículo por artículo desde el encargado del tratamiento está en RGPD para acortadores de URL.
Respuesta corta: la residencia es una propiedad de cada capa
- "Alojado en la UE" describe dónde están los servidores propios del proveedor. No dice nada sobre los scripts del navegador, los rastreadores de email y las llamadas a plataformas publicitarias asociados a tus campañas.
- El reenvío de conversiones server-side te da control sobre la transferencia. No la elimina. Si la plataforma publicitaria está fuera del EEE, sigues necesitando un mecanismo de transferencia.
- Una lista de subencargados corta, pública y con ubicaciones nombradas es auditable. Una larga con entradas vagas es un coste de revisión permanente.
- Pide en la primera llamada las ocho respuestas escritas de la lista de abajo. Los proveedores que las tienen listas suelen superar la revisión en días, no en semanas.
Qué exige realmente la ley
Cuatro piezas legales hacen la mayor parte del trabajo. Los textos primarios están en EUR-Lex; la página de EUR-Lex no devolvió contenido a una consulta automática el 2026-10-24, así que las referencias a artículos de abajo siguen la numeración publicada del Reglamento y conviene que leas el texto allí directamente.
Artículo 3(2), ámbito territorial. El RGPD se aplica a un responsable o encargado fuera de la UE cuando el tratamiento se relaciona con la oferta de bienes o servicios a personas en la UE, o con el control de su comportamiento en la UE. El seguimiento de clics de visitas de la UE es control del comportamiento. El texto está en el Reglamento (UE) 2016/679 (consultado el 2026-10-24, la página no cargó en nuestra consulta).
Artículo 28, encargados. Cada proveedor que trate datos personales por tu cuenta necesita un contrato que cubra los términos del artículo 28(3). El artículo 28(2) exige tu autorización previa, específica o general, antes de que un encargado recurra a otro encargado, y una autorización general debe darte la oportunidad de oponerte a los cambios. Por eso la lista de subencargados importa en la práctica.
Artículos 44 a 49, transferencias. El capítulo V prohíbe trasladar datos personales a un tercer país salvo que se aplique una de las vías enumeradas: una decisión de adecuación, garantías adecuadas como las Cláusulas Contractuales Tipo, o una excepción estrecha. Un deber de registro relacionado figura en el artículo 30: tus registros de actividades de tratamiento deberían nombrar cada transferencia y su base.
Schrems II y el Data Privacy Framework. En el asunto C-311/18, el Tribunal de Justicia invalidó el Privacy Shield en julio de 2020 y declaró que quienes usan SCC deben comprobar si la legislación del país de destino socava las cláusulas (sentencia en Curia, consultado el 2026-10-24, la página redirige a un visor basado en scripts que no se mostró en nuestra consulta). La Comisión adoptó una nueva decisión de adecuación para EE. UU. aplicable a receptores certificados el 10 de julio de 2023 (página de la Comisión, consultado el 2026-10-24). El Tribunal General desestimó el recurso Latombe contra ella el 3 de septiembre de 2025, y hay un recurso pendiente ante el Tribunal de Justicia como asunto C-703/25 P (aviso del Diario Oficial C/2025/6610, consultado el 2026-10-24, resumen tomado de un resultado de búsqueda porque la página no se mostró). Consulta el registro del Tribunal para el estado actual. Las Recomendaciones 01/2020 del EDPB sobre medidas complementarias (versión final adoptada el 18 de junio de 2021, consultado el 2026-10-24) siguen siendo la referencia para los equipos que quieren un régimen de transferencias que resista un cambio del clima jurídico.
Adónde envían los stacks de marketing los datos de la UE
La brecha entre "nuestro acortador está alojado en la UE" y "nuestros datos se quedan en la UE" se abre en las capas que rodean al acortador. En lugar de adivinar los valores por defecto de los proveedores, que cambian, aquí tienes el patrón y la pregunta que plantear a cada responsable.
| Capa | Qué se mueve | Pregunta para el responsable |
|---|---|---|
| Píxeles y etiquetas del navegador (Meta, Google, otros) | URL de la página con parámetros UTM, IP, ID de cookies, enviados desde el navegador de la visita al proveedor | ¿Qué endpoint del proveedor, qué base de transferencia y se recoge antes el consentimiento? |
| Rastreadores de apertura y clic de email | Identificador del suscriptor en la URL de seguimiento, alojada en el CDN del proveedor de email | ¿En qué región está nuestra cuenta y el dominio de seguimiento la acompaña? |
| CRM y automatización de marketing | Registros de contactos y envíos de formularios | ¿En qué región de datos está nuestro tenant y se puede cambiar después? |
| Reenvíos server-side | Eventos de clic o conversión enviados desde un servidor que operas | ¿El endpoint receptor está dentro del EEE y qué identificadores se envían? |
| El acortador | Petición de redirección y registro de clics | ¿Dónde se tratan y almacenan la redirección y el registro del clic? |
La mayoría de los equipos que veo ejecutan varias de estas capas a la vez, sin una evaluación de transferencia archivada y con una anotación en el registro que dice "Google Analytics, Meta Pixel" sin nombrar ningún mecanismo. El acortador suele ser el elemento más pequeño de la lista, porque una redirección dura unos milisegundos y el registro de clics es el único rastro que crea. Los elementos del lado del navegador son los que se disparan antes de que ningún servidor de la UE vea la petición. Las consecuencias prácticas de estos se tratan en Schrems II y los píxeles de seguimiento, y la gestión del consentimiento para enlaces cortos está en consentimiento de cookies para enlaces cortos.
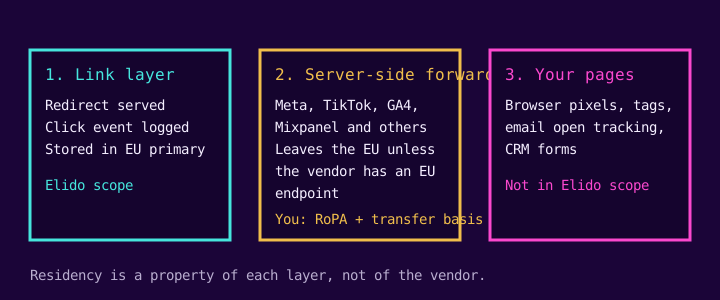
Qué cambia el reenvío server-side y qué no
En una configuración server-side, el navegador de la visita solo habla con la redirección. Después, un servidor envía el evento de conversión a la API de la plataforma publicitaria, como la API de Conversiones de Meta o el Measurement Protocol de Google Analytics 4 (ambas páginas consultadas el 2026-10-24; la de Meta es un sitio de documentación renderizado por script, así que fíate de su texto actual y no de este resumen).

Qué cambia. La transferencia ocurre ahora en una infraestructura que tú configuras, con campos que tú eliges, en lugar de en un script que difícilmente puedes auditar. Tu anotación en el registro puede describir una única transferencia controlada de servidor a servidor en lugar de "originada en el navegador, base por confirmar".
Qué no cambia. Si el endpoint receptor está fuera del EEE, la transferencia sigue produciéndose. Sigues necesitando las SCC o una vía del Data Privacy Framework para ese tramo, y un registro de ello. El reenvío server-side mejora el control y la minimización de datos. No es una exención, y tu DPO debería oírlo antes de la revisión, no después.
En cuanto a Elido hoy, puede reenviar clics de enlaces server-side a Google Analytics 4 (Measurement Protocol), Mixpanel, Klaviyo, Brevo y Datadog. No reenvía a Meta ni a TikTok, y no reenvía compras ni conversiones a ninguna plataforma. Comprobé los reenviadores en el código, y dos detalles importan para un DPO. Mixpanel usa por defecto su endpoint de EE. UU. salvo que fijes la región del proyecto en UE o India, así que configúralo en UE si tu proyecto vive allí; la guía de residencia de datos UE de Mixpanel lo explica paso a paso. Las entregas fallidas se reintentan una vez tras un segundo y luego se descartan, así que trata los eventos reenviados como best effort, no como un libro de registro. Los ID de deduplicación de eventos y el hasheo de identificadores todavía no están implementados.
Por qué la lista de subencargados es el documento que hay que leer
Según el artículo 28(2), un encargado no debe añadir subencargados sin tu autorización, y una autorización general debe permitirte oponerte a las incorporaciones. En la práctica esto se traduce en una lista pública más un plazo de preaviso. Una lista útil nombra al proveedor, qué hace y dónde se tratan los datos a nivel de país o región cloud, e indica cómo se anuncian los cambios.
La lista de Elido está en /legal/subprocessors. Actualmente nombra 13 proveedores, cada uno con finalidad y ubicación. Varios están fuera de la UE o tienen una alternativa fuera de la UE, y la política lo dice y se apoya en las SCC para ellos. Trece no es un número minúsculo, y prefiero que lo leas a que te fíes de un recuento: la prueba útil es si puedes revisar cada fila en una tarde, con una ubicación junto a cada una. Los términos contractuales están en el DPA, y la política de privacidad de Elido se compromete a 30 días de preaviso para los cambios de la lista.
Las ocho respuestas escritas que pedir
Plantea estas preguntas por escrito a cualquier proveedor de marketing antes de la revisión.
- ¿Qué región de alojamiento almacena los datos de nuevos clientes, indicada hasta la región del centro de datos o al menos el país? "La UE" sola no es una respuesta.
- ¿Esa región está fijada en el contrato estándar o es una decisión operativa que el proveedor puede cambiar sin aviso?
- ¿Hay un contrato de encargado que cubra el artículo 28(3) disponible ya firmado, antes de que termine la llamada comercial?
- ¿Cuántos subencargados hay en la cadena estándar y dónde se trata cada uno? ¿La lista es pública y enlazable desde tus registros?
- ¿El seguimiento de conversiones se reenvía server-side y qué identificadores se envían hasheados y cuáles en claro?
- ¿Qué pasa con la dirección IP de la visita en los registros de clics: truncada, hasheada o almacenada tal como se recibe, y durante cuánto tiempo?
- ¿Cómo se ejecuta una solicitud de supresión de un interesado y llega al almacén de eventos de clic?
- ¿Qué certificaciones independientes tiene hoy el proveedor, con fechas, y cuáles están solo planificadas?
Sobre la pregunta 6, Elido trunca la IP de la visita en el edge (IPv4 a /24, IPv6 a /48) antes de guardar el clic. El país, la región, la ciudad y las coordenadas aproximadas se derivan antes y se conservan con el clic, y se guarda el user agent completo, así que considera la fila de clic un dato personal. Sobre la pregunta 8, SOC 2 está en preparación, sin informe emitido, y Elido no cuenta con la certificación ISO 27001, así que ninguna es un certificado vigente. Los clientes del plan Business pueden obtener un HIPAA BAA. Exige a todo proveedor, nosotros incluidos, la distinción entre "vigente" y "planificado".
Qué afirma Elido y qué no
Elido es la capa de enlaces. La política de privacidad indica que los datos operativos se almacenan en centros de datos de la UE, con la base de datos principal, el almacén de analítica y las copias de seguridad en la UE. Las páginas legales declaran nodos de redirección en EE. UU. y Singapur que procesan peticiones de visitantes y pueden almacenar en caché datos de enlaces, y el evento de clic que se produce allí sigue siendo un dato personal tratado en esa ubicación, así que no afirmaré que cada clic se trata únicamente dentro de la UE.
El anclaje de región por espacio de trabajo, por ejemplo elegir una ubicación de datos solo en EE. UU. o solo en Asia, no existe hoy en Elido. No aceptes redacción de contrato que lo suponga. La página de soluciones de cumplimiento resume la postura actual para los equipos de compra.
Si tu política es que ningún dato personal de interesados de la UE puede salir del EEE en absoluto, otro acortador no lo arreglará. La solución es no enviar eventos de conversión a plataformas fuera del EEE. Es una decisión de marketing, no de alojamiento. Para la cuestión más amplia de proveedores de la UE frente a los de EE. UU. consulta alternativas europeas al SaaS de EE. UU., y para las obligaciones del encargado consulta RGPD para acortadores de URL.
Relacionado en el blog
Preguntas frecuentes
¿Qué significa la residencia de datos en la UE para una herramienta de marketing?
Significa que el proveedor almacena y trata tus datos en centros de datos de la UE. No significa que ningún dato personal salga nunca de la UE. Los píxeles en el navegador de la visita, los reenvíos server-side a plataformas publicitarias y las herramientas de soporte pueden mover datos a un tercer país, y cada uno necesita su propia base de transferencia conforme al capítulo V del RGPD.
¿Basta con el alojamiento en la UE para cumplir el RGPD?
No. La ubicación del alojamiento es un factor más. Sigues necesitando un contrato de encargado conforme al artículo 28, una base jurídica, una anotación en el registro del artículo 30 y un mecanismo de transferencia para cualquier subencargado o plataforma publicitaria fuera del EEE. El alojamiento en la UE solo reduce el número de transferencias que tienes que justificar.
¿El seguimiento server-side elimina la necesidad de garantías de transferencia?
No. Pasar una llamada de conversión del navegador a un servidor cambia quién envía los datos y qué controlas, pero si la plataforma receptora está fuera del EEE, la transferencia sigue produciéndose. Para ese tramo sigues necesitando las SCC o una vía de adecuación como el Data Privacy Framework.
¿Sigue siendo válido el Marco de Privacidad de Datos UE-EE. UU.?
Sí, a 24 de octubre de 2026 la decisión de adecuación del 10 de julio de 2023 sigue en pie. El Tribunal General desestimó el recurso Latombe el 3 de septiembre de 2025, pero hay un recurso de casación ante el Tribunal de Justicia (C-703/25 P) registrado, así que conserva en tus registros una alternativa como las SCC.
¿Cuántos subencargados debería tener un acortador de enlaces?
No hay un número legal. Lo importante es que la lista sea pública, nombre a cada proveedor con su finalidad y ubicación, y cambie con aviso previo. Elido publica 13, cada uno con finalidad y ubicación, y avisa de los cambios con 30 días de antelación.
¿Elido guarda los datos de clics solo en la UE?
La política de privacidad de Elido dice que los datos operativos se almacenan en centros de datos de la UE, con una región principal en la UE. Las páginas legales también declaran nodos de redirección en EE. UU. y Singapur que procesan peticiones de visitantes, así que las IP de los visitantes pueden tratarse fuera de la UE. Los reenvíos server-side que configures hacia plataformas publicitarias salen de la UE por diseño.
Prueba Elido
Pega una URL, obtén un enlace corto
Sin registro. El enlace vive 30 días. Crea una cuenta para conservarlo.
Sin registro. Crea una cuenta gratis y obtén 50 enlaces al mes.