Los códigos QR para banca son de dos tipos muy distintos. Un código de pago lleva una transferencia SEPA dentro del patrón, y la aplicación bancaria lo lee sin conexión. Todos los demás códigos que imprime un banco, en la puerta de una sucursal, en un cajero, en un extracto o en un folleto de instalación de la aplicación, son simplemente un enlace dentro de una comunicación regulada con el cliente. El primer tipo necesita un formato correcto. El segundo necesita gobernanza. ¿Quién es su responsable? ¿Quién puede cambiarlo? ¿Y qué demuestra adónde apuntaba el pasado marzo?
Aquí es donde la mayoría de los consejos sobre "códigos QR en finanzas" se vuelven blandos. Las guías populares cubren bien los casos de uso, y el artículo de Bitly para EE. UU. es un ejemplo razonable, pero dicen poco sobre registros de auditoría, control de cambios o normas de la UE. Trabajo en el lado del cumplimiento normativo, así que esa es la parte a la que dedicaré el tiempo, junto con los casos de uso prácticos para bancos, fintechs y aseguradoras.
Si tu equipo es nuevo en la mecánica, qué es un código QR y códigos QR dinámicos frente a estáticos cubren lo básico. Para la visión más amplia de la capa de enlaces en un producto regulado, los acortadores de URL para fintech es el artículo complementario.
Dónde se ganan su lugar los códigos QR en la banca
Un código QR merece imprimirse cuando elimina el tecleo en un momento en que el cliente está frente a algo físico. La banca tiene muchos de esos momentos, pero solo algunos merecen un código.
Pagos y facturas
El caso más sólido es el código de pago. Piensa en una factura o en un cartel de donaciones. El código QR EPC permite que un cliente escanee, vea la transferencia rellenada en su aplicación bancaria y confirme. Aquí no se acorta ni se rastrea nada, por diseño. Mantenlo como un código propio y mide la página circundante con un enlace aparte.
Alta en la aplicación y descargas
Un código en un folleto de sucursal o en el sobre de una tarjeta que abre la ficha correcta de la tienda de aplicaciones es el segundo mejor uso. Un solo código puede encaminar a los visitantes de iPhone y Android a la tienda correcta, algo que explica códigos QR para descargas de aplicaciones. Mantén el código apuntando a la tienda o a tu propio dominio, no a la URL en bruto de un proveedor de alta de clientes de terceros, para poder cambiar de proveedor sin reimprimir.
Enlaces de servicio en sucursales y cajeros
La reserva de citas, "buscar una sucursal" e "informar de un problema con esta máquina" son encajes naturales. También son las colocaciones más manipuladas. Una pegatina junto a un cajero está en público y nadie la vigila. Más sobre esto abajo.
Extractos y activación de tarjetas
Un código en un extracto en papel puede abrir un buzón de mensajes seguros o una página de ayuda. Deja fuera de la URL los números de cuenta, los nombres y los tokens: acaban en los registros del servidor y en las cabeceras de referente, y eso es un problema de minimización de datos bajo el RGPD antes que cualquier otra cosa. Para la activación de tarjetas, mi regla es sencilla. El código puede abrir la aplicación del banco o una página de ayuda de activación. Nunca debería abrir una página que pida el número completo de la tarjeta y el PIN, porque eso es exactamente lo que pedirá también una falsa, y los clientes ya no pueden distinguir una de otra.
Siniestros y gestión de seguros
Las aseguradoras usan códigos en documentos de pólizas y cartas de siniestros para abrir un formulario de siniestro o una página de carga de documentos. Se aplica la misma gobernanza: la carta de la póliza estará en un cajón durante años, así que el destino debe seguir siendo accesible y estar bajo tu control mientras la carta exista.
Códigos de pago frente a códigos de enlace
Trátalos como dos productos con dos perfiles de riesgo. El diagrama muestra la diferencia de un vistazo.
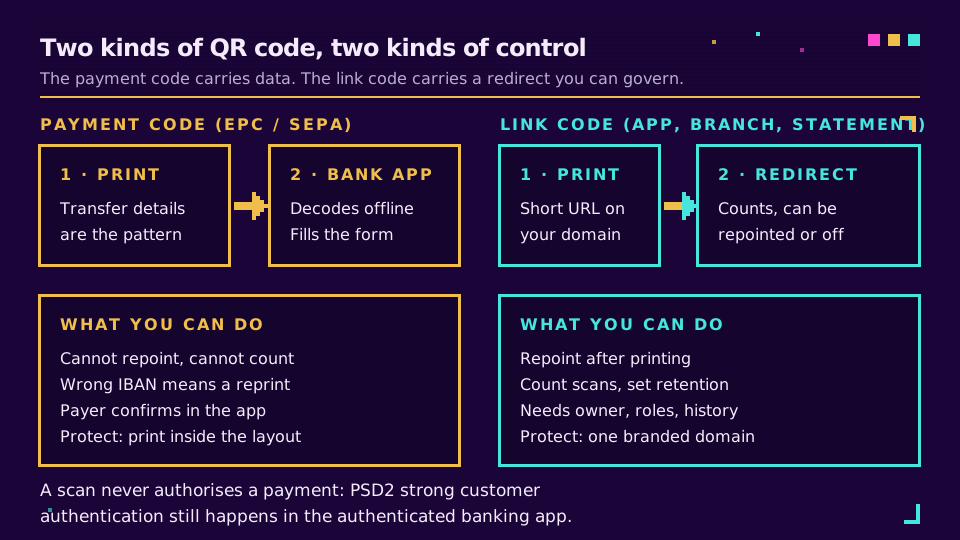
Un código de pago es estático y funciona sin conexión. No puedes redirigirlo a otro destino, no puedes contar escaneos, y un IBAN equivocado implica reimprimir. Lo que protege al pagador es la pantalla de confirmación. Los bancos de la zona del euro deben ofrecer ahora una comprobación de verificación del beneficiario según el Reglamento de Pagos Inmediatos de la UE (Reglamento (UE) 2024/886, artículo 5 quater), que compara el nombre del beneficiario con el IBAN antes de que el pagador autorice la transferencia. Las preguntas y respuestas de implementación de la Comisión Europea fijan el plazo en la zona del euro para el lado emisor en el 9 de octubre de 2025. Eso ayuda contra el cambio de pegatinas descrito abajo, pero solo si el pagador lee el resultado.
Un código de enlace es lo contrario. Es una URL corriente, así que una redirección se sitúa entre el escaneo y el destino. Esa redirección es el punto de control. Puede redirigirse a otro destino cuando una página se mueve, desactivarse cuando algo va mal y contarse en todas las sucursales y envíos que lleven el código. También es una responsabilidad si nadie es su responsable.
Los riesgos específicos de los bancos
El quishing es phishing a través de un código QR. La FTC ha documentado cómo los estafadores ocultan enlaces dañinos en códigos QR, y nuestra guía sobre quishing cubre la mecánica. Para un banco, importan tres variantes.
- Pegatinas superpuestas. Un código falso pegado sobre uno real en un cajero, en el escaparate de una sucursal o en una factura impresa. El código legítimo queda intacto debajo.
- Dominios parecidos. Un código en un correo o un mensaje de texto que abre
yourbank-secure.exampleen lugar de tu dominio. - Redirección de pagos. Un código de pago estático en papel, tapado por otro con un IBAN distinto.
Lo incómodo es que un código dinámico no detiene una superposición. El código del atacante es suyo, no tuyo, y no puedes redirigirlo. Lo que sí puedes hacer es que las superposiciones sean más fáciles de notar y más baratas de recuperar:
- Imprime el dominio de destino en texto claro junto a cada código, para que una discrepancia sea visible.
- Usa etiquetas que evidencien manipulaciones en las colocaciones de cajeros y sucursales, y registra las inspecciones como registras las revisiones de los cajeros automáticos.
- Usa un único dominio de marca para todos los códigos de cara al cliente, para que los clientes lo aprendan. Dominios personalizados para enlaces cortos explica por qué esto importa más que cualquier otro ajuste individual.
- Dile a los clientes con palabras sencillas qué no pide nunca un escaneo legítimo: un PIN, un número completo de tarjeta, un código de un solo uso.
El patrón que hay que evitar es aquel en el que cada folleto, cartel e inserto de extracto usa un dominio corto genérico distinto. Entonces nadie, ni siquiera el personal de la sucursal, puede decir cuál es el real, y los clientes no pueden aprender cómo es un código genuino. Consolidar todo en un dominio es una tarde de trabajo y hace más por la seguridad del cliente que un cartel de concienciación.
Gobernanza de los códigos dinámicos
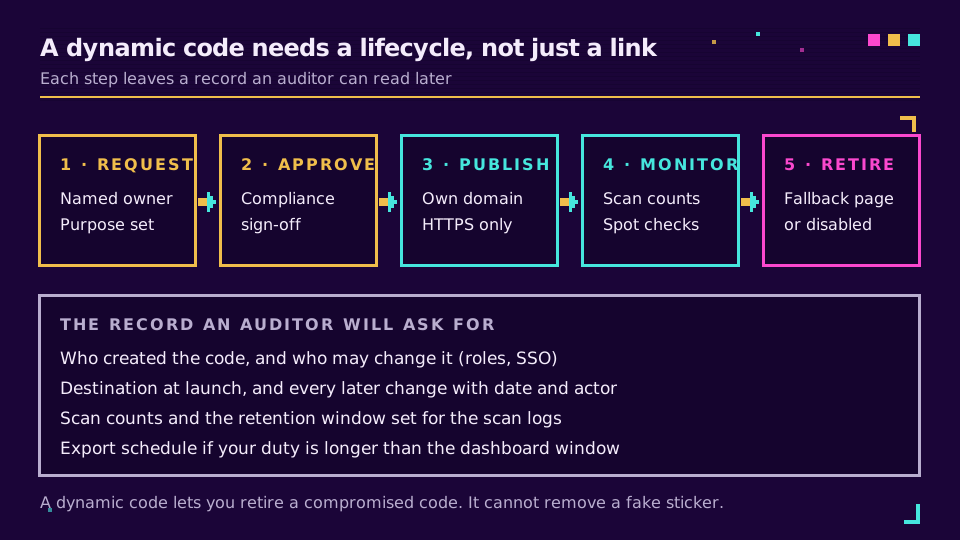
Esta es la sección que la mayoría de las guías de QR para finanzas omiten. Un código dinámico es una redirección que puedes editar después de imprimir, y por eso mismo necesita control de cambios. La pregunta que hará un auditor o un revisor de incidentes no es "¿usaron códigos QR?", sino "¿quién podía cambiar adónde apuntaba este, y puede mostrar a qué apuntaba en una fecha dada?".
Cuatro controles responden a eso.
Responsabilidad. Cada código tiene un equipo designado y una persona designada, registrados cuando se crea. Los inicios de sesión compartidos lo anulan. El inicio de sesión único con aprovisionamiento desde el directorio termina la capacidad de quien se va para redirigir un código de sucursal el día en que se marcha. SCIM y SSO para herramientas de marketing cubre el modelo de aprovisionamiento.
Separación de roles. No todo el que puede crear un código debería poder cambiar el destino de uno regulado. Elido tiene los roles Owner, Admin, Editor y Viewer, y roles personalizados en el plan Business, de modo que puedes dar a un equipo de campaña derechos de edición sobre enlaces promocionales y mantener los códigos de los puntos de servicio con un grupo más reducido.
Un registro de cambios. Necesitas el destino en el lanzamiento, cada cambio posterior, quién lo hizo y cuándo. Elido conserva el historial por enlace en el panel, y un registro de auditoría del espacio de trabajo anota los cambios de miembros, claves de API y ajustes, con exportación a CSV y un endpoint de API. Fíjate en el límite: los planes de pago conservan 90 días de historial de auditoría y Free conserva 30, así que un banco con una obligación de conservación más larga debería exportar según un calendario en lugar de depender del panel. La página de ayuda del registro de auditoría enumera lo que se registra y lo que no.
Retirada. Cuando una campaña termina, el código no desaparece del papel. Decide en el momento de la creación si redirige a una página alternativa segura o se desactiva. Déjalo por escrito.
Si quieres estos controles en códigos que ya imprimes, puedes crear un enlace de prueba en el plan gratuito y comprobar su historial de cambios antes de comprometer una tirada de impresión. Las páginas de funciones de códigos QR y de dominios personalizados muestran lo que hay disponible.
Lo que dicen realmente las normas
Me limitaré a lo que puedo respaldar con fuentes. Mucho contenido de proveedores difumina "recomendado" y "obligatorio".
PSD2. El artículo 97 exige autenticación reforzada de cliente cuando un pagador accede a una cuenta de pago en línea, inicia un pago electrónico o hace algo a distancia que entraña un riesgo de fraude. El reglamento interactivo de la EBA tiene el texto. Para los códigos QR la consecuencia es modesta. El escaneo rellena un formulario; la autenticación sigue ocurriendo en la aplicación. Un diseño en el que el escaneo por sí solo desencadene un pago sería lo que habría que cuestionar.
RGPD. Dos principios afectan a los datos de escaneo. La limitación del plazo de conservación (artículo 5, apartado 1, letra e) significa que los datos personales no se conservan más tiempo del necesario, y la seguridad del tratamiento (artículo 32) abarca la redirección y sus registros. El reglamento no da un número de días para los registros de escaneo; la conservación de datos de clics explica cómo fijar y documentar uno, y códigos QR y RGPD cubre lo que realmente recopila un escaneo. La guía del CEPD para pymes es un punto de partida legible para el lado de la responsabilidad proactiva.
DORA. La Ley de Resiliencia Operativa Digital (Reglamento (UE) 2022/2554) se aplica a las entidades financieras de la UE desde enero de 2025 y les obliga a gestionar el riesgo de terceros de TIC, incluido un registro de sus contratos de servicios de TIC. Si un proveedor de QR y redirecciones entra en el ámbito es una pregunta para tus equipos de cumplimiento y de compras. Hazla antes de firmar el contrato y no después, y empieza por la página de la EBA sobre DORA.
Lo que no pude encontrar en una fuente primaria es cualquier norma que imponga los códigos QR, los prohíba o fije un plazo de conservación específicamente para los registros de escaneo de QR. La conservación de las comunicaciones de marketing y de gestión procede de tus propias obligaciones de conservación de registros, no de una norma específica de QR. Si un proveedor te dice lo contrario, pide el número de artículo.
Una lista de comprobación para el despliegue
Antes de que un banco, una fintech o una aseguradora imprima su próximo lote:
- Un dominio de marca, solo con HTTPS, para todos los códigos de cara al cliente.
- Códigos de pago separados de los códigos de enlace, y probados en varias aplicaciones bancarias.
- Ningún dato personal, número de cuenta ni token en ninguna URL.
- Responsable designado y derechos de edición basados en roles para cada código regulado.
- Una regla de retirada por escrito y un plazo de conservación para los registros de escaneo.
- Una exportación programada del registro de cambios si tu obligación de conservación supera la ventana del panel.
- Colocación que evidencie manipulaciones y un registro de inspecciones para los códigos de cajeros y sucursales.
- Un mensaje al cliente que indique qué no pedirá nunca un escaneo legítimo.
Lee la serie cornerstone
Este artículo forma parte del clúster de sectores. El cornerstone para los flujos impresos es una campaña de códigos QR desde cero, y la página de soluciones de cumplimiento normativo cubre la configuración para sectores regulados. Los precios de los planes mencionados arriba están en la página de precios.
Relacionado en el blog
- Código QR EPC: el estándar de QR de pago SEPA explicado
- ¿Son seguros los códigos QR? El quishing y cómo mantenerte protegido
- Acortadores de URL para fintech: KYC, cumplimiento normativo y geobloqueo
- Códigos QR y RGPD: qué recopila un escaneo y qué debes
- Conservación de datos de clics: cuánto tiempo guardar los registros de analítica
- Fraude con códigos QR de entradas de eventos: cómo evitar las capturas de pantalla
Preguntas frecuentes
¿Cómo se usan los códigos QR en la banca?
Los bancos y las aseguradoras los usan en cuatro lugares: pagos (un código que rellena una transferencia en la aplicación bancaria), alta de clientes (un código que abre la ficha de la tienda de aplicaciones o un flujo de apertura de cuenta), puntos de servicio (puertas de sucursales, cajeros y extractos que enlazan con ayuda, reservas o mensajes seguros) y gestión posterior (autoservicio de siniestros y pólizas). Solo el código de pago lleva datos dentro del patrón; los demás son enlaces corrientes, y por eso necesitan gobernanza de enlaces.
¿Son seguros los códigos QR para la banca?
Escanear es seguro, y el código en sí no puede mover dinero. El riesgo es el destino y la colocación física. Una pegatina pegada sobre un código legítimo, o un código que lleva a un dominio parecido, puede captar credenciales. Los bancos lo reducen con un dominio reconocible que poseen, una colocación que evidencie manipulaciones, la inspección periódica de los códigos impresos y un mensaje claro al cliente de que el banco nunca pide un PIN ni el número completo de la tarjeta después de un escaneo.
¿Pueden los bancos usar códigos QR para pagos?
Sí. En la zona del euro, el código QR EPC (a menudo llamado GiroCode) codifica una transferencia SEPA para que una aplicación bancaria pueda rellenar el formulario. El pagador sigue confirmando el pago en una aplicación autenticada. Existen formatos de QR de redes de tarjetas y de pagos instantáneos en otros mercados, y un enlace de pago de un procesador es un caso aparte: es una URL normal con una pasarela de pago alojada detrás.
¿Puede un banco rastrear los escaneos de códigos QR?
Un código QR de enlace puede rastrearse, porque el escaneo abre una URL que una redirección cuenta. Un código QR de pago EPC no, porque el teléfono lo decodifica sin conexión. Rastrear los escaneos de códigos de cara al cliente sigue estando sujeto al RGPD, así que usa recuentos agregados cuando puedas, deja los identificadores fuera de la URL y fija por escrito un plazo de conservación de los registros de escaneo.
¿Cómo protegen los bancos a los clientes de los códigos QR falsos?
Combinan controles físicos y digitales: imprimen los códigos dentro del documento o en etiquetas que evidencian manipulaciones, muestran el dominio de destino en texto claro junto al código, inspeccionan los códigos de sucursales y cajeros según un calendario y mantienen todos los códigos en un único dominio de marca que los clientes aprenden a reconocer. También explican a los clientes qué no pedirá nunca un escaneo legítimo, que es la instrucción que detiene la mayor parte del robo de credenciales.
¿Requieren los pagos con códigos QR autenticación reforzada de cliente según la PSD2?
Sí, cuando el pagador inicia un pago electrónico. El artículo 97 de la PSD2 exige autenticación reforzada de cliente cuando un pagador accede a una cuenta en línea, inicia un pago electrónico o realiza una acción a distancia que entraña un riesgo de fraude. Un código QR solo rellena el formulario; la autenticación sigue ocurriendo en la aplicación bancaria, y por eso el escaneo por sí solo nunca autoriza un pago.
Prueba Elido
Pega una URL, obtén un enlace corto
Sin registro. El enlace vive 30 días. Crea una cuenta para conservarlo.
Gratis, sin registro · 2 por día