El enrutamiento solo DNS y el enrutamiento con edge POP responden a preguntas distintas. El DNS decide a qué servidor se envía a un visitante, una sola vez, cuando se resuelve el nombre de host. Un edge POP (punto de presencia) es una caché cercana al visitante que puede responder ella misma la redirección, de modo que la petición quizá nunca llegue al origen. En un acortador de URL, donde los mismos pocos slugs se leen una y otra vez, la caché suele importar más que el enrutamiento.
Este artículo compara los dos diseños en los puntos que deciden la elección: distancia de ida y vuelta, conmutación por error, comportamiento de la caché, lo que cuestan las ediciones y dónde una flota edge no ayuda. Los detalles de Elido salen del código de services/edge-redirect. Para el presupuesto de latencia que hay detrás, consulta cómo bajar el p95 de las redirecciones de 15 ms.
Qué hace el enrutamiento solo DNS
Con el enrutamiento solo DNS, el servidor DNS autoritativo devuelve una dirección IP elegida para quien pregunta. La versión más simple devuelve la misma dirección a todos. La versión más útil devuelve respuestas distintas según la ubicación o la latencia medida. La documentación de Amazon sobre el enrutamiento por latencia de Route 53 (consultada el 2026-10-09) lo describe así: comprueba para qué regiones creaste registros, encuentra la región con menor latencia hacia el usuario y responde con ese registro. La misma página señala que los datos de latencia reflejan el tráfico entre los usuarios y los centros de datos de AWS, por lo que las cifras pueden diferir de las de tu propio alojamiento.
De este diseño se derivan dos propiedades.
La decisión la toma un resolvedor, no el visitante. El DNS ve la dirección del resolvedor, no la del navegador. La misma página de Route 53 indica que los resolvedores que admiten EDNS client subnet transmiten una versión truncada de la dirección del usuario, lo que mejora la estimación. Un resolvedor que no lo hace, como uno corporativo o público lejano, convierte "el más cercano" en una conjetura.
La respuesta se guarda en caché. Cada resolvedor del camino conserva la respuesta hasta que se agota su TTL. Eso es lo que hace barato el DNS, y también por qué cambiar de opinión es lento.
Client ── DNS lookup ──> authoritative DNS ── returns origin IP
Client ── HTTP request ──────────────────────> that origin ── 302
Después de la resolución, nada se interpone entre el visitante y el origen. Cada redirección es un viaje de ida y vuelta completo hasta él, atendido por tu aplicación.
Qué hace un edge POP
Un edge POP ejecuta el propio servicio de redirección, en varias regiones, con una caché delante de los datos. Una petición llega al POP más cercano, el slug se busca en local y la respuesta 302 vuelve. Solo un fallo de caché hace un viaje hasta el origen.
La forma en que los visitantes llegan al POP más cercano es una decisión aparte. Una opción es anycast, donde la misma dirección se anuncia desde varios sitios y la red entrega cada paquete al más cercano. Otra es GeoDNS, que es el enrutamiento DNS descrito arriba apuntando a POP en lugar de a orígenes. Muchas flotas combinan ambas. Este artículo trata del POP, la caché y el origen que hay detrás, que es de donde viene la diferencia de latencia.
La producción de Elido hoy es un único host que ejecuta el servicio edge-redirect; un edge multirregión (Europa, este de EE. UU. y Asia-Pacífico) está planificado, no activo, y el diseño es que cada POP ejecutaría el mismo binario. El repositorio documenta un presupuesto de diseño para el servicio: p50 de 5 ms y p95 de 15 ms en un acierto de caché, medidos en el edge y sin contar un handshake TLS completo. Es un presupuesto, no una medición publicada. Esa cifra es tiempo del lado del servidor. No incluye el trayecto de red del visitante al POP, y es la parte que elimina una caché.
La distancia es lo que nadie puede ajustar
El argumento más sólido a favor de los edge POP es aritmético. La luz en la fibra óptica viaja a aproximadamente dos tercios de su velocidad en el vacío, unos 200.000 km/s, así que cada 100 km de cable cuestan cerca de 1 ms de ida y vuelta antes de que intervenga ningún equipo. Las rutas reales son más largas que las distancias de círculo máximo, así que estos valores son mínimos, no predicciones.
Pensemos en un visitante en Sídney. Un único origen en Europa occidental está a unos 16.000 km, lo que sitúa el mínimo cerca de 160 ms por viaje de ida y vuelta. La región más cercana del sudeste asiático está a unos 6.300 km, un mínimo cercano a 63 ms. Ambos son mucho más que los 5 ms que cuesta un acierto de caché en el servidor, y un POP en el propio país del visitante reduce la parte de red a unos pocos milisegundos.
Cargar una página requiere más de un viaje de ida y vuelta: un handshake TCP, un handshake TLS y luego la petición. La distancia se paga varias veces antes incluso de que se envíe la redirección, por eso acercar el punto de terminación ayuda más que recortar tiempo de servidor. El enrutamiento solo DNS también puede reducir esto, si tienes orígenes cerca de tus visitantes. Lo que no puede es omitir el trabajo de la aplicación. Cada petición sigue ejecutando tu código de redirección, leyendo tu base de datos o caché y consumiendo tu ancho de banda.
Conmutación por error: TTL frente a retirada de rutas
La conmutación por error con DNS depende de que caduquen las respuestas en caché. Si un origen cae, los resolvedores siguen enviando visitantes hacia él hasta que se agota el TTL, y algunos resolvedores conservan los registros más tiempo del que indica el TTL. Las comprobaciones de estado en el proveedor de DNS acortan la ventana al cambiar la respuesta, pero no pueden alcanzar las cachés que ya tienen la antigua.
La conmutación por error con anycast funciona en la capa de enrutamiento. Cuando un sitio deja de anunciar la dirección, los routers convergen en el siguiente sitio más cercano. Suele ser más rápido que esperar a los TTL, pero no es instantáneo, y la velocidad depende de la red y de lo rápido que se detecte y se retire un sitio que falla. Para enlaces cortos impresos en envases o publicados en anuncios, cualquiera de los dos diseños necesita un plan para los minutos en que una región está caída.
Hay una salvaguarda específica del edge en el código. Si la caché compartida no está disponible, el resolvedor la trata como de mejor esfuerzo y recurre a la caché en proceso más el origen, de modo que un nodo edge se degrada en lugar de fallar.
La caché es de donde viene la velocidad
Un enlace corto asigna una clave pequeña a un valor pequeño, y el tráfico se concentra en unos pocos slugs muy visitados. Eso se presta a la caché. En Elido el resolvedor consulta primero un LRU en proceso (L1, hasta 100.000 entradas, TTL de 60 segundos), luego una caché compartida en memoria (L2, TTL de 5 minutos) y después el origen por gRPC. Un fallo rellena ambas capas.
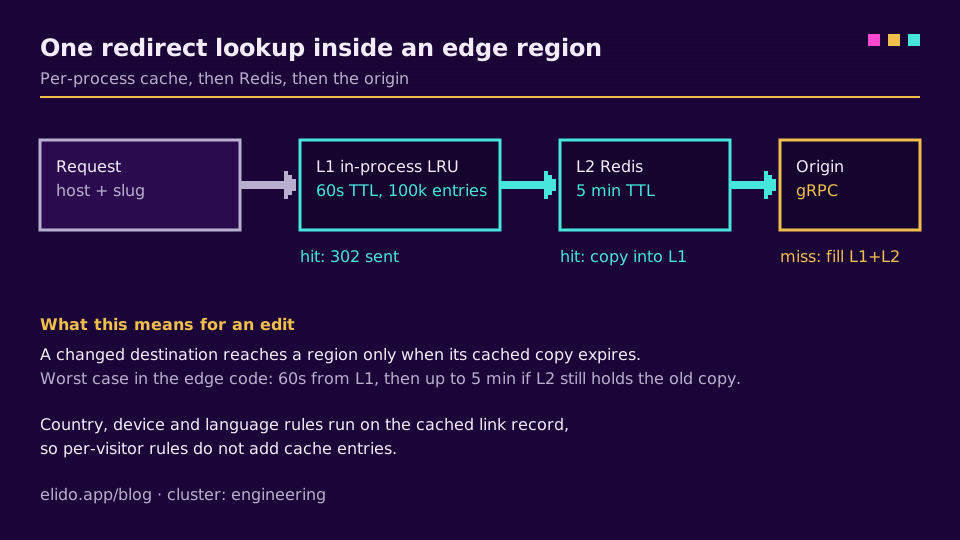
El precio de esa velocidad es la obsolescencia. El código edge no tiene ningún mensaje entre regiones que borre un slug cuando se edita, así que un destino modificado llega a una región cuando caduca su copia en caché. En el peor caso son 60 segundos para L1, y hasta 5 minutos si L2 aún conserva la copia antigua. Las redirecciones se envían con Cache-Control: private, max-age=0, no-store, de modo que los navegadores no añaden su propia caché encima. El estado por defecto es 302, con 301 y 307 disponibles por enlace, lo cual importa aquí: un 301 permitiría que los navegadores también guardaran en caché el destino antiguo. La guía de 301 vs 302 cubre ese equilibrio.
Para campañas con horario exacto, planifica en torno a esa ventana. Cambia el enlace unos minutos antes del cambio, no en el momento justo. El artículo sobre estrategia de caché profundiza en los niveles y la expulsión.
Cara a cara
| Pregunta | Enrutamiento solo DNS | Enrutamiento con edge POP |
|---|---|---|
| Quién elige el destino | El resolvedor, en el momento de la resolución | La red o el DNS hacia el POP, luego una caché local |
| Trabajo por redirección | Petición completa de aplicación en el origen | Acierto de caché en el POP, origen solo en un fallo |
| Distancia que se paga | Del visitante al origen, en cada petición | Del visitante al POP más cercano; origen solo en fallo |
| Conmutación por error | Espera a que caduquen las respuestas DNS | Retirada de rutas y luego convergencia |
| Visibilidad de las ediciones | Inmediata en el origen | Tras la caducidad de la caché (60 s L1, 5 min L2 aquí) |
| Operaciones adicionales | Pocas: registros DNS y comprobaciones de estado | Varias regiones, capas de caché, TLS en el edge |

Lo que los edge POP no arreglan
Tres casos sacan poco partido de una flota edge.
Escrituras. Crear un enlace o cambiar un destino va al servicio autoritativo. Un POP no lo hace más rápido, y no hace falta, porque las escrituras son raras comparadas con las lecturas.
Redirecciones que no se pueden responder desde un registro en caché. Todo lo que dependa de un estado ajeno al registro de enlace en caché tiene que llamar al exterior. Elido evita esto en las reglas de segmentación: las reglas de país, dispositivo e idioma se evalúan sobre el registro de enlace en caché en cada petición. El país del visitante procede de una cabecera de origen como X-Country o CF-IPCountry cuando existe, y de una base de datos GeoIP local en caso contrario. Como las reglas se ejecutan después de la búsqueda, un enlace con diez variantes por país sigue siendo una sola entrada de caché. Los diseños que ponen el país en la clave de caché guardan diez copias por slug y pierden tasa de aciertos.
Tráfico bajo o regional. Con un único origen y la mayoría de los visitantes en la misma región, la distancia ya es corta, y más regiones solo añaden cosas que operar y supervisar. Lo mismo ocurre con un volumen muy bajo, donde una flota de cachés pasa casi todo el tiempo ociosa.
Cómo elegir
- Un origen, visitantes en una región. Usa DNS y un origen bien ubicado. Una flota de cachés aporta poco aquí.
- Varios orígenes regionales, sin capa de caché. El enrutamiento DNS por latencia lleva a los visitantes a un servidor cercano. Sigues pagando trabajo de aplicación en cada redirección.
- Visitantes en varios continentes, sobre todo lecturas repetidas. Edge POP. El ahorro de distancia y la tasa de aciertos de caché juegan a tu favor.
- Ediciones que deben verse al instante en todas partes. Mantén los TTL cortos o evita la caché edge para esos enlaces, y acepta el tráfico extra hacia el origen.
- Necesidades estrictas de conmutación por error. Compara ambos mecanismos con tu propio tiempo de recuperación medido, no con la descripción de un proveedor.
No medí los dos diseños para este artículo. Las cifras de latencia anteriores son el presupuesto documentado en el repositorio y aritmética de distancias, etiquetadas como tales. Si estás decidiendo para tu propio servicio, mide desde las ubicaciones que tus visitantes usan de verdad.
Relacionado en el blog
- Cómo bajar el p95 de las redirecciones de 15 ms - el presupuesto de latencia completo detrás del diseño edge
- Estrategia de caché para redirecciones de URL - los niveles L1 y L2 en detalle
- Redirecciones 301 vs 302 - por qué el código de estado decide quién guarda en caché una redirección
- Ingesta de clics fire-and-forget - qué ocurre en la ruta de redirección además de la búsqueda
- Cómo funcionan los acortadores de URL - lo básico antes de la arquitectura
Preguntas frecuentes
¿Cuál es la diferencia entre un edge POP y el enrutamiento solo DNS?
El enrutamiento solo DNS elige un origen cuando el cliente resuelve el nombre de host, y después cada petición viaja a ese origen. Un edge POP coloca una caché cerca del visitante, de modo que una petición repetida se responde en local y solo se contacta con el origen en un fallo de caché. El DNS decide a dónde va una petición; la caché de un POP decide si tiene que ir. Ambos no son excluyentes, y muchos despliegues usan el DNS para elegir la región y las cachés para evitar el viaje al origen.
¿El enrutamiento solo DNS hace más lentas las redirecciones?
Puede hacerlo para los visitantes lejanos al origen. Con un único origen, cada redirección paga el viaje de ida y vuelta completo hasta él, y ningún ajuste de DNS cambia esa distancia. Con varios orígenes regionales y DNS por latencia, los visitantes reciben un origen cercano pero siguen llegando a la aplicación en cada petición, así que el coste aparece como cómputo y ancho de banda del origen y no como distancia. La diferencia importa sobre todo para los visitantes de otros continentes.
¿Qué tan rápido funciona la conmutación por error con DNS frente a anycast?
La conmutación por error con DNS está limitada por el tiempo que los resolvedores conservan la respuesta antigua, que fija el TTL del registro y los resolvedores que ignoran los TTL bajos. En anycast ocurre en el enrutamiento: cuando un sitio deja de anunciar la dirección, el tráfico pasa al siguiente sitio más cercano en cuanto las rutas convergen. Ninguna de las dos es instantánea. El DNS puede dejar rezagados en una dirección caída durante mucho tiempo, mientras que la convergencia de rutas suele ser más rápida pero depende de la red y de la rapidez con que se retire un sitio que falla.
¿Una caché en el edge hace que las ediciones de enlaces cortos tarden en verse?
Puede. Una copia en caché se sigue sirviendo hasta que caduca o se invalida. En el código edge de Elido la copia en proceso vive 60 segundos y la de la caché compartida 5 minutos, así que un destino editado puede tardar hasta esa ventana en cualquier caché que ya tenga el anterior. Las redirecciones se envían con cabeceras no-store, de modo que los navegadores no añaden otra caché encima.
¿Las reglas de geolocalización y de dispositivo rompen la caché en el edge?
No, si las reglas se evalúan después de consultar la caché. Elido guarda en caché un registro por host y slug, y luego aplica las reglas de país, dispositivo e idioma a ese registro en cada petición, de modo que las reglas no multiplican las entradas de caché. El diseño falla cuando la propia clave de caché incluye el país del visitante, porque entonces cada slug se guarda una vez por país y la tasa de aciertos cae.
¿Cuándo es el enrutamiento solo DNS la opción correcta para un acortador?
Cuando el tráfico se concentra en una región, hay un único origen, el volumen es bajo, o la mayoría de las redirecciones dependen de un estado por petición que no se puede guardar en caché. En esos casos, las capas de caché adicionales suman trabajo de operaciones para una ganancia de latencia pequeña. Empieza con DNS y un único origen bien ubicado, y añade cachés en el edge cuando los visitantes se repartan por varios continentes o el origen empiece a soportar una carga que una caché absorbería.
Prueba Elido
Pega una URL, obtén un enlace corto
Sin registro. El enlace vive 30 días. Crea una cuenta para conservarlo.
Se necesita una cuenta gratuita. El plan gratuito incluye 25 enlaces en total. ¿Ya tienes una cuenta? Iniciar sesión