
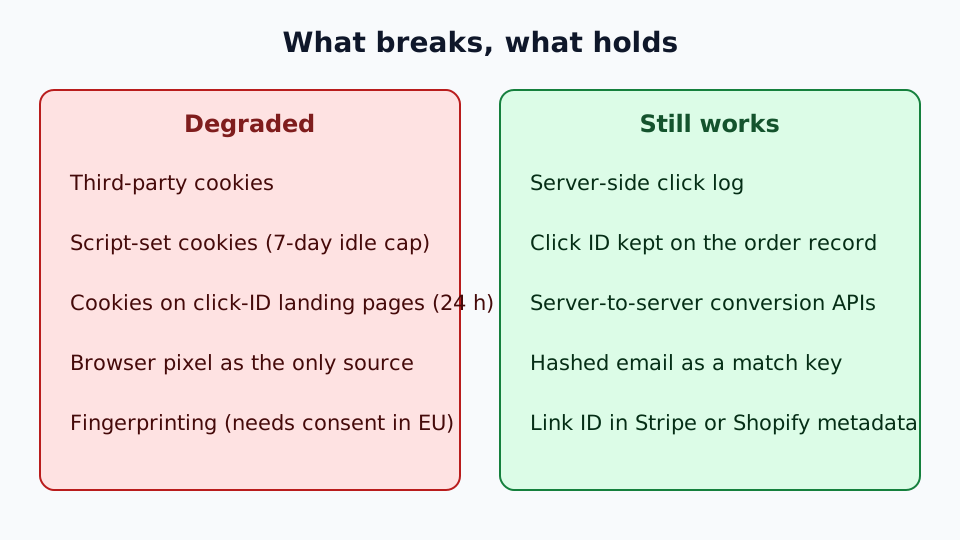
La atribución sin cookies funciona si dejas de pedirle al navegador que recuerde el clic. Registra el clic en un servidor, lleva un identificador en la URL, guárdalo en tu propio registro de pedidos y envía la conversión de servidor a servidor. Todo lo demás está degradado o es arriesgado legalmente en la UE. Eso incluye las cookies de terceros, las cookies establecidas por script que caducan en días y el fingerprinting.
La pila que la mayoría de los equipos montó entre 2012 y 2019 dependía de una cookie de terceros depositada en la página de destino y de un píxel que la reconocía en la página de conversión. Para los fundamentos del término, consulta qué es la atribución de marketing. Este artículo es un mapa de lo que sobrevive, de lo que Elido cubre hoy y de dónde necesitas tu propio back-end.
TL;DR
- Safari limita las cookies y el almacenamiento escritos por script a 7 días de inactividad, y a 24 horas para las cookies creadas en una página de destino con un enlace decorado. Chrome sigue permitiendo las cookies de terceros, con elección del usuario. Trátalas como poco fiables en ambos casos.
- Dos vías aguantan: un ID de clic o de enlace que pasa a tu registro de pedidos y se envía de servidor a servidor, y las cookies propias establecidas por el servidor.
- Sin cookies no significa sin consentimiento. El artículo 5(3) de ePrivacy alcanza al fingerprinting y al almacenamiento local, y el RGPD sigue exigiendo una base jurídica para el tratamiento del lado del servidor.
- Elido registra los clics en el servidor y vincula los ingresos de Stripe y Shopify con los enlaces. Todavía no genera IDs de clic ni reenvía conversiones a las plataformas publicitarias.
Qué ha cambiado en los navegadores
Tres fuentes dan el panorama actual, todas consultadas el 2026-10-24.
La página de prevención de rastreo de WebKit dice que Safari elimina las cookies creadas con JavaScript, y otro almacenamiento escribible por script, tras 7 días sin interacción del usuario con el sitio. También dice que, cuando se detecta un ID de clic en la URL de destino, la caducidad de las cookies creadas con JavaScript en esa página se limita a 24 horas. ITP 2.3, publicado el 23 de septiembre de 2019, extendió límites similares a otros datos escribibles por script. Las cookies establecidas en una cabecera de respuesta HTTP por tu propio host de origen no están limitadas por estas reglas. La excepción es un host de terceros encubierto, como un subdominio con CNAME o con IP encubierta, donde WebKit limita la caducidad a 7 días.
Firefox particiona las cookies de terceros por sitio de nivel superior mediante Total Cookie Protection. Una cookie establecida por un rastreador en tu checkout y en el de un competidor se convierte en dos cookies separadas.
Chrome nunca completó la retirada. El 22 de abril de 2025 Google anunció que no lanzaría un aviso independiente para las cookies de terceros y que los usuarios seguirán eligiendo en los ajustes. El blog de Privacy Sandbox añade que algunas tecnologías de Privacy Sandbox se están retirando. Así que la pregunta práctica ya no es "cuándo mueren las cookies" sino "qué parte de mi audiencia las bloquea", y no puedo darte un porcentaje honesto para toda la UE. Revisa tus propias analíticas por navegador.
Una afirmación más que verás en las presentaciones de los proveedores: que la Link Tracking Protection de Safari elimina IDs de clic como fbclid o gclid en la navegación privada y en Mail. La página de prevención de rastreo de WebKit no lo mencionaba cuando la consulté, así que no repito aquí una lista de parámetros. Prueba tus propias páginas de destino en esos contextos antes de confiar en que un ID de clic sobreviva.
Las dos vías que siguen funcionando
Ambas parten del mismo hecho: un servidor ve el clic antes de que se apliquen las reglas de almacenamiento del navegador.
Vía 1: identificadores del lado del servidor
Cuando un usuario hace clic en un anuncio, la plataforma añade un identificador de clic a la URL de destino, como fbclid para Meta o gclid para Google. El identificador vive en la URL, así que la partición de cookies no lo afecta. Tu página de destino lo lee y lo guarda en el carrito o el pedido. Cuando el pedido se paga, tu back-end lo lee del pedido y envía la conversión a la API del lado del servidor de la plataforma, como la Conversions API de Meta o el GA4 Measurement Protocol.
La deduplicación importa si además mantienes el píxel del navegador. La documentación de Meta dice que el eventID del Pixel debe coincidir con el event_id de la Conversions API, con el mismo nombre de evento, y que los duplicados recibidos en un plazo de 48 horas se descartan. Usa el ID del pedido para las compras. Para saber qué campos de cliente deben llevar hash, lee la página de parámetros de información del cliente de Meta; no verifiqué esas reglas para este artículo.
Los puntos débiles son reales. Borrar las cookies hace perder un ID almacenado en una cookie. Una conversión en otro dispositivo no tiene vínculo salvo que la persona haya iniciado sesión. El ID de clic también puede desaparecer antes de que la página de destino lo vea.
Vía 2: una redirección que controlas
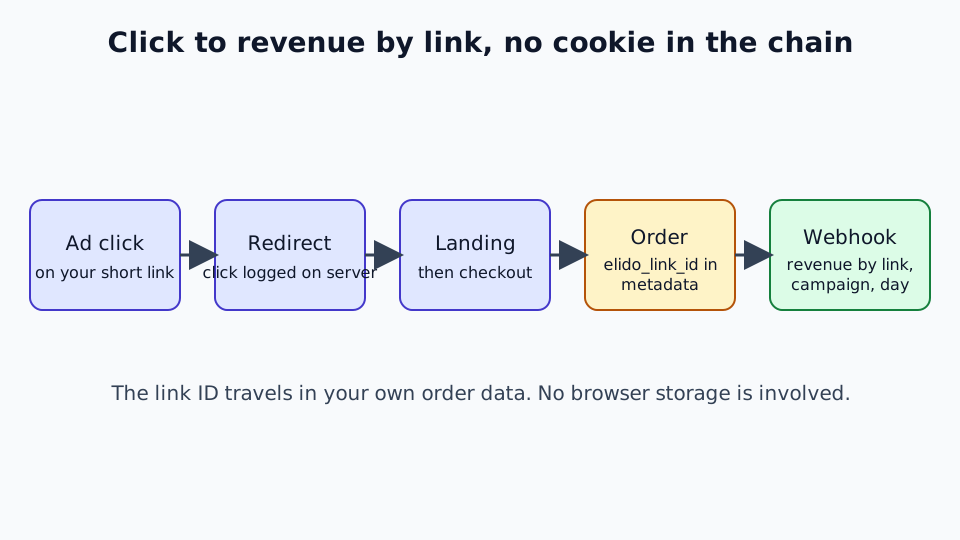
Una redirección en tu propio dominio es un evento del lado del servidor. Cuando alguien hace clic en un enlace corto con marca, el host de redirección puede escribir en ese momento un registro de clic, con marca de tiempo, referrer y user agent, en lugar de esperar a que se dispare una etiqueta de carga de página. Si además estableces una cookie, hazlo en la cabecera Set-Cookie en un host propio. Así evitas los límites de 7 días y 24 horas de las cookies escritas por script mencionados antes.
Un píxel no puede replicar eso. Es también donde termina el alcance actual de Elido.
Qué hace Elido hoy, comprobado contra el código
Revisé contra los servicios cada afirmación que este artículo hacía antes. Este es el resultado.
| Capacidad | Estado |
|---|---|
| Registro de clics del servidor escrito cuando se sirve la redirección | Sí |
Reenvío de clics a GA4 (evento link_click), Mixpanel, Klaviyo, Brevo y Datadog | Sí, integraciones por espacio de trabajo |
| Eventos de Meta y TikTok del lado del servidor al hacer clic | No |
Pedidos de Stripe y Shopify asociados a un enlace mediante elido_link_id | Sí |
| Ingresos por enlace, campaña, día y plataforma | Sí |
ID elido_click añadido a la URL de destino | No |
| Cookie propia establecida por la redirección | No |
API pública de conversiones (POST /v1/conversions) | No |
Reenvío de conversiones a Meta CAPI o GA4 con hash y event_id | No |
La versión honesta de "un enlace corto como superficie de atribución" es más estrecha de lo que este artículo decía antes. La redirección te da un registro de clic e informes por enlace. Para cerrar el círculo con los ingresos, pon el ID del enlace en el pedido: elido_link_id en los metadatos de Stripe, o un atributo de nota elido_link_id en un carrito de Shopify. Cuando llega el webhook del pedido, Elido atribuye los ingresos a ese enlace. Todo lo que vaya más allá, como aplicar hash a un email y llamar a la API de Meta, hoy es código en tu back-end. Para ver cómo se construye ese reparto, consulta seguimiento de conversiones del lado del servidor mediante enlaces cortos, y para el ángulo específico de Safari, atribución de clics tras Safari ITP. La página de la función de seguimiento de conversiones describe la parte del panel.
Unión de identidades: qué funciona y qué no
Los IDs del lado del servidor cubren el caso común. Una persona, un dispositivo, una sesión, sin parámetros eliminados. Lo demás necesita un identificador que la persona te haya dado.
La coincidencia determinista funciona. Si alguien inicia sesión o introduce un email en cualquier momento, puedes enviar un email con hash junto con la conversión como señal de coincidencia. El hash debe seguir las reglas de normalización de la plataforma, así que lee la página del proveedor antes de implementarlo.
El fingerprinting probabilístico es el plan B equivocado en la UE. Combina tamaño de pantalla, fuentes, zona horaria, salida de canvas y señales similares en un identificador sin cookie. Si eso requiere consentimiento es una cuestión jurídica, y el artículo 5(3) de la Directiva ePrivacy se aplica al acceso a información en el dispositivo del usuario, no solo a las cookies. La página de EUR-Lex no me cargó el 2026-10-24, así que parafraseo a partir del ámbito conocido de la Directiva y no lo cito. Tampoco nombro aquí decisiones concretas de reguladores. Los navegadores centrados en la privacidad siguen reduciendo la entropía en la que se apoyan estos métodos. La precisión baja justo donde más la necesitas.
El multidispositivo es la brecha que no puedes cerrar del lado del servidor. Un clic en un teléfono y una compra en un portátil solo se conectan si la persona se identifica en ambos.
El consentimiento sigue aplicándose
"Sin cookie, sin consentimiento" es una mala lectura habitual. El artículo 5(3) trata del dispositivo, así que cualquier almacenamiento o acceso allí necesita consentimiento salvo que sea estrictamente necesario. Una cookie establecida para analítica no es estrictamente necesaria por ser propia.
El tratamiento del lado del servidor cambia por dónde fluyen los datos. Los bloqueadores de anuncios y la partición no lo afectan, y tú controlas lo que sale de tu back-end. Aun así necesita una base jurídica del RGPD conforme al artículo 6, normalmente el interés legítimo para la analítica a nivel de campaña tras una evaluación, y más difícil para la elaboración de perfiles individuales. La guía RGPD para acortadores de URL cubre los artículos 6, 28 y 30, y consentimiento de cookies para enlaces cortos cubre la cuestión del banner.
En cuanto a la IP, Elido trunca la IP del visitante en el edge (IPv4 a /24, IPv6 a /48) antes de guardar el clic. El país, la región, la ciudad y las coordenadas aproximadas se derivan antes y se conservan con el clic, y se guarda el user agent completo, así que trata la fila de clic como un dato personal. Si la minimización importa para tu DPA, pide por escrito la retención y el tratamiento de IP vigentes.
A qué renuncias
La atribución del lado del servidor recupera la mayor parte de la señal perdida, no toda.
Identidad entre dispositivos. Se pierde salvo que la persona inicie sesión.
Atribución por visualización. Depende de que la plataforma publicitaria asocie una impresión con una conversión posterior a través de su propio grafo de dispositivos. Espera cifras más ruidosas que en los informes basados en clics.
Ventanas de atribución largas. Cada plataforma fija sus propias ventanas de atribución, y pueden ser más cortas que los 28 o 90 días que algunos equipos usaban con cookies. Comprueba la ventana vigente de cada plataforma sobre la que informes. Las suscripciones y los ciclos B2B son los que más pierden.
Multitoque para usuarios anónimos. Sin un grafo de identidad recurres por defecto al último clic. El email con hash de usuarios con sesión iniciada te permite reconstruir secuencias para esa parte de tu audiencia, usando los modelos basados en reglas que se ajusten a tus datos.
Una pila práctica
Para un equipo que dirige tráfico de pago a la UE, esto es lo que montaría con lo que existe hoy.
- Enlaces cortos con marca para correo, SMS, códigos QR y publicaciones orgánicas. Obtienes desde el principio un registro de clic del servidor e informes por enlace. Mantén los anuncios apuntando a la propia URL de destino: Elido descarta los parámetros de consulta añadidos a un enlace corto, así que el
fbclido elgclidde un anuncio no sobreviviría a la redirección (el paso de parámetros está planificado, todavía no disponible). - Captura el ID de clic de la plataforma al aterrizar (
fbclid,gclid) y escríbelo en el carrito o el pedido. Comprueba que sobrevive en iOS Mail y en pestañas privadas antes de fiarte de él. - Pon
elido_link_iden los metadatos de Stripe o en los atributos de nota de Shopify para que los ingresos se informen por enlace sin ninguna cookie. - Envía las compras de servidor a servidor desde tu back-end a Meta y GA4, con el ID del pedido como clave de deduplicación.
- Aplica hash al email de los usuarios con sesión iniciada para cubrir el multidispositivo y rellenar huecos donde falta el ID de clic.
- Importa conversiones offline por lotes para ciclos largos B2B o de suscripción, usando la API offline de la plataforma.
Nada de esto necesita una CDP. Necesita un registro de clics en el que confíes, un identificador en tu pedido y un back-end que hable con las plataformas publicitarias.
Relacionado en el blog
Preguntas frecuentes
¿Qué es la atribución sin cookies?
La atribución sin cookies vincula una conversión con el clic o la campaña que la provocó sin depender de una cookie de terceros. En la práctica supone un registro de clics en el servidor, un ID de clic o de enlace que viaja en la URL y luego se guarda en tu propio registro de pedidos, y llamadas de servidor a servidor a las plataformas publicitarias. Recupera la mayor parte de lo que pierden los píxeles del navegador, pero no los recorridos entre dispositivos ni las ventanas de atribución largas.
¿Han desaparecido las cookies de terceros en Chrome?
No. El 22 de abril de 2025 Google dijo que no lanzaría un nuevo aviso independiente para las cookies de terceros en Chrome y que los usuarios seguirán eligiendo en los ajustes de privacidad de Chrome (blog de Privacy Sandbox, consultado el 2026-10-24). Safari y Firefox ya las restringen por defecto, por lo que la atribución basada en ellas no es fiable para una parte grande de tu tráfico, con independencia de Chrome.
¿Abandonar las cookies elimina la necesidad de consentimiento en la UE?
No. El artículo 5(3) de la Directiva ePrivacy cubre el almacenamiento o el acceso a información en el dispositivo del usuario, no solo las cookies, así que el fingerprinting y el almacenamiento local también entran en su ámbito. El tratamiento puramente del lado del servidor queda fuera del artículo 5(3), pero sigue necesitando una base jurídica del RGPD. Consulta con tu propio asesor jurídico cuál se aplica a tu configuración.
¿Una cookie propia establecida por mi servidor está a salvo de los límites de Safari?
En su mayor parte. La página de prevención de rastreo de WebKit dice que las cookies y el almacenamiento creados con JavaScript se eliminan tras 7 días sin interacción del usuario, y que una cookie establecida por script desde una página de destino con un enlace decorado dura 24 horas. Las cookies establecidas en una cabecera de respuesta HTTP en tu propio host de origen no están limitadas por esas reglas, con la excepción de los hosts de terceros encubiertos, que tienen un límite de 7 días.
¿Puede un acortador de URL hacer atribución sin cookies?
Puede aportar la primera mitad: un registro de clics en el servidor escrito cuando se sirve la redirección, antes de que se active cualquier función de privacidad del navegador, además de informes por enlace y por campaña. Elido también asocia pedidos de Stripe y Shopify a un enlace mediante un valor elido_link_id que pones en los metadatos del pedido. Todavía no genera IDs de clic ni reenvía conversiones a Meta o GA4, así que esos pasos se ejecutan en tu propio back-end.
¿Qué no puede recuperar la atribución sin cookies?
Los recorridos entre dispositivos en los que la persona nunca se identifica, las conversiones por visualización que dependen del grafo de dispositivos propio de una plataforma publicitaria y los clics más antiguos que la ventana de atribución de la plataforma. El email con hash de usuarios con sesión iniciada cubre parte de la brecha. Para los visitantes anónimos, el último clic es el techo.
Prueba Elido
Pega una URL, obtén un enlace corto
Sin registro. El enlace vive 30 días. Crea una cuenta para conservarlo.
Sin registro. Crea una cuenta gratis y obtén 50 enlaces al mes.