Compliance Artikel
Kurzlinks transportieren personenbezogene Daten: IP-Adressen, Gerätesignale, manchmal Kampagnen-IDs, die einer Person zugeordnet sind. Diese Guides behandeln GDPR-konformes Link-Tracking, EU-Datenresidenz, cookielose Analysen, Auftragsverarbeitungsverträge und die Frage, was Sie jeden Anbieter fragen sollten, bevor Sie Kundenklicks über ihn leiten. Geschrieben für Marketer und DPOs, die praktische Antworten brauchen, mit Verweis auf die rechtlichen Quellen. EU-first ist das Heimspiel von Elido, und in dieser Kategorie zeigen wir, dass wir die Hausaufgaben gemacht haben.
 Compliance
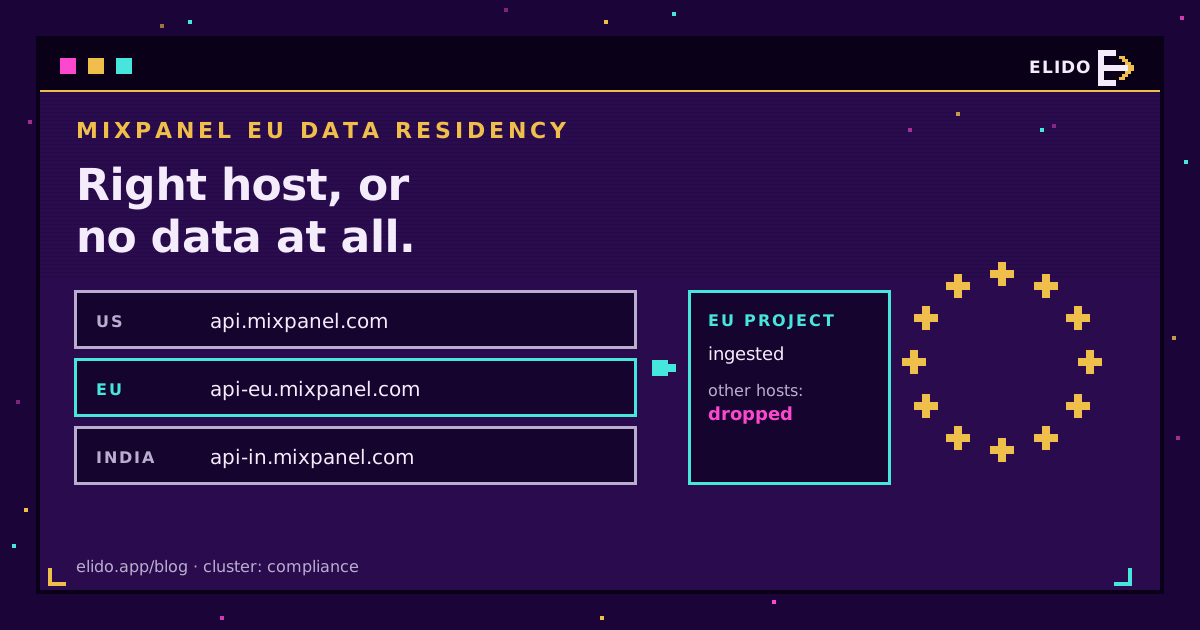
EU-Datenresidenz bei Mixpanel: Hosts, verworfene Events, DSGVO
Die EU-Datenresidenz bei Mixpanel erklärt: welchen Ingestion-Host jede Region verwendet, warum an den falschen Host gesendete Events verschwinden und was das für Übermittlungen nach der DSGVO bedeutet.
7 Min. Lesezeitmixpanel eu data residency · api-eu.mixpanel.com · mixpanel india residency Compliance
Homograph-Angriff: Wie eine Lookalike-Domain dich täuscht
Ein Homograph-Angriff versteckt eine gefälschte Domain hinter Punycodes xn--Kodierung und täuschend ähnlichen Zeichen. Wie der Trick funktioniert und wie du einen Link zuerst überprüfst.
9 Min. Lesezeithomograph attack · punycode · idn homograph attack Compliance
QR-Code-Barrierefreiheit: WCAG, Kontrast und Alternativen
Ein QR-Code ist ein Bild ohne Textalternative und ein Ziel, das niemand per Tab erreichen kann. Was Barrierefreiheitsregeln erwarten, und der gedruckte Fallback, der das meiste davon behebt.
6 Min. Lesezeitqr code accessibility · wcag · european accessibility act Compliance
Aufbewahrung von Klickdaten: Wie lange du Analytics-Logs aufheben solltest
Die GDPR nennt keine Zahl für Klickdaten. Wie du vertretbare Aufbewahrungsfristen pro Datenklasse festlegst, sie dokumentierst und löschst, ohne dein Reporting zu verlieren.
7 Min. Lesezeitclick data retention · storage limitation · gdpr retention period Compliance
QR-Codes und GDPR: Was ein Scan erfasst und was Sie beachten müssen
Der gedruckte Code erfasst nichts. Die Weiterleitung dahinter verarbeitet eine IP-Adresse, bei der es sich um personenbezogene Daten handelt. Was das für Rechtsgrundlage und Aufbewahrung bedeutet.
5 Min. Lesezeitqr codes and gdpr · qr code privacy · is a qr scan personal data Compliance
Digital Product Passport QR-Codes: Die EU-ESPR-Regeln
Der EU Digital Product Passport bringt gesetzlich einen QR-Code auf Ihre Produkte. Was die ESPR verlangt, die Fristen 2027 für Batterien und Textilien, und wie Sie compliant werden.
5 Min. Lesezeitdigital product passport qr code · digital product passport · espr qr code Compliance
Cookie-Einwilligung für Kurzlinks: Was die EU vorschreibt
Brauchen Kurzlinks einen Cookie-Banner? Ein Datenschutzbeauftragter erklärt, wann Redirect-Tracking eine ePrivacy-Einwilligung auslöst - und wann ein cookiefreies, EU-ansässiges Setup sie vermeidet.
7 Min. Lesezeitcookie consent for short links · do short links need cookie consent · url shortener cookie consent Compliance
Ist Google Analytics GDPR-konform? Die EU-Antwort
Google Analytics ist nicht verboten, aber EU-Aufsichtsbehörden haben entschieden, dass es durch die Datenübertragung in die USA gegen die GDPR verstößt. Was das Data Privacy Framework geändert hat, plus EU-Alternativen.
5 Min. Lesezeitis google analytics gdpr compliant · google analytics gdpr · google analytics eu Compliance
Ist Bitly GDPR-konform? Die ehrliche Antwort eines Datenschutzbeauftragten
Bitly hat eine DPA, Standardvertragsklauseln und eine Data Privacy Framework-Zertifizierung. Konform, ja - aber nicht dasselbe wie eine reine EU-Datenresidenz.
7 Min. Lesezeitis bitly gdpr compliant · bitly gdpr · bitly data processing agreement Compliance
EU-Alternativen zu US-SaaS: Ein Leitfaden zur digitalen Souveränität
Warum EU-Teams US-SaaS durch europäische Alternativen ersetzen, der Konflikt zwischen CLOUD Act und GDPR, und wie man Tools wählt, die Daten unter EU-Rechtsprechung halten.
6 Min. Lesezeiteu alternatives to us saas · european saas alternatives · digital sovereignty Compliance
Sind QR-Codes sicher? Quishing und wie man geschützt bleibt
QR-Codes lassen sich gefahrlos scannen - das Risiko liegt darin, wohin sie führen. Wie Quishing funktioniert, wie man einen bösartigen QR-Code erkennt und was zu tun ist, wenn man einen gefälschten gescannt hat.
7 Min. Lesezeitare qr codes safe · quishing · qr code phishing Compliance
Sind URL-Shortener sicher? Eine ausgewogene Antwort für 2026
Seriöse URL-Shortener sind sicher; das eigentliche Risiko sind undurchsichtige Ziele und Missbrauch - beides handhabbar. Wie man einen Kurzlink prüft und einen sicheren Anbieter wählt
9 Min. Lesezeitare url shorteners safe · url shortener safety · are short links safe EckpfeilerCompliance
GDPR für URL-Shortener: was dein DPO tatsächlich sehen will
Die Lesart eines EU-Compliance-Counsels zu den GDPR-Artikeln, die auf URL-Shortener anwendbar sind - Artikel 3, 6, 28, 30, 32, 35, Sub-Processor-Offenlegung und die DPA-Klauseln, die wirklich zählen
13 Min. Lesezeitgdpr url shortener · url shortener data residency · link tracking gdpr Compliance
SOC 2 und HIPAA für Link-Tracking: Eine Antwort für den Einkauf
Was Sicherheitsfragebögen für Unternehmen tatsächlich über einen URL-Shortener abfragen – SOC 2-Kontrollen übertragen auf die Link-Infrastruktur und wo HIPAA endet.
12 Min. Lesezeitsoc 2 url shortener · hipaa url shortener · link tracking compliance Compliance
Consent Mode v2 für Link-Tracking: Was die DMA geändert hat
Consent Mode v2 und der Digital Markets Act haben die Regeln für die Analyse von Kurzlinks neu geschrieben - was die vier Signale bedeuten, wie Server-Side-Recovery tatsächlich funktioniert und was die Leitlinien von EDPB und EuGH heute sagen
11 Min. Lesezeitconsent mode v2 · google consent mode · digital markets act Compliance
Schrems II und Tracking-Pixel: wo das DPF Sie 2026 stehen lässt
Schrems II hat den Privacy Shield aufgehoben. Der EU-US Data Privacy Framework hat 2023 die Angemessenheit wiederhergestellt. Was das für Marketing-Pixel unter GDPR Artikel 44+ tatsächlich bedeutet
11 Min. Lesezeitschrems ii tracking · schrems ii pixels · eu us data transfer EckpfeilerCompliance
EU-Datenresidenz für Marketing-Tools: Was Ihr Datenschutzbeauftragter wirklich fragt
Was "EU-Datenresidenz" gemäß DSGVO Artikel 3 + Schrems II bedeutet – wo Marketing-Tools Daten leaken, der serverseitige Fix und eine Beschaffungs-Checkliste
13 Min. Lesezeiteu data residency · eu hosted analytics · gdpr analytics Compliance
Cookieless Attribution erklärt: Was im Jahr 2026 noch funktioniert
Zwei Attributionspfade überleben das Ende der Drittanbieter-Cookies: Server-seitige Identifikatoren und First-Party-Redirects. Ein pragmatischer Stack für Marketer, die echte Zahlen benötigen.
13 Min. Lesezeitcookieless attribution · cookieless tracking · server side attribution Compliance
Click-Attribution nach Safari ITP: Was 2026 noch funktioniert
Jede ITP-Version schloss einen Workaround. Hier erfahren Sie in zeitlicher Abfolge, was die einzelnen Versionen unterbunden haben und welches Short-Link-Redirect-Muster alle übersteht.
11 Min. Lesezeitsafari itp tracking · itp 2.3 · attribution after itp Compliance
URL-Shortener-Sicherheit - was du 2026 von deinem Anbieter erwarten solltest
Eine konkrete Checkliste zur Bewertung der Sicherheitslage jedes URL-Shorteners: URL-Scanning, Webhook-Signierung, API-Key-Speicherung, Rate-Limiting, Bot-Filterung und was ehrliche Anbieter zugeben, noch nicht fertig zu haben.
12 Min. Lesezeiturl shortener security · url shortener api key · webhook security Compliance
GDPR-freundliche URL-Shortener - worauf du 2026 achten solltest
Eine praktische Checkliste für Marketing- und Beschaffungsteams, die URL-Shortener unter der GDPR evaluieren: EU-Datenresidenz, IP-Truncation, DPA-Verfügbarkeit, Sub-Processor-Offenlegung, Recht auf Löschung und die versteckten Fallen in beliebten US-basierten Tools.
14 Min. Lesezeitgdpr url shortener · gdpr friendly url shortener · url shortener data residency