
Elido hat heute keinen SOC-2-Bericht und ist nicht nach ISO 27001 zertifiziert. SOC 2 ist in Vorbereitung, ohne Prüfzeitraum oder Berichtsdatum, das ich hier zusagen könnte. Wenn Ihre Anbieterrichtlinie "SOC 2 Type II oder kein Deal" sagt, scheitert Elido Stand 2026-10-25 an dieser Hürde, und Sie sollten das von uns hören, statt es in einem Fragebogen zu finden.
Im Folgenden steht, was ein Käufer jeden Link-Tracking-Anbieter zu SOC 2 und HIPAA fragen sollte, was jede Antwort bedeutet und was Elido anstelle eines Berichts vorlegen kann. Ich habe mich auf Dinge beschränkt, die ich im Produktcode und auf den öffentlichen Seiten verifizieren konnte.
Was Elido hat und was nicht
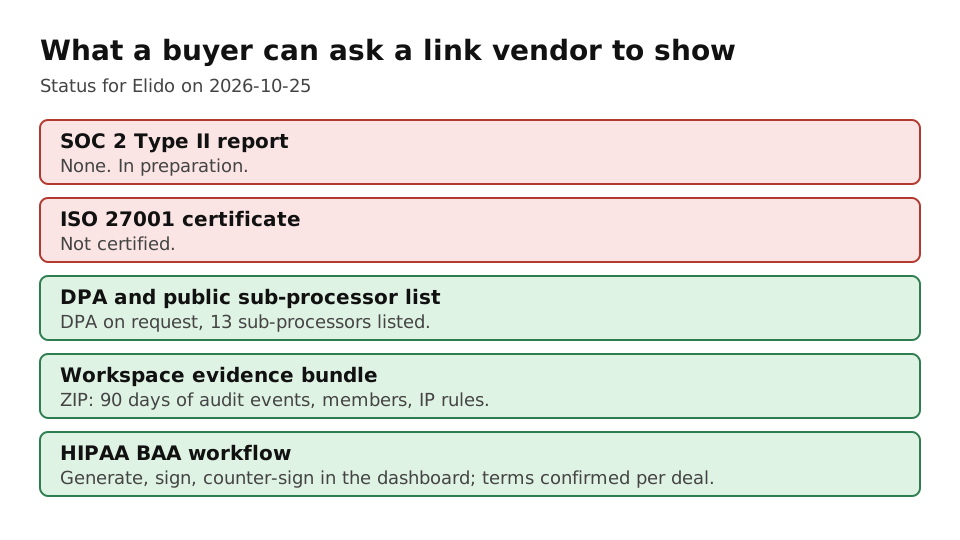
| Punkt | Status am 2026-10-25 |
|---|---|
| SOC 2 Type I oder Type II | Kein Bericht. In Vorbereitung. |
| ISO 27001 | Nicht zertifiziert. |
| AVV (DPA) | Auf Anfrage verfügbar (/legal/dpa). |
| Liste der Unterauftragsverarbeiter | Öffentlich, 13 Einträge (/legal/subprocessors). |
| HIPAA-BAA | Ablauf im Produkt vorhanden, in Business und Enterprise. Bedingungen werden pro Deal bestätigt. |
| Workspace-Nachweispaket | ZIP mit 90 Tagen Audit-Ereignissen, Mitgliedern und IP-Regeln für einen Prüfer. |
| SSO und SCIM | Gebaut; siehe SCIM und SSO für Marketing-Tools. |
| Regionsbindung pro Workspace | Nein. Primärdaten liegen in der EU; Redirect-Knoten in den USA und in Singapur verarbeiten Besucheranfragen. |
| Inhalt des Klick-Logs | Am Edge gekürzte IP (IPv4 /24, IPv6 /48), plus Stadt, Koordinaten und vollständiger User-Agent. |
Die letzten beiden Zeilen zählen für HIPAA und für jede strenge Residenzrichtlinie. Sie sind Fakten der aktuellen Architektur, keine Einstellungen, die Sie umschalten können.
Was SOC 2 ist und was ein Käufer verlangen sollte
SOC 2 ist ein Prüferbericht, keine Zertifizierung. Die SOC-Seite des AICPA (abgerufen am 2026-10-25) beschreibt SOC als Suite von Dienstleistungen, in der Wirtschaftsprüfer (CPAs) Prüfberichte für Menschen ausstellen, die das Risiko des Outsourcings bewerten, und nennt die fünf Trust-Services-Kategorien: Security, Availability, Processing Integrity, Confidentiality und Privacy. Die Seite selbst erläutert den Unterschied zwischen Type I und Type II nicht, diesen Punkt nenne ich also aus allgemeiner Praxis: Type I betrachtet das Design der Kontrollen zu einem Stichtag, Type II prüft den Betrieb über einen Zeitraum.
Wenn ein Anbieter "SOC 2" sagt, fragen Sie der Reihe nach:
- Welcher Berichtstyp und welcher Zeitraum? Ein Type II, der vor 14 Monaten endete, ist ein schwacher Nachweis. Verlangen Sie den Bridge Letter, der die Lücke abdeckt.
- Welche Kategorien sind im Umfang? Security ist immer dabei. Availability und Confidentiality zählen für einen Redirect-Dienst, der auf Ihren Kampagnenlinks sitzt.
- Was sind die Ausnahmen? Der Absatz mit dem Prüfungsurteil zählt weniger als die Liste der Kontrollausnahmen und die Antworten des Managements.
- Welche Systeme sind im Umfang? Ein Bericht, der das Firmennetz abdeckt, aber nicht die Redirect-Datenebene, sagt wenig über den Teil, auf den Sie angewiesen sind.
- Welche Complementary User Entity Controls (CUECs) erwartet der Anbieter von Ihnen? Das sind die Kontrollen, die Sie selbst betreiben sollen.
Hat der Anbieter keinen Bericht, sind die ehrlichen Antworten ein unterzeichneter AVV, eine aktuelle Liste der Unterauftragsverarbeiter, ein beschriebenes Zugriffsmodell und Nachweise, die Sie prüfen können. Wer "wir sind SOC-2-konform" ohne Bericht sagt, hat keine Antwort.
Was Elido in der Zwischenzeit vorlegen kann
Diese Dinge gibt es heute im Code:
- Nachweispaket. Die Compliance-Einstellungen des Workspace können ein ZIP exportieren, das die letzten 90 Tage Audit-Ereignisse als CSV, die Mitgliederliste und die Regeln der IP-Allowlist enthält, mit einer README für den Prüfer. Es ist eine Momentaufnahme Ihres Workspace, keine Bestätigung über Elido.
- Compliance-Modi. Ein Workspace kann auf
none,gdpr,hipaaodersoc2gesetzt werden, mit konfigurierbarer Aufbewahrung des Audit-Logs (mindestens 30 Tage). Der Plattform-Standard sind 730 Tage. Diese Modi sind Kennzeichnungen und Aufbewahrungseinstellungen. Sie machen Elido nicht zu einem zertifizierten Dienst. - Zugriffskontrollen. Rollenbasierter Workspace-Zugriff, eine IP-Allowlist, SSO und SCIM-Provisioning.
- Unterauftragsverarbeiter. 13 benannt, auf einer öffentlichen Seite.
Bitten Sie Elido im Rahmen einer Prüfung um den AVV und die aktuelle Liste der Unterauftragsverarbeiter. Zur Datenschutzseite behandeln DSGVO für URL-Shortener und EU-Datenresidenz für Marketing-Analytics, was der AVV sagen sollte.
HIPAA: wann ein Kurzlink zu PHI wird
HHS veröffentlicht Leitfäden zu Business Associates und Cloud-Anbietern; seine Seiten lieferten bei meinem automatisierten Abruf am 2026-10-25 HTTP 403, daher zitiere ich sie als Referenzen, ohne Zahlen daraus zu nennen: HHS-Leitfaden zu Cloud Computing und HHS-Regel zur Meldung von Datenpannen. Lesen Sie sie direkt, bevor Sie entscheiden.
Die praktische Frage ist, ob der Anbieter in Ihrem Auftrag PHI speichert. Ein Kurzlink wie s.elido.me/abc123 ist keine PHI. Drei Stellen können ihn dazu machen:
- Die Ziel-URL.
https://portal.example/patient/12345/resultsspeichert eine Patientenkennung, und der Shortener speichert dieses Ziel. - Parameter, die beim Klick hinzugefügt werden, wenn die Kennung später einem Patientendatensatz zuordenbar ist.
- Der Referrer, der im Klick-Log landet. Elido speichert außerdem die auf /24 (IPv4) bzw. /48 (IPv6) gekürzte IP, dazu die Stadt und den vollständigen User-Agent.

Eine Klinik, die Grippeimpf- oder Wellness-Kampagnen mit PHI-freien Zielen betreibt, ist in einer anderen Lage als eine, die Links zur Terminbestätigung kürzt. Mein Rat für den zweiten Fall: Setzen Sie überhaupt keine Kennungen in URLs. Ein BAA deckt die Pflichten des Anbieters ab, macht aber eine Kennung in einem Pfad nicht zu einer guten Idee. URL-Shortener für das Gesundheitswesen zeigt sichere Link-Muster.
Was Elidos BAA-Ablauf leistet
Im Dashboard zeigt ein Workspace im HIPAA-Modus einen BAA-Abschnitt. Sie erzeugen die Vereinbarung mit den Angaben Ihrer betroffenen Einrichtung, unterzeichnen sie mit einem externen E-Signatur-Werkzeug, erfassen die Unterschrift, und Elido-Mitarbeiter zeichnen gegen, um sie zu aktivieren. Die erzeugte Vorlage enthält diese Pflichten:
- Verletzung ungesicherter PHI wird ohne unangemessene Verzögerung gemeldet, spätestens 60 Kalendertage nach Entdeckung.
- Wesentliche Ergänzungen der Liste der Unterauftragsverarbeiter werden mindestens 30 Tage im Voraus mitgeteilt.
- Schutzmaßnahmen nach den administrativen, physischen und technischen Abschnitten der HIPAA Security Rule sowie die Aussage, dass die Aufbewahrung des Audit-Logs für Workspaces im HIPAA-Modus standardmäßig sechs Jahre beträgt.
Zwei Warnungen. Erstens beträgt der plattformweite Standard der Audit-Aufbewahrung im Code 730 Tage, prüfen Sie also die tatsächlich in Ihrem Workspace gesetzte Aufbewahrung, statt sich auf den Satz der Vorlage zu verlassen. Zweitens bin ich kein Anwalt, und eine Vorlage ist ein Ausgangspunkt. Lassen Sie Ihre Rechtsberatung sie prüfen und bestätigen Sie die Bedingungen mit Elido, bevor PHI fließt. Für die Anforderung eines BAA brauchen Sie den Tarif Business oder Enterprise; andere Tarife erhalten ein 402 und eine Upgrade-Aufforderung. Ein früher ausgestellter BAA bleibt herunterladbar und unterzeichenbar, wenn der Workspace später downgradet.
Ein kurzer Fragebogen zum Einfügen
- Aktueller SOC-2-Type-II-Bericht? Nein. In Vorbereitung.
- ISO-27001-Zertifikat? Nein.
- Unterzeichnen Sie einen BAA? Ein Ablauf existiert in Business und Enterprise; Bedingungen werden pro Deal bestätigt.
- AVV und Liste der Unterauftragsverarbeiter? AVV auf Anfrage; 13 Unterauftragsverarbeiter öffentlich gelistet.
- Wo werden Klickdaten gespeichert? Primärspeicher in der EU. Redirect-Knoten in den USA und in Singapur verarbeiten Besucheranfragen.
- Können wir einen Workspace an eine Region binden? Nein.
- Was wird pro Klick protokolliert? Gekürzte IP, vollständiger User-Agent, Referrer, Land, Stadt, Koordinaten, Ziel.
- Aufbewahrung des Audit-Logs? Pro Workspace konfigurierbar; Plattform-Standard 730 Tage.
Wenn irgendein "Nein" für Sie ein Ausschlusskriterium ist, finden Sie das besser jetzt heraus. Für die breitere Checkliste siehe die Sicherheits-Checkliste für URL-Shortener.
Weitere Beiträge im Blog
- DSGVO für URL-Shortener - die Datenschutzseite einer Anbieterprüfung.
- EU-Datenresidenz für Marketing-Analytics - wo Daten liegen und was Residenz-Aussagen bedeuten.
- SCIM und SSO für Marketing-Tools - die Zugriffskontrollen, nach denen ein Prüfer fragt.
- URL-Shortener für das Gesundheitswesen - Link-Muster, die PHI aus URLs heraushalten.
- Schrems II und Ihre Tracking-Pixel - Transferfragen bei Anbietern mit Sitz in den USA.
Häufig gestellte Fragen
Hat Elido einen SOC-2-Bericht?
Nein. Stand 2026-10-25 hat Elido keinen SOC-2-Bericht irgendeines Typs und ist nicht nach ISO 27001 zertifiziert. SOC 2 ist in Vorbereitung. Wenn Ihre Richtlinie heute einen Bericht verlangt, kann Elido diese Hürde noch nicht nehmen. Anbieten kann es einen AVV auf Anfrage, eine öffentliche Liste der Unterauftragsverarbeiter und ein Workspace-Nachweispaket.
Unterliegt ein URL-Shortener HIPAA?
Nur wenn er für eine betroffene Einrichtung geschützte Gesundheitsinformationen (PHI) erstellt, empfängt, verwaltet oder überträgt. Ein Kurzlink auf die Seite einer Grippeimpfkampagne enthält meist keine. Ein Link, dessen Zielpfad eine Patientenkennung enthält, schon, denn der Anbieter speichert diese URL. Dann brauchen Sie vor der Nutzung einen Business Associate Agreement (BAA).
Was ist der Unterschied zwischen SOC 2 Type I und Type II?
Type I beschreibt, ob Kontrollen zu einem Zeitpunkt angemessen gestaltet sind. Type II prüft, ob sie über einen Zeitraum wirksam waren, üblicherweise mehrere Monate. Käufer verlangen meist Type II, plus ein Bridge Letter für die Lücke seit Ende des Berichtszeitraums. Keines von beiden ist ein Zertifikat; beide sind Prüferberichte.
Unterzeichnet Elido einen HIPAA-BAA?
Das Produkt hat einen BAA-Ablauf: Ein Workspace im HIPAA-Modus kann aus einer Vorlage einen BAA erzeugen, unterzeichnen, und Elido-Mitarbeiter zeichnen gegen. Für die Anforderung brauchen Sie den Tarif Business oder Enterprise; ein bereits ausgestellter BAA bleibt nach einem Downgrade herunterladbar und unterzeichenbar. Lassen Sie Ihre Rechtsberatung den Text prüfen und bestätigen Sie die Bedingungen mit Elido, bevor Sie PHI senden.
Was ändert ein HIPAA-BAA an einem URL-Shortener?
Er verpflichtet den Anbieter auf Schutzmaßnahmen, Meldung von Datenpannen und Regeln für Unterauftragnehmer bei PHI, die er für Sie verarbeitet. An der Architektur ändert er nichts. Wenn das Klick-Log vollständige IP-Adressen und Ziel-URLs speichert, entfernt ein BAA sie nicht, halten Sie Patientenkennungen also in jedem Fall aus URLs heraus.
Was sollte ich einen Link-Anbieter fragen, bevor ich Patienten- oder Schülerdaten darüber sende?
Verlangen Sie den SOC-2-Type-II-Bericht oder lassen Sie sich klar sagen, dass keiner existiert, außerdem den AVV, die Liste der Unterauftragsverarbeiter, wo Klickdaten gespeichert werden, was pro Klick protokolliert wird, die Frist für Meldungen von Datenpannen und ob ein BAA verfügbar ist. Halten Sie danach Kennungen aus Ziel-URLs heraus, wie die Antworten auch ausfallen.
Elido testen
URL einfügen, kurzer Link in Sekunden
Kein Konto nötig. Link bleibt 30 Tage aktiv. Konto erstellen, um ihn dauerhaft zu behalten.
Kostenloses Konto erforderlich. Der Free-Plan enthält insgesamt 25 Links. Du hast schon ein Konto? Anmelden