Bankacılık için QR kodları, birbirinden çok farklı iki türe ayrılır. Bir ödeme kodu bir SEPA havalesini desenin içinde taşır ve bankacılık uygulaması onu çevrimdışı okur. Bir bankanın bastığı diğer her kod, yani bir şube kapısında, bir ATM'de, bir ekstrede veya bir uygulama yükleme broşüründeki kod, düzenlemeye tabi bir müşteri iletişimindeki sıradan bir bağlantıdır. Birinci tür doğru biçimlendirmeye ihtiyaç duyar. İkinci tür yönetişime. Kimin sahibi? Kim değiştirebilir? Ve geçen mart ayında nereye işaret ettiğini ne kanıtlar?
"Finansta QR kodları" tavsiyelerinin çoğu burada yumuşar. Popüler rehberler kullanım alanlarını iyi kapsıyor ve ABD'den Bitly yazısı adil bir örnektir, ama denetim izleri, değişiklik kontrolü veya AB kuralları hakkında pek bir şey söylemiyorlar. Ben uyumluluk tarafında çalışıyorum, bu yüzden zamanımı bankalar, fintech'ler ve sigortacılar için pratik kullanım alanlarının yanında buna harcayacağım.
Ekibiniz mekaniklere yeniyse, QR kodu nedir ve dinamik ve statik QR kodları temelleri kapsar. Düzenlemeye tabi bir üründe daha geniş bağlantı katmanı görünümü için fintech için URL kısaltıcılar eşlikçi yazıdır.
QR Kodlarının Bankacılıkta Yerini Hak Ettiği Yerler
Bir QR kodu, müşterinin fiziksel bir şeyin önünde durduğu bir andan yazmayı kaldırdığında basmaya değer. Bankacılıkta bu tür çok an var, ama yalnızca bazıları bir kodu hak ediyor.
Ödemeler ve faturalar
En güçlü durum ödeme kodudur. Bir fatura veya bir bağış afişi düşünün. EPC QR kodu, bir müşterinin tarayıp havalenin bankacılık uygulamasında önceden doldurulduğunu görmesini ve onaylamasını sağlar. Burada hiçbir şey tasarım gereği kısaltılmaz ya da izlenmez. Onu kendi başına bir kod olarak tutun ve çevresindeki sayfayı ayrı bir bağlantıyla ölçün.
Uygulama kaydı ve indirmeleri
Bir şube broşüründeki veya bir kart zarfındaki, doğru uygulama mağazası sayfasını açan bir kod ikinci en iyi kullanımdır. Tek bir kod iPhone ve Android ziyaretçilerini doğru mağazaya yönlendirebilir; bunu uygulama indirmeleri için QR kodları anlatır. Kodu mağazaya veya kendi alan adınıza yönlendirin, üçüncü taraf bir kayıt satıcısının ham URL'sine değil; böylece yeniden basmadan satıcı değiştirebilirsiniz.
Şube ve ATM hizmet bağlantıları
Randevu alma, "bir şube bul" ve "bu makinede bir sorun bildir" doğal uyumlardır. Aynı zamanda en çok kurcalanan yerleşimlerdir. ATM'nin yanındaki bir çıkartma halka açık bir yerde durur ve onu kimse izlemez. Aşağıda daha fazlası var.
Ekstreler ve kart etkinleştirme
Kâğıt bir ekstredeki bir kod, güvenli bir mesaj kutusunu veya bir yardım sayfasını açabilir. Hesap numaralarını, adları ve belirteçleri URL'nin dışında tutun: sunucu günlüklerine ve yönlendiren başlıklarına düşerler ve bu, başka her şeyden önce GDPR kapsamında bir veri minimizasyonu sorunudur. Kart etkinleştirme için kuralım basit. Kod bankanın uygulamasını veya bir etkinleştirme yardım sayfasını açabilir. Tam kart numarasını ve PIN'i isteyen bir sayfayı asla açmamalıdır; çünkü sahte bir sayfa da tam olarak bunu isteyecektir ve müşteriler artık ikisini ayırt edemez.
Sigorta hasarları ve hizmet sunumu
Sigortacılar poliçe belgelerinde ve hasar mektuplarında bir hasar formunu veya bir belge yükleme sayfasını açmak için kod kullanır. Aynı yönetişim geçerlidir: poliçe mektubu yıllarca bir çekmecede duracaktır; bu yüzden hedef, mektup olduğu sürece ulaşılabilir ve sizin kontrolünüzde kalmalıdır.
Ödeme Kodları ve Bağlantı Kodları
Bunları iki risk profili olan iki ürün olarak ele alın. Diyagram farkı bir bakışta gösterir.
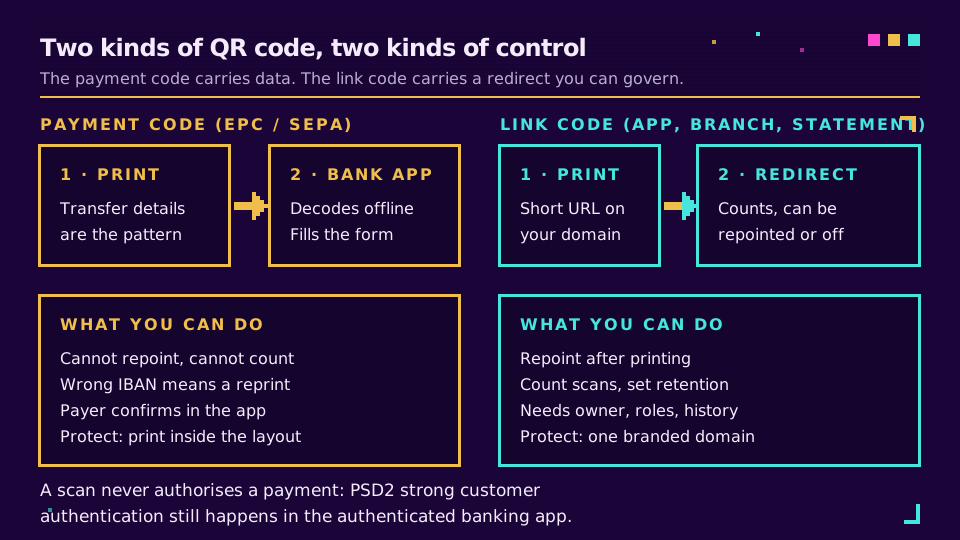
Bir ödeme kodu statik ve çevrimdışıdır. Onu yeniden yönlendiremezsiniz, taramaları sayamazsınız ve yanlış bir IBAN yeniden basım demektir. Ödeme yapanı koruyan şey onay ekranıdır. Avro bölgesi bankaları artık AB Anlık Ödemeler Tüzüğü (Tüzük (AB) 2024/886, madde 5c) uyarınca, ödeme yapan havaleyi yetkilendirmeden önce alıcı adını IBAN ile karşılaştıran bir Alıcı Doğrulama kontrolü sunmak zorundadır. Avrupa Komisyonu'nun uygulama Soru-Cevap belgesi, gönderen taraf için avro bölgesi son tarihini 9 Ekim 2025 olarak belirler. Bu, aşağıda anlatılan çıkartma değiştirmeye karşı yardımcı olur, ama yalnızca ödeme yapan sonucu okursa.
Bir bağlantı kodu bunun tersidir. Sıradan bir URL'dir; bu yüzden tarama ile hedef arasında bir yönlendirme durur. Bu yönlendirme kontrol noktasıdır. Bir sayfa taşındığında yeniden yönlendirilebilir, bir şeyler ters gittiğinde devre dışı bırakılabilir ve kodu taşıyan her şubede ve gönderide sayılabilir. Kimse sahip çıkmıyorsa aynı zamanda bir yükümlülüktür.
Bankalara Özgü Riskler
Quishing, bir QR kodu aracılığıyla kimlik avıdır. FTC, dolandırıcıların zararlı bağlantıları QR kodlarında nasıl gizlediğini belgeledi ve quishing rehberimiz mekaniği kapsar. Bir banka için üç çeşit önemlidir.
- Üst üste yapıştırılan çıkartmalar. Bir ATM'deki, bir şube vitrinindeki veya basılı bir faturadaki gerçek bir kodun üzerine yapıştırılmış sahte bir kod. Meşru kod altta dokunulmamış durur.
- Benzer alan adları. Bir e-postadaki veya kısa mesajdaki, sizin alan adınız yerine
yourbank-secure.exampleaçan bir kod. - Ödeme yönlendirme. Kâğıt üzerindeki statik bir ödeme kodunun, başka bir IBAN'lı bir kodla kapatılması.
Rahatsız edici kısım, dinamik bir kodun bir üst üste yapıştırmayı durdurmamasıdır. Saldırganın kodu sizin değil, onundur ve onu yeniden yönlendiremezsiniz. Yapabileceğiniz şey, üst üste yapıştırmaları fark etmeyi kolaylaştırmak ve toparlanmayı ucuzlatmaktır:
- Her kodun yanına hedef alan adını düz metinle basın; böylece uyuşmazlık görünür olur.
- ATM ve şube yerleşimleri için kurcalamaya karşı belirgin etiketler kullanın ve denetimleri nakit makinesi kontrollerini kaydettiğiniz gibi kaydedin.
- Müşteriye dönük tüm kodlar için tek bir markalı alan adı kullanın; böylece müşteriler onu öğrenir. Kısa bağlantılar için özel alan adları bunun neden başka herhangi bir tek ayardan daha önemli olduğunu açıklar.
- Müşterilere meşru bir taramanın asla ne istemeyeceğini düz sözcüklerle söyleyin: bir PIN, tam bir kart numarası, tek kullanımlık bir parola.
Kaçınılacak örüntü, her broşürün, afişin ve ekstre ekinin farklı genel bir kısa alan adı kullandığı örüntüdür. O zaman şube personeli dahil kimse hangisinin gerçek olduğunu söyleyemez ve müşteriler gerçek bir kodun neye benzediğini öğrenemez. Tek bir alan adında birleşmek bir öğleden sonralık iştir ve müşteri güvenliği için bir farkındalık afişinden daha fazlasını yapar.
Dinamik Kodları Yönetmek
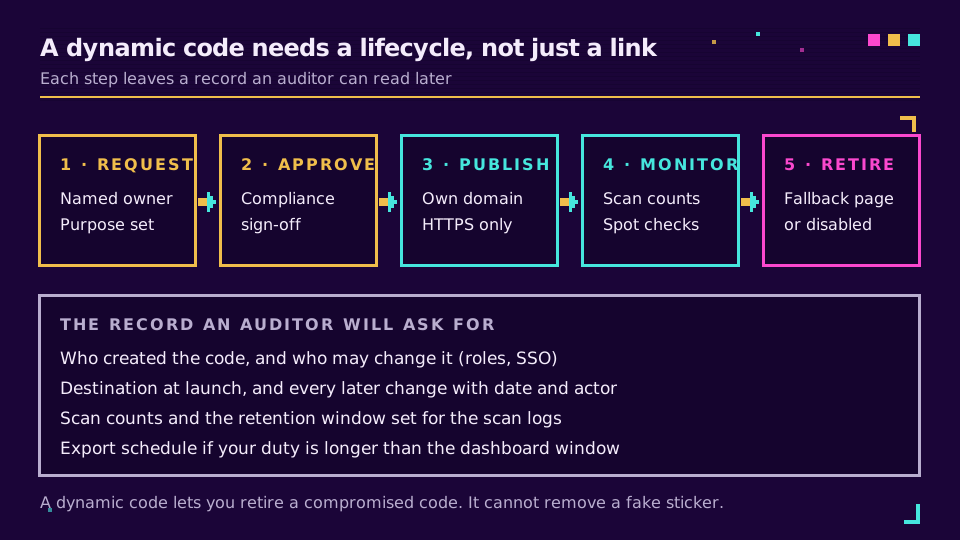
Finans QR rehberlerinin çoğunun atladığı bölüm bu. Dinamik bir kod, basıldıktan sonra düzenleyebileceğiniz bir yönlendirmedir ve tam olarak bu yüzden değişiklik kontrolüne ihtiyaç duyar. Bir denetçinin veya olay incelemecisinin soracağı soru "QR kodu kullandınız mı" değil, "bunun nereye işaret ettiğini kim değiştirebilirdi ve belirli bir tarihte neye işaret ettiğini gösterebilir misiniz?" sorusudur.
Bunu dört kontrol yanıtlar.
Sahiplik. Her kodun, oluşturulduğunda kaydedilen adlandırılmış bir ekibi ve adlandırılmış bir kişisi vardır. Paylaşılan oturum açmalar bunu boşa çıkarır. Dizin provizyonlu çoklu oturum açma (SSO), ayrılan birinin bir şube kodunu yeniden yönlendirme yetkisini ayrıldığı gün sona erdirir. Pazarlama araçları için SCIM ve SSO provizyon modelini kapsar.
Rol ayrımı. Bir kod oluşturabilen herkes, düzenlemeye tabi bir kodun hedefini değiştirebilmemeli. Elido'nun Owner, Admin, Editor ve Viewer rolleri ve Business planında özel roller vardır; böylece bir kampanya ekibine tanıtım bağlantılarında düzenleme hakkı verip hizmet noktası kodlarını daha küçük bir grupta tutabilirsiniz.
Bir değişiklik kaydı. Yayındaki hedefe, sonraki her değişikliğe, kimin ve ne zaman yaptığına ihtiyacınız var. Elido panoda bağlantı başına geçmişi tutar ve bir çalışma alanı denetim günlüğü üye, API anahtarı ve ayar değişikliklerini CSV dışa aktarımı ve bir API uç noktasıyla kaydeder. Sınıra dikkat edin: ücretli planlar 90 günlük denetim geçmişi, Free ise 30 gün tutar; bu yüzden daha uzun bir saklama yükümlülüğü olan bir banka panoya güvenmek yerine düzenli aralıklarla dışa aktarmalıdır. Denetim günlüğü yardım sayfası neyin kaydedilip neyin kaydedilmediğini listeler.
Emekli etme. Bir kampanya bittiğinde, kod kâğıttan kaybolmaz. Oluşturma anında, güvenli bir yedek sayfaya mı yönlendireceğine yoksa devre dışı mı bırakılacağına karar verin. Bunu yazın.
Bu kontrolleri zaten bastığınız kodlarda istiyorsanız, ücretsiz planda bir test bağlantısı oluşturabilir ve bir baskı serisine girişmeden önce değişiklik geçmişini kontrol edebilirsiniz. QR kodu özellikleri ve özel alan adları sayfaları nelerin mevcut olduğunu gösterir.
Kurallar Gerçekte Ne Diyor
Bunu kaynak gösterebildiklerimle sınırlı tutacağım. Pek çok satıcı içeriği "önerilen" ile "zorunlu" arasındaki farkı bulanıklaştırıyor.
PSD2. 97. madde, bir ödeme yapanın bir ödeme hesabına çevrimiçi eriştiğinde, bir elektronik ödeme başlattığında veya dolandırıcılık riski taşıyan uzaktan bir şey yaptığında güçlü müşteri kimlik doğrulaması gerektirir. EBA'nın etkileşimli kural kitabı metni içerir. QR kodları için sonuç mütevazıdır. Tarama bir formu doldurur; kimlik doğrulama yine uygulamada gerçekleşir. Yalnızca taramanın bir ödemeyi tetiklediği bir tasarım, sorgulanması gereken şey olurdu.
GDPR. İki ilke tarama verisi üzerinde etkilidir. Saklama sınırlaması (madde 5(1)(e)), kişisel verilerin gerekenden uzun süre tutulmaması anlamına gelir ve işlemenin güvenliği (madde 32) yönlendirmeyi ve günlüklerini kapsar. Düzenleme tarama günlükleri için bir gün sayısı vermez; tıklama verisi saklama bir tanesini nasıl belirleyip belgeleyeceğinizi, QR kodları ve GDPR ise bir taramanın gerçekte ne topladığını açıklar. EDPB'nin KOBİ rehberi, hesap verebilirlik tarafı için okunabilir bir başlangıç noktasıdır.
DORA. Dijital Operasyonel Dayanıklılık Yasası (Tüzük (AB) 2022/2554), Ocak 2025'ten beri AB finansal kuruluşları için geçerlidir ve onları, ICT hizmet sözleşmelerinin bir kaydı dahil, ICT üçüncü taraf riskini yönetmeye zorlar. Bir QR ve yönlendirme satıcısının kapsama girip girmediği, uyumluluk ve satın alma ekiplerinizin cevaplayacağı bir sorudur. Sözleşme imzalandıktan sonra değil, öncesinde sorun ve EBA'nın DORA sayfasıyla başlayın.
Birincil kaynak bulamadığım şey, QR kodlarını zorunlu kılan, yasaklayan ya da özellikle QR tarama günlükleri için bir saklama süresi belirleyen herhangi bir kural. Pazarlama ve hizmet iletişimleri için saklama, QR'ye özgü bir kuraldan değil, kendi kayıt tutma yükümlülüklerinizden gelir. Bir satıcı size aksini söylüyorsa, madde numarasını isteyin.
Bir Devreye Alma Kontrol Listesi
Bir banka, fintech veya sigortacı bir sonraki partisini basmadan önce:
- Müşteriye dönük her kod için yalnızca HTTPS'li tek bir markalı alan adı.
- Ödeme kodları bağlantı kodlarından ayrı tutulmuş ve birkaç bankacılık uygulamasında test edilmiş.
- Hiçbir URL'de kişisel veri, hesap numarası veya belirteç yok.
- Düzenlemeye tabi her kod için adlandırılmış sahip ve rol tabanlı düzenleme hakları.
- Yazılı bir emekli etme kuralı ve tarama günlükleri için bir saklama süresi.
- Saklama yükümlülüğünüz pano penceresini aşıyorsa değişiklik kaydının zamanlanmış bir dışa aktarımı.
- ATM ve şube kodları için kurcalamaya karşı belirgin yerleşim ve bir denetim günlüğü.
- Meşru bir taramanın asla ne isteyeceğini belirten bir müşteri mesajı.
Temel Seriyi Okuyun
Bu yazı sektörler kümesinde yer alır. Basılı iş akışlarının temel yazısı sıfırdan bir QR kodu kampanyası yazısıdır ve uyumluluk çözümleri sayfası düzenlemeye tabi sektör kurulumunu kapsar. Yukarıda anılan planların fiyatlandırması fiyatlandırma sayfasında.
Blogda İlgili Yazılar
- EPC QR kodu: SEPA ödeme QR standardı açıklandı
- QR kodları güvenli mi? Quishing ve nasıl korunulur
- Fintech için URL kısaltıcılar: KYC, uyumluluk, coğrafi engelleme
- QR kodları ve GDPR: bir tarama ne toplar ve neyi borçlusunuz
- Tıklama verisi saklama: analitik günlükleri ne kadar süre tutulmalı
- Etkinlik bileti QR kodu sahteciliği: ekran görüntüleri nasıl önlenir
Sıkça sorulan sorular
QR kodları bankacılıkta nasıl kullanılır?
Bankalar ve sigortacılar bunları dört yerde kullanır: ödemeler (bankacılık uygulamasında bir havaleyi önceden dolduran kod), müşteri kaydı (uygulama mağazası sayfasını veya bir hesap açma akışını açan kod), hizmet noktaları (yardıma, randevuya veya güvenli mesajlara bağlanan şube kapıları, ATM'ler ve ekstreler) ve hizmet sunumu (hasar ve poliçe self servisi). Yalnızca ödeme kodu veriyi desenin içinde taşır; geri kalanlar sıradan bağlantılardır ve bu yüzden bağlantı yönetişimine ihtiyaç duyarlar.
QR kodları bankacılık için güvenli mi?
Taramak güvenlidir ve kodun kendisi para taşıyamaz. Risk, hedefte ve fiziksel yerleşimdedir. Meşru bir kodun üzerine yapıştırılmış bir çıkartma veya benzer bir alan adına götüren bir kod kimlik bilgilerini toplayabilir. Bankalar bunu, sahip oldukları tanınabilir bir alan adı, kurcalamaya karşı belirgin yerleşim, basılı kodların düzenli denetimi ve bankanın bir taramadan sonra asla PIN veya tam kart numarası istemediğine dair açık bir müşteri mesajıyla azaltır.
Bankalar ödemeler için QR kodlarını kullanabilir mi?
Evet. Avro bölgesinde EPC QR kodu (çoğu zaman GiroCode denir) bir SEPA kredi transferini kodlar; böylece bir bankacılık uygulaması formu önceden doldurabilir. Ödeme yapan kişi ödemeyi yine kimliği doğrulanmış bir uygulamada onaylar. Diğer pazarlarda kart şeması ve anlık ödeme QR biçimleri vardır ve bir ödeme işlemcisinin ödeme bağlantısı ayrı bir durumdur: bu, arkasında barındırılan bir ödeme sayfası olan normal bir URL'dir.
Bir banka QR kodu taramalarını izleyebilir mi?
Bir bağlantı QR kodu izlenebilir, çünkü tarama bir yönlendirmenin saydığı bir URL açar. Bir EPC ödeme QR kodu izlenemez, çünkü telefon onu çevrimdışı çözer. Müşteriye dönük kodların taramalarını izlemek yine de GDPR kapsamındadır; bu yüzden mümkün olduğunda toplu sayılar kullanın, tanımlayıcıları URL'nin dışında tutun ve tarama günlükleri için yazılı bir saklama süresi belirleyin.
Bankalar müşterileri sahte QR kodlarından nasıl korur?
Fiziksel ve dijital kontrolleri birleştirirler: kodları belgenin içine veya kurcalamaya karşı belirgin etiketlere basarlar, hedef alan adını kodun yanında düz metinle gösterirler, şube ve ATM kodlarını bir takvime göre denetlerler ve her kodu müşterilerin tanımayı öğrendiği tek bir markalı alan adında tutarlar. Ayrıca müşterilere meşru bir taramanın asla ne isteyeceğini söylerler; kimlik bilgisi hırsızlığının çoğunu durduran talimat budur.
QR kodu ödemeleri PSD2 kapsamında güçlü müşteri kimlik doğrulaması gerektirir mi?
Evet, ödeme yapanın bir elektronik ödeme başlattığı yerde. PSD2 97. madde, bir ödeme yapanın çevrimiçi bir hesaba eriştiğinde, bir elektronik ödeme başlattığında veya dolandırıcılık riski taşıyan uzaktan bir eylem gerçekleştirdiğinde güçlü müşteri kimlik doğrulaması gerektirir. Bir QR kodu yalnızca formu doldurur; kimlik doğrulama yine bankacılık uygulamasında gerçekleşir ve bu yüzden tarama tek başına asla bir ödemeyi yetkilendirmez.
Elido'yu deneyin
Bir URL yapıştırın, çalışan bir kısa bağlantı alın
Kayıt gerekmez. Bağlantı 30 gün boyunca yaşar. Sonsuza kadar saklamak için kaydolun.
Ücretsiz, kayıt gerekmez · Günde 2