
У Elido сегодня нет отчёта SOC 2, и он не сертифицирован по ISO 27001. SOC 2 в подготовке, окна аудита или даты отчёта, которые я мог бы здесь обещать, нет. Если политика вашего вендор-менеджмента гласит «SOC 2 Type II или никакой сделки», по состоянию на 2026-10-25 Elido этот барьер не проходит, и услышать об этом лучше от нас, чем найти в анкете.
Дальше разобрано, что покупателю стоит спросить у любого вендора отслеживания ссылок о SOC 2 и HIPAA, что означает каждый ответ и что Elido может показать вместо отчёта. Я ограничился тем, что смог проверить в коде продукта и на публичных страницах.
Что у Elido есть и чего нет
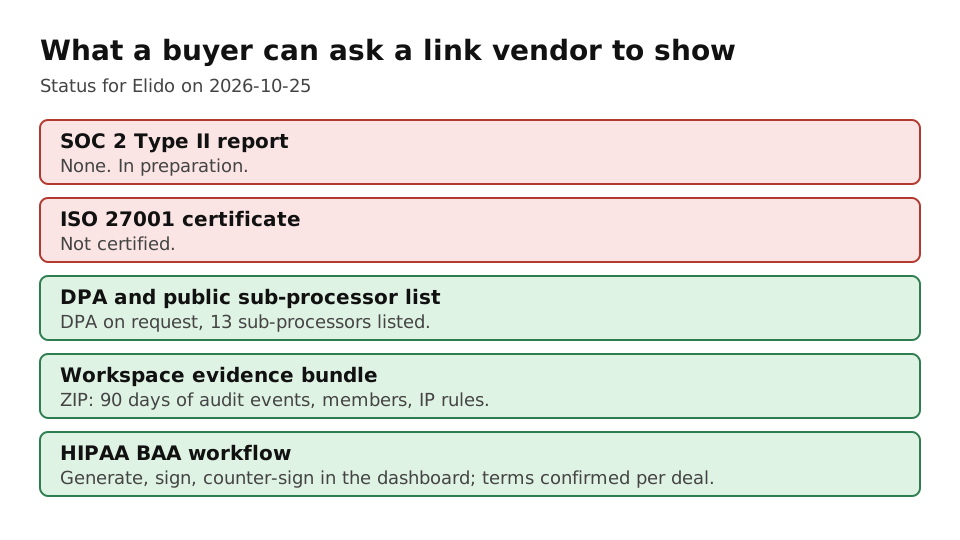
| Пункт | Статус на 2026-10-25 |
|---|---|
| SOC 2 Type I или Type II | Отчёта нет. В подготовке. |
| ISO 27001 | Не сертифицирован. |
| DPA | Доступно по запросу (/legal/dpa). |
| Список субпроцессоров | Публичный, 13 записей (/legal/subprocessors). |
| HIPAA BAA | Процесс есть в продукте на Business и Enterprise. Условия подтверждаются по каждой сделке. |
| Пакет доказательств пространства | ZIP с 90 днями событий аудита, участниками и правилами IP для аудитора. |
| SSO и SCIM | Реализованы; см. SCIM и SSO для маркетинговых инструментов. |
| Привязка рабочего пространства к региону | Нет. Основные данные в ЕС; узлы редиректа в США и Сингапуре обрабатывают запросы посетителей. |
| Содержимое журнала кликов | Усечённый на edge IP (IPv4 /24, IPv6 /48), плюс город, координаты и полный user agent. |
Последние две строки важны для HIPAA и для любой строгой политики резидентности. Это факты нынешней архитектуры, а не настройки, которые можно переключить.
Что такое SOC 2 и что покупателю стоит запросить
SOC 2 это отчёт аудитора, а не сертификация. Страница набора SOC на сайте AICPA (дата обращения 2026-10-25) описывает SOC как набор услуг, в рамках которых CPA выпускают отчёты уверенности для тех, кто оценивает риск аутсорсинга, и называет пять категорий критериев доверия: Security, Availability, Processing Integrity, Confidentiality и Privacy. Само различие между Type I и Type II на странице не расписано, поэтому здесь я излагаю его по общей практике: Type I смотрит на устройство мер контроля на дату, Type II проверяет их работу в течение периода.
Когда вендор говорит «SOC 2», спрашивайте по порядку:
- Какой тип отчёта и за какой период? Type II, закончившийся 14 месяцев назад, слабое доказательство. Попросите bridge letter, покрывающее разрыв.
- Какие категории входят в область? Security есть всегда. Availability и Confidentiality важны для сервиса редиректа, стоящего на ваших рекламных ссылках.
- Какие есть исключения? Абзац с заключением важен меньше, чем список исключений по мерам контроля и ответы руководства.
- Какие системы входят в область? Отчёт, охватывающий корпоративную сеть, но не плоскость данных редиректа, мало говорит о той части, от которой вы зависите.
- Какие дополняющие меры контроля пользовательской организации (CUEC) вендор ждёт от вас? Это меры, которые вы должны выполнять сами.
Если отчёта у вендора нет, честные ответы это подписанный DPA, актуальный список субпроцессоров, описанная модель доступа и доказательства, которые можно проверить. Вендора, который говорит «мы соответствуем SOC 2» без отчёта, считайте не давшим ответа.
Что Elido может показать до этого
Сегодня в коде есть:
- Пакет доказательств. Настройки соответствия рабочего пространства могут экспортировать ZIP с последними 90 днями событий аудита в CSV, списком участников и правилами списка разрешённых IP, с README для аудитора. Это снимок вашего рабочего пространства, а не заверение об Elido.
- Режимы соответствия. Рабочее пространство можно перевести в
none,gdpr,hipaaилиsoc2с настраиваемым сроком хранения журнала аудита (минимум 30 дней). Значение платформы по умолчанию 730 дней. Эти режимы это метки и настройки хранения. Они не превращают Elido в сертифицированный сервис. - Контроль доступа. Доступ к рабочему пространству по ролям, список разрешённых IP, SSO и выдача учётных записей через SCIM.
- Субпроцессоры. 13 названных, на публичной странице.
В рамках проверки запросите у Elido DPA и актуальный список субпроцессоров. О стороне приватности читайте GDPR для сервисов сокращения URL и резидентность данных в ЕС для маркетинговой аналитики: там сказано, что должно быть в DPA.
HIPAA: когда короткая ссылка становится PHI
HHS публикует руководства по деловым партнёрам и облачным провайдерам; его страницы 2026-10-25 вернули моему автоматическому запросу HTTP 403, поэтому я привожу их как справочные ссылки, не цитируя из них числа: руководство HHS по облачным вычислениям и правило HHS об уведомлении о нарушениях. Прочитайте их сами, прежде чем решать.
Практический вопрос в том, хранит ли вендор PHI от вашего имени. Короткая ссылка вроде s.elido.me/abc123 не является PHI. Сделать её таковой могут три места:
- URL назначения.
https://portal.example/patient/12345/resultsхранит идентификатор пациента, а сервис сокращения хранит это место назначения. - Параметры, добавляемые в момент клика, если идентификатор позднее можно связать с записью пациента.
- Referrer, который попадает в журнал кликов. Elido хранит и IP, усечённый до /24 (IPv4) или /48 (IPv6), плюс город и полный user agent.

Клиника, которая ведёт кампании по прививкам от гриппа или здоровью с местами назначения без PHI, находится в ином положении, чем та, что сокращает ссылки подтверждения записи на приём. Мой совет для второго случая: вообще не кладите идентификаторы в URL. BAA покрывает обязательства вендора, но не превращает идентификатор в пути в хорошую идею. Безопасные шаблоны ссылок разобраны в материале сервисы сокращения URL для здравоохранения.
Что делает процесс BAA в Elido
В панели рабочее пространство в режиме HIPAA показывает раздел BAA. Вы формируете соглашение по данным вашей охваченной организации, подписываете его внешним инструментом электронной подписи, фиксируете подпись, а сотрудник Elido ставит встречную подпись для активации. Сформированный шаблон включает такие обязательства:
- О нарушении незащищённой PHI сообщается без неоправданной задержки и не позднее 60 календарных дней после обнаружения.
- О существенных дополнениях в списке субпроцессоров уведомляют не менее чем за 30 дней.
- Меры защиты по административным, физическим и техническим разделам Security Rule HIPAA и заявление о том, что срок хранения журнала аудита для рабочих пространств в режиме HIPAA по умолчанию составляет шесть лет.
Две оговорки. Первая: значение срока хранения аудита по умолчанию для всей платформы в коде 730 дней, поэтому проверьте срок, реально заданный в вашем рабочем пространстве, а не полагайтесь на фразу из шаблона. Вторая: я не юрист, а шаблон это отправная точка. Пусть юрист его проверит, и подтвердите условия с Elido, прежде чем потечёт любая PHI. Запрос BAA требует тарифа Business или Enterprise; на других тарифах приходит ответ 402 и предложение перейти на другой тариф. Ранее выданный BAA остаётся доступным для скачивания и подписи, если рабочее пространство позже перейдёт на более низкий тариф.
Короткая анкета, которую можно вставить
- Актуальный отчёт SOC 2 Type II? Нет. В подготовке.
- Сертификат ISO 27001? Нет.
- Подпишете ли вы BAA? Процесс есть на Business и Enterprise; условия подтверждаются по каждой сделке.
- DPA и список субпроцессоров? DPA по запросу; 13 субпроцессоров указаны публично.
- Где хранятся данные о кликах? Основное хранилище в ЕС. Узлы редиректа в США и Сингапуре обрабатывают запросы посетителей.
- Можно ли привязать рабочее пространство к одному региону? Нет.
- Что записывается на каждый клик? Усечённый IP, полный user agent, referrer, страна, город, координаты, место назначения.
- Срок хранения журнала аудита? Настраивается для каждого рабочего пространства; по умолчанию на платформе 730 дней.
Если любое «Нет» для вас блокирующее, лучше узнать об этом сейчас. Более широкий список см. в чек-листе безопасности сервиса сокращения URL.
Связанные материалы в блоге
- GDPR для сервисов сокращения URL - сторона приватности при проверке вендора.
- Резидентность данных в ЕС для маркетинговой аналитики - где лежат данные и что значат заявления о резидентности.
- SCIM и SSO для маркетинговых инструментов - меры контроля доступа, о которых спрашивает аудитор.
- Сервисы сокращения URL для здравоохранения - шаблоны ссылок, не пускающие PHI в URL.
- Schrems II и ваши пиксели отслеживания - вопросы передачи данных для вендоров из США.
Частые вопросы
Есть ли у Elido отчёт SOC 2?
Нет. По состоянию на 2026-10-25 у Elido нет отчёта SOC 2 никакого типа, и он не сертифицирован по ISO 27001. SOC 2 в подготовке. Если ваша политика требует отчёт сегодня, Elido этот барьер пока не пройдёт. Что он может предложить: DPA по запросу, публичный список субпроцессоров и пакет доказательств рабочего пространства.
Подпадает ли сервис коротких ссылок под HIPAA?
Только если он создаёт, получает, хранит или передаёт защищённую медицинскую информацию для охваченной организации. Короткая ссылка на страницу кампании по прививкам от гриппа обычно её не содержит. Ссылка, в пути назначения которой есть идентификатор пациента, содержит, потому что вендор хранит этот URL. Тогда перед использованием нужно соглашение с деловым партнёром (BAA).
В чём разница между SOC 2 Type I и Type II?
Type I описывает, правильно ли спроектированы меры контроля на одну дату. Type II проверяет, как они работали в течение периода, обычно нескольких месяцев. Покупатели обычно просят Type II плюс bridge letter, покрывающее время с конца отчётного периода. Ни то ни другое не сертификат; оба являются отчётами аудитора.
Подписывает ли Elido HIPAA BAA?
В продукте есть процесс BAA: рабочее пространство в режиме HIPAA может сформировать BAA из шаблона, подписать его, а сотрудник Elido ставит встречную подпись. Запросить его можно на тарифе Business или Enterprise; уже выданный BAA остаётся доступным для скачивания и подписи после понижения тарифа. Пусть ваш юрист проверит текст, и подтвердите условия с Elido, прежде чем отправлять любую PHI.
Что BAA меняет для сервиса коротких ссылок?
Он обязывает вендора соблюдать меры защиты, сообщать о нарушениях и выполнять правила для субподрядчиков в отношении PHI, которую он обрабатывает для вас. Архитектуру он не меняет. Если журнал кликов хранит полные IP-адреса и URL назначения, BAA их не убирает, поэтому в любом случае не кладите идентификаторы пациентов в URL.
Что спросить у вендора ссылок, прежде чем пропускать через него данные пациентов или студентов?
Запросите отчёт SOC 2 Type II или прямо скажите, что его нет, DPA, список субпроцессоров, где хранятся данные о кликах, что записывается на каждый клик, срок уведомления о нарушении и доступен ли BAA. Затем, какими бы ни были ответы, не кладите идентификаторы в URL назначения.
Попробуйте Elido
Вставьте URL - получите короткую ссылку
Без регистрации. Ссылка живёт 30 дней. Зарегистрируйтесь, чтобы оставить её навсегда.
Нужен бесплатный аккаунт. Бесплатный план включает всего 25 ссылок. Уже есть аккаунт? Войти