DNS-only маршрутизация и маршрутизация через edge POP отвечают на разные вопросы. DNS решает, на какой сервер отправить посетителя, один раз, при разрешении имени хоста. Edge POP (point of presence, точка присутствия) - это кэш рядом с посетителем, который может сам ответить редиректом, так что запрос может вообще не дойти до origin. Для сокращателя URL, где одни и те же немногие slug читаются снова и снова, кэш обычно важнее маршрутизации.
В этой статье две схемы сравниваются по пунктам, которые решают выбор: расстояние round trip, failover, поведение кэша, цена правок и случаи, где парк edge не помогает. Особенности Elido взяты из кода в services/edge-redirect. Бюджет задержки, на котором всё это держится, разобран в статье как уложить p95 редиректов в 15 мс.
Что делает DNS-only маршрутизация
При DNS-only маршрутизации авторитативный DNS-сервер возвращает IP-адрес, выбранный для спрашивающего. Простейший вариант возвращает один и тот же адрес всем. Полезнее вариант, возвращающий разные ответы в зависимости от местоположения или измеренной задержки. Документация Amazon по маршрутизации Route 53 на основе задержки (по состоянию на 2026-10-09) описывает это так: проверяется, для каких регионов вы создали записи, находится регион с наименьшей задержкой до пользователя, и в ответ отдаётся именно эта запись. Та же страница отмечает, что данные о задержке отражают трафик между пользователями и дата-центрами AWS, поэтому цифры могут отличаться от вашего собственного хостинга.
Из этой схемы следуют два свойства.
Решение принимает резолвер, а не посетитель. DNS видит адрес резолвера, а не браузера. На той же странице Route 53 сказано, что резолверы с поддержкой EDNS client subnet передают усечённую версию адреса пользователя, и это улучшает догадку. Резолвер без такой поддержки, например далёкий корпоративный или публичный, превращает «ближайший» в предположение.
Ответ кэшируется. Каждый резолвер по пути хранит ответ, пока не истечёт его TTL. Это делает DNS дешёвым, и это же причина, почему передумать быстро не получится.
Client ── DNS lookup ──> authoritative DNS ── returns origin IP
Client ── HTTP request ──────────────────────> that origin ── 302
После запроса DNS между посетителем и origin больше ничего нет. Каждый редирект - это полный round trip до него, обрабатываемый вашим приложением.
Что делает edge POP
Edge POP сам запускает сервис редиректов в нескольких регионах, с кэшем перед данными. Запрос попадает на ближайший POP, slug ищется локально, и ответ 302 уходит обратно. К origin обращаются только при промахе кэша.
Как посетители попадают на ближайший POP - отдельное решение. Один способ - anycast, когда один и тот же адрес анонсируется с нескольких площадок, а сеть доставляет каждый пакет на ближайшую. Другой - GeoDNS, то есть описанная выше DNS-маршрутизация, нацеленная на POP, а не на origin. Многие парки комбинируют оба. Эта статья - про POP, кэш и origin за ним, ведь именно оттуда берётся разница в задержке.
Сегодня продакшен Elido - это один хост с сервисом edge-redirect; мультирегиональный edge (Европа, восток США и Азиатско-Тихоокеанский регион) запланирован, но пока не запущен, и по замыслу каждый POP запускал бы один и тот же бинарник. В репозитории задокументирован проектный бюджет для сервиса: p50 5 мс и p95 15 мс при попадании в кэш, измеряемые на edge без учёта полного TLS-рукопожатия. Это бюджет, а не опубликованное измерение. Это серверное время. Оно не включает сетевой путь от посетителя до POP, и именно эту часть кэш убирает.
Расстояние - то, что никто не может настроить
Сильнейший аргумент в пользу edge POP - арифметика. Свет в оптоволокне распространяется примерно со скоростью две трети от скорости в вакууме, около 200 000 км/с, поэтому каждые 100 км кабеля стоят около 1 мс round trip ещё до участия какого-либо оборудования. Реальные трассы длиннее ортодромий, так что это нижние границы, а не прогнозы.
Возьмём посетителя в Сиднее. Единственный origin в Западной Европе находится примерно в 16 000 км, и нижняя граница составляет около 160 мс на round trip. Ближайший регион Юго-Восточной Азии - примерно в 6 300 км, нижняя граница около 63 мс. Оба значения намного больше 5 мс, которые попадание в кэш стоит на сервере, а POP в стране самого посетителя снижает сетевую часть до нескольких миллисекунд.
Для загрузки страницы нужен не один round trip: рукопожатие TCP, рукопожатие TLS, затем сам запрос. Расстояние оплачивается несколько раз ещё до отправки редиректа, поэтому приближение точки терминации даёт больше, чем срезание серверного времени. DNS-only маршрутизация тоже может это уменьшить, если вы держите origin рядом с посетителями. Чего она не может - пропустить работу приложения. Каждый запрос всё равно выполняет ваш код редиректа, читает вашу базу или кэш и расходует ваш трафик.
Failover: TTL против отзыва маршрута
Failover в DNS зависит от истечения кэшированных ответов. Если origin умирает, резолверы продолжают слать к нему посетителей, пока не истечёт TTL, а некоторые хранят записи дольше, чем указано в TTL. Health checks у DNS-провайдера сокращают окно, меняя ответ, но не могут добраться до кэшей, уже хранящих старый.
Failover в anycast работает на уровне маршрутизации. Когда площадка перестаёт анонсировать адрес, маршрутизаторы сходятся на следующей по близости площадке. Обычно это быстрее, чем ждать TTL, но не мгновенно, а скорость зависит от сети и от того, как быстро отказавшую площадку обнаруживают и отзывают. Для коротких ссылок, напечатанных на упаковке или размещённых в рекламе, обе схемы требуют плана на те минуты, когда регион недоступен.
В коде есть одна защита, специфичная для edge. Если общий кэш недоступен, резолвер считает его необязательным и откатывается к кэшу в памяти процесса плюс origin, так что edge-узел деградирует, а не отказывает.
Скорость даёт кэш
Короткая ссылка сопоставляет маленький ключ с маленьким значением, а трафик сосредоточен на нескольких горячих slug. Это идеально для кэширования. В Elido резолвер сначала проверяет LRU в памяти процесса (L1, до 100 000 записей, TTL 60 секунд), затем общий кэш в памяти (L2, TTL 5 минут), затем origin по gRPC. Промах заполняет оба слоя.
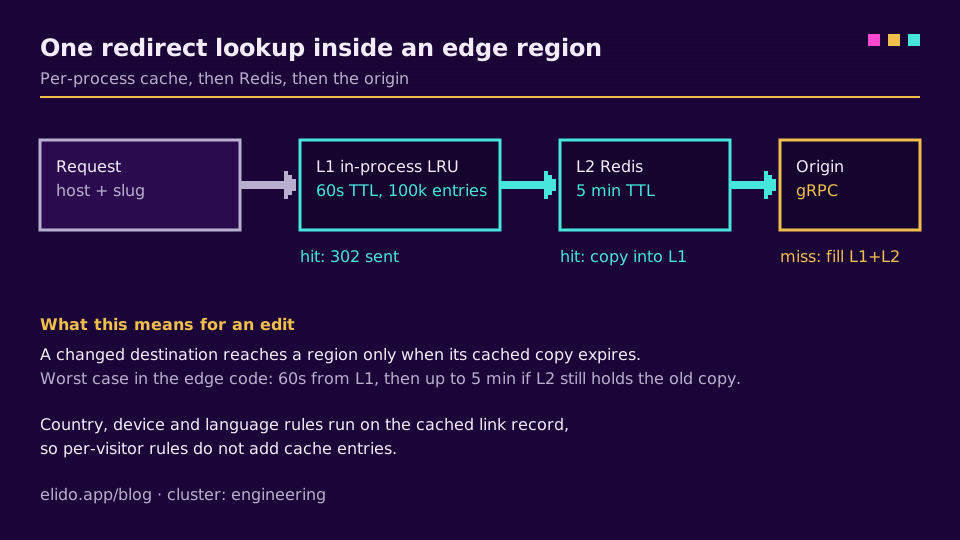
Цена этой скорости - устаревание данных. В edge-коде нет межрегионального сообщения, сбрасывающего slug при его правке, поэтому изменённый адрес назначения доходит до региона, когда истекает срок его кэшированной копии. В худшем случае это 60 секунд для L1 и до 5 минут, если L2 всё ещё хранит старую копию. Редиректы отправляются с Cache-Control: private, max-age=0, no-store, поэтому браузеры не добавляют собственный кэш сверху. Статус по умолчанию - 302, а 301 и 307 доступны для каждой ссылки отдельно, и здесь это важно: при 301 браузеры тоже закэшировали бы старый адрес назначения. Этот компромисс разобран в руководстве по 301 и 302.
Для кампаний с точным временем планируйте с учётом этого окна. Меняйте ссылку за несколько минут до переключения, а не в сам момент. Подробнее об уровнях и вытеснении - в статье о стратегии кэширования.
Сравнение бок о бок
| Вопрос | DNS-only маршрутизация | Маршрутизация через edge POP |
|---|---|---|
| Кто выбирает назначение | Резолвер, в момент DNS-запроса | Сеть или DNS до POP, затем локальный кэш |
| Работа на редирект | Полный запрос к приложению на origin | Попадание в кэш на POP, origin только при промахе |
| Оплачиваемое расстояние | Посетитель - origin, каждый запрос | Посетитель - ближайший POP; origin только при промахе |
| Failover | Ждёт истечения кэшированных DNS-ответов | Отзыв маршрута, затем схождение |
| Видимость правок | Сразу на origin | После истечения кэша (здесь 60 с L1, 5 мин L2) |
| Дополнительная эксплуатация | Немного: DNS-записи и health checks | Несколько регионов, слои кэша, TLS на edge |

Что edge POP не исправляют
Три случая почти ничего не получают от парка edge.
Записи. Создание ссылки или смена адреса назначения идут в авторитативный сервис. POP не ускоряет это, и ему не нужно, ведь записи редки по сравнению с чтением.
Редиректы, на которые нельзя ответить из кэшированной записи. Всё, что зависит от состояния вне кэшированной записи ссылки, должно обращаться наружу. Elido избегает этого для правил таргетинга: правила по стране, устройству и языку вычисляются над кэшированной записью ссылки для каждого запроса. Страна посетителя берётся из заголовка вышестоящего узла, такого как X-Country или CF-IPCountry, если он есть, а иначе из локальной базы GeoIP. Поскольку правила выполняются после поиска, ссылка с десятью вариантами по странам остаётся одной записью кэша. Схемы, где страна входит в ключ кэша, хранят десять копий на slug и теряют долю попаданий.
Низкий или региональный трафик. Когда origin один и большинство посетителей в том же регионе, расстояние уже мало, а дополнительные регионы лишь добавляют то, что нужно эксплуатировать и мониторить. То же верно для очень малых объёмов, где парк кэшей в основном простаивает.
Как выбирать
- Один origin, посетители в одном регионе. Используйте DNS и один удачно расположенный origin. Парк кэшей здесь почти ничего не даёт.
- Несколько региональных origin, слоя кэширования нет. DNS-маршрутизация по задержке даёт посетителям ближайший сервер. Работу приложения вы всё равно оплачиваете при каждом редиректе.
- Посетители на нескольких континентах, в основном повторные чтения. Edge POP. Экономия на расстоянии и доля попаданий в кэш работают в вашу пользу.
- Правки, которые должны появляться мгновенно везде. Держите TTL короткими или не используйте edge-кэш для таких ссылок и смиритесь с дополнительным трафиком на origin.
- Жёсткие требования к failover. Сравнивайте оба механизма со своим измеренным временем восстановления, а не с описанием вендора.
Для этой статьи я не замерял обе схемы. Приведённые выше цифры задержки - это документированный в репозитории бюджет и арифметика расстояний, и они так и названы. Если вы выбираете для собственного сервиса, измеряйте из тех мест, которыми реально пользуются ваши посетители.
Читайте также в блоге
- Как уложить p95 редиректов в 15 мс - полный бюджет задержки, на котором держится edge-схема
- Стратегия кэширования для редиректов URL - уровни L1 и L2 подробно
- Редиректы 301 и 302 - почему код статуса решает, кто кэширует редирект
- Приём кликов по принципу fire-and-forget - что происходит на пути редиректа помимо поиска
- Как работают сокращатели URL - основы перед архитектурой
Частые вопросы
В чём разница между edge POP и DNS-only маршрутизацией?
DNS-only маршрутизация выбирает origin в момент, когда клиент разрешает имя хоста, и после этого каждый запрос идёт на этот origin. Edge POP размещает кэш рядом с посетителем, поэтому повторный запрос обслуживается локально, а к origin обращаются только при промахе. DNS решает, куда идёт запрос; кэш на POP решает, нужно ли туда идти вообще. Они не исключают друг друга: во многих развёртываниях DNS выбирает регион, а кэши избавляют от поездки к origin.
Делает ли DNS-only маршрутизация редиректы медленнее?
Может, для посетителей, далёких от origin. При единственном origin каждый редирект оплачивает полный сетевой round trip до него, и никакая настройка DNS это расстояние не меняет. С несколькими региональными origin и DNS по задержке посетители получают ближайший origin, но всё равно обращаются к приложению при каждом запросе, так что цена проявляется как вычисления и трафик на origin, а не как расстояние. Разница важнее всего для посетителей на других континентах.
Насколько быстро работает failover в DNS по сравнению с anycast?
Failover в DNS ограничен тем, как долго резолверы хранят старый ответ: это определяется TTL записи и резолверами, игнорирующими низкий TTL. Failover в anycast происходит на уровне маршрутизации: когда площадка перестаёт анонсировать адрес, трафик переходит на следующую по близости площадку после схождения маршрутов. Ни то, ни другое не мгновенно. DNS может надолго оставить отстающих на мёртвом адресе, а схождение маршрутов обычно быстрее, но зависит от сети и от того, как быстро отказавшую площадку отзывают.
Из-за edge-кэша правки коротких ссылок появляются с задержкой?
Может быть. Кэшированная копия отдаётся, пока не истечёт срок или её не инвалидируют. В edge-коде Elido копия в памяти процесса живёт 60 секунд, а копия в общем кэше 5 минут, так что изменённый адрес назначения может отставать на это окно везде, где кэш ещё хранит старый. Редиректы отправляются с заголовками no-store, поэтому браузеры не добавляют ещё один кэш сверху.
Ломают ли геотаргетинг и правила по устройствам edge-кэширование?
Нет, если правила вычисляются после обращения к кэшу. Elido кэширует одну запись на хост и slug, а затем применяет к ней правила по стране, устройству и языку для каждого запроса, так что правила не умножают записи кэша. Схема ломается, когда сам ключ кэша включает страну посетителя: тогда каждый slug хранится по одному разу на страну, и доля попаданий падает.
Когда DNS-only маршрутизация - правильный выбор для сокращателя?
Когда трафик сосредоточен в одном регионе, origin один, объём невелик или большинство редиректов зависит от состояния конкретного запроса, которое нельзя кэшировать. В этих случаях лишние слои кэша добавляют операционную работу при небольшом выигрыше в задержке. Начните с DNS и одного удачно расположенного origin, а edge-кэши добавляйте, когда посетители разойдутся по континентам или origin начнёт нести нагрузку, которую кэш мог бы поглотить.
Попробуйте Elido
Вставьте URL - получите короткую ссылку
Без регистрации. Ссылка живёт 30 дней. Зарегистрируйтесь, чтобы оставить её навсегда.
Нужен бесплатный аккаунт. Бесплатный план включает всего 25 ссылок. Уже есть аккаунт? Войти