
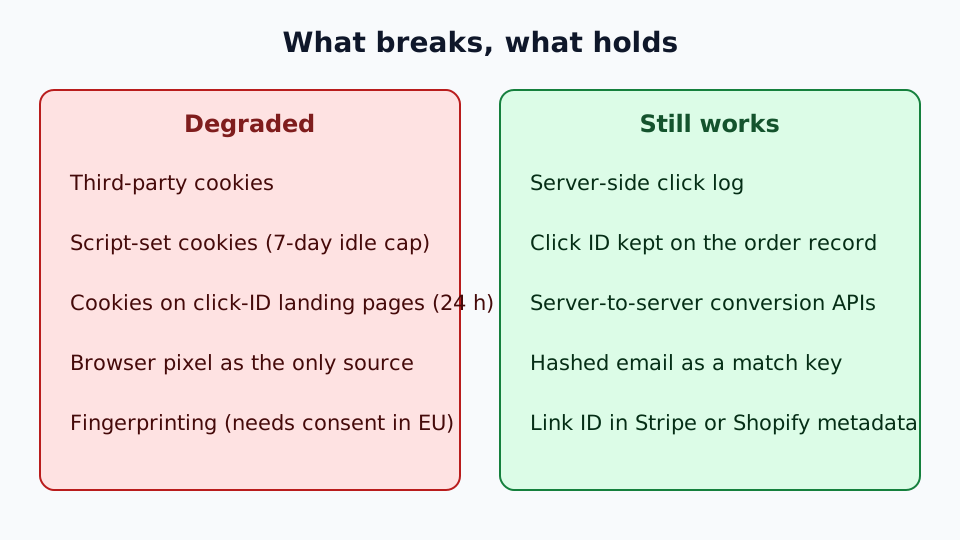
Атрибуция без куки работает, если перестать просить браузер запоминать клик. Логируйте клик на сервере, несите идентификатор в URL, сохраняйте его в своей записи заказа и отправляйте конверсию с сервера на сервер. Все остальное либо деградировало, либо юридически рискованно в ЕС. Это сторонние куки, куки из скриптов, которые живут считанные дни, и фингерпринтинг.
Стек, который большинство команд собрало между 2012 и 2019 годами, зависел от стороннего куки, поставленного на посадочной странице, и пикселя, который сопоставлял его на странице конверсии. Основы термина описаны в материале что такое маркетинговая атрибуция. Этот пост - карта того, что выживает, что Elido покрывает сегодня и где вам нужен собственный бэкенд.
TL;DR
- Safari ограничивает куки и хранилище, записанные скриптами, 7 днями неактивности, а куки, созданные на посадочной странице со ссылкой с декорированными параметрами, - 24 часами. Chrome по-прежнему разрешает сторонние куки с выбором пользователя. В любом случае считайте их ненадежными.
- Работают два пути: click ID или ID ссылки, переданный в запись заказа и отправленный с сервера на сервер, и first-party куки, выставленные сервером.
- Без куки не значит без согласия. Статья 5(3) ePrivacy распространяется на фингерпринтинг и локальное хранилище, а для серверной обработки GDPR по-прежнему требует правового основания.
- Elido логирует клики на стороне сервера и связывает выручку Stripe и Shopify со ссылками. Он пока не генерирует click ID и не пересылает конверсии рекламным платформам.
Что изменилось в браузерах
Текущую картину дают три источника, все с датой обращения 2026-10-24.
Страница WebKit о защите от отслеживания сообщает, что Safari удаляет куки, созданные в JavaScript, и другое хранилище, доступное для записи из скриптов, через 7 дней без взаимодействия пользователя с сайтом. Там же сказано, что при обнаружении click ID в URL посадочной страницы срок жизни созданных в JavaScript куки на ней ограничивается 24 часами. ITP 2.3, опубликованный 23 сентября 2019 года, распространил похожие ограничения на другие данные, доступные для записи из скриптов. Куки, выставленные в HTTP-заголовке ответа вашим собственным first-party хостом, под эти правила не попадают. Исключение - замаскированный сторонний хост, например поддомен с маскировкой через CNAME или IP, где WebKit ограничивает срок 7 днями.
Firefox разделяет сторонние куки по сайту верхнего уровня с помощью Total Cookie Protection. Куки, выставленное трекером на вашем чекауте и на чекауте конкурента, превращается в два отдельных куки.
Chrome так и не завершил отказ от сторонних куки. 22 апреля 2025 года Google объявил, что не будет внедрять отдельное окно запроса для сторонних куки и что пользователи по-прежнему выбирают в настройках. Блог Privacy Sandbox добавляет, что часть технологий Privacy Sandbox сворачивается. Поэтому практический вопрос теперь не "когда умрут куки", а "какая доля моей аудитории их блокирует", и честного процента по всему ЕС я назвать не могу. Посмотрите свою аналитику по браузерам.
Еще одно утверждение из презентаций вендоров: будто Link Tracking Protection в Safari вырезает click ID вроде fbclid или gclid в приватном режиме и в Mail. Когда я загружал страницу WebKit о защите от отслеживания, там об этом не говорилось, поэтому список параметров я здесь не повторяю. Проверьте свои посадочные страницы в этих контекстах, прежде чем полагаться на то, что click ID доживет.
Два пути, которые еще работают
Оба исходят из одного факта: сервер видит клик раньше, чем вступают в силу правила хранилища браузера.
Путь 1: серверные идентификаторы
Когда пользователь кликает по рекламе, платформа добавляет к URL посадочной страницы идентификатор клика, например fbclid у Meta или gclid у Google. Идентификатор живет в URL, поэтому разделение куки на него не влияет. Ваша посадочная страница читает его и сохраняет в корзине или заказе. Когда заказ оплачен, бэкенд берет идентификатор из заказа и отправляет конверсию в серверный API платформы, например в Conversions API от Meta или в GA4 Measurement Protocol.
Если вы сохраняете и браузерный пиксель, важна дедупликация. В документации Meta сказано, что eventID пикселя должен совпадать с event_id в Conversions API при том же названии события, а дубликаты, полученные в течение 48 часов, отбрасываются. Для покупок используйте ID заказа. Какие поля клиента нужно хешировать, читайте на странице Meta о параметрах информации о клиенте; эти правила я для данного поста не проверял.
Слабые места реальны. Очистка куки теряет ID, хранящийся в куки. Конверсия на другом устройстве не имеет связи, если человек не залогинен. Click ID может также пропасть до того, как его увидит посадочная страница.
Путь 2: редирект, который вы контролируете
Редирект на вашем собственном домене - серверное событие. Когда кто-то кликает по брендированной короткой ссылке, хост редиректа может записать клик в этот момент, с временной меткой, реферером и user agent, вместо того чтобы ждать срабатывания тега при загрузке страницы. Если вы еще и ставите куки, делайте это в заголовке Set-Cookie на first-party хосте. Так вы избегаете описанных выше 7-дневного и 24-часового лимитов для куки, записанных скриптами.
Пиксель так не умеет. Здесь же заканчивается и текущая область возможностей Elido.
Что Elido делает сегодня, сверено с кодом
Я проверил по сервисам каждое утверждение, которое этот пост делал раньше. Вот результат.
| Возможность | Статус |
|---|---|
| Серверный лог клика, записываемый при выдаче редиректа | Да |
Пересылка кликов в GA4 (событие link_click), Mixpanel, Klaviyo, Brevo и Datadog | Да, интеграции на уровне рабочего пространства |
| Серверные события просмотра страницы Meta и TikTok при клике | Нет |
Заказы Stripe и Shopify, сопоставленные со ссылкой через elido_link_id | Да |
| Выручка по ссылке, кампании, дню и платформе | Да |
ID elido_click, добавленный к целевому URL | Нет |
| First-party куки, выставленное редиректом | Нет |
Публичный API конверсий (POST /v1/conversions) | Нет |
Пересылка конверсий в Meta CAPI или GA4 с хешированием и event_id | Нет |
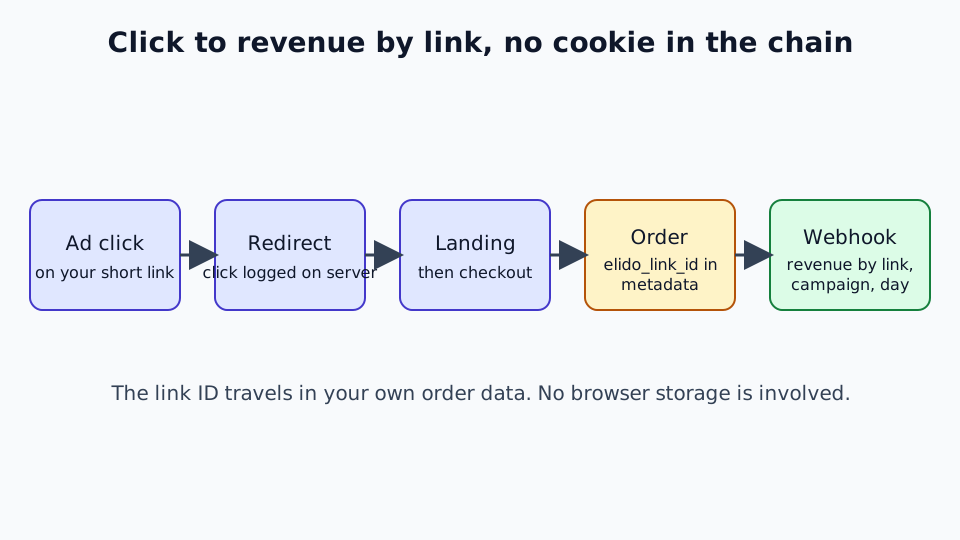
Честная версия формулировки "короткая ссылка как поверхность атрибуции" уже, чем была в этом посте раньше. Редирект дает запись клика и отчеты по каждой ссылке. Чтобы замкнуть цикл по выручке, положите ID ссылки в заказ: elido_link_id в метаданных Stripe или атрибут заметки elido_link_id в корзине Shopify. Когда приходит вебхук заказа, Elido относит выручку к этой ссылке. Все, что дальше, например хеширование email и вызов API Meta, сегодня остается кодом вашего бэкенда. О том, как строится такая рассылка, читайте в материале серверное отслеживание конверсий через короткие ссылки, а об особенностях Safari - в атрибуция кликов после Safari ITP. Страница возможности отслеживания конверсий описывает сторону дашборда.
Склейка идентичности: что работает, а что нет
Серверные ID покрывают типичный случай: один человек, одно устройство, одна сессия, параметры не вырезаны. Для остального нужен идентификатор, который человек сам вам дал.
Детерминированное сопоставление работает. Если человек в какой-то момент вошел в аккаунт или ввел email, вы можете отправить хешированный email вместе с конверсией как сигнал сопоставления. Хеширование должно следовать правилам платформы по нормализации, поэтому прочитайте страницу вендора до того, как строить это.
Вероятностный фингерпринтинг - неподходящий запасной вариант в ЕС. Он объединяет размер экрана, шрифты, часовой пояс, вывод canvas и похожие сигналы в идентификатор без куки. Нужно ли для этого согласие - юридический вопрос, а статья 5(3) Директивы ePrivacy применима к доступу к информации на устройстве пользователя, а не только к куки. Страница EUR-Lex не загрузилась у меня 2026-10-24, поэтому я пересказываю общеизвестную сферу действия Директивы, а не цитирую ее. Конкретные решения регуляторов я тоже не называю. Браузеры, ориентированные на приватность, продолжают сокращать энтропию, на которую опираются эти методы. Точность падает именно там, где она нужнее всего.
Кросс-девайс - пробел, который серверной стороной не закрыть. Клик на телефоне и покупка на ноутбуке связываются, только если человек идентифицировал себя на обоих.
Согласие по-прежнему нужно
"Нет куки - нет согласия" - распространенное ложное прочтение. Статья 5(3) касается устройства, поэтому любое хранение или доступ там требуют согласия, если только они не строго необходимы. Куки для аналитики не становится строго необходимым оттого, что оно first-party.
Серверная обработка меняет то, куда текут данные. Блокировщики рекламы и разделение куки на нее не влияют, а то, что покидает ваш бэкенд, контролируете вы. Но ей все равно нужно правовое основание по GDPR в рамках статьи 6, обычно законный интерес для аналитики на уровне кампаний после оценки, и сложнее для профилирования отдельных людей. Руководство GDPR для сократителей ссылок разбирает статьи 6, 28 и 30, а согласие на куки для коротких ссылок - вопрос баннера.
Об обработке IP: Elido усекает IP посетителя на edge (IPv4 до /24, IPv6 до /48) перед сохранением клика. Страна, регион, город и приблизительные координаты определяются заранее и хранятся вместе с кликом, а также хранится полный user agent, поэтому считайте строку клика персональными данными. Если минимизация важна для вашего DPA, запросите текущие сроки хранения и обработку IP в письменном виде.
От чего приходится отказаться
Серверная атрибуция возвращает большую часть потерянного сигнала, но не весь.
Кросс-девайсная идентичность. Теряется, если человек не входит в аккаунт.
Просмотровая атрибуция. Зависит от того, что рекламная платформа сопоставит показ с более поздней конверсией через собственный граф устройств. Ждите более шумных цифр, чем в отчетах по кликам.
Длинные окна ретроспективы. Каждая платформа задает свои окна атрибуции, и они могут быть короче 28 или 90 дней, которые некоторые команды использовали с куки. Проверьте текущее окно для каждой платформы, по которой вы отчитываетесь. Больше всех теряют подписки и B2B-циклы.
Мультитач для анонимных пользователей. Без графа идентичностей вы по умолчанию остаетесь на последнем клике. Хешированный email залогиненных пользователей позволяет восстановить последовательности для этой части аудитории с помощью моделей на правилах, подходящих вашим данным.
Практический стек
Для команды, которая ведет платный трафик в ЕС, вот что я бы построил из того, что есть сегодня.
- Брендированные короткие ссылки для email, SMS, QR-кодов и органических публикаций. С самого начала вы получаете серверную запись клика и отчёты по каждой ссылке. Рекламу направляйте на сам URL целевой страницы: Elido отбрасывает параметры запроса, добавленные к короткой ссылке, поэтому
fbclidилиgclidиз рекламы не пережил бы редирект (передача запланирована, но пока недоступна). - Сохраняйте click ID платформы на посадочной (
fbclid,gclid) и записывайте его в корзину или заказ. Проверьте, что он доживает в iOS Mail и приватных вкладках, прежде чем доверять. - Кладите
elido_link_idв метаданные Stripe или атрибуты заметки Shopify, чтобы выручка отчитывалась по ссылке без всяких куки. - Отправляйте покупки с сервера на сервер из бэкенда в Meta и GA4, используя ID заказа как ключ дедупликации.
- Хешируйте email залогиненных пользователей, чтобы покрыть кросс-девайс и заполнить пробелы там, где click ID отсутствует.
- Импортируйте офлайн-конверсии пакетами для длинных B2B-циклов и подписок, используя офлайн-API платформы.
Ничего из этого не требует CDP. Нужны лог кликов, которому вы доверяете, идентификатор в заказе и бэкенд, который общается с рекламными платформами.
Связанные материалы в блоге
Частые вопросы
Что такое атрибуция без куки?
Атрибуция без куки связывает конверсию с кликом или кампанией, которые ее вызвали, без сторонних куки. На практике это серверный лог кликов, идентификатор клика или ссылки в URL, который затем сохраняется в вашей записи заказа, и серверные вызовы к рекламным платформам. Так возвращается большая часть того, что теряют браузерные пиксели, но не кросс-девайсные пути и не длинные окна ретроспективы.
Сторонние куки в Chrome исчезли?
Нет. 22 апреля 2025 года Google заявил, что не будет внедрять отдельное новое окно запроса для сторонних куки в Chrome и что пользователи по-прежнему выбирают в настройках приватности Chrome (блог Privacy Sandbox, дата обращения 2026-10-24). Safari и Firefox ограничивают их по умолчанию, поэтому атрибуция на их основе ненадежна для значительной части вашего трафика независимо от Chrome.
Отменяет ли отказ от куки необходимость согласия в ЕС?
Нет. Статья 5(3) Директивы ePrivacy охватывает хранение информации на устройстве пользователя и доступ к ней, а не только куки, поэтому фингерпринтинг и локальное хранилище тоже попадают в сферу действия. Чисто серверная обработка вне статьи 5(3), но ей все равно нужно правовое основание по GDPR. Уточните у своего юриста, что применимо к вашей схеме.
Защищены ли first-party куки, выставленные моим сервером, от ограничений Safari?
В основном да. Страница WebKit о защите от отслеживания сообщает, что куки и хранилище, созданные в JavaScript, удаляются через 7 дней без взаимодействия пользователя, а куки, выставленная скриптом на посадочной странице со ссылкой с декорированными параметрами, живет 24 часа. Куки, выставленные в HTTP-заголовке ответа вашего собственного first-party хоста, под эти правила не попадают, кроме замаскированных сторонних хостов: для них срок ограничен 7 днями.
Может ли сократитель ссылок обеспечить атрибуцию без куки?
Он может дать первую половину: серверную запись клика в момент выдачи редиректа, до срабатывания любых приватных функций браузера, плюс отчеты по каждой ссылке и кампании. Elido также сопоставляет заказы Stripe и Shopify со ссылкой через значение elido_link_id в метаданных заказа. Он пока не генерирует click ID и не пересылает конверсии в Meta или GA4, эти шаги выполняет ваш собственный бэкенд.
Что атрибуция без куки вернуть не может?
Кросс-девайсные пути, где человек нигде не идентифицирует себя, просмотровые конверсии, зависящие от собственного графа устройств рекламной платформы, и клики старше окна ретроспективы платформы. Хешированный email залогиненных пользователей закрывает часть пробела. Для анонимных посетителей потолок - последний клик.
Попробуйте Elido
Вставьте URL - получите короткую ссылку
Без регистрации. Ссылка живёт 30 дней. Зарегистрируйтесь, чтобы оставить её навсегда.
Без регистрации. Зарегистрируйтесь бесплатно и получите 50 ссылок в месяц.