Codurile QR pentru bănci se împart în două feluri foarte diferite. Un cod de plată poartă un transfer SEPA în interiorul modelului, iar aplicația bancară îl citește offline. Orice alt cod pe care îl tipărește o bancă, pe ușa unei sucursale, la un bancomat, pe un extras sau pe un flyer de instalare a aplicației, este doar un link într-o comunicare reglementată cu clientul. Primul fel are nevoie de formatare corectă. Al doilea are nevoie de guvernanță. Cine îl deține? Cine îl poate schimba? Și ce dovedește unde ducea în martie trecut?
Aici se înmoaie majoritatea sfaturilor despre "coduri QR în finanțe". Ghidurile populare acoperă bine cazurile de utilizare, iar articolul Bitly pentru SUA este un exemplu corect, dar spun puține despre jurnale de audit, controlul modificărilor sau regulile UE. Eu lucrez în zona de conformitate, așa că pe aceasta îmi voi petrece timpul, alături de cazurile practice de utilizare pentru bănci, fintech-uri și asigurători.
Dacă echipa ta este nouă în mecanică, ce este un cod QR și codurile QR dinamice versus statice acoperă noțiunile de bază. Pentru perspectiva mai largă a stratului de linkuri într-un produs reglementat, scurtătoarele de URL-uri pentru fintech este articolul însoțitor.
Unde își merită locul codurile QR în sectorul bancar
Un cod QR merită tipărit atunci când elimină tastatul dintr-un moment în care clientul stă în fața a ceva fizic. Sectorul bancar are multe astfel de momente, dar doar unele merită un cod.
Plăți și facturi
Cel mai puternic caz este codul de plată. Gândește-te la o factură sau la un afiș de donații. Codul QR EPC îi permite clientului să scaneze, să vadă transferul precompletat în aplicația lui bancară și să confirme. Nimic nu este scurtat sau urmărit aici, din construcție. Păstrează-l ca un cod aparte și măsoară pagina din jur cu un link separat.
Onboarding și descărcări de aplicații
Un cod pe un pliant de sucursală sau pe un suport de card care deschide pagina corectă din magazinul de aplicații este a doua cea mai bună utilizare. Un singur cod poate direcționa vizitatorii de pe iPhone și de pe Android către magazinul potrivit, așa cum explică codurile QR pentru descărcări de aplicații. Ține codul îndreptat spre magazin sau spre propriul domeniu, nu spre URL-ul brut al unui furnizor terț de onboarding, ca să poți schimba furnizorii fără retipărire.
Linkuri de servicii la sucursale și bancomate
Programarea unei întâlniri, "găsește o sucursală" și "raportează o problemă cu acest aparat" sunt potriviri naturale. Sunt și cele mai manipulate amplasări. Un autocolant de lângă bancomat stă în public și nimeni nu îl supraveghează. Mai multe despre asta mai jos.
Extrase și activarea cardului
Un cod pe un extras tipărit poate deschide o căsuță de mesaje securizate sau o pagină de ajutor. Ține numerele de cont, numele și token-urile în afara URL-ului: ajung în jurnalele serverului și în antetele referrer, iar aceasta este o problemă de minimizare a datelor conform GDPR înainte de orice altceva. Pentru activarea cardului, regula mea este simplă. Codul poate deschide aplicația băncii sau o pagină de ajutor pentru activare. Nu ar trebui să deschidă niciodată o pagină care cere numărul complet al cardului și PIN-ul, pentru că exact asta va cere și una falsă, iar clienții nu mai pot deosebi cele două.
Despăgubiri și deservire în asigurări
Asigurătorii folosesc coduri pe documentele de poliță și pe scrisorile de despăgubire pentru a deschide un formular de despăgubire sau o pagină de încărcare de documente. Se aplică aceeași guvernanță: scrisoarea de poliță va sta ani întregi într-un sertar, deci destinația trebuie să rămână accesibilă și sub controlul tău atâta timp cât rămâne scrisoarea.
Coduri de plată versus coduri de tip link
Tratează-le ca pe două produse cu două profiluri de risc. Diagrama arată diferența dintr-o privire.
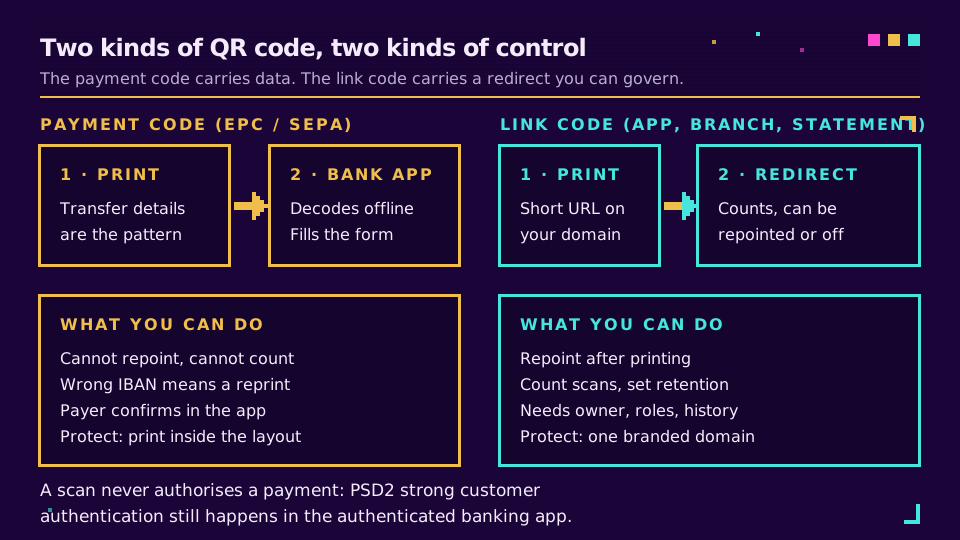
Un cod de plată este static și offline. Nu îl poți redirecționa, nu poți număra scanările, iar un IBAN greșit înseamnă o retipărire. Ceea ce îl protejează pe plătitor este ecranul de confirmare. Băncile din zona euro trebuie acum să ofere o verificare a beneficiarului (Verification of Payee) conform Regulamentului UE privind plățile instant (Regulamentul (UE) 2024/886, articolul 5c), care compară numele beneficiarului cu IBAN-ul înainte ca plătitorul să autorizeze transferul. Întrebările și răspunsurile de implementare ale Comisiei Europene stabilesc termenul pentru partea de trimitere din zona euro la 9 octombrie 2025. Asta ajută împotriva schimbării autocolantului descrise mai jos, dar numai dacă plătitorul citește rezultatul.
Un cod de tip link este opusul. Este un URL obișnuit, așa că un redirect se află între scanare și destinație. Acel redirect este punctul de control. Poate fi redirecționat atunci când o pagină se mută, dezactivat când ceva merge prost și numărat pe toate sucursalele și trimiterile poștale care poartă codul. Este și o răspundere dacă nu îl deține nimeni.
Riscurile specifice băncilor
Quishingul este phishing prin cod QR. FTC a documentat cum ascund escrocii linkuri dăunătoare în coduri QR, iar ghidul nostru despre quishing acoperă mecanica. Pentru o bancă contează trei variante.
- Autocolante suprapuse. Un cod fals lipit peste unul real pe un bancomat, pe o vitrină de sucursală sau pe o factură tipărită. Codul legitim rămâne neatins dedesubt.
- Domenii asemănătoare. Un cod dintr-un e-mail sau dintr-un mesaj text care deschide
yourbank-secure.exampleîn loc de domeniul tău. - Redirecționarea plății. Un cod de plată static pe hârtie, acoperit de unul cu alt IBAN.
Partea incomodă este că un cod dinamic nu oprește o suprapunere. Codul atacatorului este al lui, nu al tău, și nu îl poți redirecționa. Ce poți face este să faci suprapunerile mai ușor de observat și mai ieftin de remediat:
- Tipărește domeniul destinației în text simplu lângă fiecare cod, ca o nepotrivire să fie vizibilă.
- Folosește etichete cu sigiliu de integritate pentru amplasările de la bancomate și sucursale și jurnalizează inspecțiile așa cum jurnalizezi verificările bancomatelor.
- Folosește un singur domeniu de brand pentru toate codurile adresate clienților, ca ei să îl învețe. Domeniile personalizate pentru linkuri scurte explică de ce contează mai mult decât orice altă setare.
- Spune-le clienților pe înțeles ce nu cere niciodată o scanare legitimă: un PIN, un număr complet de card, o parolă unică.
Tiparul de evitat este cel în care fiecare pliant, afiș și insert de extras folosește un alt domeniu scurt generic. Nimeni, nici personalul din sucursale, nu mai poate spune care este cel real, iar clienții nu pot învăța cum arată un cod autentic. Consolidarea pe un singur domeniu înseamnă o după-amiază de muncă și face mai mult pentru siguranța clienților decât un afiș de conștientizare.
Guvernanța codurilor dinamice
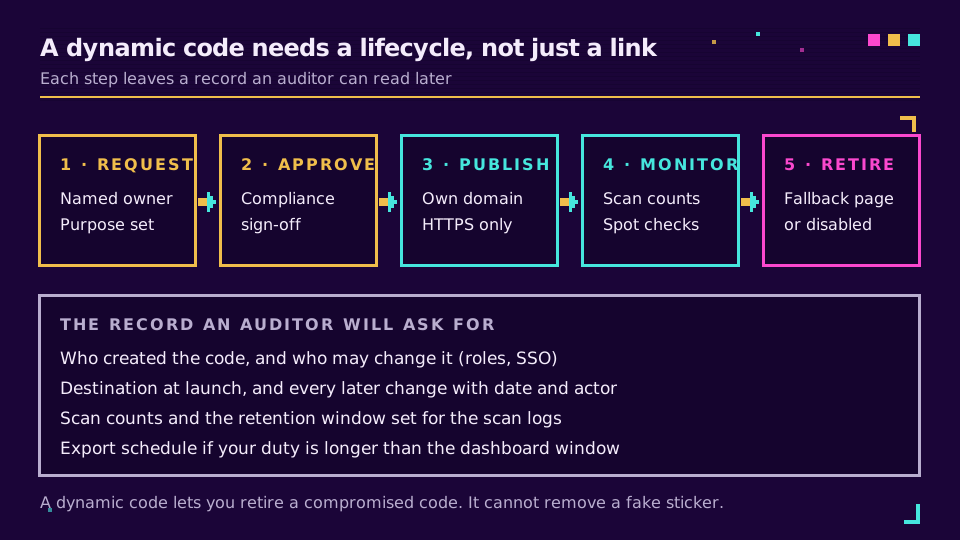
Aceasta este secțiunea pe care majoritatea ghidurilor de QR pentru finanțe o sar. Un cod dinamic este un redirect pe care îl poți edita după tipărire, motiv pentru care are nevoie de control al modificărilor. Întrebarea pe care o va pune un auditor sau un evaluator de incident nu este "ai folosit coduri QR", ci "cine putea schimba încotro ducea acesta și poți arăta unde ducea la o anumită dată?"
Patru controale răspund la asta.
Proprietatea. Fiecare cod are o echipă numită și o persoană numită, înregistrate la creare. Conturile partajate anulează asta. Autentificarea unică (SSO) cu provizionare din director pune capăt capacității unui angajat plecat de a redirecționa un cod de sucursală din ziua în care pleacă. SCIM și SSO pentru instrumentele de marketing acoperă modelul de provizionare.
Separarea rolurilor. Nu oricine poate crea un cod ar trebui să poată schimba destinația unuia reglementat. Elido are rolurile Owner, Admin, Editor și Viewer, plus roluri personalizate pe planul Business, așa că poți da unei echipe de campanie drepturi de editare pe linkurile promoționale și poți păstra codurile punctelor de servicii la un grup mai mic.
O evidență a modificărilor. Ai nevoie de destinația de la lansare, de fiecare modificare ulterioară, de cine a făcut-o și când. Elido păstrează istoricul fiecărui link în tabloul de bord, iar un jurnal de audit al spațiului de lucru înregistrează modificările de membri, de chei API și de setări, cu export CSV și un endpoint API. Observă limita: planurile plătite păstrează 90 de zile de istoric de audit, iar Free păstrează 30, deci o bancă cu o obligație de retenție mai lungă ar trebui să exporte după un program, nu să se bazeze pe tabloul de bord. Pagina de ajutor despre jurnalul de audit listează ce este și ce nu este înregistrat.
Retragerea. Când o campanie se încheie, codul nu dispare de pe hârtie. Decide la creare dacă redirecționează către o pagină de rezervă sigură sau este dezactivat. Scrie asta.
Dacă vrei aceste controale pe codurile pe care le tipărești deja, poți crea un link de test pe planul gratuit și îi poți verifica istoricul de modificări înainte să te angajezi la un tiraj. Paginile despre funcționalitățile de coduri QR și domeniile personalizate arată ce este disponibil.
Ce spun de fapt regulile
Mă voi limita la ce pot susține cu surse. Mult conținut al furnizorilor confundă "recomandat" cu "obligatoriu".
PSD2. Articolul 97 cere autentificare strictă a clientului atunci când un plătitor accesează online un cont de plăți, inițiază o plată electronică sau face la distanță ceva care presupune un risc de fraudă. Rulebook-ul interactiv al EBA are textul. Pentru codurile QR consecința este modestă. Scanarea completează un formular; autentificarea are loc tot în aplicație. Un design în care scanarea singură declanșează o plată ar fi lucrul de pus sub semnul întrebării.
GDPR. Două principii mușcă la datele de scanare. Limitarea stocării (articolul 5 alineatul (1) litera (e)) înseamnă că datele cu caracter personal sunt păstrate nu mai mult decât este necesar, iar securitatea prelucrării (articolul 32) acoperă redirectul și jurnalele lui. Regulamentul nu dă un număr de zile pentru jurnalele de scanare; retenția datelor de clic explică cum să stabilești și să documentezi unul, iar codurile QR și GDPR acoperă ce colectează de fapt o scanare. Ghidul EDPB pentru IMM-uri este un punct de plecare ușor de citit pentru partea de responsabilitate.
DORA. Legea privind reziliența operațională digitală (Regulamentul (UE) 2022/2554) se aplică entităților financiare din UE din ianuarie 2025 și le obligă să gestioneze riscul terților furnizori de TIC, inclusiv un registru al contractelor lor de servicii TIC. Dacă un furnizor de QR și redirecturi intră în domeniul de aplicare este o întrebare pentru echipele tale de conformitate și de achiziții. Pune-o înainte de semnarea contractului, nu după, și începe cu pagina DORA a EBA.
Ce nu am găsit într-o sursă primară este vreo regulă care să impună codurile QR, să le interzică sau să stabilească o perioadă de retenție special pentru jurnalele de scanare QR. Retenția pentru comunicările de marketing și de deservire vine din propriile tale obligații de evidență, nu dintr-o regulă specifică QR. Dacă un furnizor îți spune altceva, cere numărul articolului.
O listă de verificare pentru lansare
Înainte ca o bancă, un fintech sau un asigurător să tipărească următorul lot:
- Un singur domeniu de brand, doar cu HTTPS, pentru fiecare cod adresat clienților.
- Codurile de plată păstrate separat de codurile de tip link și testate în mai multe aplicații bancare.
- Nicio dată cu caracter personal, niciun număr de cont sau token în vreun URL.
- Proprietar numit și drepturi de editare pe roluri pentru fiecare cod reglementat.
- O regulă scrisă de retragere și o fereastră de retenție pentru jurnalele de scanare.
- Un export programat al evidenței modificărilor, dacă obligația ta de retenție depășește fereastra din tabloul de bord.
- Amplasare cu sigiliu de integritate și un jurnal de inspecție pentru codurile de la bancomate și sucursale.
- Un mesaj către clienți care spune ce nu va cere niciodată o scanare legitimă.
Citește seria Cornerstone
Acest articol face parte din clusterul de industrii. Articolul Cornerstone pentru fluxurile tipărite este o campanie cu cod QR de la zero, iar pagina de soluții pentru conformitate acoperă configurarea pentru industriile reglementate. Prețurile planurilor menționate mai sus sunt pe pagina de prețuri.
Alte articole de pe blog
- Codul QR EPC: standardul QR pentru plăți SEPA explicat
- Sunt sigure codurile QR? Quishingul și cum rămâi protejat
- Scurtătoarele de URL-uri pentru fintech: KYC, conformitate, geo-blocare
- Codurile QR și GDPR: ce colectează o scanare și ce datorezi
- Retenția datelor de clic: cât timp păstrezi jurnalele de analiză
- Frauda cu codurile QR ale biletelor la evenimente: cum previi capturile de ecran
Întrebări frecvente
Cum sunt folosite codurile QR în sectorul bancar?
Băncile și asigurătorii le folosesc în patru locuri: plăți (un cod care precompletează un transfer în aplicația bancară), onboarding (un cod care deschide pagina din magazinul de aplicații sau un flux de deschidere de cont), puncte de servicii (uși de sucursale, bancomate și extrase care duc la ajutor, programări sau mesaje securizate) și deservire (despăgubiri și autoservire pentru polițe). Doar codul de plată poartă date în interiorul modelului; celelalte sunt linkuri obișnuite, motiv pentru care au nevoie de guvernanța linkurilor.
Sunt codurile QR sigure pentru operațiuni bancare?
Scanarea este sigură, iar codul în sine nu poate muta bani. Riscul este destinația și amplasarea fizică. Un autocolant lipit peste un cod legitim sau un cod care duce la un domeniu asemănător poate colecta credențiale. Băncile reduc asta cu un domeniu recognoscibil pe care îl dețin, amplasare cu sigilii de integritate, inspecția periodică a codurilor tipărite și un mesaj clar către clienți că banca nu cere niciodată un PIN sau numărul complet al cardului după o scanare.
Pot băncile folosi coduri QR pentru plăți?
Da. În zona euro, codul QR EPC (numit adesea GiroCode) codifică un transfer de credit SEPA, astfel încât o aplicație bancară să poată precompleta formularul. Plătitorul confirmă totuși plata într-o aplicație autentificată. Formate QR ale schemelor de carduri și ale plăților instant există în alte piețe, iar un link de plată de la un procesator este un caz separat: acela este un URL obișnuit cu o pagină de plată găzduită în spate.
Poate o bancă să urmărească scanările codurilor QR?
Un cod QR de tip link poate fi urmărit, pentru că scanarea deschide un URL pe care un redirect îl numără. Un cod QR de plată EPC nu poate, pentru că telefonul îl decodează offline. Urmărirea scanărilor codurilor adresate clienților intră totuși sub incidența GDPR, așa că folosește numărători agregate acolo unde poți, ține identificatorii în afara URL-ului și stabilește o fereastră de retenție scrisă pentru jurnalele de scanare.
Cum își protejează băncile clienții de codurile QR false?
Combină controale fizice și digitale: tipăresc codurile în interiorul documentului sau pe etichete cu sigiliu de integritate, afișează domeniul destinației în text simplu lângă cod, inspectează codurile de la sucursale și bancomate după un program și țin fiecare cod pe un singur domeniu de brand pe care clienții învață să îl recunoască. Le spun și clienților ce nu va cere niciodată o scanare legitimă, instrucțiunea care oprește cea mai mare parte a furturilor de credențiale.
Au nevoie plățile cu cod QR de autentificare strictă a clientului conform PSD2?
Da, atunci când plătitorul inițiază o plată electronică. Articolul 97 din PSD2 cere autentificare strictă a clientului atunci când un plătitor accesează un cont online, inițiază o plată electronică sau întreprinde o acțiune la distanță care prezintă un risc de fraudă. Un cod QR doar completează formularul; autentificarea are loc tot în aplicația bancară, motiv pentru care scanarea în sine nu autorizează niciodată o plată.
Încearcă Elido
Lipește un URL, obții un link scurt funcțional
Fără înregistrare. Linkul este activ timp de 30 de zile. Înregistrează-te ca să-l păstrezi pentru totdeauna.
Gratuit, fără înregistrare · 2 pe zi