Os QR codes para bancos se dividem em dois tipos muito diferentes. Um código de pagamento carrega uma transferência SEPA dentro do padrão, e o aplicativo do banco o lê offline. Todos os outros códigos que um banco imprime, na porta de uma agência, em um caixa eletrônico, em um extrato ou em um panfleto de instalação de aplicativo, são apenas um link em uma comunicação regulamentada com o cliente. O primeiro tipo precisa de formatação correta. O segundo tipo precisa de governança. Quem é o dono? Quem pode alterá-lo? E o que prova para onde ele apontava em março passado?
É aqui que a maioria dos conselhos sobre "QR codes em finanças" fica vaga. Os guias populares cobrem bem os casos de uso, e o post do Bitly nos EUA é um exemplo justo, mas dizem pouco sobre trilhas de auditoria, controle de mudanças ou regras da UE. Trabalho no lado de compliance, então é a parte a que dedicarei tempo, junto com os casos de uso práticos para bancos, fintechs e seguradoras.
Se sua equipe é nova na parte técnica, o que é um QR code e QR codes dinâmicos versus estáticos cobrem o básico. Para a visão mais ampla da camada de links em um produto regulamentado, encurtadores de URL para fintechs é o texto complementar.
Onde os QR Codes Merecem Seu Lugar em Bancos
Vale a pena imprimir um QR code quando ele elimina a digitação em um momento em que o cliente está diante de algo físico. O setor bancário tem muitos desses momentos, mas só alguns merecem um código.
Pagamentos e faturas
O caso mais forte é o código de pagamento. Pense em uma fatura ou em um cartaz de doação. O QR code EPC permite que um cliente escaneie, veja a transferência preenchida no aplicativo do banco e confirme. Nada aqui é encurtado ou rastreado, por design. Mantenha-o como um código próprio e meça a página ao redor com um link separado.
Onboarding e downloads de aplicativos
Um código em um folheto de agência ou em um envelope de cartão que abre a página certa da loja de aplicativos é o segundo melhor uso. Um único código pode encaminhar visitantes de iPhone e Android para a loja correta, o que QR codes para downloads de aplicativos detalha. Mantenha o código apontando para a loja ou para o seu próprio domínio, não para a URL bruta de um fornecedor de onboarding de terceiros, para poder trocar de fornecedor sem reimprimir.
Links de serviço em agências e caixas eletrônicos
Agendamento de horários, "encontrar uma agência" e "relatar um problema com esta máquina" são encaixes naturais. São também as colocações mais adulteradas. Um adesivo ao lado de um caixa eletrônico fica em público e ninguém o vigia. Mais sobre isso adiante.
Extratos e ativação de cartão
Um código em um extrato em papel pode abrir uma caixa de mensagens seguras ou uma página de ajuda. Mantenha números de conta, nomes e tokens fora da URL: eles acabam em logs de servidor e em cabeçalhos de referenciador, e isso é um problema de minimização de dados sob o GDPR antes de ser qualquer outra coisa. Para a ativação de cartão, minha regra é simples. O código pode abrir o aplicativo do banco ou uma página de ajuda de ativação. Ele nunca deve abrir uma página que peça o número completo do cartão e o PIN, porque é exatamente o que uma página falsa também pedirá, e os clientes já não conseguem distinguir as duas.
Sinistros e atendimento de seguros
As seguradoras usam códigos em documentos de apólice e cartas de sinistro para abrir um formulário de sinistro ou uma página de envio de documentos. A mesma governança se aplica: a carta da apólice ficará em uma gaveta por anos, então o destino precisa continuar acessível e sob seu controle enquanto a carta existir.
Códigos de Pagamento Versus Códigos de Link
Trate-os como dois produtos com dois perfis de risco. O diagrama mostra a diferença em um relance.
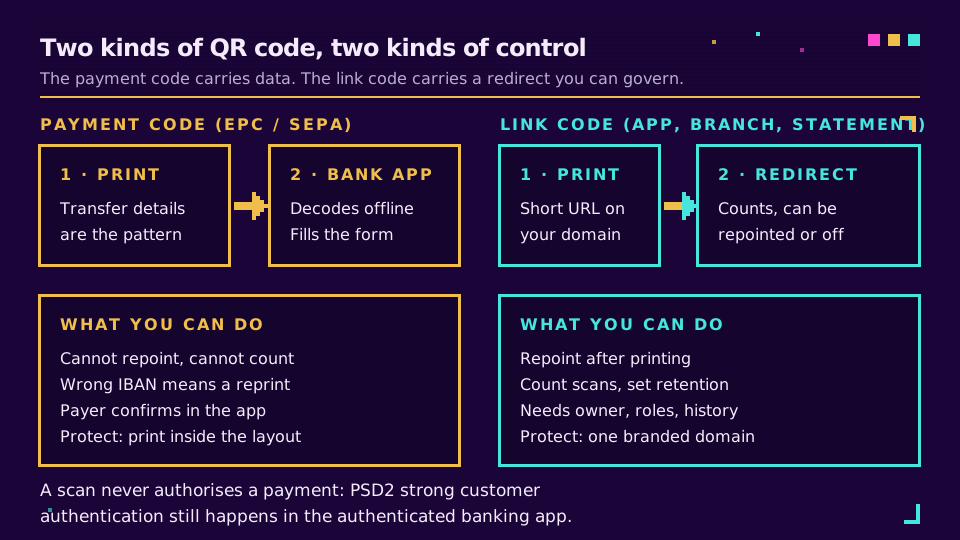
Um código de pagamento é estático e offline. Você não pode redirecioná-lo, não pode contar escaneamentos, e um IBAN errado significa uma reimpressão. O que protege o pagador é a tela de confirmação. Os bancos da zona do euro agora devem oferecer uma verificação de Verification of Payee, nos termos do Regulamento de Pagamentos Instantâneos da UE (Regulamento (UE) 2024/886, Artigo 5c), que compara o nome do beneficiário com o IBAN antes de o pagador autorizar a transferência. O Q&A de implementação da Comissão Europeia define o prazo da zona do euro para o lado remetente em 9 de outubro de 2025. Isso ajuda contra a troca de adesivos descrita adiante, mas só se o pagador ler o resultado.
Um código de link é o oposto. É uma URL comum, então um redirecionamento fica entre o escaneamento e o destino. Esse redirecionamento é o ponto de controle. Ele pode ser apontado para outro destino quando uma página muda, desativado quando algo dá errado e contado em todas as agências e correspondências que carregam o código. É também uma responsabilidade se ninguém for o dono dele.
Os Riscos Específicos dos Bancos
Quishing é phishing por meio de um QR code. A FTC documentou como golpistas escondem links nocivos em QR codes, e nosso guia sobre quishing cobre a mecânica. Para um banco, três variantes importam.
- Adesivos sobrepostos. Um código falso colado sobre um verdadeiro em um caixa eletrônico, na vitrine de uma agência ou em uma fatura impressa. O código legítimo fica intacto por baixo.
- Domínios parecidos. Um código em um e-mail ou mensagem de texto que abre
yourbank-secure.exampleem vez do seu domínio. - Redirecionamento de pagamento. Um código de pagamento estático em papel, coberto por outro com um IBAN diferente.
A parte desconfortável é que um código dinâmico não impede uma sobreposição. O código do atacante é dele, não seu, e você não pode redirecioná-lo. O que você pode fazer é tornar as sobreposições mais fáceis de notar e mais baratas de reverter:
- Imprima o domínio de destino em texto simples ao lado de cada código, para que uma divergência seja visível.
- Use etiquetas com evidência de violação para colocações em caixas eletrônicos e agências, e registre as inspeções como você registra as verificações de caixas eletrônicos.
- Use um único domínio personalizado para todos os códigos voltados ao cliente, para que os clientes o aprendam. Domínios próprios para links curtos explica por que isso importa mais do que qualquer outra configuração isolada.
- Diga aos clientes, em palavras simples, o que um escaneamento legítimo nunca pede: um PIN, um número completo de cartão, uma senha de uso único.
O padrão a evitar é aquele em que cada folheto, cartaz e encarte de extrato usa um domínio curto genérico diferente. Ninguém, nem mesmo a equipe da agência, consegue então dizer qual é o verdadeiro, e os clientes não conseguem aprender como é um código genuíno. Consolidar em um único domínio é uma tarde de trabalho e faz mais pela segurança do cliente do que um cartaz de conscientização.
Governando Códigos Dinâmicos
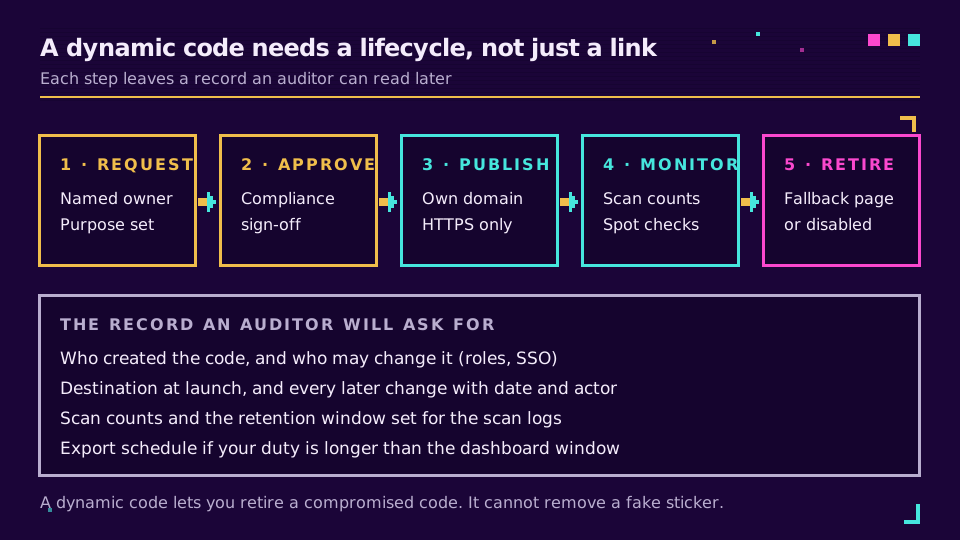
Esta é a seção que a maioria dos guias de QR para finanças pula. Um código dinâmico é um redirecionamento que você pode editar depois de impresso, e é exatamente por isso que precisa de controle de mudanças. A pergunta que um auditor ou um revisor de incidentes fará não é "vocês usaram QR codes", mas "quem podia mudar para onde este apontava, e vocês conseguem mostrar para onde ele apontava em uma determinada data?"
Quatro controles respondem a isso.
Propriedade. Cada código tem uma equipe nomeada e uma pessoa nomeada, registradas quando ele é criado. Logins compartilhados anulam isso. O single sign-on com provisionamento de diretório encerra a capacidade de quem saiu de redirecionar o código de uma agência no dia em que sai. SCIM e SSO para ferramentas de marketing cobre o modelo de provisionamento.
Separação de papéis. Nem todos que podem criar um código devem poder alterar o destino de um código regulamentado. O Elido tem os papéis Owner, Admin, Editor e Viewer, e papéis personalizados no plano Business, então você pode dar a uma equipe de campanha direitos de edição nos links promocionais e manter os códigos de pontos de atendimento com um grupo menor.
Um registro de mudanças. Você precisa do destino no lançamento, de cada mudança posterior, de quem a fez e quando. O Elido mantém um histórico por link no dashboard, e um log de auditoria do workspace registra mudanças de membros, chaves de API e configurações, com exportação em CSV e um endpoint de API. Note o limite: os planos pagos mantêm 90 dias de histórico de auditoria e o Free mantém 30, então um banco com um dever de retenção maior deve exportar em um cronograma em vez de depender do dashboard. A página de ajuda do log de auditoria lista o que é e o que não é registrado.
Aposentadoria. Quando uma campanha termina, o código não desaparece do papel. Decida na criação se ele redireciona para uma página alternativa segura ou é desativado. Escreva isso.
Se você quer esses controles nos códigos que já imprime, pode criar um link de teste no plano gratuito e verificar seu histórico de mudanças antes de se comprometer com uma tiragem. As páginas de recursos de QR code e de domínios próprios mostram o que está disponível.
O Que as Regras Realmente Dizem
Vou me limitar ao que consigo comprovar. Muito conteúdo de fornecedores confunde "recomendado" com "obrigatório".
PSD2. O Artigo 97 exige autenticação forte do cliente quando um pagador acessa uma conta de pagamento online, inicia um pagamento eletrônico ou faz algo remotamente que traz risco de fraude. O rulebook interativo da EBA traz o texto. Para QR codes, a consequência é modesta. O escaneamento preenche um formulário; a autenticação ainda acontece no aplicativo. Um projeto em que o escaneamento sozinho dispara um pagamento seria o que questionar.
GDPR. Dois princípios incidem sobre os dados de escaneamento. A limitação do armazenamento (Artigo 5(1)(e)) significa que os dados pessoais não são mantidos por mais tempo do que o necessário, e a segurança do tratamento (Artigo 32) cobre o redirecionamento e seus logs. O regulamento não dá um número de dias para os logs de escaneamento; retenção de dados de cliques explica como definir e documentar um, e QR codes e GDPR cobre o que um escaneamento realmente coleta. O guia do EDPB para PMEs é um ponto de partida legível para o lado da responsabilização.
DORA. O Digital Operational Resilience Act (Regulamento (UE) 2022/2554) se aplica às entidades financeiras da UE desde janeiro de 2025 e as obriga a gerenciar o risco de terceiros de TIC, incluindo um registro de seus contratos de serviços de TIC. Se um fornecedor de QR e redirecionamento entra no escopo é uma questão para suas equipes de compliance e compras. Faça a pergunta antes de o contrato ser assinado e não depois, e comece pela página da EBA sobre o DORA.
O que não consegui encontrar em uma fonte primária é qualquer regra que torne os QR codes obrigatórios, os proíba ou defina um período de retenção especificamente para logs de escaneamento de QR. A retenção para comunicações de marketing e de atendimento vem das suas próprias obrigações de guarda de registros, não de uma regra específica sobre QR. Se um fornecedor disser o contrário, peça o número do artigo.
Uma Lista de Verificação de Implantação
Antes de um banco, fintech ou seguradora imprimir seu próximo lote:
- Um único domínio personalizado, apenas com HTTPS, para todos os códigos voltados ao cliente.
- Códigos de pagamento separados dos códigos de link, e testados em vários aplicativos bancários.
- Nenhum dado pessoal, número de conta ou token em qualquer URL.
- Dono nomeado e direitos de edição baseados em papéis para cada código regulamentado.
- Uma regra de aposentadoria por escrito e uma janela de retenção para os logs de escaneamento.
- Uma exportação agendada do registro de mudanças se o seu dever de retenção exceder a janela do dashboard.
- Colocação com evidência de violação e um log de inspeção para códigos de caixas eletrônicos e agências.
- Uma mensagem ao cliente informando o que um escaneamento legítimo nunca pedirá.
Leia a Série Cornerstone
Este post faz parte do cluster de setores. O cornerstone para fluxos de trabalho impressos é uma campanha de QR code do zero, e a página de soluções de compliance cobre a configuração para setores regulamentados. Os preços dos planos mencionados acima estão na página de preços.
Relacionado no Blog
- QR code EPC: o padrão de QR de pagamento SEPA explicado
- Os QR codes são seguros? Quishing e como se manter protegido
- Encurtadores de URL para fintechs: KYC, compliance, geo-blocking
- QR codes e GDPR: o que um escaneamento coleta e o que você deve
- Retenção de dados de cliques: por quanto tempo guardar logs de analytics
- Fraude em QR codes de ingressos de eventos: como evitar capturas de tela
Perguntas frequentes
Como os QR codes são usados em bancos?
Bancos e seguradoras os usam em quatro lugares: pagamentos (um código que preenche uma transferência no aplicativo do banco), onboarding (um código que abre a página da loja de aplicativos ou um fluxo de abertura de conta), pontos de atendimento (portas de agências, caixas eletrônicos e extratos que levam a ajuda, agendamento ou mensagens seguras) e atendimento (autoatendimento de sinistros e apólices). Apenas o código de pagamento carrega dados dentro do padrão; os demais são links comuns, e é por isso que precisam de governança de links.
Os QR codes são seguros para bancos?
Escanear é seguro, e o código em si não consegue movimentar dinheiro. O risco está no destino e na colocação física. Um adesivo colado sobre um código legítimo, ou um código que leva a um domínio parecido, pode capturar credenciais. Os bancos reduzem isso com um domínio reconhecível que eles possuem, uma colocação com evidência de violação, inspeção regular dos códigos impressos e uma mensagem clara ao cliente de que o banco nunca pede um PIN ou o número completo do cartão após um escaneamento.
Os bancos podem usar QR codes para pagamentos?
Sim. Na zona do euro, o QR code EPC (muitas vezes chamado de GiroCode) codifica uma transferência a crédito SEPA para que um aplicativo bancário preencha o formulário. O pagador ainda confirma o pagamento em um aplicativo autenticado. Existem formatos de QR de bandeiras de cartão e de pagamentos instantâneos em outros mercados, e um link de pagamento de um processador é um caso à parte: é uma URL normal com um checkout hospedado por trás.
Um banco pode rastrear escaneamentos de QR codes?
Um QR code de link pode ser rastreado, porque o escaneamento abre uma URL que um redirecionamento conta. Um QR code de pagamento EPC não pode, porque o celular o decodifica offline. Rastrear escaneamentos de códigos voltados ao cliente ainda se enquadra no GDPR, então use contagens agregadas sempre que possível, mantenha identificadores fora da URL e defina uma janela de retenção por escrito para os logs de escaneamento.
Como os bancos protegem os clientes de QR codes falsos?
Eles combinam controles físicos e digitais: imprimem os códigos dentro do documento ou em etiquetas com evidência de violação, mostram o domínio de destino em texto simples ao lado do código, inspecionam os códigos de agências e caixas eletrônicos em um cronograma e mantêm todos os códigos em um único domínio personalizado que os clientes aprendem a reconhecer. Também dizem aos clientes o que um escaneamento legítimo nunca pedirá, que é a instrução que impede a maior parte do roubo de credenciais.
Os pagamentos por QR code exigem autenticação forte do cliente sob a PSD2?
Sim, quando o pagador inicia um pagamento eletrônico. O Artigo 97 da PSD2 exige autenticação forte do cliente quando um pagador acessa uma conta online, inicia um pagamento eletrônico ou realiza uma ação remota que traz risco de fraude. Um QR code apenas preenche o formulário; a autenticação ainda acontece no aplicativo do banco, e é por isso que o escaneamento por si só nunca autoriza um pagamento.
Experimente Elido
Cole uma URL, obtenha um link curto
Sem cadastro. O link vive 30 dias. Cadastre-se para mantê-lo para sempre.
Grátis, sem necessidade de registo · 2 por dia