Kody QR w bankowości dzielą się na dwa bardzo różne rodzaje. Kod płatniczy niesie przelew SEPA we wzorze, a aplikacja bankowa odczytuje go offline. Każdy inny kod, który bank drukuje, na drzwiach oddziału, bankomacie, wyciągu czy ulotce z instalacją aplikacji, to po prostu link w regulowanej komunikacji z klientem. Pierwszy rodzaj wymaga poprawnego formatowania. Drugi wymaga governance. Kto jest jego właścicielem? Kto może go zmienić? I co dowodzi, dokąd prowadził w marcu zeszłego roku?
Tu większość porad o "kodach QR w finansach" robi się miękka. Popularne poradniki dobrze omawiają zastosowania, a wpis Bitly z USA jest uczciwym przykładem, ale mówią niewiele o ścieżkach audytu, kontroli zmian czy przepisach UE. Zajmuję się stroną zgodności, więc na tym spędzę czas, obok praktycznych zastosowań dla banków, fintechów i ubezpieczycieli.
Jeśli Twój zespół dopiero poznaje mechanikę, czym jest kod QR i dynamiczne a statyczne kody QR omawiają podstawy. Dla szerszego widoku warstwy linków w produkcie regulowanym skracacze URL dla fintechów to tekst towarzyszący.
Gdzie kody QR zasługują na miejsce w bankowości
Kod QR warto drukować, gdy eliminuje pisanie w momencie, w którym klient stoi przed czymś fizycznym. Bankowość ma takich momentów wiele, ale tylko część zasługuje na kod.
Płatności i faktury
Najmocniejszy przypadek to kod płatniczy. Pomyśl o fakturze lub plakacie z darowiznami. Kod EPC QR pozwala klientowi zeskanować, zobaczyć przelew wstępnie wypełniony w aplikacji bankowej i potwierdzić. Niczego tu nie skracamy ani nie śledzimy, z założenia. Trzymaj go jako osobny kod, a otaczającą stronę mierz osobnym linkiem.
Onboarding i pobieranie aplikacji
Kod na ulotce w oddziale lub w kopercie z kartą, który otwiera właściwą stronę w sklepie z aplikacjami, to drugie najlepsze zastosowanie. Jeden kod może kierować użytkowników iPhone'a i Androida do właściwego sklepu, co opisują kody QR do pobierania aplikacji. Trzymaj kod wskazujący sklep lub Twoją własną domenę, a nie surowy URL zewnętrznego dostawcy onboardingu, abyś mógł zmienić dostawcę bez ponownego druku.
Linki obsługi w oddziałach i bankomatach
Rezerwacja wizyty, "znajdź oddział" i "zgłoś problem z tym urządzeniem" to naturalne zastosowania. To także najczęściej naruszane miejsca. Naklejka przy bankomacie stoi publicznie i nikt jej nie pilnuje. Więcej o tym niżej.
Wyciągi i aktywacja karty
Kod na papierowym wyciągu może otwierać skrzynkę bezpiecznych wiadomości lub stronę pomocy. Trzymaj numery kont, imiona i nazwiska oraz tokeny poza adresem URL: trafiają do logów serwera i nagłówków referera, a to problem minimalizacji danych w rozumieniu RODO, zanim stanie się czymkolwiek innym. W przypadku aktywacji karty moja reguła jest prosta. Kod może otwierać aplikację banku lub stronę pomocy aktywacji. Nigdy nie powinien otwierać strony, która prosi o pełny numer karty i PIN, bo dokładnie o to poprosi też fałszywa, a klienci nie potrafią już odróżnić jednej od drugiej.
Roszczenia i obsługa ubezpieczeń
Ubezpieczyciele używają kodów na dokumentach polis i pismach w sprawie szkód, aby otworzyć formularz zgłoszenia lub stronę wysyłania dokumentów. Obowiązuje to samo governance: pismo z polisą będzie leżeć w szufladzie latami, więc cel musi pozostać osiągalny i pod Twoją kontrolą tak długo, jak pismo.
Kody płatnicze a kody z linkiem
Traktuj je jako dwa produkty o dwóch profilach ryzyka. Diagram pokazuje różnicę na pierwszy rzut oka.
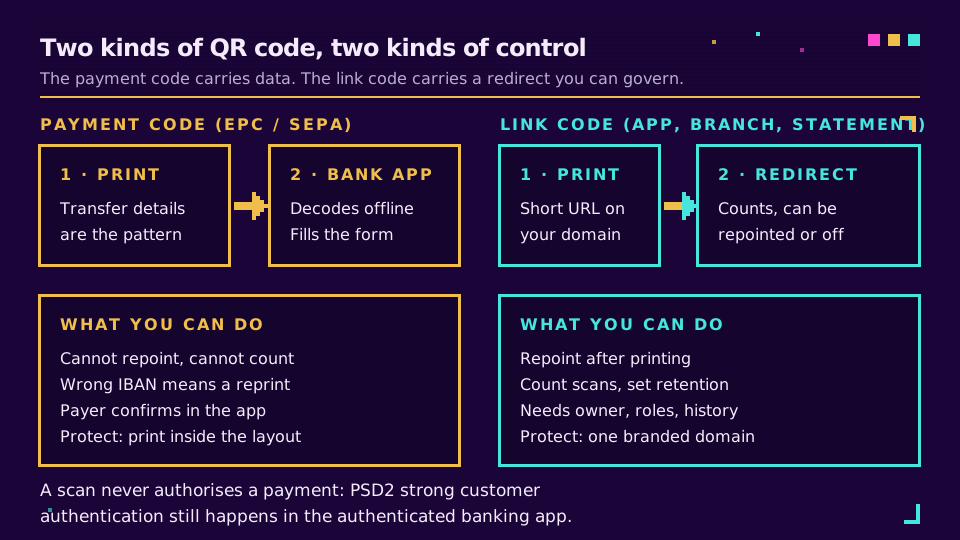
Kod płatniczy jest statyczny i offline. Nie można go przekierować, nie można zliczać skanów, a błędny IBAN oznacza ponowny druk. Płatnika chroni ekran potwierdzenia. Banki ze strefy euro muszą teraz oferować weryfikację odbiorcy (Verification of Payee) na mocy unijnego rozporządzenia o płatnościach natychmiastowych (rozporządzenie (UE) 2024/886, art. 5c), która porównuje nazwę odbiorcy z IBAN-em, zanim płatnik autoryzuje przelew. Pytania i odpowiedzi dotyczące wdrożenia Komisji Europejskiej wyznaczają termin dla strony wysyłającej w strefie euro na 9 października 2025. To pomaga przeciw podmianie naklejek opisanej niżej, ale tylko jeśli płatnik przeczyta wynik.
Kod z linkiem jest odwrotnością. To zwykły URL, więc między skanem a celem leży przekierowanie. To przekierowanie jest punktem kontroli. Można je przekierować, gdy strona się przenosi, wyłączyć, gdy coś pójdzie źle, i zliczać we wszystkich oddziałach i wysyłkach, które niosą ten kod. Jest też obciążeniem, jeśli nikt go nie posiada.
Ryzyka specyficzne dla banków
Quishing to phishing przez kod QR. FTC udokumentowała, jak oszuści ukrywają szkodliwe linki w kodach QR, a nasz poradnik o quishingu opisuje mechanikę. Dla banku liczą się trzy warianty.
- Naklejki nakładkowe. Fałszywy kod naklejony na prawdziwy na bankomacie, witrynie oddziału lub drukowanej fakturze. Prawdziwy kod pod spodem pozostaje nietknięty.
- Domeny łudząco podobne. Kod w e-mailu lub SMS-ie, który otwiera
yourbank-secure.examplezamiast Twojej domeny. - Przekierowanie płatności. Statyczny kod płatniczy na papierze, zasłonięty innym z innym IBAN-em.
Niewygodne jest to, że kod dynamiczny nie powstrzyma nakładki. Kod atakującego należy do niego, a nie do Ciebie, i nie możesz go przekierować. Możesz za to sprawić, by nakładki były łatwiejsze do zauważenia i tańsze do odzyskania:
- Drukuj domenę docelową zwykłym tekstem obok każdego kodu, aby niezgodność była widoczna.
- Stosuj etykiety z zabezpieczeniem przed ingerencją dla bankomatów i oddziałów i loguj kontrole tak, jak logujesz kontrole bankomatów.
- Używaj jednej domeny marki dla wszystkich kodów skierowanych do klientów, aby klienci się jej nauczyli. Własne domeny dla krótkich linków wyjaśniają, dlaczego to ważniejsze niż jakiekolwiek inne pojedyncze ustawienie.
- Powiedz klientom prostymi słowami, o co prawdziwy skan nigdy nie poprosi: PIN, pełny numer karty, jednorazowy kod.
Wzorca, którego należy unikać, to taki, w którym każda ulotka, plakat i wkładka do wyciągu używa innej ogólnej domeny skracacza. Nikt, także pracownicy oddziałów, nie potrafi wtedy powiedzieć, która jest prawdziwa, a klienci nie mogą się nauczyć, jak wygląda prawdziwy kod. Konsolidacja na jednej domenie to popołudnie pracy i robi więcej dla bezpieczeństwa klientów niż plakat uświadamiający.
Governance kodów dynamicznych
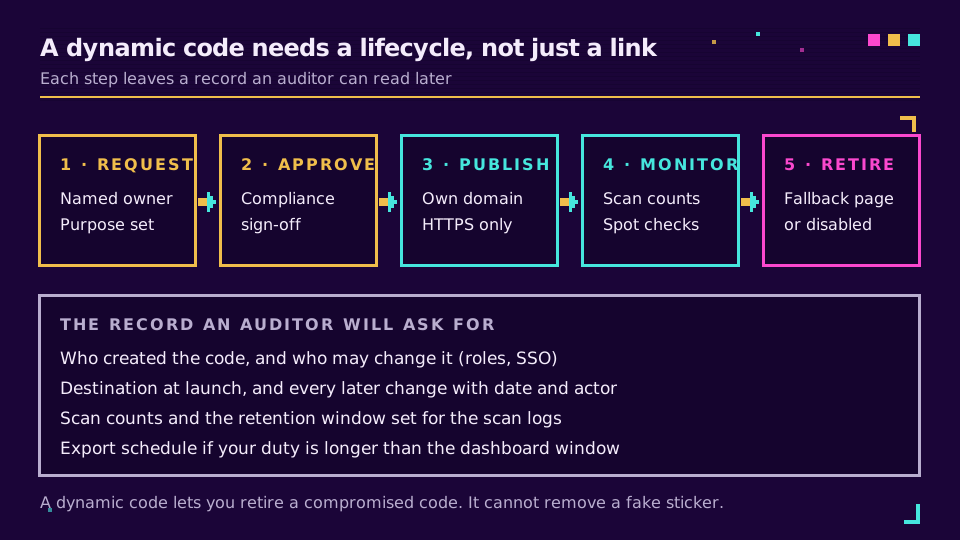
To sekcja, którą większość poradników o QR w finansach pomija. Kod dynamiczny to przekierowanie, które można edytować po wydrukowaniu, i właśnie dlatego wymaga kontroli zmian. Pytanie, które zada audytor lub osoba badająca incydent, brzmi nie "czy używaliście kodów QR", ale "kto mógł zmienić, dokąd ten prowadził, i czy możecie pokazać, na co wskazywał w danym dniu?"
Odpowiadają na to cztery kontrole.
Własność. Każdy kod ma nazwany zespół i nazwaną osobę, zapisane w chwili tworzenia. Wspólne loginy to niweczą. Jednokrotne logowanie (SSO) z provisioningiem katalogowym kończy możliwość przekierowania kodu oddziału przez odchodzącego pracownika w dniu jego odejścia. SCIM i SSO w narzędziach marketingowych opisuje model provisioningu.
Rozdział ról. Nie każdy, kto może utworzyć kod, powinien móc zmienić cel kodu regulowanego. Elido ma role Owner, Admin, Editor i Viewer oraz własne role w planie Business, więc możesz dać zespołowi kampanii prawo edycji linków promocyjnych, a kody punktów obsługi zostawić mniejszej grupie.
Rejestr zmian. Potrzebujesz celu w chwili uruchomienia, każdej późniejszej zmiany, kto ją wykonał i kiedy. Elido przechowuje historię każdego linku w panelu, a log audytu przestrzeni roboczej rejestruje zmiany członków, kluczy API i ustawień, z eksportem CSV i punktem końcowym API. Zwróć uwagę na limit: plany płatne przechowują 90 dni historii audytu, a Free 30, więc bank z dłuższym obowiązkiem retencji powinien eksportować według harmonogramu, a nie polegać na panelu. Strona pomocy o logu audytu wymienia, co jest, a co nie jest rejestrowane.
Wycofanie. Gdy kampania się kończy, kod nie znika z papieru. Zdecyduj w chwili tworzenia, czy przekierowuje na bezpieczną stronę zastępczą, czy jest wyłączony. Zapisz to.
Jeśli chcesz mieć te kontrole na kodach, które już drukujesz, możesz utworzyć testowy link w planie darmowym i sprawdzić jego historię zmian, zanim zdecydujesz się na nakład. Strony funkcji kodów QR i własnych domen pokazują, co jest dostępne.
Co naprawdę mówią przepisy
Ograniczę się do tego, co mogę wskazać u źródła. Wiele treści dostawców zaciera różnicę między "zalecane" a "wymagane".
PSD2. Art. 97 wymaga silnego uwierzytelniania klienta, gdy płatnik uzyskuje dostęp do rachunku płatniczego online, inicjuje płatność elektroniczną lub robi zdalnie coś, co niesie ryzyko oszustwa. Interaktywny rulebook EBA zawiera tekst. Dla kodów QR konsekwencja jest skromna. Skan wypełnia formularz; uwierzytelnianie nadal odbywa się w aplikacji. Projektem wartym zakwestionowania byłby taki, w którym sam skan wyzwala płatność.
RODO. Dwie zasady uderzają w dane ze skanów. Ograniczenie przechowywania (art. 5 ust. 1 lit. e) oznacza, że dane osobowe są przechowywane nie dłużej, niż to konieczne, a bezpieczeństwo przetwarzania (art. 32) obejmuje przekierowanie i jego logi. Rozporządzenie nie podaje liczby dni dla logów skanów; retencja danych o kliknięciach wyjaśnia, jak ją ustalić i udokumentować, a kody QR a RODO opisuje, co skan faktycznie zbiera. Przewodnik EDPB dla MŚP to czytelny punkt wyjścia do strony rozliczalności.
DORA. Akt o cyfrowej odporności operacyjnej (rozporządzenie (UE) 2022/2554) obowiązuje podmioty finansowe UE od stycznia 2025 i zobowiązuje je do zarządzania ryzykiem dostawców usług ICT, w tym do prowadzenia rejestru umów na usługi ICT. Czy dostawca QR i przekierowań wchodzi w zakres, to pytanie do Twoich zespołów compliance i zakupów. Zadaj je przed podpisaniem umowy, a nie po, i zacznij od strony EBA o DORA.
Nie znalazłem źródła pierwotnego dla żadnego przepisu, który nakazuje kody QR, zakazuje ich lub ustala okres retencji specjalnie dla logów skanów QR. Retencja komunikacji marketingowej i obsługowej wynika z Twoich własnych obowiązków ewidencyjnych, a nie z reguły specyficznej dla QR. Jeśli dostawca twierdzi inaczej, poproś o numer artykułu.
Lista kontrolna wdrożenia
Zanim bank, fintech lub ubezpieczyciel wydrukuje następną partię:
- Jedna domena marki, tylko HTTPS, dla każdego kodu skierowanego do klientów.
- Kody płatnicze oddzielone od kodów z linkiem i przetestowane w kilku aplikacjach bankowych.
- Brak danych osobowych, numerów kont ani tokenów w jakimkolwiek adresie URL.
- Nazwany właściciel i prawa edycji oparte na rolach dla każdego kodu regulowanego.
- Pisemna reguła wycofania i okno retencji logów skanów.
- Zaplanowany eksport rejestru zmian, jeśli Twój obowiązek retencji przekracza okno panelu.
- Umieszczenie z zabezpieczeniem przed ingerencją i dziennik kontroli dla kodów w bankomatach i oddziałach.
- Komunikat dla klientów o tym, o co prawdziwy skan nigdy nie poprosi.
Przeczytaj serię cornerstone
Ten wpis należy do klastra branż. Cornerstone dla drukowanych procesów to kampania z kodami QR od zera, a strona rozwiązań compliance opisuje konfigurację dla branż regulowanych. Ceny wspomnianych wyżej planów znajdziesz na stronie z cennikiem.
Powiązane na blogu
- EPC QR code: standard płatniczego kodu QR SEPA wyjaśniony
- Czy kody QR są bezpieczne? Quishing i jak się chronić
- Skracacze URL dla fintechów: KYC, zgodność, geo-blokowanie
- Kody QR a RODO: co zbiera skan i co jesteś winien
- Retencja danych o kliknięciach: jak długo trzymać logi analityki
- Oszustwa z biletami z kodem QR na wydarzenia: jak zapobiegać zrzutom ekranu
Najczęściej zadawane pytania
Jak kody QR są używane w bankowości?
Banki i ubezpieczyciele używają ich w czterech miejscach: płatności (kod, który wstępnie wypełnia przelew w aplikacji bankowej), onboarding (kod otwierający stronę w sklepie z aplikacjami lub proces otwarcia konta), punkty obsługi (drzwi oddziałów, bankomaty i wyciągi prowadzące do pomocy, rezerwacji lub bezpiecznych wiadomości) oraz obsługa posprzedażowa (zgłoszenia szkód i samoobsługa polis). Tylko kod płatniczy niesie dane we wzorze; reszta to zwykłe linki, dlatego wymagają governance linków.
Czy kody QR są bezpieczne w bankowości?
Skanowanie jest bezpieczne, a sam kod nie może przenieść pieniędzy. Ryzykiem jest cel i fizyczne umieszczenie. Naklejka naklejona na prawdziwy kod lub kod prowadzący do domeny łudząco podobnej może wyłudzać dane uwierzytelniające. Banki ograniczają to rozpoznawalną domeną, którą posiadają, umieszczaniem z zabezpieczeniem przed ingerencją, regularną kontrolą drukowanych kodów i jasnym komunikatem dla klientów, że bank nigdy po skanie nie prosi o PIN ani pełny numer karty.
Czy banki mogą używać kodów QR do płatności?
Tak. W strefie euro kod EPC QR (często nazywany GiroCode) koduje przelew SEPA, aby aplikacja bankowa mogła wstępnie wypełnić formularz. Płatnik nadal potwierdza płatność w uwierzytelnionej aplikacji. W innych rynkach istnieją formaty QR schematów kartowych i płatności natychmiastowych, a link płatniczy od operatora to osobny przypadek: to zwykły URL z hostowaną kasą za nim.
Czy bank może śledzić skany kodów QR?
Kod QR z linkiem można śledzić, bo skan otwiera URL, który zlicza przekierowanie. Płatniczego kodu EPC QR nie można, bo telefon dekoduje go offline. Śledzenie skanów kodów skierowanych do klientów nadal podlega RODO, więc stosuj zagregowane liczniki tam, gdzie możesz, trzymaj identyfikatory poza adresem URL i ustal pisemne okno retencji dla logów skanów.
Jak banki chronią klientów przed fałszywymi kodami QR?
Łączą kontrole fizyczne i cyfrowe: drukują kody wewnątrz dokumentu lub na etykietach z zabezpieczeniem przed ingerencją, pokazują domenę docelową zwykłym tekstem obok kodu, kontrolują kody w oddziałach i bankomatach według harmonogramu oraz trzymają każdy kod na jednej domenie marki, której klienci się uczą. Mówią też klientom, o co prawdziwy skan nigdy nie poprosi, a to instrukcja, która powstrzymuje większość kradzieży danych uwierzytelniających.
Czy płatności kodem QR wymagają silnego uwierzytelniania klienta według PSD2?
Tak, gdy płatnik inicjuje płatność elektroniczną. Art. 97 PSD2 wymaga silnego uwierzytelniania klienta, gdy płatnik uzyskuje dostęp do rachunku online, inicjuje płatność elektroniczną lub wykonuje zdalną czynność niosącą ryzyko oszustwa. Kod QR tylko wypełnia formularz; uwierzytelnianie nadal odbywa się w aplikacji bankowej, dlatego sam skan nigdy nie autoryzuje płatności.
Wypróbuj Elido
Wklej URL, otrzymaj krótki link
Bez rejestracji. Link działa 30 dni. Zarejestruj się, aby zachować go na zawsze.
Za darmo, bez rejestracji · 2 dziennie