
Elido nie przekazuje dziś konwersji do Conversions API Meta. Jeśli trafiłeś tu z listy integracji, spodziewając się przełącznika do włączenia, nie ma go, a wolę to powiedzieć od razu, niż prowadzić Cię ścieżką konfiguracji, która donikąd nie wiedzie. Poniżej znajdziesz, co Elido rejestruje, czego wymaga dokumentacja Meta (dostęp 2026-10-25) i jak samodzielnie zbudować wywołanie po stronie serwera, z krótkim linkiem na ścieżce lub bez niego.
W skrócie: Elido daje kliknięcia na link, a dla Shopify i Stripe także przychód na link. Meta chce zdarzenia z event_id, zahaszowanymi danymi klienta i najlepiej identyfikatorem kliknięcia fbc. Składasz to sam.
Co Elido robi, a czego nie robi dla Meta dziś
Oto stan kodu, sprawdzony w repozytorium 2026-10-25:
- ID piksela Meta: workspace może przechowywać jedno. Służy do piksela w przeglądarce na stronach splash i interstitial Elido. To tag po stronie przeglądarki, a nie CAPI.
- Wywołanie Meta po stronie serwera: potok kliknięć zawiera ścieżkę kodu Meta, która wysłałaby
PageViewz IP i user agentem. Uruchamia się tylko wtedy, gdy istnieją zarówno ID piksela, jak i token dostępu, a ustawienia nigdy nie zapisują tokenu, więc nigdy się nie wykonuje. - Konwersje: zamówienia docierają wyłącznie przez webhooki Shopify i Stripe i są powiązane z linkiem przez wartość
elido_link_id, którą przekazujesz. Nie ma publicznego endpointu konwersji ani nagłówka czy pliku cookie z identyfikatorem kliknięcia. - fbclid: Elido go nie przechwytuje ani nie przekazuje.
Strona funkcji śledzenia konwersji opisuje ten sam model webhooków. Każdy starszy tekst obiecujący przekazywanie do Meta jednym wywołaniem traktuj jako opis planu, a nie produktu.
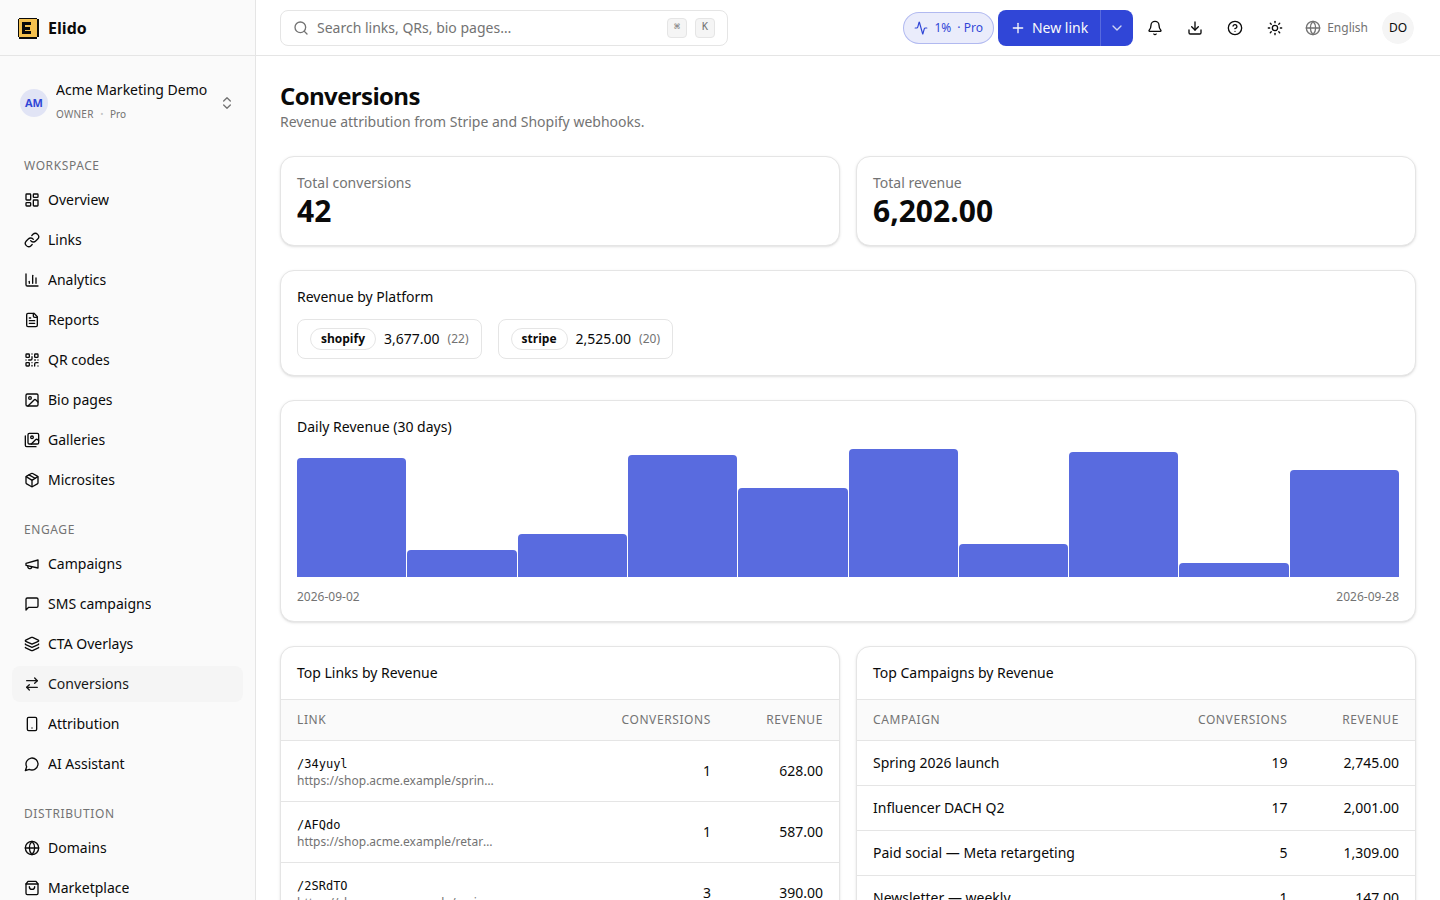
Demo workspace z syntetycznymi danymi przykładowymi, a nie wyniki klientów.
Ten ekran nadal się przydaje obok Meta. Przychód na kampanię z Twoich własnych zamówień weryfikuje to, co twierdzi Ads Manager. Obie liczby rzadko zgadzają się co do grosza.
Jak działa Conversions API Meta
Zgodnie z dokumentacją Conversions API Meta (dostęp 2026-10-25) wysyłasz POST na https://graph.facebook.com/{API_VERSION}/{PIXEL_ID}/events z tokenem dostępu. Aktualny przykład w dokumentacji używa v26.0. Kilka limitów wartych znajomości, zanim napiszesz kod:
- Jedno żądanie może zawierać do 1000 zdarzeń.
event_timemoże mieć do 7 dni. Jeśli którekolwiek zdarzenie w paczce jest starsze, Meta odrzuca całe żądanie.- Wysyłaj
event_idz każdym zdarzeniem. Jeśli Meta zobaczy to samoevent_idievent_namedwa razy, zachowuje pierwszą kopię, co czyni ponowienia bezpiecznymi.
Co do tokenu, przewodnik get started Meta (dostęp 2026-10-25) zaleca wygenerowanie go w Events Manager: wybierz piksel, otwórz Settings i użyj "Generate access token" w sekcji Conversions API. Ten link widzą tylko użytkownicy z uprawnieniami deweloperskimi do konta biznesowego. Trzymaj token w sekrecie serwera.
Zbuduj to samodzielnie, krok po kroku
Kroki są takie same, niezależnie od tego, czy kliknięcie pochodziło z krótkiego linku, kodu QR czy bezpośredniej reklamy.
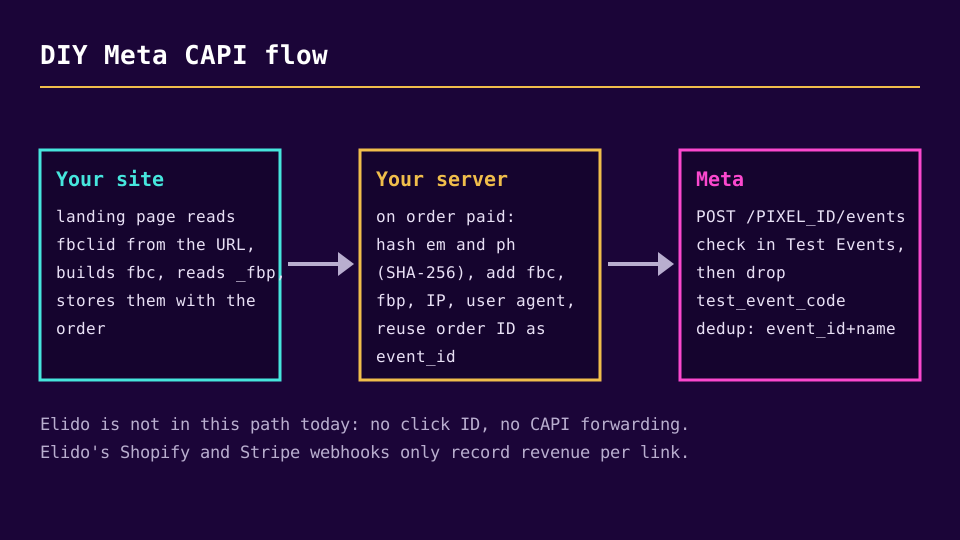
- Zachowaj identyfikator kliknięcia. Przewodnik o fbp i fbc Meta (dostęp 2026-10-25) mówi, aby odczytać
fbclidz adresu strony docelowej na serwerze, gdy jest obecny, i sformatować go jakofb.1.<creation time in ms>.<fbclid>. Zapisz to jako wartośćfbcw sesji odwiedzającego, a potem skopiuj do zamówienia. Zapisz też wartość cookie_fbp, jeśli piksel je ustawił. - Wybierz ID zdarzenia. Użyj ID zamówienia i tego samego ciągu znaków w wywołaniu piksela w przeglądarce (
eventID) oraz w zdarzeniu serwerowym (event_id). Dwa różne formaty tego samego zamówienia, jakord_98231i98231, nie zostaną zdeduplikowane. - Znormalizuj i zahaszuj. Według parametrów informacji o kliencie Meta (dostęp 2026-10-25) e-mail jest przycinany i zamieniany na małe litery, a potem haszowany SHA-256. Z numerów telefonów usuwa się symbole, litery i początkowe zera, a przed haszowaniem muszą zawierać kod kraju.
fbc,fbpiclient_ip_addressnigdy nie są haszowane. - Wyślij zdarzenie, gdy zamówienie zostanie opłacone, z backendu lub handlera webhooka zamówień.
- Zweryfikuj w Test Events, a potem usuń kod testowy.
Minimalny przykład w Node:
import { createHash } from "node:crypto";

const sha256 = (v) => createHash("sha256").update(v).digest("hex");

const event = {
  event_name: "Purchase",
  event_time: Math.floor(Date.now() / 1000),
  event_id: order.id, // same string the browser pixel uses as eventID
  action_source: "website",
  event_source_url: order.thankYouUrl,
  user_data: {
    em: [sha256(order.email.trim().toLowerCase())],
    fbc: order.fbc,
    fbp: order.fbp,
    client_ip_address: order.ip,
    client_user_agent: order.userAgent,
  },
  custom_data: { currency: "EUR", value: 89.5 },
};

await fetch(
  `https://graph.facebook.com/v26.0/${PIXEL_ID}/events?access_token=${TOKEN}`,
  {
    method: "POST",
    headers: { "Content-Type": "application/json" },
    body: JSON.stringify({ data: [event] }),
  },
);
Na czas testów dodaj test_event_code do body. Nie loguj pełnego URL na produkcji, bo zawiera token.
Deduplikacja i Test Events, dwie pułapki
Przewodnik Meta o deduplikacji (dostęp 2026-10-25) opisuje dopasowanie po event_id plus event_name, porównując eventID piksela z event_id serwera, w oknie 48 godzin. Mówi, że działa to głównie wtedy, gdy zdarzenie z przeglądarki przychodzi pierwsze, a serwerowe następuje po nim. Mówi też, że deduplikacja w ogóle nie zachodzi, jeśli używasz tylko jednego źródła.
Narzędzie Test Events ma pułapkę. test_event_code służy wyłącznie do testów, a strona using the API Meta stwierdza, że zdarzenia wysłane z nim nie są odrzucane: trafiają do Events Manager i służą do targetowania oraz pomiaru. Dlatego "niewinny" testowy zakup za 500 EUR nadal się liczy. Wyślij kilka małych zdarzeń testowych i usuń kod z produkcyjnego payloadu.
Po rozpoczęciu wysyłki, jak mówi Meta, zdarzenia powinieneś zweryfikować w ciągu około 20 minut w przeglądzie Events Manager. Sprawdź, czy nazwa zdarzenia zgadza się z tym, co wysyła Twój piksel, i czy zdarzenie pokazuje dopasowane dane użytkownika.
Gdzie pasuje krótki link
Krótki link nie zmienia sposobu działania CAPI. Ma znaczenie w dwóch miejscach i tylko w dwóch.
Po pierwsze, identyfikator kliknięcia. Meta dopisuje fbclid do adresu docelowego ustawionego w reklamie. Jeśli tym adresem jest krótki link, parametr trafia na krótki link. Nie znalazłem w ścieżce przekierowania Elido kodu, który kopiuje przychodzący query string do adresu docelowego. Dlatego w reklamach Meta kierowałbym reklamę na końcowy adres strony docelowej z UTM, a krótkie linki zostawił na e-mail, SMS, kody QR i posty organiczne. Jeśli jednak chcesz krótki link w reklamie, najpierw przetestuj go z fałszywym ?fbclid=test i sprawdź, co otrzymuje Twoja strona docelowa.
Po drugie, raportowanie. Otaguj checkout Shopify lub Stripe wartością elido_link_id. Raport konwersji Elido pokaże wtedy przychód na link i kampanię, z Twoich własnych zamówień. Przewodnik po Shopify opisuje stronę webhooków. Szerszy obraz tego, czemu liczenie wyłącznie w przeglądarce gubi zdarzenia, znajdziesz w śledzeniu konwersji po stronie serwera i w wyjaśnieniu atrybucji bez plików cookie.
Zgoda i prywatność
Haszowanie to nie anonimizacja. Hasz SHA-256 adresu e-mail nadal jest daną osobową w rozumieniu RODO, ponieważ Meta może go dopasować do własnych rekordów. W UE potrzebujesz podstawy prawnej, którą dla pomiaru reklam jest zwykle zgoda, a wywołanie serwerowe powinno respektować ten sam wybór, którego odwiedzający dokonał w Twoim banerze. Consent Mode v2 w śledzeniu i Schrems II a piksele śledzące omawiają kwestie zgody i transferu. Jeśli odwiedzający odmówił, nie wysyłaj niczego.
Czego brakuje w Elido
Przekazywanie zakupów do Meta jednym wywołaniem, przechwytywanie fbclid przy przekierowaniu i pole tokenu dostępu w ustawieniach Meta - wszystko to jest niezbudowane. Pozycje są śledzone w backlogu produktu, a ten wpis zmieni się, gdy trafią do produkcji. Do tego czasu uczciwa konfiguracja jest taka jak powyżej: Twój serwer wysyła zdarzenie, a Elido dostarcza wokół niego dane o kliknięciach i przychodzie na poziomie linku.
Powiązane na blogu
Najczęściej zadawane pytania
Czy Elido wysyła konwersje do Conversions API Meta?
Nie. Na dzień 2026-10-25 w Elido nie działa żadne przekazywanie konwersji do Meta CAPI. Ustawienia workspace'u przechowują ID piksela Meta, używane do piksela w przeglądarce na stronach splash, a potok kliknięć zawiera uśpioną ścieżkę kodu Meta, która nigdy się nie uruchamia, bo token dostępu nigdy nie jest zapisywany. Elido rejestruje natomiast zamówienia Shopify i Stripe na krótki link, co pozwala zweryfikować liczby Meta.
Czy potrzebuję Conversions API, jeśli już używam piksela Meta?
Meta opisuje Conversions API jako sposób wysyłania zdarzeń z Twojego serwera obok piksela w przeglądarce lub zamiast niego. Jeśli wysyłasz oba, musisz użyć wspólnego event_id, aby Meta mogła je zdeduplikować. Czy warto, zależy od tego, jaka część ruchu blokuje lub gubi piksel. Zmierz tę lukę w Events Manager, zanim cokolwiek zbudujesz.
Czym jest event_id i dlaczego ma znaczenie?
To identyfikator dołączany do tej samej konwersji w pikselu przeglądarki i w wywołaniu serwerowym. Przewodnik Meta o deduplikacji mówi, że odrzuca późniejsze zdarzenie, gdy w ciągu 48 godzin znajdzie to samo event_id i tę samą nazwę zdarzenia z przeglądarki i z serwera. Bez wspólnego event_id jedno zamówienie może zostać policzone dwa razy.
Jakie parametry klienta powinienem wysyłać?
Wszystko, co legalnie posiadasz. Zahaszowany e-mail (em) i zahaszowany telefon (ph) są normalizowane, a potem haszowane SHA-256. Identyfikator kliknięcia (fbc), identyfikator przeglądarki (fbp), adres IP klienta i user agent wysyła się niezahaszowane. Meta zaleca zawsze wysyłać _fbc i _fbp, gdy są dostępne. Zgodnie z RODO potrzebujesz też podstawy prawnej, zwykle zgody, zanim wyślesz zahaszowane identyfikatory.
Jak testować zdarzenia CAPI bez zanieczyszczania raportów?
Użyj narzędzia Test Events w Events Manager, które daje kod testowy do wysłania jako test_event_code. Uważaj: dokumentacja Meta mówi, że zdarzenia wysłane z tym kodem nie są odrzucane. Nadal trafiają do Events Manager i służą do targetowania oraz pomiaru. Używaj kodu tylko dla kilku celowych zdarzeń testowych, a potem go usuń.
Czy krótki link może zachować fbclid z reklamy Meta?
Nie w sposób niezawodny. Meta dopisuje fbclid do adresu docelowego reklamy, więc jeśli tym adresem jest krótki link, parametr trafia na krótki link. Nie znalazłem w ścieżce przekierowania Elido kodu, który kopiuje przychodzący query string do adresu docelowego. Kieruj reklamy Meta na końcowy adres strony docelowej z UTM albo przetestuj fałszywy fbclid, zanim zaufasz krótkiemu linkowi.
Wypróbuj Elido
Wklej URL, otrzymaj krótki link
Bez rejestracji. Link działa 30 dni. Zarejestruj się, aby zachować go na zawsze.
Bez rejestracji. Załóż darmowe konto i korzystaj z 50 linków miesięcznie.