Routing tylko przez DNS i routing przez edge POP odpowiadają na różne pytania. DNS decyduje, do którego serwera zostanie skierowany odwiedzający, raz, w chwili wyszukiwania nazwy hosta. Edge POP (point of presence) to cache blisko odwiedzającego, który sam może odpowiedzieć na przekierowanie, więc żądanie może nigdy nie dotrzeć do origin. W skracaczu URL, gdzie te same nieliczne slugi są czytane w kółko, cache zwykle liczy się bardziej niż routing.
Ten wpis porównuje oba projekty w punktach, które decydują o wyborze: dystans podróży w obie strony, failover, zachowanie cache, koszt edycji i miejsca, w których flota edge nie pomaga. Szczegóły dotyczące Elido pochodzą z kodu w services/edge-redirect. Budżet opóźnienia, który za nimi stoi, opisuje osiągnięcie p95 poniżej 15 ms dla przekierowań.
Co robi routing tylko przez DNS
Przy routingu tylko przez DNS autorytatywny serwer DNS zwraca adres IP dobrany dla pytającego. Najprostsza wersja zwraca ten sam adres wszystkim. Bardziej użyteczna zwraca różne odpowiedzi zależnie od lokalizacji albo zmierzonego opóźnienia. Dokumentacja Amazon dla routingu opartego na opóźnieniu w Route 53 (dostęp 2026-10-09) opisuje to tak: sprawdza, dla których regionów utworzono rekordy, znajduje region o najniższym opóźnieniu do użytkownika i odpowiada tym rekordem. Ta sama strona zaznacza, że dane o opóźnieniu odzwierciedlają ruch między użytkownikami a centrami danych AWS, więc wartości mogą się różnić od twojego własnego hostingu.
Z tego projektu wynikają dwie właściwości.
Decyzję podejmuje resolver, nie odwiedzający. DNS widzi adres resolvera, a nie przeglądarki. Ta sama strona Route 53 mówi, że resolvery obsługujące EDNS client subnet przekazują skróconą wersję adresu użytkownika, co poprawia trafność. Resolver, który tego nie robi, na przykład odległy korporacyjny albo publiczny, sprawia, że "najbliższy" jest zgadywaniem.
Odpowiedź jest zapisywana w cache. Każdy resolver po drodze trzyma odpowiedź, dopóki nie minie jej TTL. To sprawia, że DNS jest tani, a zarazem dlatego zmiana decyzji jest powolna.
Client ── DNS lookup ──> authoritative DNS ── returns origin IP
Client ── HTTP request ──────────────────────> that origin ── 302
Po wyszukaniu nic nie stoi między odwiedzającym a origin. Każde przekierowanie to pełna podróż w obie strony do niego, obsługiwana przez twoją aplikację.
Co robi edge POP
Edge POP uruchamia samą usługę przekierowań, w kilku regionach, z cache przed danymi. Żądanie trafia do najbliższego POP, slug jest wyszukiwany lokalnie i wraca 302. Tylko chybienie cache powoduje podróż do origin.
To, jak odwiedzający docierają do najbliższego POP, to osobna decyzja. Jednym sposobem jest anycast, gdzie ten sam adres jest ogłaszany z kilku lokalizacji, a sieć dostarcza każdy pakiet do najbliższej. Innym jest GeoDNS, czyli opisany wyżej routing DNS skierowany na POP zamiast na origin. Wiele flot łączy oba. Ten wpis dotyczy POP, cache i origin za nim, bo stąd bierze się różnica opóźnień.
Produkcja Elido działa dziś na jednym hoście z usługą edge-redirect; wieloregionowy brzeg (Europa, wschodnie USA i Azja-Pacyfik) jest planowany, nie działa, a projekt zakłada, że każdy POP uruchamiałby ten sam plik binarny. Repozytorium dokumentuje dla usługi budżet projektowy: p50 5 ms i p95 15 ms przy trafieniu w cache, mierzone na brzegu i bez pełnego uzgodnienia TLS. To budżet, nie opublikowany pomiar. Ta liczba to czas po stronie serwera. Nie obejmuje podróży sieciowej od odwiedzającego do POP i to właśnie ją cache usuwa.
Dystansu nikt nie dostroi
Najmocniejszym argumentem za edge POP jest arytmetyka. Światło w światłowodzie porusza się z prędkością około dwóch trzecich prędkości w próżni, czyli około 200 000 km/s, więc każde 100 km kabla kosztuje około 1 ms podróży w obie strony, zanim w grę wejdzie jakikolwiek sprzęt. Rzeczywiste trasy są dłuższe niż odległości po ortodromie, więc to są dolne granice, a nie prognozy.
Weźmy odwiedzającego w Sydney. Pojedynczy origin w zachodniej Europie jest oddalony o około 16 000 km, co daje dolną granicę blisko 160 ms na podróż w obie strony. Najbliższy region Azji Południowo-Wschodniej jest oddalony o około 6 300 km, dolna granica to blisko 63 ms. Obie wartości są znacznie większe niż 5 ms, które kosztuje trafienie w cache po stronie serwera, a POP w kraju odwiedzającego sprowadza część sieciową do kilku milisekund.
Załadowanie strony wymaga więcej niż jednej podróży w obie strony: uzgodnienia TCP, uzgodnienia TLS, a potem żądania. Dystans płaci się kilka razy, zanim przekierowanie zostanie w ogóle wysłane, dlatego przybliżenie punktu terminacji pomaga bardziej niż skracanie czasu po stronie serwera. Routing tylko przez DNS też może to zmniejszyć, jeśli prowadzisz origin blisko odwiedzających. Nie może jednak pominąć pracy aplikacji. Każde żądanie nadal uruchamia twój kod przekierowania, czyta twoją bazę danych lub cache i zużywa twoją przepustowość.
Failover: TTL kontra wycofanie trasy
Failover w DNS zależy od wygasania odpowiedzi w cache. Jeśli origin padnie, resolvery nadal kierują do niego odwiedzających, dopóki nie minie TTL, a niektóre resolvery trzymają rekordy dłużej, niż mówi TTL. Kontrole stanu u dostawcy DNS skracają to okno, zmieniając odpowiedź, ale nie dosięgną cache, które już trzymają starą.
Failover w anycast działa w warstwie routingu. Gdy lokalizacja przestaje ogłaszać adres, routery zbiegają się do następnej najbliższej. Zwykle jest to szybsze niż czekanie na TTL, ale nie natychmiastowe, a szybkość zależy od sieci i od tego, jak szybko uszkodzona lokalizacja zostanie wykryta i wycofana. Dla krótkich linków wydrukowanych na opakowaniach albo publikowanych w reklamach oba projekty wymagają planu na minuty, gdy region nie działa.
W kodzie jest jedno zabezpieczenie specyficzne dla brzegu. Jeśli wspólny cache jest niedostępny, resolver traktuje go jako opcjonalny i wraca do cache w procesie oraz origin, więc węzeł brzegowy działa gorzej zamiast przestać działać.
Cache to źródło szybkości
Krótki link odwzorowuje mały klucz na małą wartość, a ruch koncentruje się na kilku gorących slugach. To pasuje do cache. W Elido resolver sprawdza najpierw LRU w procesie (L1, do 100 000 wpisów, TTL 60 sekund), potem wspólny cache w pamięci (L2, TTL 5 minut), potem origin przez gRPC. Chybienie wypełnia obie warstwy.
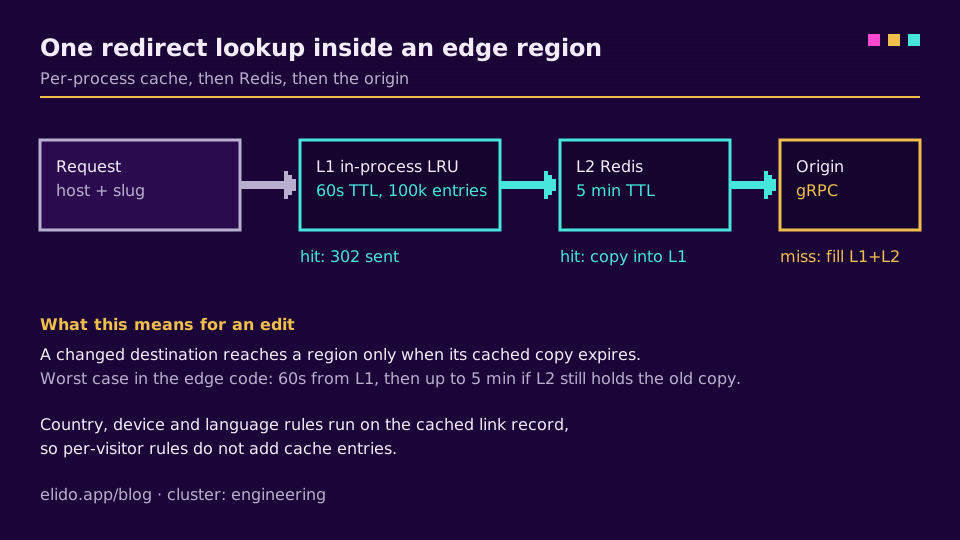
Ceną tej szybkości jest nieaktualność. Kod edge nie ma komunikatu między regionami, który czyści slug po edycji, więc zmieniony cel dociera do regionu, gdy wygaśnie jego zapisana kopia. W najgorszym przypadku to 60 sekund dla L1 i do 5 minut, jeśli L2 nadal trzyma starą kopię. Przekierowania są wysyłane z Cache-Control: private, max-age=0, no-store, więc przeglądarki nie dokładają własnego cache. Domyślny status to 302, a 301 i 307 są dostępne per link, co tu ma znaczenie: 301 pozwoliłby przeglądarkom zapisać w cache także stary cel. Ten kompromis opisuje przewodnik 301 vs 302.
Przy kampaniach o dokładnym czasie zaplanuj to okno. Zmień link kilka minut przed przełączeniem, a nie w jego momencie. Wpis o strategii cache szerzej omawia warstwy i wypieranie wpisów.
Zestawienie
| Pytanie | Routing tylko przez DNS | Routing przez edge POP |
|---|---|---|
| Kto wybiera cel | Resolver, w chwili wyszukiwania | Sieć lub DNS do POP, potem lokalny cache |
| Praca na przekierowanie | Pełne żądanie aplikacji w origin | Trafienie w cache w POP, origin tylko przy chybieniu |
| Płacony dystans | Odwiedzający do origin, każde żądanie | Odwiedzający do najbliższego POP; origin tylko przy chybieniu |
| Failover | Czeka na wygaśnięcie odpowiedzi DNS w cache | Wycofanie trasy, potem zbieżność |
| Widoczność edycji | Natychmiast w origin | Po wygaśnięciu cache (tu 60 s L1, 5 min L2) |
| Dodatkowa obsługa | Niewiele: rekordy DNS i kontrole stanu | Kilka regionów, warstwy cache, TLS na brzegu |

Czego edge POP nie naprawiają
Trzy przypadki niewiele zyskują na flocie edge.
Zapisy. Utworzenie linku albo zmiana celu trafia do autorytatywnej usługi. POP tego nie przyspiesza i nie musi, bo zapisy są rzadkie w porównaniu z odczytami.
Przekierowania, na które nie da się odpowiedzieć z zapisanego rekordu. Wszystko, co zależy od stanu spoza zapisanego rekordu linku, musi wywołać zewnętrzną usługę. Elido unika tego dla reguł targetowania: reguły kraju, urządzenia i języka są oceniane na zapisanym rekordzie linku dla każdego żądania. Kraj odwiedzającego pochodzi z nagłówka wyższego rzędu, takiego jak X-Country lub CF-IPCountry, gdy jest obecny, a w przeciwnym razie z lokalnej bazy GeoIP. Ponieważ reguły działają po wyszukaniu, link z dziesięcioma wariantami krajów to nadal jeden wpis w cache. Projekty, które wkładają kraj do klucza cache, zapisują dziesięć kopii na slug i tracą współczynnik trafień.
Niski lub regionalny ruch. Przy jednym origin i większości odwiedzających w tym samym regionie dystans jest już krótki, a dodatkowe regiony tylko dokładają rzeczy do obsługi i monitorowania. To samo dotyczy bardzo niskiego wolumenu, gdzie flota cache głównie stoi bezczynnie.
Jak wybierać
- Jeden origin, odwiedzający w jednym regionie. Użyj DNS i jednego dobrze umieszczonego origin. Flota cache niewiele tu daje.
- Kilka regionalnych origin, bez warstwy cache. Routing DNS oparty na opóźnieniu daje odwiedzającym pobliski serwer. Nadal płacisz pracą aplikacji przy każdym przekierowaniu.
- Odwiedzający na kilku kontynentach, głównie powtarzalne odczyty. Edge POP. Oszczędność dystansu i współczynnik trafień działają na twoją korzyść.
- Edycje, które muszą być widoczne natychmiast wszędzie. Utrzymuj krótkie TTL albo pomijaj cache na brzegu dla tych linków i zaakceptuj dodatkowy ruch do origin.
- Rygorystyczne wymagania dotyczące failover. Porównaj oba mechanizmy z własnym zmierzonym czasem odtworzenia, a nie z opisem dostawcy.
Nie robiłem benchmarku obu projektów na potrzeby tego wpisu. Podane wyżej wartości opóźnień to udokumentowany w repozytorium budżet oraz arytmetyka dystansu, tak oznaczone. Jeśli decydujesz o własnej usłudze, mierz z lokalizacji, z których faktycznie korzystają twoi odwiedzający.
Powiązane na blogu
- Osiągnięcie p95 poniżej 15 ms dla przekierowań - pełny budżet opóźnienia stojący za projektem edge
- Strategia cache dla przekierowań URL - warstwy L1 i L2 w szczegółach
- Przekierowania 301 vs 302 - dlaczego kod statusu decyduje, kto zapisuje przekierowanie w cache
- Przyjmowanie kliknięć fire-and-forget - co dzieje się na ścieżce przekierowania poza wyszukiwaniem
- Jak działają skracacze URL - podstawy przed architekturą
Najczęściej zadawane pytania
Czym różni się edge POP od routingu tylko przez DNS?
Routing tylko przez DNS wybiera origin w chwili, gdy klient rozwiązuje nazwę hosta, a każde żądanie trafia potem do tego origin. Edge POP umieszcza cache blisko odwiedzającego, więc powtórne żądanie jest obsługiwane lokalnie, a origin jest wywoływany tylko przy chybieniu. DNS decyduje, dokąd trafia żądanie; cache w POP decyduje, czy w ogóle musi tam trafić. Oba podejścia się nie wykluczają, a wiele wdrożeń używa DNS do wyboru regionu, a cache do uniknięcia podróży do origin.
Czy routing tylko przez DNS spowalnia przekierowania?
Może, dla odwiedzających daleko od origin. Przy jednym origin każde przekierowanie płaci pełny czas podróży w obie strony do niego, a żadne ustawienie DNS tego dystansu nie zmienia. Przy kilku regionalnych origin i DNS opartym na opóźnieniu odwiedzający dostają pobliski origin, ale nadal trafiają do aplikacji przy każdym żądaniu, więc koszt pojawia się jako moc obliczeniowa i przepustowość origin, a nie dystans. Różnica najbardziej liczy się dla odwiedzających z innych kontynentów.
Jak szybko działa failover w DNS w porównaniu z anycast?
Failover w DNS jest ograniczony tym, jak długo resolvery trzymają starą odpowiedź, co wyznacza TTL rekordu oraz resolvery ignorujące niskie TTL. Failover w anycast odbywa się w routingu: gdy lokalizacja przestaje ogłaszać adres, ruch przechodzi do następnej najbliższej lokalizacji po zbieżności tras. Żaden z nich nie jest natychmiastowy. DNS może zostawić maruderów na martwym adresie na długo, a zbieżność routingu jest zwykle szybsza, ale zależy od sieci i od tego, jak szybko uszkodzona lokalizacja zostanie wycofana.
Czy cache na brzegu sprawia, że edycje krótkich linków widać z opóźnieniem?
Może. Zapisana kopia jest serwowana, dopóki nie wygaśnie albo nie zostanie unieważniona. W kodzie edge Elido kopia w procesie żyje 60 sekund, a kopia we wspólnym cache 5 minut, więc zmieniony cel może się opóźniać o to okno wszędzie, gdzie cache nadal trzyma stary. Przekierowania są wysyłane z nagłówkami no-store, więc przeglądarki nie dokładają kolejnego cache.
Czy geotargetowanie i reguły urządzeń psują cache na brzegu?
Nie, jeśli reguły są oceniane po wyszukaniu w cache. Elido zapisuje jeden rekord na host i slug, a następnie stosuje do niego reguły kraju, urządzenia i języka dla każdego żądania, więc reguły nie mnożą wpisów w cache. Projekt zawodzi, gdy sam klucz cache zawiera kraj odwiedzającego, bo wtedy każdy slug jest zapisywany raz na kraj i współczynnik trafień spada.
Kiedy routing tylko przez DNS jest właściwym wyborem dla skracacza?
Gdy ruch jest skupiony w jednym regionie, jest jeden origin, wolumen jest niski albo większość przekierowań zależy od stanu per żądanie, którego nie da się zapisać w cache. W takich przypadkach dodatkowe warstwy cache dokładają pracy operacyjnej za niewielki zysk opóźnienia. Zacznij od DNS i jednego dobrze umieszczonego origin, a cache na brzegu dodaj, gdy odwiedzający rozproszą się po kontynentach albo origin zacznie nosić obciążenie, które cache by wchłonął.
Wypróbuj Elido
Wklej URL, otrzymaj krótki link
Bez rejestracji. Link działa 30 dni. Zarejestruj się, aby zachować go na zawsze.
Wymagane darmowe konto. Darmowy plan zawiera łącznie 25 linków. Masz już konto? Zaloguj się