
Elido n'envoie pas de conversions à la Conversions API de Meta aujourd'hui. Si vous arrivez ici depuis la liste des intégrations en espérant un interrupteur à actionner, il n'y en a pas, et je préfère le dire d'emblée plutôt que de vous engager dans une configuration qui ne mène nulle part. Voici ce qu'Elido enregistre, ce que la documentation de Meta (consulté le 2026-10-25) exige, et comment construire vous-même l'appel côté serveur, avec ou sans lien court sur le chemin.
En bref : Elido vous donne les clics par lien et, pour Shopify et Stripe, le revenu par lien. Meta veut un événement avec un event_id, des données client hachées et idéalement l'ID de clic fbc. L'assemblage vous revient.
Ce qu'Elido fait et ne fait pas pour Meta aujourd'hui
Voici l'état du code, vérifié dans le dépôt le 2026-10-25 :
- ID de pixel Meta : un espace de travail peut en stocker un. Il sert au pixel navigateur sur les pages d'accueil et intermédiaires d'Elido. C'est une balise côté navigateur, pas CAPI.
- Appel Meta côté serveur : le pipeline de clics contient un chemin de code Meta qui enverrait un
PageViewavec l'IP et le user agent. Il ne s'exécute que lorsqu'un ID de pixel et un jeton d'accès existent tous deux, et les paramètres ne stockent jamais de jeton, donc il ne se déclenche jamais. - Conversions : les commandes n'arrivent que par les webhooks Shopify et Stripe et sont rattachées à un lien par une valeur
elido_link_idque vous transmettez. Il n'y a pas de point d'accès public pour les conversions, ni d'en-tête ou de cookie d'ID de clic. - fbclid : Elido ne le capture ni ne le transmet.
La page de la fonctionnalité de suivi des conversions décrit le même modèle de webhooks. Considérez tout ancien texte promettant un transfert vers Meta en un seul appel comme décrivant un projet, pas un produit.
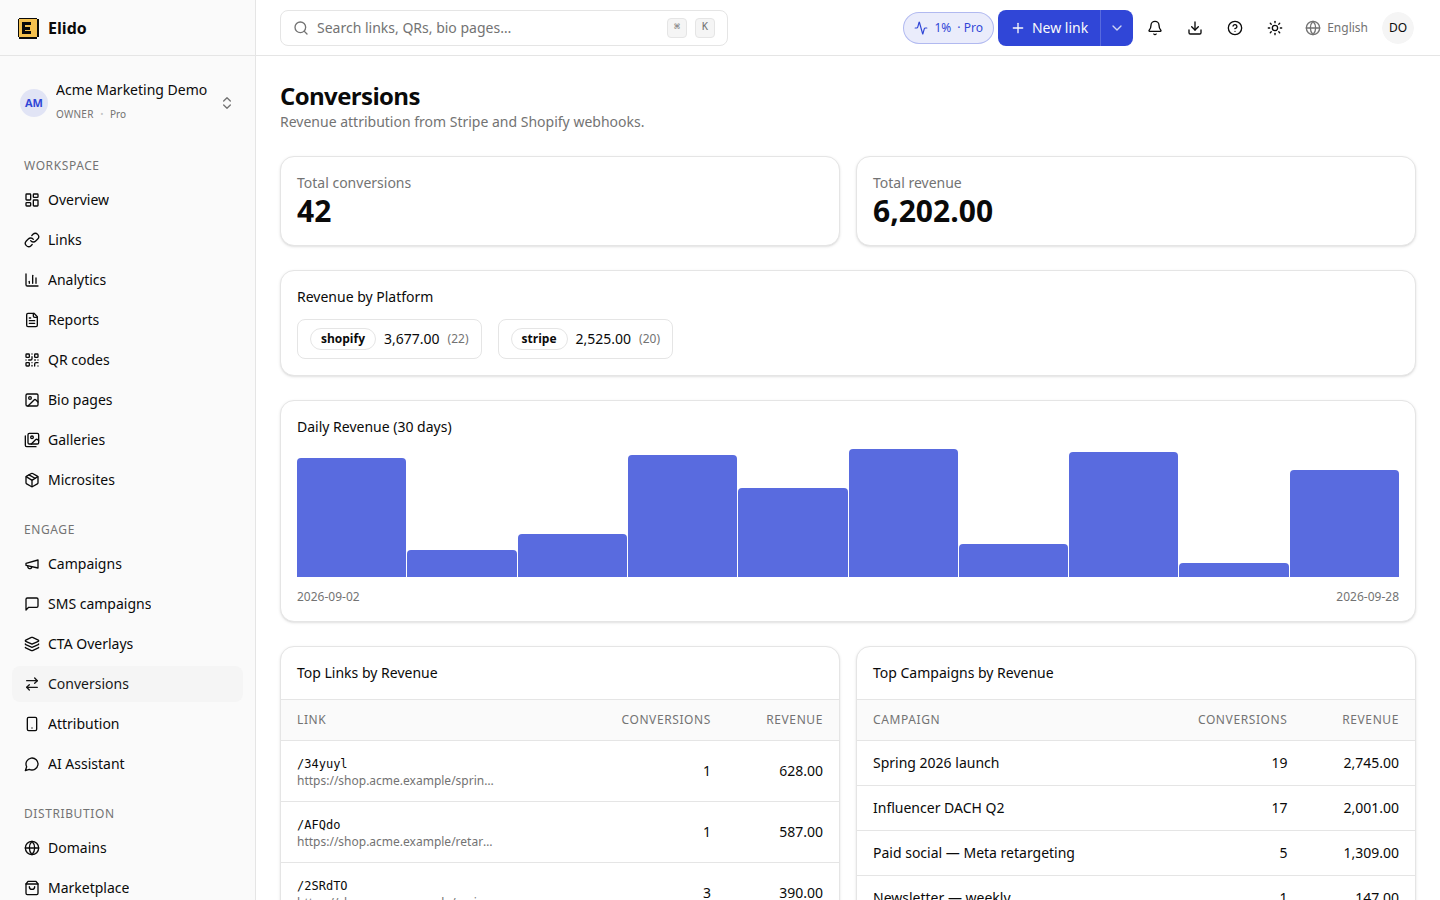
Espace de travail de démonstration avec des données d'exemple synthétiques, pas des résultats de clients.
Cet écran reste utile à côté de Meta. Le revenu par campagne issu de vos propres commandes vérifie ce que prétend Ads Manager. Les deux concordent rarement au centime près.
Comment fonctionne la Conversions API de Meta
D'après la documentation de la Conversions API de Meta (consulté le 2026-10-25), vous envoyez un POST à https://graph.facebook.com/{API_VERSION}/{PIXEL_ID}/events avec un jeton d'accès. L'exemple actuel de la documentation utilise v26.0. Quelques limites à connaître avant d'écrire du code :
- Une requête peut contenir jusqu'à 1 000 événements.
event_timepeut remonter à 7 jours. Si un seul événement du lot est plus ancien, Meta rejette toute la requête.- Envoyez un
event_idavec chaque événement. Si Meta voit deux fois le mêmeevent_idet le mêmeevent_name, il garde la première copie, ce qui rend les nouvelles tentatives sûres.
Pour le jeton, le guide de démarrage de Meta (consulté le 2026-10-25) recommande de le générer dans Events Manager : choisissez le pixel, ouvrez Paramètres, et utilisez "Générer un jeton d'accès" dans la section Conversions API. Ce lien n'est visible que pour les utilisateurs disposant de droits de développeur sur l'entreprise. Gardez le jeton dans un secret côté serveur.
Le construire vous-même, étape par étape
Les étapes sont les mêmes que le clic vienne d'un lien court, d'un code QR ou d'une publicité directe.
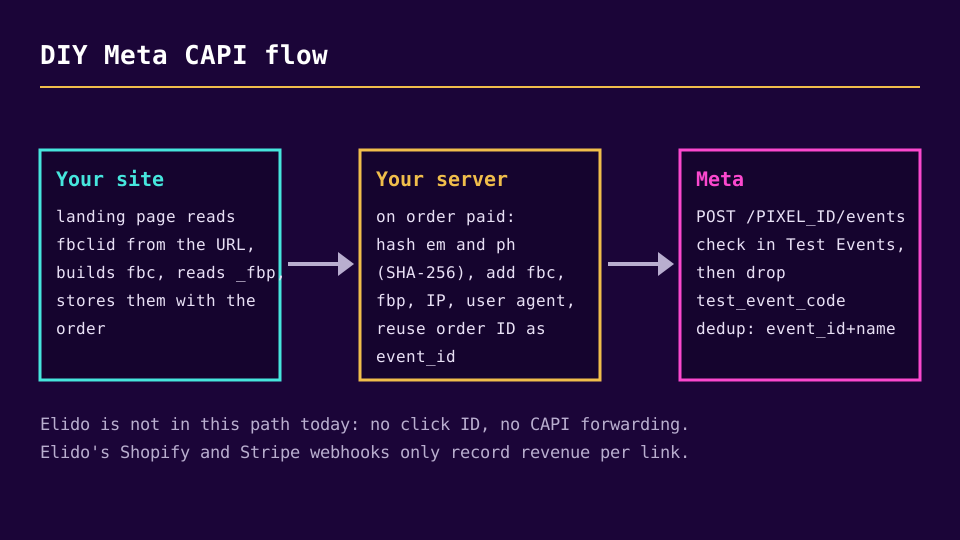
- Conservez l'ID de clic. Le guide fbp et fbc de Meta (consulté le 2026-10-25) indique de lire
fbcliddans l'URL d'atterrissage côté serveur lorsqu'il est présent et de le formater enfb.1.<heure de création en ms>.<fbclid>. Stockez cela comme valeurfbcavec la session du visiteur, puis copiez-la sur la commande. Stockez aussi la valeur du cookie_fbpsi le pixel en a posé un. - Choisissez l'ID d'événement. Utilisez l'ID de commande, et exactement la même chaîne dans l'appel du pixel navigateur (
eventID) et dans l'événement serveur (event_id). Deux formats différents pour la même commande, commeord_98231et98231, ne se dédupliqueront pas. - Normalisez et hachez. Selon les paramètres d'informations client de Meta (consulté le 2026-10-25), l'e-mail est nettoyé des espaces et mis en minuscules, puis haché avec SHA-256. Les numéros de téléphone perdent symboles, lettres et zéros initiaux et doivent inclure l'indicatif du pays avant le hachage.
fbc,fbpetclient_ip_addressne sont jamais hachés. - Envoyez l'événement quand la commande est payée, depuis votre backend ou votre gestionnaire de webhook de commande.
- Vérifiez dans Test Events, puis retirez le code de test.
Un exemple Node minimal :
import { createHash } from "node:crypto";

const sha256 = (v) => createHash("sha256").update(v).digest("hex");

const event = {
  event_name: "Purchase",
  event_time: Math.floor(Date.now() / 1000),
  event_id: order.id, // same string the browser pixel uses as eventID
  action_source: "website",
  event_source_url: order.thankYouUrl,
  user_data: {
    em: [sha256(order.email.trim().toLowerCase())],
    fbc: order.fbc,
    fbp: order.fbp,
    client_ip_address: order.ip,
    client_user_agent: order.userAgent,
  },
  custom_data: { currency: "EUR", value: 89.5 },
};

await fetch(
  `https://graph.facebook.com/v26.0/${PIXEL_ID}/events?access_token=${TOKEN}`,
  {
    method: "POST",
    headers: { "Content-Type": "application/json" },
    body: JSON.stringify({ data: [event] }),
  },
);
Ajoutez test_event_code au corps pendant vos tests. Ne journalisez pas l'URL complète en production, car elle contient le jeton.
Déduplication et Test Events, les deux pièges
Le guide de déduplication de Meta (consulté le 2026-10-25) décrit une correspondance sur event_id plus event_name, comparant l'eventID du pixel à l'event_id du serveur, dans une fenêtre de 48 heures. Il précise que cela fonctionne surtout lorsque l'événement navigateur arrive en premier et que l'événement serveur suit. Il indique aussi qu'il n'y a aucune déduplication si vous n'utilisez qu'une seule source.
L'outil Test Events a son piège. Le test_event_code est prévu uniquement pour les tests, et la page using the API de Meta précise que les événements envoyés avec ce code ne sont pas écartés : ils alimentent Events Manager et servent au ciblage et à la mesure. Un achat de test "inoffensif" de 500 EUR compte donc bel et bien. Envoyez quelques petits événements de test et retirez le code de la charge utile de production.
Une fois l'envoi commencé, Meta indique que vous devriez pouvoir vérifier les événements en une vingtaine de minutes dans la vue d'ensemble d'Events Manager. Vérifiez que le nom de l'événement correspond à celui qu'envoie votre pixel et que l'événement affiche des données utilisateur mises en correspondance.
Où se place un lien court
Un lien court ne change pas le fonctionnement de CAPI. Il compte à deux endroits, et seulement deux.
Premièrement, l'ID de clic. Meta ajoute fbclid à l'URL de destination que vous définissez sur la publicité. Si cette destination est un lien court, le paramètre arrive sur le lien court. Je n'ai trouvé aucun code dans le chemin de redirection d'Elido qui copie la chaîne de requête entrante vers la destination. Pour les publicités Meta, je pointerais donc la publicité vers l'URL finale de la page d'atterrissage avec des UTM, et je garderais les liens courts pour l'e-mail, les SMS, les codes QR et les publications organiques. Si vous tenez à un lien court dans une publicité, testez-le d'abord avec un faux ?fbclid=test et vérifiez ce que reçoit votre page d'atterrissage.
Deuxièmement, le reporting. Étiquetez le paiement Shopify ou Stripe avec elido_link_id. Le rapport de conversions d'Elido affiche alors le revenu par lien et par campagne, à partir de vos propres commandes. Le guide Shopify couvre le côté webhook. Pour une vue d'ensemble de la raison pour laquelle le comptage uniquement dans le navigateur perd des événements, voir le suivi des conversions côté serveur et l'attribution sans cookies expliquée.
Consentement et vie privée
Hacher n'est pas anonymiser. Un hachage SHA-256 d'une adresse e-mail reste une donnée personnelle au sens du RGPD, car Meta peut le rapprocher de ses propres enregistrements. Dans l'UE, il vous faut une base légale, qui pour la mesure publicitaire est normalement le consentement, et l'appel serveur doit respecter le même choix que le visiteur a fait dans votre bandeau. Consent Mode v2 pour le suivi et Schrems II et pixels de suivi traitent des questions de consentement et de transfert. Si un visiteur a refusé, n'envoyez rien.
Ce qui manque dans Elido
Le transfert des achats vers Meta en un seul appel, la capture de fbclid à la redirection et un champ de jeton d'accès dans les paramètres Meta ne sont pas encore construits. Ils figurent au backlog produit, et cet article sera mis à jour quand ils seront livrés. D'ici là, la configuration honnête est celle décrite plus haut : votre serveur envoie l'événement, et Elido fournit autour de lui les données de clics et de revenu au niveau du lien.
Voir aussi sur le blog
Questions fréquentes
Elido envoie-t-il des conversions à la Conversions API de Meta ?
Non. Au 2026-10-25, il n'existe aucun transfert actif de conversions vers Meta CAPI dans Elido. Les paramètres de l'espace de travail stockent un ID de pixel Meta, utilisé pour le pixel navigateur sur les pages d'accueil intermédiaires, et le pipeline de clics contient un chemin de code Meta dormant qui ne s'exécute jamais, car aucun jeton d'accès n'est jamais enregistré. Elido enregistre bien les commandes Shopify et Stripe par lien court, ce qui vous permet de recouper les chiffres de Meta.
Ai-je besoin de la Conversions API si j'utilise déjà le pixel Meta ?
Meta documente la Conversions API comme un moyen d'envoyer des événements depuis votre serveur en complément du pixel navigateur, ou à sa place. Si vous envoyez les deux, vous devez partager un event_id pour que Meta puisse dédupliquer. Savoir si cela vaut l'effort dépend de la part de votre trafic qui bloque ou perd le pixel. Mesurez cet écart dans Events Manager avant de construire quoi que ce soit.
Qu'est-ce que l'event_id et pourquoi est-il important ?
C'est un identifiant que vous attachez à la même conversion dans le pixel navigateur et dans l'appel serveur. Le guide de déduplication de Meta indique qu'il écarte un événement ultérieur lorsqu'il trouve le même event_id et le même nom d'événement venant du navigateur et du serveur dans un délai de 48 heures. Sans event_id partagé, une même commande peut être comptée deux fois.
Quels paramètres client dois-je envoyer ?
Tout ce que vous avez légitimement. L'e-mail haché (em) et le téléphone haché (ph) sont normalisés puis hachés avec SHA-256. L'ID de clic (fbc), l'ID de navigateur (fbp), l'adresse IP du client et le user agent sont envoyés non hachés. Meta recommande d'envoyer toujours _fbc et _fbp lorsqu'ils sont disponibles. Sous le RGPD, il vous faut aussi une base légale, normalement le consentement, avant d'envoyer des identifiants hachés.
Comment tester les événements CAPI sans polluer les rapports ?
Utilisez l'outil Test Events d'Events Manager, qui vous donne un code de test à envoyer comme test_event_code. Attention : la documentation de Meta précise que les événements envoyés avec ce code ne sont pas écartés. Ils alimentent quand même Events Manager et servent au ciblage et à la mesure. Utilisez le code uniquement pour quelques événements de test délibérés, puis retirez-le.
Un lien court peut-il conserver le fbclid d'une publicité Meta ?
Pas de façon fiable. Meta ajoute fbclid à l'URL de destination de la publicité ; si cette destination est un lien court, le paramètre arrive sur le lien court. Je n'ai trouvé aucun code dans le chemin de redirection d'Elido qui copie la chaîne de requête entrante vers la destination. Pointez vos publicités Meta vers l'URL finale de la page d'atterrissage avec des UTM, ou testez avec un faux fbclid avant de vous fier à un lien court.
Essayer Elido
Collez une URL, obtenez un lien court
Sans inscription. Lien actif 30 jours. Inscrivez-vous pour le garder pour toujours.
Sans inscription. Créez un compte gratuit pour 50 liens par mois.