QR-Codes im Bankwesen gehören zu zwei sehr unterschiedlichen Arten. Ein Zahlungscode trägt eine SEPA-Überweisung im Muster, und die Banking-App liest ihn offline. Jeder andere Code, den eine Bank druckt, an einer Filialtür, einem Geldautomaten, einem Kontoauszug oder einem Flyer zur App-Installation, ist nur ein Link in einer regulierten Kundenkommunikation. Die erste Art braucht korrekte Formatierung. Die zweite Art braucht Governance. Wem gehört er? Wer kann ihn ändern? Und was belegt, wohin er im vergangenen März zeigte?
Hier wird der Großteil der Ratschläge zu "QR-Codes im Finanzwesen" weich. Die gängigen Leitfäden decken die Einsatzfälle gut ab, und der US-Beitrag von Bitly ist ein faires Beispiel, aber sie sagen wenig zu Audit-Trails, Änderungskontrolle oder EU-Regeln. Ich arbeite auf der Compliance-Seite, deshalb widme ich diesem Teil die Zeit, neben den praktischen Einsatzfällen für Banken, Fintechs und Versicherer.
Wenn Ihr Team die Mechanik noch nicht kennt, behandeln was ein QR-Code ist und dynamische versus statische QR-Codes die Grundlagen. Für die breitere Sicht auf die Link-Ebene in einem regulierten Produkt ist URL-Kürzer für Fintech das Begleitstück.
Wo QR-Codes im Bankwesen ihren Platz verdienen
Ein QR-Code lohnt sich zu drucken, wenn er das Tippen in einem Moment erspart, in dem der Kunde vor etwas Physischem steht. Das Bankwesen kennt viele solcher Momente, aber nur manche verdienen einen Code.
Zahlungen und Rechnungen
Der stärkste Fall ist der Zahlungscode. Denken Sie an eine Rechnung oder ein Spendenplakat. Der EPC-QR-Code lässt einen Kunden scannen, die vorbefüllte Überweisung in seiner Banking-App sehen und bestätigen. Hier wird bewusst nichts gekürzt oder verfolgt. Behalten Sie ihn als eigenen Code und messen Sie die umgebende Seite mit einem separaten Link.
App-Onboarding und Downloads
Ein Code auf einem Filialflyer oder einem Kartenträger, der den richtigen App-Store-Eintrag öffnet, ist der zweitbeste Einsatz. Ein einziger Code kann iPhone- und Android-Besucher zum richtigen Store leiten, was QR-Codes für App-Downloads durchgeht. Lassen Sie den Code auf den Store oder auf Ihre eigene Domain zeigen, nicht auf die rohe URL eines Onboarding-Anbieters, damit Sie Anbieter wechseln können, ohne neu zu drucken.
Service-Links an Filiale und Geldautomat
Terminbuchung, "Filiale finden" und "Problem mit diesem Automaten melden" passen natürlich. Sie sind aber auch die am häufigsten manipulierten Platzierungen. Ein Aufkleber neben dem Geldautomaten hängt in der Öffentlichkeit, und niemand beobachtet ihn. Mehr dazu unten.
Kontoauszüge und Kartenaktivierung
Ein Code auf einem Papierauszug kann ein sicheres Nachrichtenpostfach oder eine Hilfeseite öffnen. Halten Sie Kontonummern, Namen und Tokens aus der URL heraus: Sie landen in Server-Logs und Referrer-Headern, und das ist zuallererst ein Problem der Datenminimierung nach der DSGVO. Bei der Kartenaktivierung ist meine Regel einfach. Der Code darf die App der Bank oder eine Hilfeseite zur Aktivierung öffnen. Er sollte nie eine Seite öffnen, die nach der vollständigen Kartennummer und der PIN fragt, denn genau danach fragt auch eine gefälschte, und Kunden können die beiden nicht mehr unterscheiden.
Versicherungsfälle und Kundenservice
Versicherer nutzen Codes auf Policen und Schadenschreiben, um ein Schadenformular oder eine Seite zum Hochladen von Dokumenten zu öffnen. Es gilt dieselbe Governance: Das Policenschreiben liegt jahrelang in einer Schublade, das Ziel muss also so lange erreichbar und unter Ihrer Kontrolle bleiben wie das Schreiben.
Zahlungscodes versus Link-Codes
Behandeln Sie diese als zwei Produkte mit zwei Risikoprofilen. Das Diagramm zeigt den Unterschied auf einen Blick.
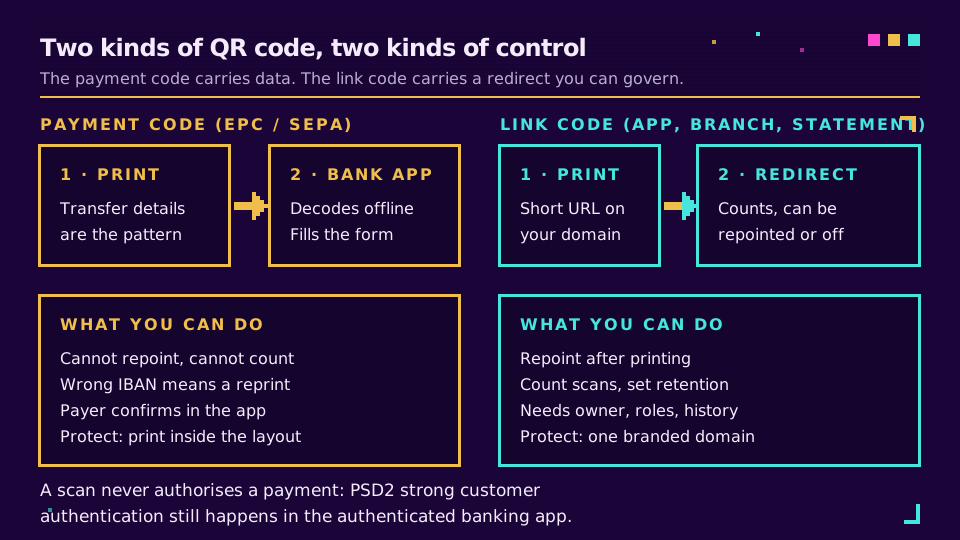
Ein Zahlungscode ist statisch und offline. Sie können ihn nicht umleiten, Sie können Scans nicht zählen, und eine falsche IBAN bedeutet einen Neudruck. Was den Zahler schützt, ist der Bestätigungsbildschirm. Banken im Euroraum müssen nach der EU-Verordnung über Sofortzahlungen nun eine Empfängerüberprüfung (Verification of Payee) anbieten (Verordnung (EU) 2024/886, Artikel 5c), die den Namen des Zahlungsempfängers mit der IBAN abgleicht, bevor der Zahler die Überweisung autorisiert. Die Umsetzungs-Q&A der Europäischen Kommission setzt die Frist im Euroraum für die Senderseite auf den 9. Oktober 2025. Das hilft gegen den unten beschriebenen Aufkleber-Tausch, aber nur, wenn der Zahler das Ergebnis liest.
Ein Link-Code ist das Gegenteil. Er ist eine gewöhnliche URL, zwischen Scan und Ziel sitzt also eine Weiterleitung. Diese Weiterleitung ist der Kontrollpunkt. Sie kann umgeleitet werden, wenn eine Seite umzieht, deaktiviert werden, wenn etwas schiefgeht, und über jede Filiale und jedes Mailing gezählt werden, das den Code trägt. Sie ist auch eine Belastung, wenn niemand sie besitzt.
Die bankspezifischen Risiken
Quishing ist Phishing über einen QR-Code. Die FTC hat dokumentiert, wie Betrüger schädliche Links in QR-Codes verstecken, und unser Quishing-Leitfaden behandelt die Mechanik. Für eine Bank sind drei Varianten wichtig.
- Überklebte Aufkleber. Ein gefälschter Code, der auf einen echten an einem Geldautomaten, einem Filialfenster oder einer gedruckten Rechnung geklebt wird. Der legitime Code darunter bleibt unberührt.
- Täuschend ähnliche Domains. Ein Code in einer E-Mail oder SMS, der
yourbank-secure.examplestatt Ihrer Domain öffnet. - Zahlungsumleitung. Ein statischer Zahlungscode auf Papier, überdeckt von einem mit einer anderen IBAN.
Das Unbequeme daran: Ein dynamischer Code verhindert keine Überklebung. Der Code des Angreifers gehört ihm, nicht Ihnen, und Sie können ihn nicht umleiten. Was Sie tun können, ist, Überklebungen leichter bemerkbar und billiger behebbar zu machen:
- Drucken Sie die Ziel-Domain im Klartext neben jeden Code, damit eine Abweichung sichtbar ist.
- Verwenden Sie manipulationssichere Etiketten für Platzierungen an Geldautomaten und Filialen und protokollieren Sie Kontrollen so, wie Sie Geldautomaten-Prüfungen protokollieren.
- Verwenden Sie eine Marken-Domain für alle kundennahen Codes, damit Kunden sie lernen. Eigene Domains für Kurzlinks erklärt, warum das wichtiger ist als jede andere Einzeleinstellung.
- Sagen Sie den Kunden in klaren Worten, wonach ein legitimer Scan nie fragt: eine PIN, eine vollständige Kartennummer, ein Einmalcode.
Das zu vermeidende Muster ist das, bei dem jeder Flyer, jedes Plakat und jede Beilage zum Kontoauszug eine andere generische Kurzdomain nutzt. Dann kann niemand, auch das Filialpersonal nicht, sagen, welche echt ist, und Kunden können nicht lernen, wie ein echter Code aussieht. Die Zusammenführung auf eine Domain ist die Arbeit eines Nachmittags und bringt für die Sicherheit der Kunden mehr als ein Aufklärungsplakat.
Dynamische Codes steuern
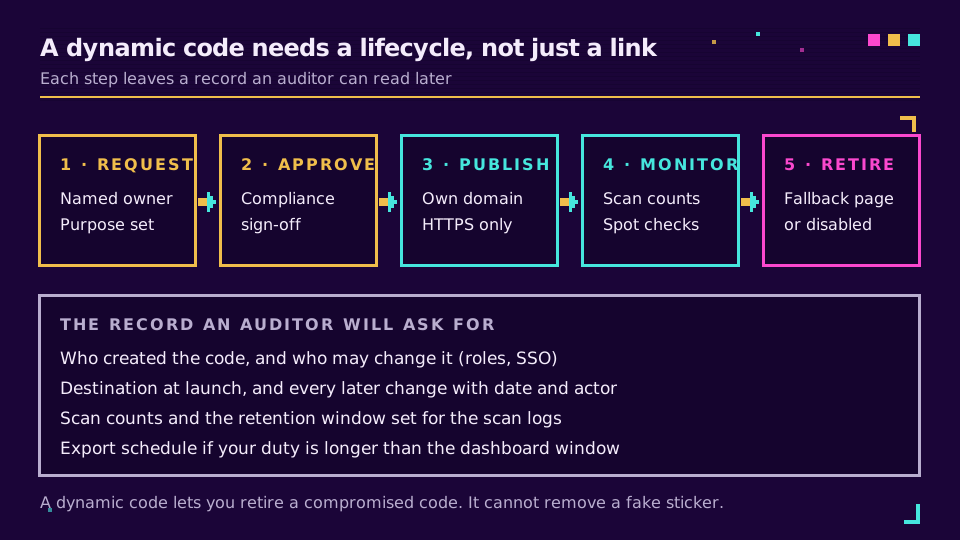
Das ist der Abschnitt, den die meisten Finanz-QR-Leitfäden überspringen. Ein dynamischer Code ist eine Weiterleitung, die Sie nach dem Druck bearbeiten können, und genau deshalb braucht er Änderungskontrolle. Die Frage, die ein Prüfer oder ein Vorfall-Reviewer stellt, lautet nicht "haben Sie QR-Codes genutzt", sondern "wer konnte ändern, wohin dieser hier zeigte, und können Sie zeigen, worauf er an einem bestimmten Datum zeigte?"
Vier Kontrollen beantworten das.
Zuständigkeit. Jeder Code hat ein benanntes Team und eine benannte Person, festgehalten bei der Erstellung. Gemeinsame Zugänge machen das zunichte. Single Sign-on mit Verzeichnis-Provisionierung beendet die Möglichkeit eines Ausgeschiedenen, einen Filialcode umzuleiten, am Tag seines Weggangs. SCIM und SSO für Marketing-Tools behandelt das Provisionierungsmodell.
Rollentrennung. Nicht jeder, der einen Code erstellen darf, sollte das Ziel eines regulierten Codes ändern können. Elido hat die Rollen Owner, Admin, Editor und Viewer sowie eigene Rollen im Business-Plan, sodass Sie einem Kampagnenteam Bearbeitungsrechte für Werbelinks geben und die Servicepunkt-Codes einer kleineren Gruppe vorbehalten können.
Ein Änderungsprotokoll. Sie brauchen das Ziel beim Start, jede spätere Änderung, wer sie vorgenommen hat und wann. Elido führt im Dashboard eine Verlaufshistorie pro Link, und ein Audit-Log des Workspace protokolliert Änderungen an Mitgliedern, API-Schlüsseln und Einstellungen, mit CSV-Export und einem API-Endpunkt. Beachten Sie die Grenze: Bezahlte Pläne behalten 90 Tage Audit-Historie, Free 30, eine Bank mit längerer Aufbewahrungspflicht sollte also nach Plan exportieren, statt sich auf das Dashboard zu verlassen. Die Hilfeseite zum Audit-Log listet auf, was aufgezeichnet wird und was nicht.
Stilllegung. Wenn eine Kampagne endet, verschwindet der Code nicht vom Papier. Entscheiden Sie bei der Erstellung, ob er auf eine sichere Ausweichseite weiterleitet oder deaktiviert wird. Schreiben Sie es auf.
Wenn Sie diese Kontrollen für Codes möchten, die Sie bereits drucken, können Sie im kostenlosen Plan einen Test-Link erstellen und seine Änderungshistorie prüfen, bevor Sie sich auf eine Druckauflage festlegen. Die Seiten zu QR-Code-Funktionen und eigenen Domains zeigen, was verfügbar ist.
Was die Regeln tatsächlich sagen
Ich beschränke mich auf das, was ich belegen kann. Viele Anbieterinhalte verwischen "empfohlen" und "vorgeschrieben".
PSD2. Artikel 97 verlangt eine starke Kundenauthentifizierung, wenn ein Zahler online auf ein Zahlungskonto zugreift, eine elektronische Zahlung auslöst oder aus der Ferne etwas tut, das ein Betrugsrisiko birgt. Das interaktive Regelwerk der EBA enthält den Text. Für QR-Codes ist die Folge bescheiden. Der Scan füllt ein Formular aus; die Authentifizierung findet weiterhin in der App statt. Ein Aufbau, bei dem der Scan allein eine Zahlung auslöst, wäre das, was man infrage stellen müsste.
DSGVO. Zwei Grundsätze greifen bei Scan-Daten. Die Speicherbegrenzung (Artikel 5 Absatz 1 Buchstabe e) bedeutet, dass personenbezogene Daten nicht länger als nötig aufbewahrt werden, und die Sicherheit der Verarbeitung (Artikel 32) betrifft die Weiterleitung und ihre Logs. Die Verordnung nennt keine Anzahl von Tagen für Scan-Logs; Aufbewahrung von Klickdaten erklärt, wie Sie eine festlegen und dokumentieren, und QR-Codes und DSGVO behandelt, was ein Scan tatsächlich erfasst. Der KMU-Leitfaden des EDSA ist ein gut lesbarer Einstieg für die Rechenschaftsseite.
DORA. Der Digital Operational Resilience Act (Verordnung (EU) 2022/2554) gilt für EU-Finanzunternehmen seit Januar 2025 und verpflichtet sie, das Risiko durch IKT-Drittdienstleister zu steuern, einschließlich eines Registers ihrer IKT-Dienstleistungsverträge. Ob ein QR- und Weiterleitungsanbieter in den Anwendungsbereich fällt, ist eine Frage für Ihre Compliance- und Einkaufsteams. Stellen Sie sie vor der Vertragsunterzeichnung statt danach und beginnen Sie mit der DORA-Seite der EBA.
Wofür ich keine Primärquelle finden konnte, ist irgendeine Regel, die QR-Codes vorschreibt, verbietet oder eine Aufbewahrungsfrist speziell für QR-Scan-Logs festlegt. Die Aufbewahrung für Marketing- und Servicekommunikation ergibt sich aus Ihren eigenen Aufbewahrungspflichten, nicht aus einer QR-spezifischen Regel. Wenn ein Anbieter etwas anderes behauptet, fragen Sie nach der Artikelnummer.
Eine Checkliste für den Rollout
Bevor eine Bank, ein Fintech oder ein Versicherer die nächste Charge druckt:
- Eine Marken-Domain, nur mit HTTPS, für jeden kundennahen Code.
- Zahlungscodes getrennt von Link-Codes gehalten und in mehreren Banking-Apps getestet.
- Keine personenbezogenen Daten, Kontonummern oder Tokens in irgendeiner URL.
- Benannte Zuständige und rollenbasierte Bearbeitungsrechte für jeden regulierten Code.
- Eine schriftliche Stilllegungsregel und eine Aufbewahrungsfrist für Scan-Logs.
- Ein planmäßiger Export des Änderungsprotokolls, wenn Ihre Aufbewahrungspflicht das Dashboard-Zeitfenster übersteigt.
- Manipulationssichere Platzierung und ein Kontrollprotokoll für Codes an Geldautomaten und Filialen.
- Eine Kundenbotschaft, die sagt, wonach ein legitimer Scan nie fragt.
Die Cornerstone-Serie lesen
Dieser Beitrag gehört zum Branchen-Cluster. Der Cornerstone für gedruckte Abläufe ist eine QR-Code-Kampagne von Grund auf, und die Compliance-Lösungsseite behandelt das Setup für regulierte Branchen. Die Preise der oben erwähnten Pläne stehen auf der Preisseite.
Weiterführend im Blog
- EPC-QR-Code: der SEPA-Zahlungs-QR-Standard erklärt
- Sind QR-Codes sicher? Quishing und wie Sie sich schützen
- URL-Kürzer für Fintech: KYC, Compliance, Geo-Blocking
- QR-Codes und DSGVO: was ein Scan erfasst und was Sie schulden
- Aufbewahrung von Klickdaten: wie lange Analytics-Logs bleiben sollten
- Betrug mit Event-Ticket-QR-Codes: wie man Screenshots verhindert
Häufig gestellte Fragen
Wie werden QR-Codes im Bankwesen eingesetzt?
Banken und Versicherer nutzen sie an vier Stellen: bei Zahlungen (ein Code, der eine Überweisung in der Banking-App vorbefüllt), beim Onboarding (ein Code, der den App-Store-Eintrag oder einen Kontoeröffnungsablauf öffnet), an Servicepunkten (Filialtüren, Geldautomaten und Kontoauszüge, die auf Hilfe, Terminbuchung oder sichere Nachrichten verweisen) und im Kundenservice (Schadenmeldung und Vertrags-Selbstbedienung). Nur der Zahlungscode trägt Daten im Muster; die übrigen sind gewöhnliche Links, weshalb sie Link-Governance brauchen.
Sind QR-Codes für das Bankwesen sicher?
Das Scannen ist sicher, und der Code selbst kann kein Geld bewegen. Das Risiko liegen im Ziel und in der physischen Platzierung. Ein Aufkleber über einem legitimen Code oder ein Code, der zu einer täuschend ähnlichen Domain führt, kann Zugangsdaten abgreifen. Banken verringern das mit einer wiedererkennbaren eigenen Domain, manipulationssicherer Platzierung, regelmäßiger Kontrolle gedruckter Codes und einer klaren Kundenbotschaft, dass die Bank nach einem Scan nie nach einer PIN oder der vollständigen Kartennummer fragt.
Können Banken QR-Codes für Zahlungen verwenden?
Ja. Im Euroraum kodiert der EPC-QR-Code (oft GiroCode genannt) eine SEPA-Überweisung, sodass eine Banking-App das Formular vorbefüllen kann. Der Zahler bestätigt die Zahlung weiterhin in einer authentifizierten App. In anderen Märkten gibt es QR-Formate von Kartenschemata und für Sofortzahlungen, und ein Zahlungslink eines Zahlungsdienstleisters ist ein eigener Fall: Das ist eine normale URL mit einem gehosteten Checkout dahinter.
Kann eine Bank QR-Code-Scans verfolgen?
Ein Link-QR-Code lässt sich verfolgen, weil der Scan eine URL öffnet, die eine Weiterleitung zählt. Ein EPC-Zahlungs-QR-Code nicht, weil das Handy ihn offline dekodiert. Das Verfolgen von Scans kundennaher Codes fällt trotzdem unter die DSGVO, nutzen Sie also wo möglich aggregierte Zahlen, halten Sie Kennungen aus der URL heraus und legen Sie schriftlich eine Aufbewahrungsfrist für die Scan-Protokolle fest.
Wie schützen Banken Kunden vor gefälschten QR-Codes?
Sie kombinieren physische und digitale Kontrollen: Codes im Dokument selbst oder auf manipulationssicheren Etiketten drucken, die Ziel-Domain im Klartext neben dem Code zeigen, Codes an Filialen und Geldautomaten nach Plan kontrollieren und alle Codes auf einer Marken-Domain halten, die Kunden wiedererkennen lernen. Sie sagen den Kunden außerdem, wonach ein legitimer Scan niemals fragt, und genau diese Anweisung verhindert die meisten Zugangsdaten-Diebstähle.
Brauchen QR-Code-Zahlungen nach PSD2 eine starke Kundenauthentifizierung?
Ja, wenn der Zahler eine elektronische Zahlung auslöst. PSD2 Artikel 97 verlangt eine starke Kundenauthentifizierung, wenn ein Zahler online auf ein Konto zugreift, eine elektronische Zahlung auslöst oder eine Fernhandlung vornimmt, die ein Betrugsrisiko birgt. Ein QR-Code füllt nur das Formular aus; die Authentifizierung findet weiterhin in der Banking-App statt, weshalb der Scan allein nie eine Zahlung autorisiert.
Elido testen
URL einfügen, kurzer Link in Sekunden
Kein Konto nötig. Link bleibt 30 Tage aktiv. Konto erstellen, um ihn dauerhaft zu behalten.
Kostenlos, keine Anmeldung erforderlich · 2 pro Tag