Reines DNS-Routing und Edge-POP-Routing beantworten unterschiedliche Fragen. DNS entscheidet, an welchen Server ein Besucher geschickt wird, einmalig, beim Auflösen des Hostnamens. Ein Edge-POP (Point of Presence) ist ein Cache nah am Besucher, der die Weiterleitung selbst beantworten kann, sodass die Anfrage den Origin womöglich nie erreicht. Bei einem URL-Shortener, bei dem immer wieder dieselben wenigen Slugs gelesen werden, zählt der Cache meist mehr als das Routing.
Dieser Beitrag vergleicht die beiden Designs an den Punkten, die die Wahl entscheiden: Round-Trip-Distanz, Failover, Cache-Verhalten, was Änderungen kosten und wo eine Edge-Flotte nicht hilft. Die Elido-Details stammen aus dem Code in services/edge-redirect. Das Latenzbudget dahinter finden Sie in p95 unter 15 ms bei Weiterleitungen.
Was reines DNS-Routing tut
Beim reinen DNS-Routing liefert der autoritative DNS-Server eine IP-Adresse, die für den Fragenden gewählt wurde. Die einfachste Variante liefert allen dieselbe Adresse. Die nützlichere Variante liefert je nach Standort oder gemessener Latenz unterschiedliche Antworten. Die Dokumentation von Amazon zum latenzbasierten Routing von Route 53 (abgerufen am 2026-10-09) beschreibt es so: Es prüft, für welche Regionen Sie Einträge angelegt haben, ermittelt die Region mit der niedrigsten Latenz zum Nutzer und antwortet mit diesem Eintrag. Dieselbe Seite merkt an, dass die Latenzdaten den Verkehr zwischen Nutzern und AWS-Rechenzentren widerspiegeln, sodass die Werte von Ihrem eigenen Hosting abweichen können.
Aus diesem Design folgen zwei Eigenschaften.
Die Entscheidung trifft ein Resolver, nicht der Besucher. DNS sieht die Adresse des Resolvers, nicht die des Browsers. Dieselbe Route-53-Seite sagt, dass Resolver mit Unterstützung für EDNS Client Subnet eine gekürzte Version der Nutzeradresse weitergeben, was die Schätzung verbessert. Bei einem Resolver, der das nicht tut, etwa einem weit entfernten Firmen- oder öffentlichen Resolver, wird "am nächsten" zur Vermutung.
Die Antwort wird gecacht. Jeder Resolver auf dem Weg behält die Antwort, bis ihre TTL abläuft. Das macht DNS günstig, und es ist auch der Grund, warum eine Meinungsänderung langsam ist.
Client ── DNS lookup ──> authoritative DNS ── returns origin IP
Client ── HTTP request ──────────────────────> that origin ── 302
Nach der Auflösung steht nichts mehr zwischen Besucher und Origin. Jede Weiterleitung ist eine volle Round Trip dorthin, bearbeitet von Ihrer Anwendung.
Was ein Edge-POP tut
Ein Edge-POP betreibt den Weiterleitungsdienst selbst, in mehreren Regionen, mit einem Cache vor den Daten. Eine Anfrage landet auf dem nächsten POP, der Slug wird lokal nachgeschlagen, und die 302 geht zurück. Nur ein Cache-Miss führt zu einer Fahrt zum Origin.
Wie Besucher den nächsten POP erreichen, ist eine eigene Entscheidung. Ein Weg ist Anycast, bei dem dieselbe Adresse von mehreren Standorten angekündigt wird und das Netz jedes Paket zum nächstgelegenen liefert. Ein anderer ist GeoDNS, also das obige DNS-Routing, das statt auf Origins auf POPs zeigt. Viele Flotten kombinieren beides. Dieser Beitrag handelt vom POP, vom Cache und vom Origin dahinter, und genau dort entsteht der Latenzunterschied.
Bei Elido läuft produktiv heute ein einzelner Host mit dem Dienst edge-redirect; ein Multi-Region-Edge (Europa, US-Ost und Asien-Pazifik) ist geplant, nicht live, und im Design würde jeder POP dieselbe Binärdatei ausführen. Das Repository dokumentiert dafür ein Design-Budget: p50 5 ms und p95 15 ms bei einem Cache-Treffer, gemessen am Edge und ohne einen vollständigen TLS-Handshake. Es ist ein Budget, keine veröffentlichte Messung. Diese Zahl ist serverseitige Zeit. Sie enthält nicht die Netzwerkfahrt vom Besucher zum POP, und sie ist der Teil, den ein Cache wegnimmt.
Die Distanz kann niemand einstellen
Das stärkste Argument für Edge-POPs ist Arithmetik. Licht in Glasfaser bewegt sich mit etwa zwei Dritteln seiner Vakuumgeschwindigkeit, rund 200.000 km/s, sodass jede 100 km Kabel etwa 1 ms Round Trip kosten, noch bevor irgendein Gerät beteiligt ist. Reale Strecken sind länger als Großkreisdistanzen, daher sind das Untergrenzen, keine Prognosen.
Nehmen Sie einen Besucher in Sydney. Ein einzelner Origin in Westeuropa ist rund 16.000 km entfernt, was die Untergrenze bei etwa 160 ms pro Round Trip ansetzt. Die nächste südostasiatische Region ist rund 6.300 km entfernt, eine Untergrenze von etwa 63 ms. Beides ist deutlich mehr als die 5 ms, die ein Cache-Treffer auf dem Server kostet, und ein POP im Land des Besuchers drückt den Netzwerkanteil auf wenige Millisekunden.
Ein Seitenaufruf braucht mehr als eine Round Trip: einen TCP-Handshake, einen TLS-Handshake, dann die Anfrage. Die Distanz wird mehrfach bezahlt, bevor die Weiterleitung überhaupt gesendet wird, weshalb es mehr bringt, den Terminierungspunkt näher heranzuholen, als Serverzeit zu verkürzen. Reines DNS-Routing kann das ebenfalls verringern, wenn Sie Origins nahe Ihrer Besucher betreiben. Was es nicht kann, ist die Anwendungsarbeit zu überspringen. Jede Anfrage führt weiterhin Ihren Weiterleitungscode aus, liest Ihre Datenbank oder Ihren Cache und verbraucht Ihre Bandbreite.
Failover: TTLs gegen Routenrückzug
DNS-Failover hängt davon ab, dass gecachte Antworten ablaufen. Fällt ein Origin aus, schicken Resolver Besucher weiter dorthin, bis die TTL abläuft, und manche Resolver halten Einträge länger, als die TTL besagt. Health Checks beim DNS-Anbieter verkürzen das Fenster, indem sie die Antwort ändern, erreichen aber keine Caches, die die alte bereits halten.
Anycast-Failover arbeitet auf der Routing-Ebene. Hört ein Standort auf, die Adresse anzukündigen, konvergieren die Router auf den nächstgelegenen Standort. Das ist meist schneller, als auf TTLs zu warten, aber nicht sofort, und die Geschwindigkeit hängt vom Netz ab und davon, wie schnell ein ausfallender Standort erkannt und zurückgezogen wird. Für Kurzlinks auf Verpackungen oder in Anzeigen braucht jedes Design einen Plan für die Minuten, in denen eine Region ausfällt.
Eine edge-spezifische Absicherung steckt im Code. Ist der gemeinsame Cache nicht erreichbar, behandelt der Resolver ihn als Best-Effort und fällt auf den prozessinternen Cache plus den Origin zurück, sodass ein Edge-Knoten degradiert, statt auszufallen.
Im Cache entsteht die Geschwindigkeit
Ein Kurzlink bildet einen kleinen Schlüssel auf einen kleinen Wert ab, und der Verkehr konzentriert sich auf wenige heiße Slugs. Das eignet sich zum Cachen. In Elido prüft der Resolver zuerst einen prozessinternen LRU (L1, bis zu 100.000 Einträge, 60 Sekunden TTL), dann einen gemeinsamen In-Memory-Cache (L2, 5 Minuten TTL), dann den Origin über gRPC. Ein Miss füllt beide Schichten.
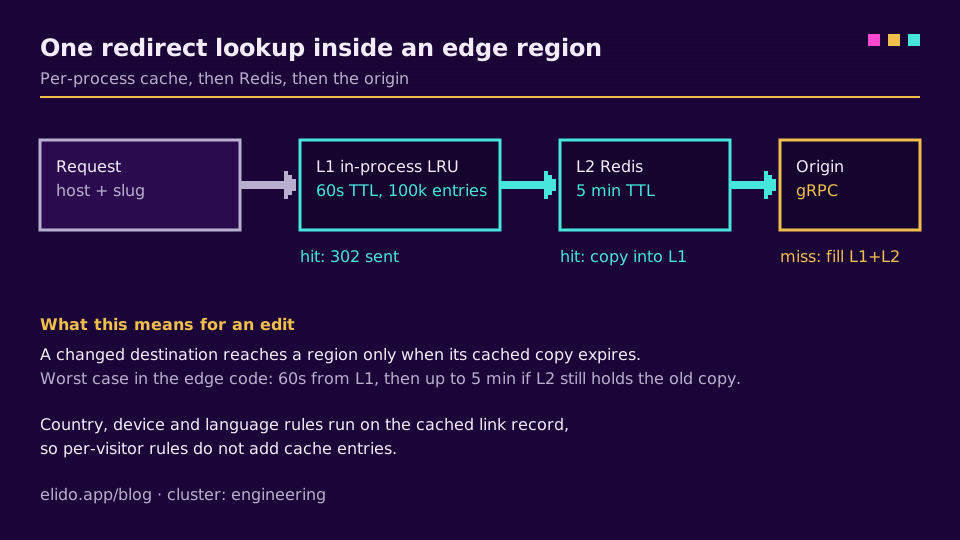
Der Preis dieser Geschwindigkeit ist Veralterung. Der Edge-Code kennt keine regionsübergreifende Nachricht, die einen Slug beim Bearbeiten leert, sodass ein geändertes Ziel eine Region erreicht, wenn ihre gecachte Kopie abläuft. Im ungünstigsten Fall sind das 60 Sekunden für L1 und bis zu 5 Minuten, wenn L2 noch die alte Kopie hält. Weiterleitungen werden mit Cache-Control: private, max-age=0, no-store gesendet, sodass Browser keinen eigenen Cache obendrauf legen. Der Standardstatus ist 302, mit 301 und 307 pro Link wählbar, was hier relevant ist: Eine 301 würde Browsern erlauben, auch das alte Ziel zu cachen. Der Leitfaden 301 vs. 302 behandelt diesen Kompromiss.
Planen Sie bei Kampagnen mit exaktem Timing um dieses Fenster herum. Ändern Sie den Link einige Minuten vor dem Wechsel, nicht im Moment des Wechsels. Der Beitrag zur Cache-Strategie geht tiefer auf Ebenen und Verdrängung ein.
Im direkten Vergleich
| Frage | Reines DNS-Routing | Edge-POP-Routing |
|---|---|---|
| Wer wählt das Ziel | Resolver, zum Zeitpunkt der Auflösung | Netz oder DNS zum POP, dann ein lokaler Cache |
| Arbeit pro Weiterleitung | Volle Anwendungsanfrage am Origin | Cache-Treffer am POP, Origin nur bei einem Miss |
| Bezahlte Distanz | Besucher zum Origin, bei jeder Anfrage | Besucher zum nächsten POP; Origin nur bei Miss |
| Failover | Wartet auf das Ablaufen gecachter DNS-Antworten | Routenrückzug, dann Konvergenz |
| Sichtbarkeit von Änderungen | Sofort am Origin | Nach Cache-Ablauf (hier 60 s L1, 5 Min. L2) |
| Zusätzlicher Betrieb | Wenig: DNS-Einträge und Health Checks | Mehrere Regionen, Cache-Schichten, TLS am Edge |

Was Edge-POPs nicht lösen
Drei Fälle profitieren wenig von einer Edge-Flotte.
Schreibvorgänge. Das Anlegen eines Links oder das Ändern eines Ziels geht an den autoritativen Dienst. Ein POP macht das nicht schneller, und das muss er auch nicht, denn Schreibvorgänge sind im Vergleich zu Lesevorgängen selten.
Weiterleitungen, die sich nicht aus einem gecachten Datensatz beantworten lassen. Alles, was von Zustand außerhalb des gecachten Link-Datensatzes abhängt, muss nach außen rufen. Elido vermeidet das bei Targeting-Regeln: Regeln für Land, Gerät und Sprache werden bei jeder Anfrage auf dem gecachten Link-Datensatz ausgewertet. Das Land des Besuchers stammt aus einem vorgelagerten Header wie X-Country oder CF-IPCountry, falls vorhanden, sonst aus einer lokalen GeoIP-Datenbank. Weil die Regeln nach dem Lookup laufen, bleibt ein Link mit zehn Länder-Varianten ein einziger Cache-Eintrag. Designs, die das Land in den Cache-Schlüssel legen, speichern zehn Kopien pro Slug und verlieren Trefferquote.
Geringer oder regionaler Verkehr. Bei einem Origin und den meisten Besuchern in derselben Region ist die Distanz schon kurz, und zusätzliche Regionen bringen nur mehr zu betreiben und zu überwachen. Das Gleiche gilt für sehr geringes Volumen, bei dem eine Flotte von Caches meist brachliegt.
So wählen Sie
- Ein Origin, Besucher in einer Region. Nutzen Sie DNS und einen gut platzierten Origin. Eine Cache-Flotte bringt hier wenig.
- Mehrere regionale Origins, keine Cache-Schicht. Latenz-Routing per DNS bringt Besucher zu einem nahen Server. Sie zahlen aber weiterhin bei jeder Weiterleitung Anwendungsarbeit.
- Besucher auf mehreren Kontinenten, überwiegend wiederholte Lesezugriffe. Edge-POPs. Distanzersparnis und Cache-Trefferquote arbeiten beide für Sie.
- Änderungen, die überall sofort sichtbar sein müssen. Halten Sie TTLs kurz oder lassen Sie den Edge-Cache für diese Links weg, und nehmen Sie den zusätzlichen Origin-Verkehr in Kauf.
- Hohe Anforderungen an Failover. Vergleichen Sie beide Mechanismen mit Ihrer eigenen gemessenen Wiederherstellungszeit, nicht mit der Beschreibung eines Anbieters.
Ich habe die beiden Designs für diesen Beitrag nicht per Benchmark verglichen. Die obigen Latenzwerte sind das dokumentierte Budget des Repositorys und Distanzarithmetik, entsprechend gekennzeichnet. Wenn Sie für Ihren eigenen Dienst entscheiden, messen Sie von den Standorten aus, die Ihre Besucher tatsächlich nutzen.
Weitere Beiträge im Blog
- p95 unter 15 ms bei Weiterleitungen - das vollständige Latenzbudget hinter dem Edge-Design
- Cache-Strategie für URL-Weiterleitungen - die L1- und L2-Ebenen im Detail
- 301 vs. 302 Weiterleitungen - warum der Statuscode entscheidet, wer eine Weiterleitung cacht
- Fire-and-forget-Klickerfassung - was auf dem Weiterleitungspfad neben dem Lookup passiert
- Wie funktionieren URL-Shortener - die Grundlagen vor der Architektur
Häufig gestellte Fragen
Was ist der Unterschied zwischen einem Edge-POP und reinem DNS-Routing?
Reines DNS-Routing wählt einen Origin, wenn der Client den Hostnamen auflöst, und jede Anfrage läuft danach zu diesem Origin. Ein Edge-POP stellt einen Cache nah an die Besucher, sodass eine wiederholte Anfrage lokal beantwortet und der Origin nur bei einem Miss kontaktiert wird. DNS entscheidet, wohin eine Anfrage geht; ein POP-Cache entscheidet, ob sie überhaupt dorthin muss. Beides schließt sich nicht aus, und viele Setups nutzen DNS zur Wahl der Region und Caches, um die Fahrt zum Origin zu vermeiden.
Macht reines DNS-Routing Weiterleitungen langsamer?
Es kann, bei Besuchern, die weit vom Origin entfernt sind. Bei nur einem Origin zahlt jede Weiterleitung die volle Netzwerk-Laufzeit dorthin, und keine DNS-Einstellung ändert diese Distanz. Mit mehreren regionalen Origins und latenzbasiertem DNS bekommen Besucher einen nahen Origin, treffen aber bei jeder Anfrage weiterhin auf die Anwendung, sodass sich die Kosten als Rechenlast und Bandbreite am Origin zeigen statt als Distanz. Der Unterschied ist bei Besuchern auf anderen Kontinenten am größten.
Wie schnell greift Failover bei DNS im Vergleich zu Anycast?
DNS-Failover ist dadurch begrenzt, wie lange Resolver die alte Antwort behalten; das bestimmen die TTL des Eintrags und Resolver, die niedrige TTLs ignorieren. Anycast-Failover geschieht im Routing: Hört ein Standort auf, die Adresse anzukündigen, wandert der Verkehr zum nächstgelegenen Standort, sobald die Routen konvergiert sind. Keines von beiden ist sofort. DNS kann Nachzügler lange auf einer toten Adresse lassen, während die Routing-Konvergenz meist schneller ist, aber vom Netz abhängt und davon, wie rasch ein ausfallender Standort zurückgezogen wird.
Sorgt ein Edge-Cache dafür, dass Änderungen an Kurzlinks verspätet sichtbar werden?
Das kann passieren. Eine gecachte Kopie wird weiter ausgeliefert, bis sie abläuft oder invalidiert wird. Im Edge-Code von Elido lebt die prozessinterne Kopie 60 Sekunden und die Kopie im gemeinsamen Cache 5 Minuten, sodass ein geändertes Ziel überall, wo ein Cache das alte schon hält, um bis zu diese Zeitspanne hinterherhinken kann. Weiterleitungen werden mit no-store-Headern gesendet, sodass Browser nicht noch einen Cache obendrauf legen.
Brechen Geo-Targeting und Geräteregeln das Edge-Caching?
Nicht, wenn die Regeln nach dem Cache-Lookup ausgewertet werden. Elido cacht einen Datensatz pro Host und Slug und wendet Regeln für Land, Gerät und Sprache bei jeder Anfrage auf diesen Datensatz an, sodass Regeln die Cache-Einträge nicht vervielfachen. Das Design scheitert, wenn der Cache-Schlüssel selbst das Land des Besuchers enthält, denn dann wird jeder Slug einmal pro Land gespeichert und die Trefferquote sinkt.
Wann ist reines DNS-Routing die richtige Wahl für einen Shortener?
Wenn der Verkehr in einer Region konzentriert ist, es einen Origin gibt, das Volumen gering ist oder die meisten Weiterleitungen von Zustand pro Anfrage abhängen, der sich nicht cachen lässt. In diesen Fällen bringen zusätzliche Cache-Schichten Betriebsaufwand für wenig Latenzgewinn. Beginnen Sie mit DNS und einem gut platzierten Origin und fügen Sie Edge-Caches hinzu, wenn sich die Besucher über Kontinente verteilen oder der Origin Last trägt, die ein Cache auffangen würde.
Elido testen
URL einfügen, kurzer Link in Sekunden
Kein Konto nötig. Link bleibt 30 Tage aktiv. Konto erstellen, um ihn dauerhaft zu behalten.
Kostenloses Konto erforderlich. Der Free-Plan enthält insgesamt 25 Links. Du hast schon ein Konto? Anmelden