«Чи розміщені дані клієнтів в ЄС?» - це перший прапорець у більшості анкет безпеки, і зупинятися на ньому - помилка. Вендор може поставити «так» і при цьому передати вашому DPO стек, де справжні передачі відбуваються деінде: у пікселі на вашій цільовій сторінці, у трекері відкриття листів або у виклику конверсії до рекламної платформи.
Цей пост розділяє рівні. Він охоплює те, чого вимагає закон, куди маркетингові стеки насправді надсилають дані ЄС, що серверне пересилання змінює, а що ні, та вісім письмових відповідей, які варто вимагати перед підписанням. Він написаний для маркетолога, якому доведеться сидіти навпроти DPO, а не для юриста. Постатейний погляд на процесора викладено в матеріалі GDPR для сервісів скорочення URL.
Коротка відповідь: резидентність - властивість кожного рівня
- «Розміщено в ЄС» описує, де стоять власні сервери вендора. Це нічого не каже про скрипти браузера, трекери листів і виклики рекламних платформ, прикріплені до ваших кампаній.
- Серверне пересилання конверсій дає вам контроль над передачею. Воно її не скасовує. Якщо рекламна платформа за межами ЄЕП, вам усе одно потрібен механізм передачі.
- Короткий публічний список субпроцесорів із названими локаціями піддається аудиту. Довгий список із розпливчастими записами - це постійні витрати на перевірку.
- Попросіть вісім письмових відповідей із чеклиста нижче вже на першому дзвінку. Вендори, які мають їх напоготові, зазвичай проходять перевірку за дні, а не тижні.
Чого насправді вимагає закон
Основну роботу виконують чотири частини права. Первинні тексти є на EUR-Lex; сторінка EUR-Lex не повернула вмісту автоматичному запиту 2026-10-24, тому посилання на статті нижче відповідають опублікованій нумерації Регламенту, а текст варто прочитати там безпосередньо.
Стаття 3(2), територіальна сфера дії. GDPR застосовується до контролера чи процесора за межами ЄС, коли обробка пов'язана з пропонуванням товарів чи послуг людям в ЄС або зі стеженням за їхньою поведінкою в ЄС. Відстеження кліків відвідувачів з ЄС і є стеженням. Текст міститься в Регламенті (ЄС) 2016/679 (дата звернення 2026-10-24, сторінка не завантажилася для нашого запиту).
Стаття 28, процесори. Кожен вендор, що обробляє персональні дані для вас, потребує договору, який охоплює умови статті 28(3). Стаття 28(2) вимагає вашого попереднього дозволу, конкретного чи загального, перш ніж процесор залучить іншого процесора, а загальний дозвіл має давати вам можливість заперечити проти змін. Саме тому список субпроцесорів має практичне значення.
Статті 44-49, передачі. Розділ V забороняє передавати персональні дані до третьої країни, якщо не діє один із перелічених шляхів: рішення про адекватність, належні гарантії, як-от стандартні договірні положення, або вузьке відступлення. Пов'язаний обов'язок ведення записів міститься в статті 30: ваші записи про обробку мають називати кожну передачу та її підставу.
Schrems II і Data Privacy Framework. У справі C-311/18 Суд ЄС визнав Privacy Shield недійсним у липні 2020 року й постановив, що користувачі SCC мають перевіряти, чи право країни призначення не підриває положення договору (рішення на Curia, дата звернення 2026-10-24, сторінка перенаправляє на переглядач, керований скриптами, який не відобразився для нашого запиту). Комісія ухвалила нове рішення про адекватність для США щодо сертифікованих одержувачів 10 липня 2023 року (сторінка Комісії, дата звернення 2026-10-24). Загальний суд відхилив позов Латомба проти нього 3 вересня 2025 року, а апеляція розглядається в Суді ЄС як справа C-703/25 P (повідомлення в Офіційному віснику C/2025/6610, дата звернення 2026-10-24, короткий зміст узято з результату пошуку, бо сторінка не відобразилася). Актуальний статус перевіряйте в реєстрі Суду. Рекомендації EDPB 01/2020 щодо додаткових заходів (остаточна версія ухвалена 18 червня 2021 року, дата звернення 2026-10-24) лишаються орієнтиром для команд, які хочуть режим передач, що переживе зміну правового клімату.
Куди маркетингові стеки надсилають дані ЄС
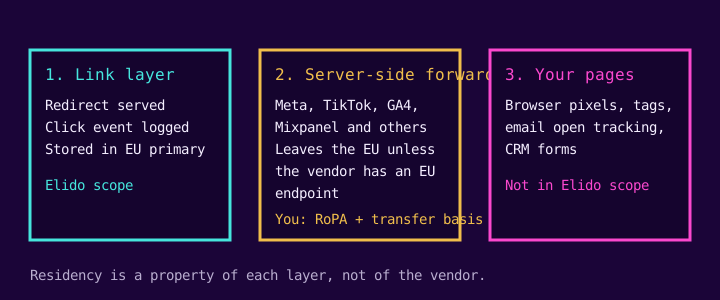
Розрив між «наш сервіс скорочення розміщено в ЄС» і «наші дані лишаються в ЄС» відкривається в шарах навколо сервісу скорочення. Замість здогадок про налаштування вендорів, які змінюються, ось шаблон і питання до кожного власника.
| Рівень | Що передається | Питання до власника |
|---|---|---|
| Пікселі й теги браузера (Meta, Google, інші) | URL сторінки з UTM-параметрами, IP, ID cookie, що надсилаються з браузера відвідувача вендору | Який endpoint вендора, яка підстава передачі і чи збирається згода заздалегідь? |
| Трекери відкриттів і кліків у листах | Ідентифікатор підписника в URL відстеження, розміщений на CDN поштового провайдера | У якому регіоні наш акаунт і чи відповідає йому домен відстеження? |
| CRM і маркетингова автоматизація | Записи контактів і надіслані форми | У якому регіоні даних наш тенант і чи можна його змінити згодом? |
| Серверне пересилання | Події кліків чи конверсій, надіслані з сервера, яким ви керуєте | Чи endpoint одержувача в межах ЄЕП і які ідентифікатори надсилаються? |
| Сервіс скорочення | Запит редиректу й журнал кліків | Де обробляються й зберігаються редирект і запис про клік? |
Більшість команд, яких я бачу, запускають кілька з цих рівнів одночасно без оцінки передач у справі та із записом «Google Analytics, Meta Pixel», що не називає механізм. Сервіс скорочення зазвичай найменший пункт у цьому списку, бо редирект триває кілька мілісекунд, а журнал кліків - єдиний запис, який він створює. Елементи на боці браузера спрацьовують раніше, ніж будь-який сервер ЄС побачить запит. Практичні наслідки цього описано в матеріалі Schrems II і трекінгові пікселі, а обробку згоди для коротких посилань - у cookie-згоді для коротких посилань.
Що серверне пересилання змінює, а що ні
У серверному налаштуванні браузер відвідувача спілкується лише з редиректом. Потім сервер надсилає подію конверсії до API рекламної платформи, наприклад Meta Conversions API або Google Analytics 4 Measurement Protocol (обидві сторінки дата звернення 2026-10-24; сторінка Meta - це документація, що рендериться скриптом, тому покладайтеся на її поточний текст, а не на це резюме).

Що змінюється. Передача тепер відбувається на інфраструктурі, яку ви налаштовуєте, з полями, які ви обираєте, а не в скрипті, який важко перевірити. Ваш запис може описувати одну контрольовану передачу між серверами, а не «ініційовану браузером, підставу слід уточнити».
Що не змінюється. Якщо endpoint одержувача за межами ЄЕП, передача все одно відбувається. Для цього відрізка вам усе одно потрібні SCC або шлях Data Privacy Framework та запис про нього. Серверне пересилання покращує контроль і мінімізацію даних. Це не виняток, і ваш DPO має почути це до перевірки, а не після.
Щодо Elido сьогодні: він може пересилати кліки по посиланнях серверно до Google Analytics 4 (Measurement Protocol), Mixpanel, Klaviyo, Brevo і Datadog. Він не пересилає до Meta чи TikTok і не пересилає покупки чи конверсії до жодної платформи. Я перевірив форвардери в коді, і для DPO важливі дві деталі. Mixpanel за замовчуванням використовує свій endpoint у США, якщо ви не задасте регіон проєкту EU або India, тож задайте EU, якщо ваш проєкт там; посібник про резидентність даних Mixpanel в ЄС проводить крізь це. Невдалі доставки повторюються один раз через секунду, а потім відкидаються, тож сприймайте переслані події як best effort, а не як реєстр. Ідентифікатори дедуплікації подій та хешування ідентифікаторів поки не реалізовані.
Чому список субпроцесорів - документ, який варто читати
За статтею 28(2) процесор не повинен додавати субпроцесорів без вашого дозволу, а загальний дозвіл має давати вам змогу заперечити проти доповнень. На практиці це стає публічним списком плюс строком повідомлення. Придатний список називає вендора, що він робить і де обробляються дані на рівні країни чи хмарного регіону, а також як оголошуються зміни.
Список Elido доступний за адресою /legal/subprocessors. Зараз він називає 13 вендорів, кожен із призначенням і локацією. Кілька з них розташовані поза ЄС або мають резерв поза ЄС, про що політика прямо каже й покладається на SCC для них. Тринадцять - не мало, і я волію, щоб ви прочитали список, а не вірили кількості на слово: корисний тест - чи можете ви переглянути кожен рядок за один день із локацією поруч. Умови договору містяться в DPA, а політика конфіденційності Elido зобов'язується повідомляти про зміни списку за 30 днів.
Вісім письмових відповідей, які варто запросити
Поставте ці питання будь-якому маркетинговому вендору письмово перед перевіркою.
- У якому регіоні хостингу зберігаються нові дані клієнтів, названому до регіону дата-центру або хоча б до країни? «ЄС» саме по собі - не відповідь.
- Чи зафіксований цей регіон у типовому договорі, чи це операційний вибір, який вендор може змінити без повідомлення?
- Чи доступна угода про обробку, що охоплює статтю 28(3), вже підписана вендором, до завершення дзвінка з продажів?
- Скільки субпроцесорів у типовому ланцюжку і де обробляється кожен? Чи список публічний і чи можна послатися на нього у ваших записах?
- Чи пересилається відстеження конверсій серверно і які ідентифікатори надсилаються хешованими, а які у відкритому вигляді?
- Що відбувається з IP-адресою відвідувача в журналах кліків: обрізається, хешується чи зберігається як отримано і як довго?
- Як виконується запит суб'єкта даних на видалення і чи сягає він сховища подій кліків?
- Які незалежні атестації вендор має сьогодні, з датами, а які лише заплановані?
Щодо питання 6: Elido усікає IP відвідувача на edge (IPv4 до /24, IPv6 до /48), перш ніж клік буде збережено. Країна, регіон, місто та приблизні координати виводяться спершу й зберігаються разом із кліком, а також зберігається повний user agent, тож розглядайте рядок кліку як персональні дані. Щодо питання 8: SOC 2 у підготовці, звіту поки немає, а Elido не сертифікований за ISO 27001, тож жоден із них не є чинним сертифікатом. Клієнти плану Business можуть отримати HIPAA BAA. Тримайте кожного вендора, включно з нами, у межах розрізнення «наявне проти запланованого».
Що Elido стверджує, а що ні
Elido - це рівень посилань. Політика конфіденційності стверджує, що операційні дані зберігаються в дата-центрах ЄС, з основною базою даних, аналітичним сховищем і резервними копіями в ЄС. Юридичні сторінки розкривають вузли редиректу в США та Сінгапурі, що обробляють запити відвідувачів і можуть кешувати дані посилань, а подія кліку, створена там, усе одно є персональними даними, оброблюваними в тому місці, тож я не стверджуватиму, що кожен клік обробляється лише в межах ЄС.
Прив'язка регіону до робочого простору, наприклад вибір локації даних лише в США чи лише в Азії, в Elido сьогодні не існує. Не приймайте формулювання договору, яке її припускає. Сторінка рішень для комплаєнсу підсумовує поточну позицію для команд, що купують.
Якщо ваша політика полягає в тому, що жодні персональні дані суб'єктів ЄС не можуть залишати ЄЕП взагалі, інший сервіс скорочення цього не виправить. Виправлення - не надсилати події конверсій на платформи за межами ЄЕП. Це маркетингове рішення, а не рішення про хостинг. Ширше питання про вендорів ЄС проти США розглянуто в матеріалі європейські альтернативи американському SaaS, а про обов'язки процесора - у GDPR для сервісів скорочення URL.
Читайте також у блозі
Поширені запитання
Що означає резидентність даних в ЄС для маркетингового інструменту?
Це означає, що вендор зберігає й обробляє ваші дані в дата-центрах ЄС. Це не означає, що персональні дані ніколи не залишають ЄС. Пікселі в браузері відвідувача, серверне пересилання до рекламних платформ та інструменти підтримки можуть окремо передавати дані до третьої країни, і кожне з них потребує власної підстави для передачі за розділом V GDPR.
Чи достатньо хостингу в ЄС для відповідності GDPR?
Ні. Місце хостингу - лише один з факторів. Вам усе одно потрібні угода про обробку за статтею 28, правова підстава, запис за статтею 30 і механізм передачі для кожного субпроцесора чи рекламної платформи за межами ЄЕП. Хостинг в ЄС лише зменшує кількість передач, які доведеться обґрунтовувати.
Чи скасовує серверний трекінг потребу в гарантіях передачі?
Ні. Перенесення виклику конверсії з браузера на сервер змінює те, хто надсилає дані і що ви контролюєте, але якщо платформа-одержувач за межами ЄЕП, передача все одно відбувається. Для цього відрізка вам усе одно потрібні SCC або шлях адекватності, як-от Data Privacy Framework.
Чи чинна досі рамка конфіденційності даних ЄС-США (Data Privacy Framework)?
Так, станом на 24 жовтня 2026 року рішення про адекватність від 10 липня 2023 року діє. Загальний суд відхилив позов Латомба 3 вересня 2025 року, але апеляцію до Суду ЄС (C-703/25 P) внесено до переліку, тож тримайте в записах запасний варіант, як-от SCC.
Скільки субпроцесорів має бути в сервісу скорочення посилань?
Юридично встановленої кількості немає. Важливо, щоб список був публічним, називав кожного вендора з його призначенням і місцем розташування та змінювався із завчасним повідомленням. Elido публікує 13, кожен із призначенням і місцем розташування, і повідомляє про зміни за 30 днів.
Чи зберігає Elido дані кліків лише в ЄС?
Політика конфіденційності Elido каже, що операційні дані зберігаються в дата-центрах ЄС, а основний регіон розташований в ЄС. Юридичні сторінки також розкривають вузли редиректу в США та Сінгапурі, що обробляють запити відвідувачів, тож IP відвідувачів можуть оброблятися поза ЄС. Серверне пересилання до рекламних платформ, яке ви налаштовуєте, залишає ЄС за задумом.
Спробуйте Elido
Вставте URL - отримайте коротке посилання
Без реєстрації. Посилання живе 30 днів. Зареєструйтесь, щоб зберегти назавжди.
Без реєстрації. Зареєструйтеся безкоштовно і отримайте 50 посилань на місяць.