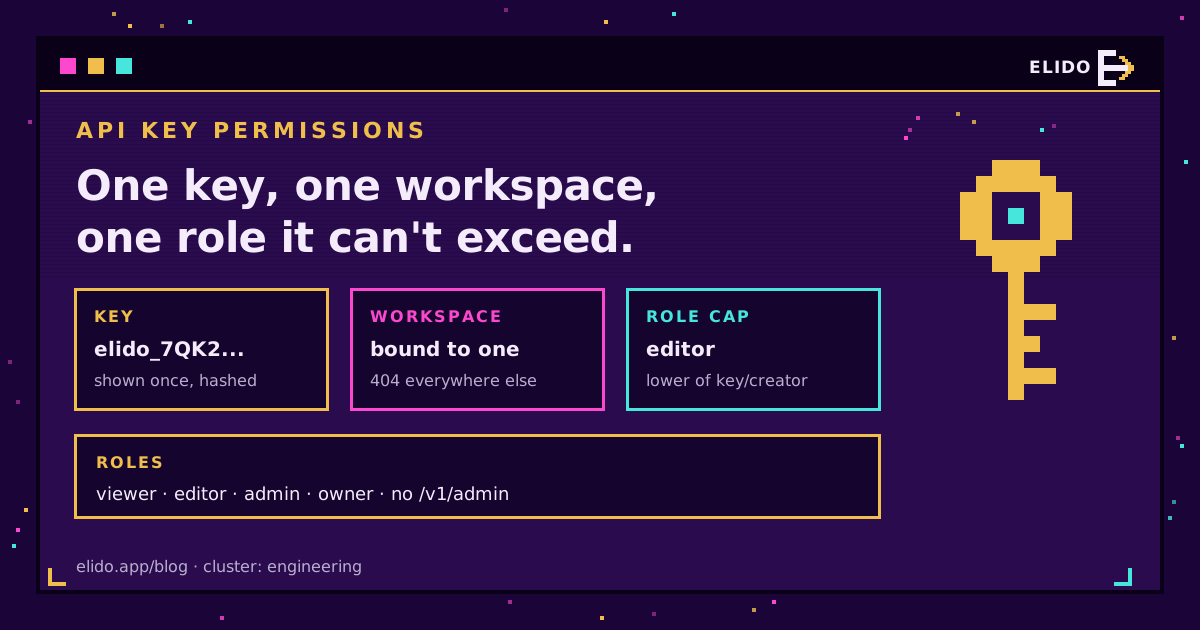
API anahtarı izinleri, sızan bir anahtarın neleri bozabileceğini belirler. Bir bağlantı aracında güvenli varsayılan; tek bir çalışma alanına bağlı, işi görecek en düşük rolle sınırlanmış, biberli hash olarak saklanan, kendi hız sınırı olan ve süresi dolan bir anahtardır. Yalnızca bağlantı oluşturan bir anahtarın webhook'lara, üyelere ya da faturalamaya dokunmaya hakkı yoktur ve hiçbir zaman bir yönetici uç noktasını açmamalıdır. Buna en az yetki denir ve büyük kısmı anahtarı oluşturmanın o otuz saniyesinde yaptığınız seçimlere iner.
Geçen yıl çok sayıda otomasyon kurulumu okudum ve örüntü tekrar ediyor: biri bir cuma öğleden sonra kendi her şeye yetkili anahtarını n8n'e yapıştırır, çalışır ve o kişi ayrılana ya da iş akışı dışa aktarımı paylaşılan bir sürücüye düşene kadar kimse bir daha düşünmez. Yazının geri kalanı, bir kısa bağlantı ürününde API anahtarı kapsamlarının ve rollerinin nasıl çalıştığını, her rolün gerçekte neler yapabildiğini ve bir otomasyon aracına çalışma alanını devretmeden anahtarı nasıl vereceğinizi anlatıyor.
Bu yazı, tarama, webhook imzalama ve denetim günlüklerini tüm platform genelinde ele alan daha geniş URL kısaltıcı güvenlik kontrol listemizin yanında durur. Bu yazı ise anahtarın kendisine odaklanıyor.
Bir Bağlantı Aracında API Anahtarı İzinleri Ne Demek
Bir bağlantı aracının API'si bağlantılardan fazlasına dokunur. go.example.com/spring-sale adresini oluşturan aynı belirteç, izinlerine göre tıklama analitiğini okuyabilir, özel alan adı ekleyebilir, üye davet edebilir ya da her olayı dış bir sunucuya taşıyan bir webhook kaydedebilir. Sonuncusu beni korkutur. Webhook, onu oluşturanın istediği sunucuya yönlendirebildiği sürekli bir veri akışıdır ve ekibinizden kimse haftalarca fark etmeyebilir.
Dolayısıyla izinlerin üç ekseni vardır. Anahtar nerede çalışır (hangi hesap ya da çalışma alanı)? Orada ne yapabilir (okumak, yazmak, yönetmek)? Ve ne kadar süreyle, ne kadar hızlı? NIST sözlüğünün en az yetki tanımı (erişim 2026-10-24), her varlığın işlevini yerine getirmek için gereken asgari yetkiyi almasını söyler ve üç eksen de buna dahildir. Yalnızca okuma hakkı olan, süresi hiç dolmayan ve hız sınırı bulunmayan bir anahtar da zaman bakımından fazla yetkilidir.
Çalışma Alanına Bağlı API Anahtarları: Bir Anahtar, Bir Çalışma Alanı
Elido'da her anahtar bir çalışma alanının içinde üretilir ve orada kalır. Onunla başka bir çalışma alanının uç noktalarını çağırırsanız, var olmayan bir çalışma alanıyla aynı yanıt olan 404 alırsınız; yani bir anahtar diğer çalışma alanlarının var olduğunu bile doğrulayamaz.
Bu, göründüğünden önemlidir. Ajanslar ve daha büyük ekipler çoğunlukla beş ya da on çalışma alanına üyedir. Kişisel bir anahtar, sahibinin ulaşabildiği her şeyi miras alsaydı, tek bir müşteri projesinden sızan tek bir belirteç tüm müşterileri açardı. Çalışma alanına bağlı API anahtarları, etki alanını tek bir çalışma alanına küçültür.
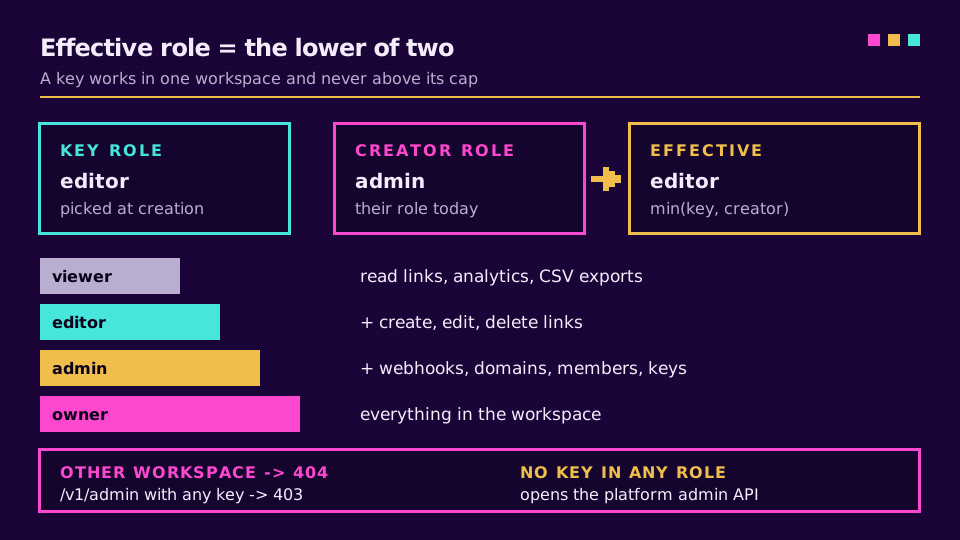
Anahtar ayrıca oluşturulurken seçilen rolle sınırlanır ve hiçbir zaman oluşturanın güncel rolünü aşmaz. Etkin erişim ikisinden düşük olanıdır. Bir anahtarı oluşturan yöneticiyi editöre düşürün. Anahtar da onunla birlikte düşer. Anahtarın rolü düşük olan taraf olduğunda, o üyeye bağlı özel izinler de düşer, çünkü bunlar anahtarı değil kişiyi tanımlar.
Rol Tabanlı API Anahtarları: Her Rol Neler Yapabilir
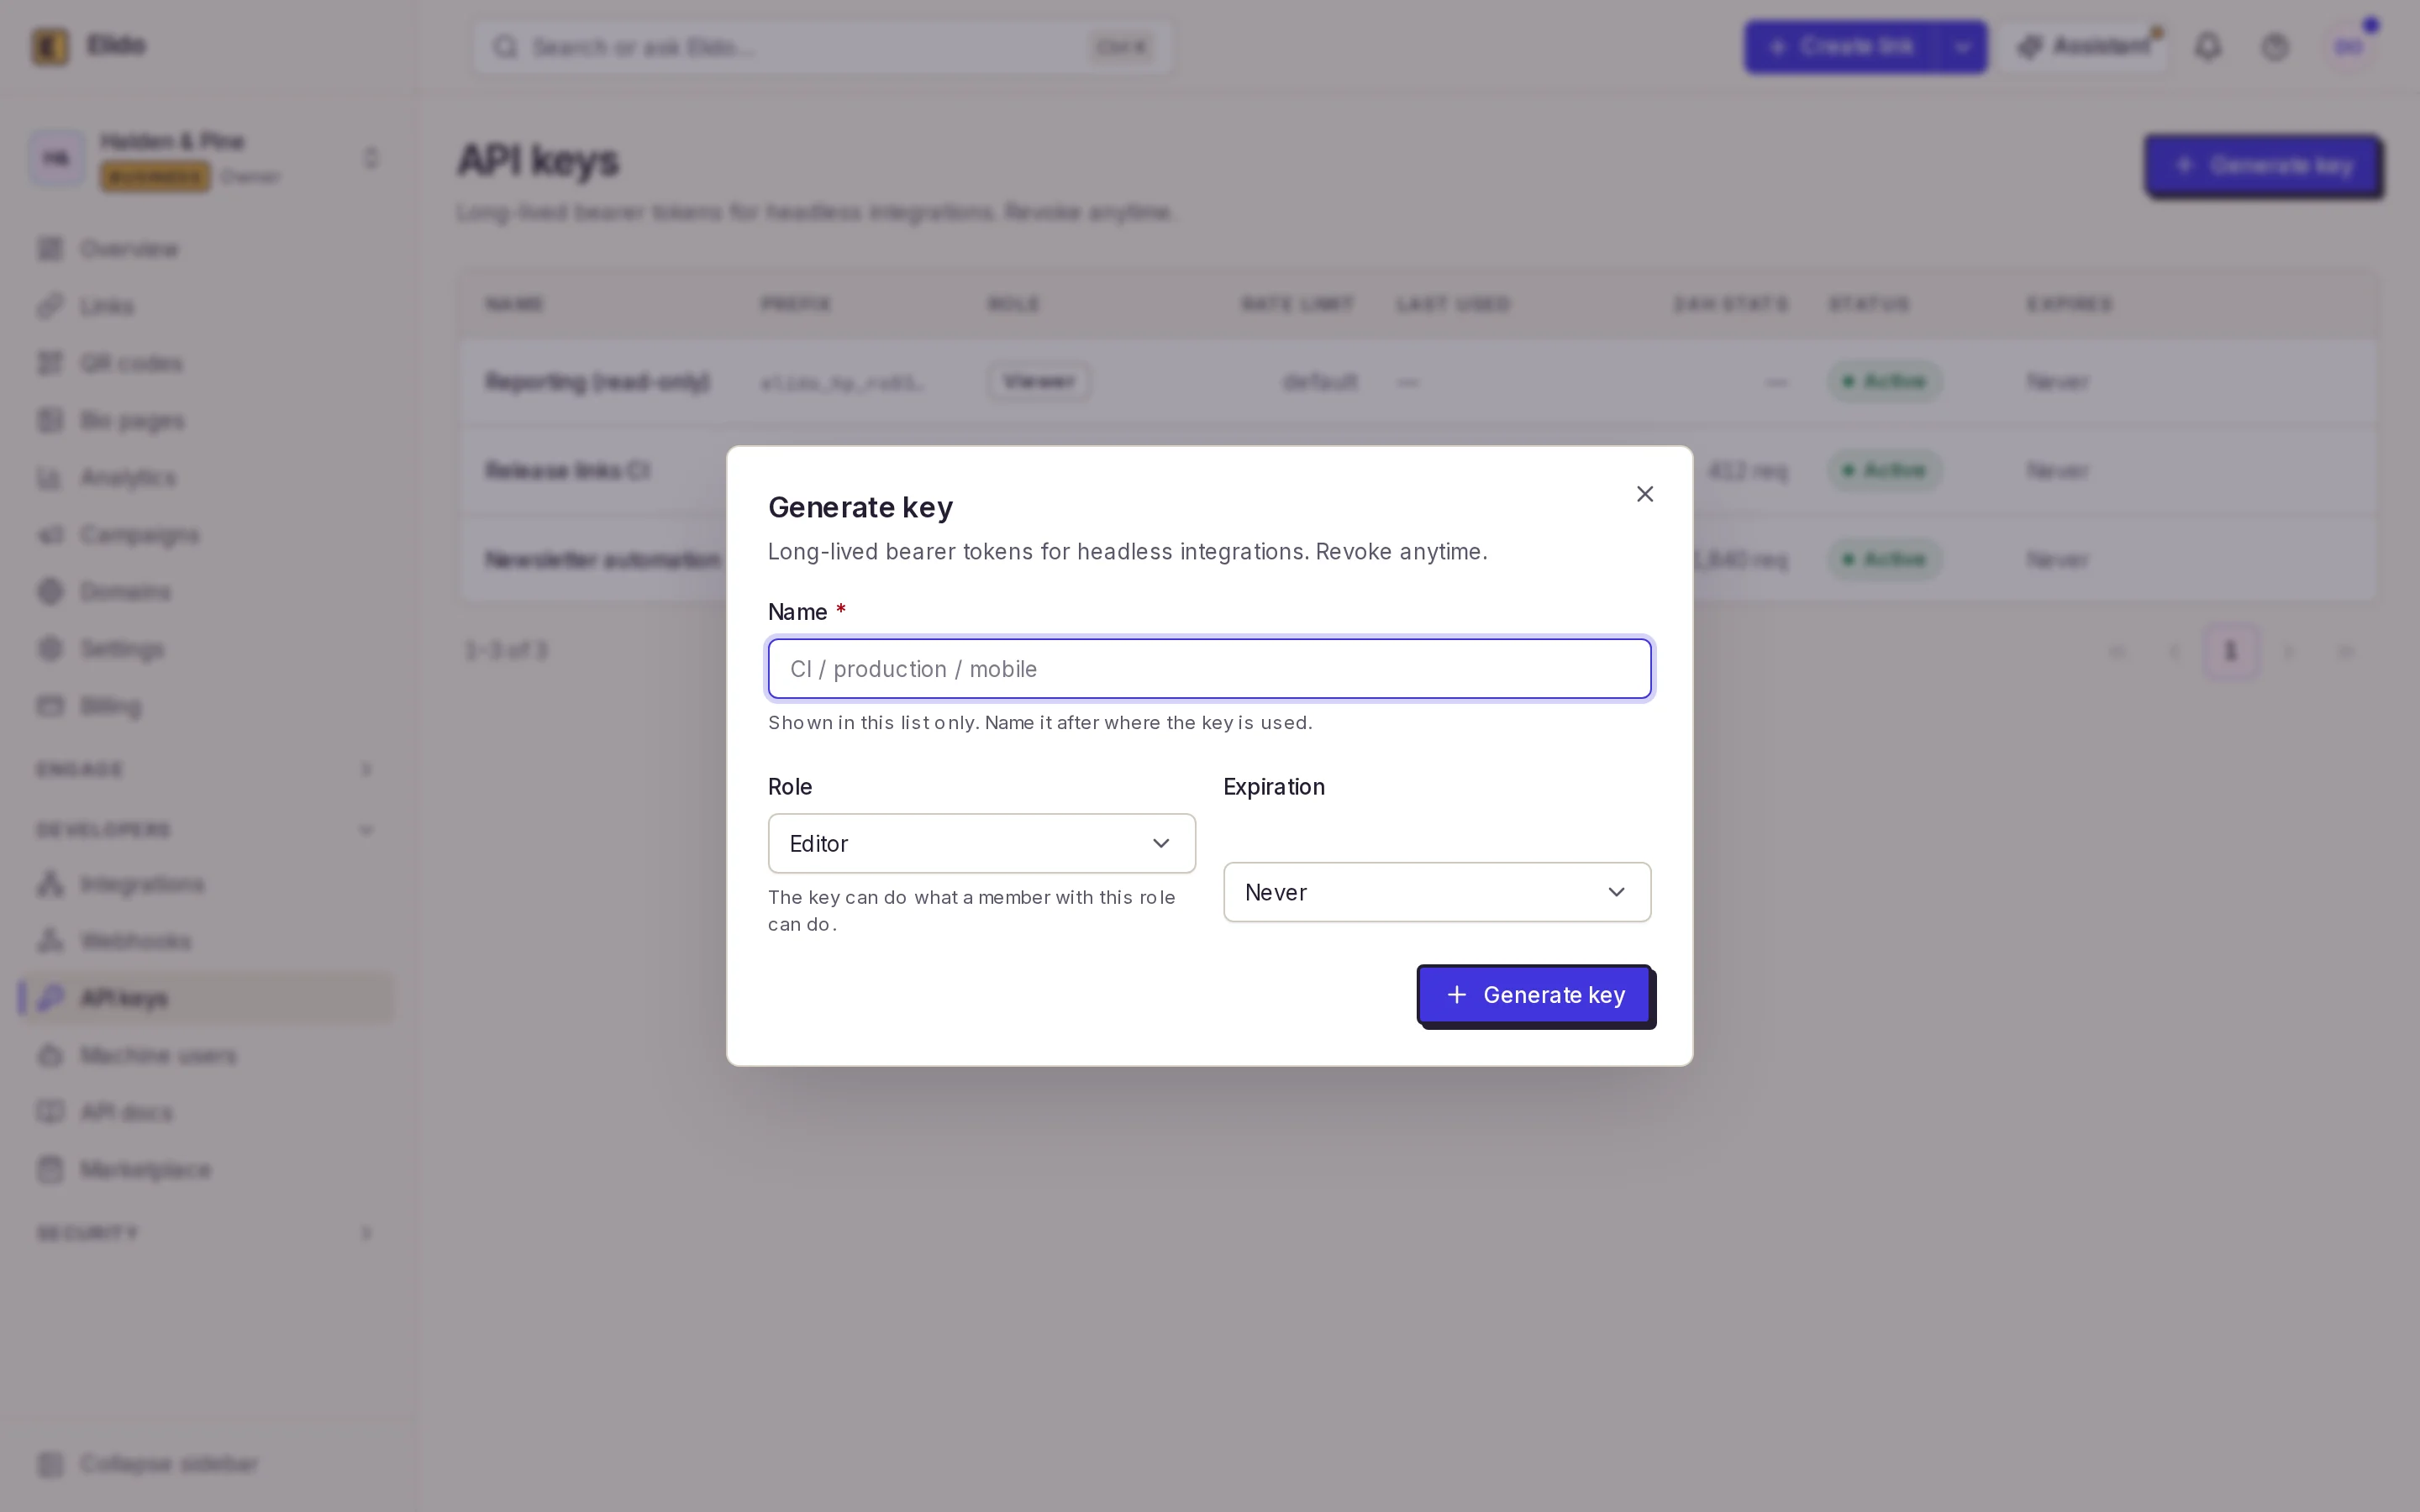
Elido anahtarları insanlarla aynı dört rolü kullanır: görüntüleyici (viewer), editör (editor), yönetici (admin) ve sahip (owner). Anahtarı oluştururken birini seçersiniz; atlarsanız anahtar varsayılan olarak editör olur; bu, yönetici erişimi olmadan bağlantı oluşturma ve analitik okuma gibi olağan otomasyon işini kapsar.
Entegrasyonların genelde dokunduğu şeyler için pratikte görünüm şöyle.
| Rol | Bağlantılar ve kampanyalar | Analitik | Webhook'lar | Alan adları, üyeler, anahtarlar |
|---|---|---|---|---|
| viewer | Yalnızca okuma | Okuma, CSV dışa aktarma işlerini başlatma | Uç noktaları listeleme | Alan adlarını ve üyeleri görüntüleme |
| editor | Oluşturma, düzenleme, silme, toplu oluşturma | Okuma, CSV dışa aktarma işlerini başlatma | Uç noktaları listeleme | Alan adlarını ve üyeleri görüntüleme |
| admin | Editörün yapabildiği her şey | Ek olarak S3 veri dışa aktarma yapılandırması, zamanlanmış e-posta raporları | Oluşturma, değiştirme, yeniden oynatma | Alan adlarını, üyeleri, anahtarları yönetme |
| owner | Her şey | Her şey | Her şey | Her şey |
Tıklama sayılarını bir BI aracına çeken raporlama panosu görüntüleyici ister. Kampanya bağlantıları üreten bir Google Sheets işi editör ister. Gündelik otomasyonda neredeyse hiçbir şey yönetici istemez ve ben sahip anahtarını kötü bir koku sayarım: sahip rolü çalışma alanını yöneten insanlar içindir ve buna ihtiyaç duyan bir otomasyon işi aklıma gelmiyor.
Bilmeye değer iki sınır var. api_keys.manage iznine yalnızca yöneticiler ve sahipler sahiptir; bu yüzden görüntüleyici ya da editör anahtarı anahtarları listeleyemez ya da iptal edemez. Ayrıca bir anahtar oluşturmak ya da hız sınırını değiştirmek oturum açmış bir kişi gerektirir: herhangi bir roldeki API anahtarı 403 alır ("bu eylem etkileşimli bir oturum gerektirir"). Sızan bir yönetici anahtarı, süresi dolmayan bir yedek üretemez. Yine de anahtarları listeleyebilir ve iptal edebilir. Hiçbir roldeki anahtar da platform yönetici API'sine ulaşamaz. Bu yüzey API anahtarı kimlik doğrulamasını doğrudan 403 ve "yönetici erişimi etkileşimli bir oturum gerektirir" iletisiyle reddeder. Anahtar bir çalışma alanı entegrasyonu içindir ve açtığı tek şey odur.
Webhook Yönetimi Neden Yönetici Anahtarı İster
İnsanları şaşırtan nokta budur. Webhook uç noktaları listesini okumaya her üye, görüntüleyici anahtarlar dahil, izinlidir. Ama bir uç nokta oluşturmak, nereyi gösterdiğini değiştirmek ya da bir teslimatı yeniden oynatmak, yalnızca yönetici ve sahibin sahip olduğu workspace.edit iznini gerektirir.
Gerekçe, daha önce anlatılan sürekli veri akışı sorunudur. Bir editör bin bağlantı oluşturabilir ve bunu fark edersiniz. Kendi sunucusuna yönlendirilen her şeyi yakalayan bir webhook ekleyebilen editör ise o andan itibaren her bağlantı olayını sessizce alırdı. Bu yüzden webhook değişiklikleri, çalışma alanı ayarlarını değiştirebilen kişilerde kalır.
Pratikte webhook'ları bir kez, panoda yönetici olarak elle kurun. Sonra onları tüketen otomasyona API çağrıları için bir editör ya da görüntüleyici anahtarı verin. Bağlantı olayları için webhook'ları Slack'e ya da bir CRM'e bağlıyorsanız, alıcı tarafın hiç Elido anahtarına ihtiyacı yoktur; yükleri doğrulamak için imzalama sırrına ihtiyacı vardır.
Bir şey bağlamadan önce kanıt mı istiyorsunuz? Ücretsiz bir çalışma alanı oluşturun, bir görüntüleyici anahtarı ile bir editör anahtarı üretin ve aynı yazma çağrısını ikisiyle de deneyin. Görüntüleyici anahtarındaki 403, herhangi bir tablodan daha çok şey anlatır.
Anahtarlar Nasıl Saklanır: Biber, Hash ve Önek
Belirteç, elido_ ile başlar ve 32 rastgele bayttan üretilmiş 52 karakterlik base32 ile devam eder. Tamamını tam olarak bir kez, oluşturma çağrısının yanıtında görürsünüz. Sonrasında bizim tarafımızdan kalıcı olarak yok olur.
Sakladığımız şey, belirtecin HMAC-SHA256'sıdır; anahtar olarak veritabanında değil uygulamanın yapılandırmasında duran sunucu tarafı bir biber kullanılır. Gelen her istekte Bearer belirteci (RFC 6750 ile tanımlanan şema, erişim 2026-10-24) aynı şekilde hash'lenir ve hash'e göre aranır. Dolayısıyla çalınmış bir veritabanı dökümü, biber olmadan kimsenin doğrulayamayacağı hash'ler listesidir. Biber yoksa açılış da yok: üretim servisi biber ayarlanmadan başlamayı reddeder.
Kendi kayıtlarınız için elido_ sonrasındaki ilk sekiz karakteri görüntüleme öneki olarak saklarız; API anahtarları sayfası bu öneki anahtarın adı, rolü, oluşturulma tarihi, son kullanma tarihi, son kullanım zamanı ve son kullanım IP'sinin yanında, ayrıca toplam ve başarısız istek sayılarıyla birlikte gösterir. Bir anahtar bir yerde bir günlükte çıktığında, önek hangisi olduğunu söyler. Tam sırrı kimsenin görmesi gerekmez.
Hız Sınırları, Son Kullanma ve API Anahtarı Rotasyonu
Her anahtarın, çalışma alanı başına sınırdan ayrı kendi belirteç kovası vardır; böylece başıboş bir iş akışı diğer her şeyin bütçesini yiyemez. Oturum açmış bir yönetici tek bir anahtarın hızını saniyede 1 ile 10.000 istek arasında, burst değerini 1 ile 20.000 arasında geçersiz kılabilir ya da varsayılana dönmek için geçersiz kılmayı kaldırabilir. Sınır aşıldığında anahtar, Retry-After: 1 ve X-RateLimit-Scope: api_key ile 429 alır; böylece yeniden deneme mantığınız bir anahtar sınırını çalışma alanı sınırından ayırabilir. Doğru geri çekilmeyi hız sınırları ve idempotency kılavuzu anlatır.
Son kullanma isteğe bağlıdır ve oluştururken RFC 3339 zaman damgası olarak ayarlanır. Geçtiğinde anahtar artık eşleşmez. İptal tek bir DELETE'tir. Bu da idempotent'tir.
Tek bir "döndür" düğmesi yok ve eksikliğini hissetmiyorum. Rotasyon üç adımdır:
- Aynı rolle ve yeni bir son kullanma tarihiyle yeni bir anahtar oluşturun.
- Aracın kimlik bilgisi deposuna koyun ve bir çağrının başarılı olduğunu doğrulayın.
- Eski anahtarı iptal edin, ardından listede son kullanım zamanının ilerlemeyi bıraktığını kontrol edin.
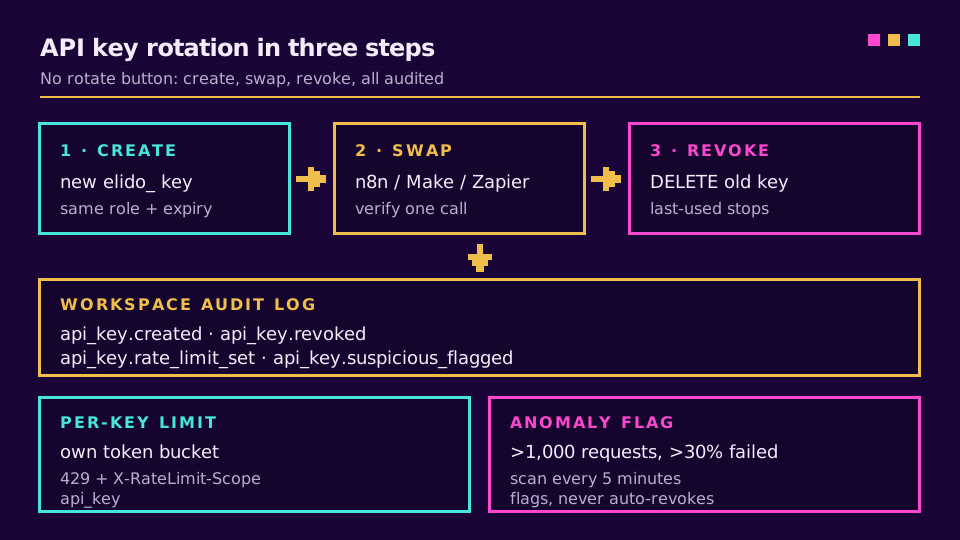
Her adım çalışma alanı denetim günlüğüne düşer: ad ve rolle api_key.created, api_key.revoked ve geçersiz kılmalar için api_key.rate_limit_set. Ayrıca arka planda beş dakikada bir bir tarama çalışır ve 1.000'den fazla isteği olan ve bunların %30'undan fazlası başarısız olan her anahtarı işaretler. İşaret denetim günlüğüne ve anahtara yazılır. Otomatik iptal yok. Bir anahtarı öldürmek insan kararıdır, çünkü bir 404 patlaması saldırgandan çok çoğu zaman bozuk bir iş akışıdır.
En Az Yetkili API Anahtarlarını n8n, Make ve Zapier'e Vermek
Otomasyon platformları anahtarların unutulmaya gittiği yerdir. Bir kimlik bilgisi deposunda dururlar, dışa aktarılan iş akışı JSON'una kopyalanırlar ve onları kuran kişiden daha uzun yaşarlar. İki alışkanlık yardımcı olur:
- Araç ve iş akışı ailesi başına bir anahtar, adını da ona göre verin ("n8n: kampanya sayfaları"). İptal ettiğinizde tam olarak tek şey bozulur ve denetim günlüğü hangi aracın ne yaptığını söyler.
- Bağlantı oluşturan her şey için editör, yalnızca okuyan her şey için görüntüleyici ve ikisinde de bir son kullanma tarihi.
Liste bu kadar; gerisi muhakemedir. OWASP Secrets Management Cheat Sheet (erişim 2026-10-24), belirteçleri günlüklerden ve dışa aktarımlardan uzak tutma konusunda, yani otomasyon anahtarlarının genelde sızdığı yerde, iyi bir okumadır.
Araca özel kurulum için n8n URL kısaltıcı kılavuzu anahtarı bir Header Auth kimlik bilgisine koyar, Make, IFTTT, n8n ve Zapier karşılaştırması ise her platformun onu nerede tuttuğunu anlatır. Zapier, Zapier otomasyon rehberine göre aynı belirteçle bağlanır. CI için ya da bir kişi ayrıldığında da ayakta kalması gereken her şey için makine kullanıcısı daha iyi uyar: herhangi bir insanın anahtarından ayrı, kendi belirteci olan bir hizmet hesabı. Anahtarlar gibi makine kullanıcıları da oturum açmış bir yönetici tarafından oluşturulur, hiçbir zaman bir belirteçle değil.
Bir anahtarın yönetici uç noktalarını asla açmaması gerekmesinin nedeni de tam olarak bu devirdir. Bir belirteç üçüncü taraf bir araçta durduğunda, o aracın iş akışlarında düzenleme erişimi olan herkes onu kullanabilir. Yalnızca kendi tarafınıza değil, onların tarafındaki herkese güveniyorsunuz.
Kapsam Başına Belirteçler Planlandı, Henüz Canlı Değil
Roller bilerek kabadır ve bazen fazla kaba kalır. Yalnızca bağlantı oluşturan bir editör anahtarı onları silebilir de, çünkü silme editör rolünün parçasıdır. Çözüm, rollerin üzerine katmanlanan, doğrudan bir anahtara bağlanan links:write ya da analytics:read gibi kapsam başına belirteçlerdir.
Bu yol haritamızda ve henüz yayınlanmadı. Bugün bir anahtarın izinleri çalışma alanı artı roldür, daha incesi yok. Şimdi daha sıkı denetim gerekiyorsa iki kaldıraç düşük bir rol ve kısa bir son kullanmadır; her işin etki alanı küçük kalsın diye iş başına ayrı anahtarlar da eklenir. API hızlı başlangıcı ve API ve SDK referansı güncel anahtar modelini çalışan kodla gösterir; kimlik düzeyinde denetim isteyen ekipler pazarlama araçları için SCIM ve SSO yazısını okuyabilir.
Temel yazıyı okuyun: URL kısaltıcı güvenlik kontrol listesi, URL taramasından IP izin listelerine kadar anahtarın çevresindeki denetimleri kapsar.
Blogda İlgili Yazılar
Sıkça sorulan sorular
API anahtarı izinleri nedir?
Bir anahtarın bir API'ye karşı gerçekleştirmesine izin verilen eylemler kümesidir: hangi kaynakları okuyabileceği, hangilerini değiştirebileceği ve hangi hesapta. Elido'da bir anahtarın izinleri, verildiği çalışma alanından ve oluşturulurken seçilen rolden gelir; bu yüzden aynı anahtar başka bir çalışma alanında ya da o rolün üstünde işlem yapamaz.
API anahtarları için en az yetki ilkesi nedir?
Her anahtarın işinin gerektirdiği en küçük izin kümesini alması, fazlasını almaması demektir. Yalnızca tıklama sayılarını okuyan bir pano görüntüleyici anahtarı alır, bağlantı oluşturan bir iş akışı editör anahtarı alır; yönetici anahtarları ise webhook, alan adı ya da üye yöneten nadir iş için ayrılır. Sızan bir anahtar o zaman yalnızca o tek işin yaptığını yapabilir.
API anahtarı kapsamları ile roller arasındaki fark nedir?
Kapsam, doğrudan bir belirtece bağlanan links:write gibi dar bir izindir; rol ise editor gibi adlandırılmış bir izin paketidir. Roller akıl yürütmesi daha kolay olandır, kapsamlar daha ince ayarlıdır. Elido anahtarları bugün çalışma alanı rollerini kullanır; kapsam başına belirteçler bunların üstüne planlanıyor ama henüz canlı değil.
API anahtarları ne sıklıkla döndürülmeli?
Yaygın öneri 30 ile 90 günde bir; ayrıca anahtarı görmüş biri ekipten ayrıldığında, anahtar bir günlükte göründüğünde veya trafiği tuhaf göründüğünde hemen. Oluştururken bir son kullanma tarihi belirlemek, bu takvimi insanların görmezden geldiği bir takvim hatırlatıcısı olmaktan çıkarıp kesin bir durağa çevirir.
Bir API anahtarı yönetici uç noktalarına erişebilir mi?
Elido'da hayır. Platform yönetici API'si yalnızca etkileşimli, oturum açmış bir oturumu kabul eder ve onu oluşturan kişinin rolü ne olursa olsun bir API anahtarına 403 ile yanıt verir. Yönetici hakkı gerektiren çalışma alanı ayarlarına yine ulaşılabilir, ama yalnızca yönetici ya da sahip rolüyle oluşturulmuş bir anahtarla.
API anahtarları sağlayıcı tarafında nasıl saklanmalı?
Asla düz metin olarak. Sağlayıcı belirtecin anahtarlı bir hash'ini saklamalı ve size sonradan yalnızca kısa bir önek göstermeli; böylece yalnızca veritabanının bir kopyası API'yi çağırmak için kullanılamaz. Elido her belirteci HMAC-SHA256 ve sunucu tarafı bir biberle hash'ler ve tam belirteci yalnızca bir kez gösterir.
Elido'yu deneyin
Bir URL yapıştırın, çalışan bir kısa bağlantı alın
Kayıt gerekmez. Bağlantı 30 gün boyunca yaşar. Sonsuza kadar saklamak için kaydolun.
Kayıt gerekmez. Ücretsiz kaydolun, ayda 50 bağlantı oluşturun.