QR-codes voor bankieren vallen in twee heel verschillende soorten uiteen. Een betaalcode draagt een SEPA-overboeking in het patroon, en de bankapp leest hem offline. Elke andere code die een bank drukt, op een filiaaldeur, een geldautomaat, een afschrift of een flyer voor appinstallatie, is gewoon een link in een gereguleerde klantcommunicatie. De eerste soort vraagt om correcte opmaak. De tweede soort vraagt om governance. Wie is de eigenaar? Wie kan hem wijzigen? En wat bewijst waar hij vorig jaar maart naar wees?
Hier wordt het meeste advies over "QR-codes in de financiële sector" slap. De populaire gidsen behandelen de toepassingen goed, en het Amerikaanse Bitly-artikel is een eerlijk voorbeeld, maar ze zeggen weinig over audittrails, wijzigingsbeheer of EU-regels. Ik werk aan de compliancekant, dus daar besteed ik de tijd aan, naast de praktische toepassingen voor banken, fintechs en verzekeraars.
Is je team nieuw met de werking, dan behandelen wat een QR-code is en dynamische versus statische QR-codes de basis. Voor het bredere perspectief op de linklaag in een gereguleerd product is URL-verkorters voor fintech het begeleidende stuk.
Waar QR-codes hun plek verdienen in het bankwezen
Een QR-code is het drukken waard wanneer hij typwerk wegneemt op een moment dat de klant voor iets fysieks staat. Bankieren heeft genoeg van zulke momenten, maar slechts sommige verdienen een code.
Betalingen en facturen
De sterkste toepassing is de betaalcode. Denk aan een factuur of een donatieposter. De EPC-QR-code laat een klant scannen, de overboeking vooraf ingevuld in zijn bankapp zien en bevestigen. Hier wordt niets verkort of gevolgd, met opzet. Houd het als aparte code en meet de omliggende pagina met een aparte link.
App-onboarding en downloads
Een code op een filiaalfolder of een kaartomslag die de juiste app-storepagina opent, is de op een na beste toepassing. Eén code kan iPhone- en Android-bezoekers naar de juiste store sturen, wat QR-codes voor appdownloads doorloopt. Laat de code naar de store of naar je eigen domein wijzen, niet naar de ruwe URL van een onboardingleverancier van een derde partij, zodat je van leverancier kunt wisselen zonder opnieuw te drukken.
Service-links bij filiaal en geldautomaat
Afspraken maken, "zoek een filiaal" en "meld een probleem met dit apparaat" passen er natuurlijk bij. Het zijn ook de plaatsingen waar het meest mee geknoeid wordt. Een sticker aan de kant van een geldautomaat zit in het openbaar en niemand let erop. Daarover hieronder meer.
Afschriften en kaartactivatie
Een code op een papieren afschrift kan een beveiligde berichtenbox of een hulppagina openen. Houd rekeningnummers, namen en tokens uit de URL: ze belanden in serverlogs en referrer-headers, en dat is eerst een probleem van dataminimalisatie onder de AVG, voordat het iets anders is. Voor kaartactivatie is mijn regel eenvoudig. De code mag de app van de bank of een activatiehulppagina openen. Hij mag nooit een pagina openen die om het volledige kaartnummer en de pincode vraagt, omdat een nepversie precies dat ook zal vragen en klanten de twee niet meer uit elkaar kunnen houden.
Schadeclaims en dienstverlening bij verzekeraars
Verzekeraars gebruiken codes op polisdocumenten en claimbrieven om een claimformulier of een pagina voor documentupload te openen. Dezelfde governance geldt: de polisbrief ligt jarenlang in een la, dus de bestemming moet bereikbaar en onder jouw controle blijven zolang de brief bestaat.
Betaalcodes versus linkcodes
Behandel dit als twee producten met twee risicoprofielen. Het diagram laat het verschil in één oogopslag zien.
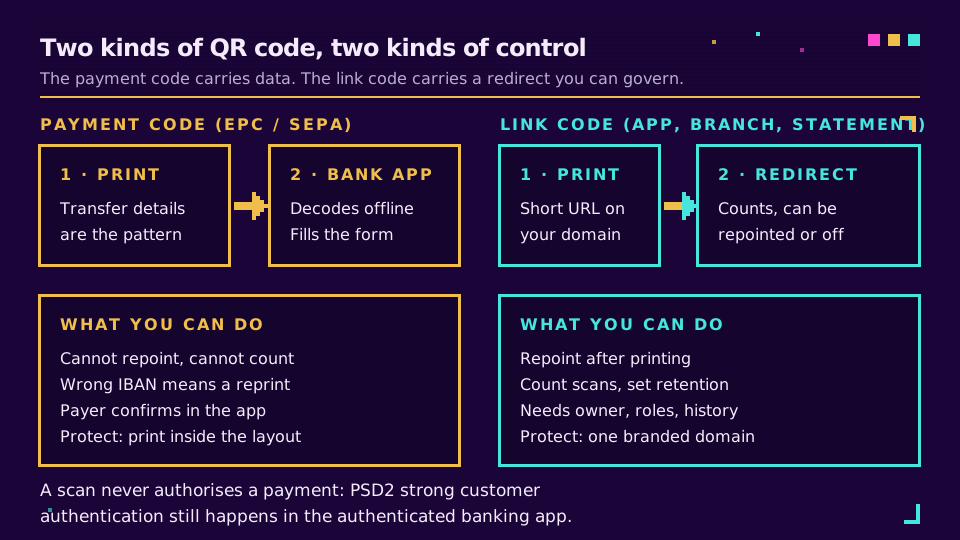
Een betaalcode is statisch en offline. Je kunt hem niet omleggen, je kunt scans niet tellen, en een verkeerd IBAN betekent opnieuw drukken. Wat de betaler beschermt, is het bevestigingsscherm. Banken in het eurogebied moeten nu een Verification of Payee-controle aanbieden onder de EU-verordening instantbetalingen (Verordening (EU) 2024/886, artikel 5c), die de naam van de begunstigde met het IBAN vergelijkt voordat de betaler de overboeking autoriseert. De implementatie-Q&A van de Europese Commissie stelt de deadline voor de verzendende kant in het eurogebied op 9 oktober 2025. Dat helpt tegen de hieronder beschreven stickerruil, maar alleen als de betaler het resultaat leest.
Een linkcode is het tegenovergestelde. Het is een gewone URL, dus er zit een redirect tussen de scan en de bestemming. Die redirect is het controlepunt. Hij kan worden omgelegd wanneer een pagina verhuist, uitgeschakeld wanneer er iets misgaat en geteld over elk filiaal en elke mailing die de code draagt. Het is ook een aansprakelijkheid als niemand hem beheert.
De risico's die specifiek zijn voor banken
Quishing is phishing via een QR-code. De FTC heeft gedocumenteerd hoe oplichters schadelijke links verbergen in QR-codes, en onze quishinggids behandelt de mechanica. Voor een bank doen drie varianten ertoe.
- Overlay-stickers. Een valse code die over een echte is geplakt op een geldautomaat, een filiaalraam of een gedrukte factuur. De legitieme code eronder is onaangeroerd.
- Nagemaakte domeinen. Een code in een e-mail of sms die
yourbank-secure.exampleopent in plaats van jouw domein. - Betalingsomleiding. Een statische betaalcode op papier, bedekt door een code met een ander IBAN.
Het ongemakkelijke is dat een dynamische code een overlay niet tegenhoudt. De code van de aanvaller is van hem, niet van jou, en je kunt hem niet omleggen. Wat je wel kunt doen, is overlays makkelijker opvallend en goedkoper te herstellen maken:
- Druk het bestemmingsdomein in gewone tekst naast elke code, zodat een mismatch zichtbaar is.
- Gebruik etiketten die knoeien tonen voor plaatsingen op geldautomaten en in filialen, en log inspecties zoals je controles van geldautomaten logt.
- Gebruik één merkdomein voor alle klantgerichte codes, zodat klanten het leren kennen. Eigen domeinen voor korte links legt uit waarom dit zwaarder weegt dan welke andere enkele instelling ook.
- Vertel klanten in gewone woorden wat een legitieme scan nooit vraagt: een pincode, een volledig kaartnummer, een eenmalige code.
Het patroon dat je moet vermijden, is dat waarin elke folder, poster en afschriftbijlage een ander generiek kort domein gebruikt. Niemand, ook het filiaalpersoneel niet, kan dan zeggen welke echt is, en klanten kunnen niet leren hoe een echte code eruitziet. Consolideren op één domein is een middag werk en doet meer voor de veiligheid van klanten dan een bewustwordingsposter.
Dynamische codes beheersen
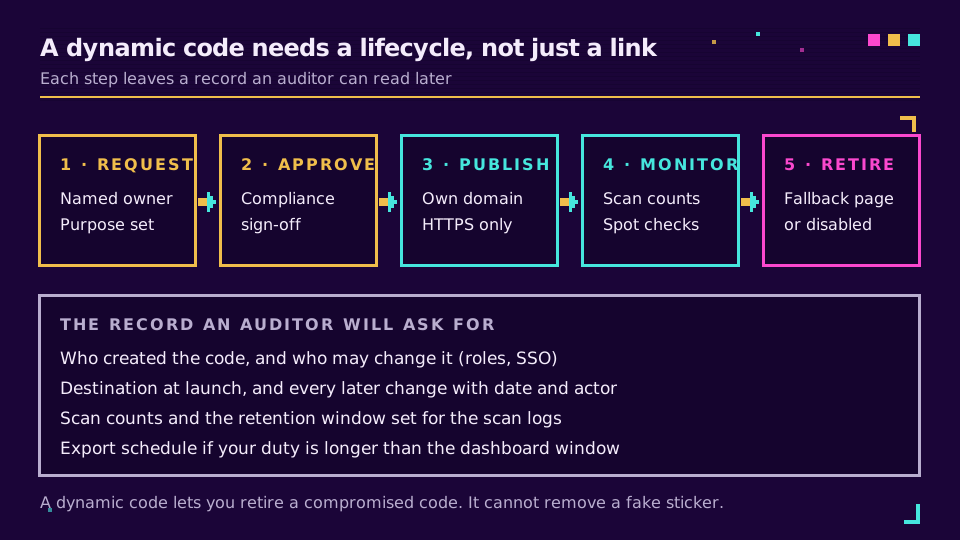
Dit is het deel dat de meeste QR-gidsen voor de financiële sector overslaan. Een dynamische code is een redirect die je na het drukken kunt bewerken, en dat is precies waarom hij wijzigingsbeheer nodig heeft. De vraag die een auditor of een incidentbeoordelaar stelt, is niet "gebruikte je QR-codes" maar "wie kon wijzigen waar deze naar wees, en kun je laten zien waar hij op een bepaalde datum naar wees?"
Vier controles beantwoorden dat.
Eigenaarschap. Elke code heeft een benoemd team en een benoemd persoon, vastgelegd bij het aanmaken. Gedeelde logins ondermijnen dit. Single sign-on met directoryprovisioning beëindigt de mogelijkheid van een vertrekkende medewerker om een filiaalcode om te leggen op de dag dat hij weggaat. SCIM en SSO voor marketingtools behandelt het provisioningmodel.
Rolscheiding. Niet iedereen die een code kan aanmaken, zou de bestemming van een gereguleerde code moeten kunnen wijzigen. Elido heeft de rollen Owner, Admin, Editor en Viewer, en eigen rollen op het Business-plan, zodat je een campagneteam bewerkrechten kunt geven op promotionele links en de servicepuntcodes bij een kleinere groep kunt houden.
Een wijzigingsregistratie. Je hebt de bestemming bij lancering nodig, elke latere wijziging, wie die maakte en wanneer. Elido bewaart per link een geschiedenis in het dashboard, en een auditlog van de werkruimte registreert wijzigingen van leden, API-sleutels en instellingen, met CSV-export en een API-endpoint. Let op de grens: betaalde plannen bewaren 90 dagen auditgeschiedenis en Free 30, dus een bank met een langere bewaarplicht moet volgens schema exporteren in plaats van op het dashboard te vertrouwen. De helppagina over het auditlog somt op wat wel en niet wordt geregistreerd.
Buitengebruikstelling. Wanneer een campagne eindigt, verdwijnt de code niet van het papier. Beslis bij het aanmaken of hij doorstuurt naar een veilige terugvalpagina of wordt uitgeschakeld. Schrijf het op.
Wil je deze controles op codes die je al drukt, dan kun je een testlink aanmaken op het gratis plan en de wijzigingsgeschiedenis ervan bekijken voordat je je aan een drukoplage bindt. De pagina's over QR-codefuncties en eigen domeinen laten zien wat beschikbaar is.
Wat de regels echt zeggen
Ik houd dit bij wat ik kan staven. Veel leverancierscontent vervaagt "aanbevolen" en "vereist".
PSD2. Artikel 97 vereist sterke klantauthenticatie wanneer een betaler online toegang heeft tot een betaalrekening, een elektronische betaling initieert of op afstand iets doet dat een frauderisico inhoudt. Het interactieve rulebook van de EBA bevat de tekst. Voor QR-codes is het gevolg bescheiden. De scan vult een formulier in; authenticatie vindt nog steeds plaats in de app. Een ontwerp waarbij scannen alleen een betaling triggert, zou het punt zijn om in twijfel te trekken.
AVG. Twee beginselen bijten bij scandata. Opslagbeperking (artikel 5, lid 1, onder e) betekent dat persoonsgegevens niet langer dan nodig worden bewaard, en beveiliging van de verwerking (artikel 32) dekt de redirect en zijn logs. De verordening geeft geen aantal dagen voor scanlogs; bewaartermijn van klikdata legt uit hoe je er een vaststelt en documenteert, en QR-codes en de AVG behandelt wat een scan werkelijk verzamelt. De MKB-gids van de EDPB is een leesbaar beginpunt voor de verantwoordingskant.
DORA. De Digital Operational Resilience Act (Verordening (EU) 2022/2554) is sinds januari 2025 van toepassing op financiële entiteiten in de EU en verplicht hen ICT-risico's van derden te beheren, inclusief een register van hun ICT-dienstcontracten. Of een QR- en redirectleverancier binnen de reikwijdte valt, is een vraag voor je compliance- en inkoopteams. Stel hem voordat het contract wordt getekend in plaats van erna, en begin met de DORA-pagina van de EBA.
Waarvoor ik geen primaire bron kon vinden, is een regel die QR-codes verplicht stelt, verbiedt of een bewaartermijn specifiek voor QR-scanlogs vastlegt. De bewaring voor marketing- en servicecommunicatie komt uit je eigen administratieplichten, niet uit een QR-specifieke regel. Als een leverancier je iets anders vertelt, vraag dan om het artikelnummer.
Een uitrolchecklist
Voordat een bank, fintech of verzekeraar zijn volgende oplage drukt:
- Eén merkdomein, uitsluitend HTTPS, voor elke klantgerichte code.
- Betaalcodes gescheiden van linkcodes, en getest in meerdere bankapps.
- Geen persoonsgegevens, rekeningnummers of tokens in welke URL dan ook.
- Benoemde eigenaar en rolgebaseerde bewerkrechten voor elke gereguleerde code.
- Een schriftelijke regel voor buitengebruikstelling en een bewaartermijn voor scanlogs.
- Een geplande export van de wijzigingsregistratie als je bewaarplicht het dashboardvenster overschrijdt.
- Plaatsing die knoeien toont en een inspectielog voor geldautomaat- en filiaalcodes.
- Een klantboodschap die vermeldt wat een legitieme scan nooit zal vragen.
Lees de cornerstone-reeks
Dit artikel staat in het industrieën-cluster. De cornerstone voor gedrukte workflows is een QR-codecampagne vanaf nul, en de compliance-oplossingspagina behandelt de opzet voor gereguleerde sectoren. De prijzen voor de hierboven genoemde plannen staan op de prijzenpagina.
Gerelateerd op de blog
- EPC-QR-code: de SEPA-betaal-QR-standaard uitgelegd
- Zijn QR-codes veilig? Quishing en hoe je beschermd blijft
- URL-verkorters voor fintech: KYC, compliance, geoblokkering
- QR-codes en de AVG: wat een scan verzamelt en wat je verschuldigd bent
- Bewaartermijn van klikdata: hoe lang je analyticslogs bewaart
- Fraude met QR-codes van evenemententickets: hoe je screenshots voorkomt
Veelgestelde vragen
Hoe worden QR-codes gebruikt in het bankwezen?
Banken en verzekeraars gebruiken ze op vier plekken: betalingen (een code die een overboeking in de bankapp vooraf invult), onboarding (een code die de app-storepagina of een rekeningopeningsflow opent), servicepunten (filiaaldeuren, geldautomaten en afschriften die linken naar hulp, afspraken of beveiligde berichten) en dienstverlening (schadeclaims en self-service voor polissen). Alleen de betaalcode draagt data in het patroon; de rest zijn gewone links, en daarom hebben ze linkgovernance nodig.
Zijn QR-codes veilig voor bankieren?
Scannen is veilig, en de code zelf kan geen geld verplaatsen. Het risico zit in de bestemming en de fysieke plaatsing. Een sticker die over een legitieme code is geplakt, of een code die naar een nagemaakt domein leidt, kan inloggegevens oogsten. Banken beperken dat met een herkenbaar domein dat ze zelf bezitten, plaatsing die sporen van knoeien toont, regelmatige inspectie van gedrukte codes en een duidelijke klantboodschap dat de bank na een scan nooit om een pincode of volledig kaartnummer vraagt.
Kunnen banken QR-codes gebruiken voor betalingen?
Ja. In het eurogebied codeert de EPC-QR-code (vaak GiroCode genoemd) een SEPA-overboeking zodat een bankapp het formulier vooraf kan invullen. De betaler bevestigt de betaling nog steeds in een geauthenticeerde app. Kaartschema- en instantbetaling-QR-formaten bestaan in andere markten, en een betaallink van een verwerker is een apart geval: dat is een gewone URL met een gehoste kassa erachter.
Kan een bank QR-codescans volgen?
Een link-QR-code kan worden gevolgd, omdat de scan een URL opent die een redirect telt. Een EPC-betaal-QR-code niet, omdat de telefoon hem offline decodeert. Het volgen van scans van klantgerichte codes valt nog steeds onder de AVG, dus gebruik waar mogelijk geaggregeerde tellingen, houd identificatoren uit de URL en stel een schriftelijke bewaartermijn vast voor de scanlogs.
Hoe beschermen banken klanten tegen valse QR-codes?
Ze combineren fysieke en digitale controles: codes drukken in het document zelf of op etiketten die knoeien tonen, het bestemmingsdomein in gewone tekst naast de code zetten, filiaal- en geldautomaatcodes volgens schema inspecteren, en elke code op één merkdomein houden dat klanten leren herkennen. Ze vertellen klanten ook wat een legitieme scan nooit zal vragen, de instructie die de meeste diefstal van inloggegevens stopt.
Hebben QR-codebetalingen sterke klantauthenticatie nodig onder PSD2?
Ja, waar de betaler een elektronische betaling initieert. PSD2 artikel 97 vereist sterke klantauthenticatie wanneer een betaler online toegang heeft tot een rekening, een elektronische betaling initieert of een handeling op afstand verricht die een risico op fraude inhoudt. Een QR-code vult alleen het formulier in; de authenticatie vindt nog steeds plaats in de bankapp, en daarom autoriseert de scan alleen nooit een betaling.
Probeer Elido
Plak een URL, krijg een werkende korte link
Geen aanmelding nodig. Link blijft 30 dagen actief. Meld je aan om hem voor altijd te bewaren.
Gratis, geen aanmelding nodig · 2 per dag