銀行向けの QR コードは、まったく異なる2種類に分かれます。決済コードは、SEPA 振込をパターンの中に持ち、銀行アプリがオフラインで読み取ります。銀行が印刷するそれ以外のコード、つまり支店の入口、ATM、取引明細、アプリインストール用のチラシにあるコードは、規制対象の顧客向けコミュニケーションの中にある、ただのリンクです。前者には正しいフォーマットが必要で、後者にはガバナンスが必要です。誰が所有しているのか。誰が変更できるのか。そして、去年の3月にどこを指していたかを、何が証明するのか。
「金融分野の QR コード」に関する助言の大半は、この点で甘くなります。一般的なガイドはユースケースをよく網羅しており、米国の Bitly の記事はその適切な例ですが、監査証跡、変更管理、EU の規則にはほとんど触れていません。私はコンプライアンスの側で働いているので、銀行、フィンテック、保険会社の実用的なユースケースとあわせて、その部分に時間を割きます。
チームが仕組みに不慣れなら、QR コードとはとダイナミック QR コードとスタティック QR コードの違いで基本を扱っています。規制対象の製品におけるリンク層のより広い視点には、フィンテック向け URL 短縮ツールが対になる記事です。
銀行で QR コードが役立つ場面
QR コードを印刷する価値があるのは、顧客が物理的なものの前に立っている場面で、入力の手間を省ける場合です。銀行業務にはそうした場面が多くありますが、コードに値するのはその一部だけです。
決済と請求書
最も有力なのは決済コードです。請求書や寄付のポスターを考えてみてください。EPC QR コードを使えば、顧客はスキャンし、銀行アプリで振込内容があらかじめ入力されているのを確認して、確定できます。ここでは、設計上、何も短縮されず、追跡もされません。独立したコードとして扱い、周辺のページは別のリンクで計測してください。
アプリのオンボーディングとダウンロード
支店のリーフレットやカードの台紙にあり、適切なアプリストアの掲載ページを開くコードは、次に有力な使い方です。1つのコードで、iPhone と Android の訪問者を正しいストアへ振り分けられます。その方法は アプリダウンロード用の QR コードで説明しています。コードは、サードパーティのオンボーディング事業者の生の URL ではなく、ストアや自社のドメインに向けておきましょう。そうすれば、再印刷せずに事業者を入れ替えられます。
支店と ATM のサービスリンク
予約、「支店を探す」、「この機械の問題を報告する」は、自然な用途です。ただし、最も改ざんされやすい設置場所でもあります。ATM 脇のステッカーは公共の場にあり、誰も見張っていません。詳しくは後述します。
取引明細とカードの有効化
紙の取引明細にあるコードは、セキュアメッセージの受信箱やヘルプページを開けます。口座番号、氏名、トークンは URL に含めないでください。それらはサーバーログやリファラーヘッダーに残り、何よりもまず GDPR のデータ最小化の問題になるからです。カードの有効化については、私のルールは単純です。コードが開いてよいのは、銀行のアプリか、有効化のヘルプページです。カード番号全体と PIN を尋ねるページを開いてはいけません。偽物もまさにそれを尋ねるため、顧客はもう2つを見分けられなくなるからです。
保険金請求と各種手続き
保険会社は、契約書類や請求書類のコードで、請求フォームや書類アップロードのページを開きます。同じガバナンスが当てはまります。契約書は何年も引き出しの中にあるため、転送先は、その書類が存在する限り、到達可能で自社の管理下になければなりません。
決済コードとリンクコード
これらは、リスクの特性が異なる2つの製品として扱ってください。図は違いをひと目で示しています。
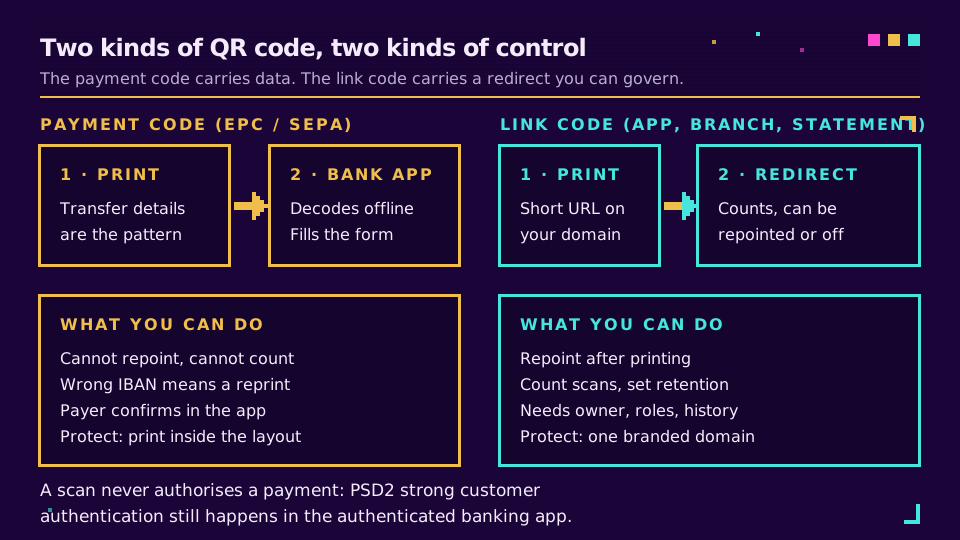
決済コードは静的で、オフラインです。転送先を向け直すことも、スキャンを数えることもできず、IBAN が間違っていれば再印刷になります。支払者を守るのは、確認画面です。ユーロ圏の銀行は、EU 即時決済規則 (Regulation (EU) 2024/886、第 5c 条) に基づき、受取人確認 (Verification of Payee) を提供することが求められるようになりました。これは、支払者が振込を承認する前に、受取人の名前と IBAN を照合するものです。欧州委員会の実施に関する Q&Aは、送金側のユーロ圏の期限を 2025 年 10 月 9 日と定めています。これは、後述するステッカーのすり替えに対して役立ちますが、支払者が結果を読む場合に限られます。
リンクコードは正反対です。普通の URL なので、スキャンと転送先の間にリダイレクトが入ります。そのリダイレクトが制御ポイントです。ページが移動したときに向け直し、問題が起きたときに無効にし、コードが載っているすべての支店や郵送物にわたって数えることができます。誰も所有していなければ、リスクにもなります。
銀行特有のリスク
クイッシングとは、QR コードを介したフィッシングです。FTC は、詐欺師が QR コードに有害なリンクを隠す手口を文書化しており、仕組みはクイッシングのガイドで扱っています。銀行にとって重要なのは、3つの変種です。
- 上から貼るステッカー。 ATM、支店の窓、印刷された請求書にある本物のコードの上に、偽のコードを貼ります。正規のコードは、その下で無傷のままです。
- そっくりなドメイン。 メールやテキストメッセージにあるコードが、自社のドメインではなく
yourbank-secure.exampleを開きます。 - 支払先のすり替え。 紙の静的な決済コードを、別の IBAN のコードで覆い隠します。
厄介なのは、ダイナミックコードでも上貼りは防げないことです。攻撃者のコードはあなたのものではなく、向け直すことはできません。できるのは、上貼りに気づきやすくし、復旧のコストを下げることです。
- すべてのコードの隣に転送先のドメインをそのままの文字で印刷し、不一致が目に見えるようにします。
- ATM と支店の設置には改ざん防止ラベルを使い、現金自動預払機の点検を記録するのと同じように、点検を記録します。
- 顧客向けのすべてのコードに1つのブランドドメインを使い、顧客がそれを覚えられるようにします。なぜこれが他のどの設定よりも重要なのかは、ショートリンク用のカスタムドメインで説明しています。
- 正規のスキャンが決して求めないものを、平易な言葉で顧客に伝えます。PIN、カード番号全体、ワンタイムパスコードです。
避けるべきなのは、チラシ、ポスター、取引明細の同封物ごとに、異なる汎用の短縮ドメインを使うパターンです。そうなると、支店の職員を含め誰も、どれが本物かを言えず、顧客は本物のコードがどんなものかを学べません。1つのドメインに統合するのは半日の作業で、啓発ポスターよりも顧客の安全に貢献します。
ダイナミックコードのガバナンス
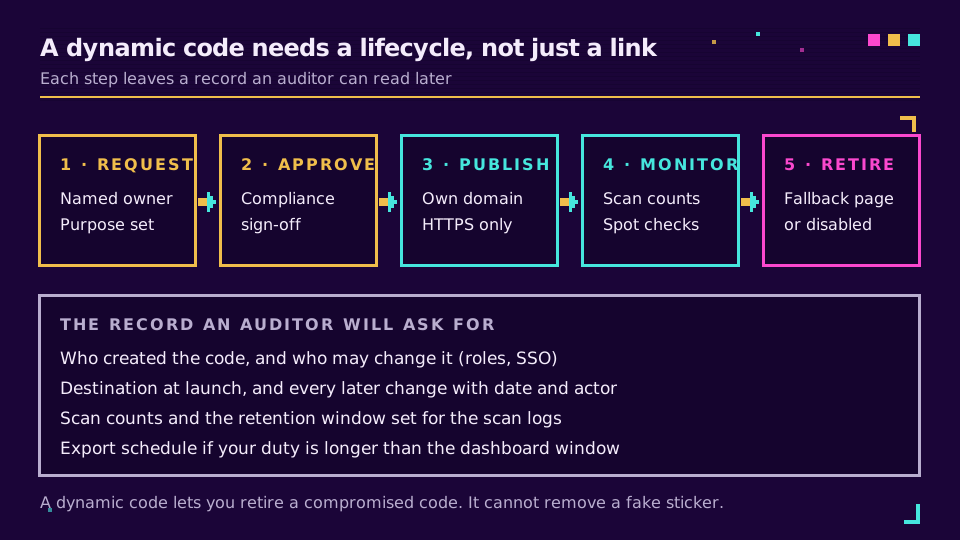
これは、金融向けの QR コードのガイドの大半が飛ばす部分です。ダイナミックコードは、印刷後に編集できるリダイレクトであり、まさにそのために変更管理が必要になります。監査人やインシデントのレビュー担当者が尋ねるのは、「QR コードを使ったか」ではなく、「誰がこのコードの転送先を変更できたか、そして特定の日付に何を指していたかを示せるか」です。
4つの対策がそれに答えます。
所有者。 すべてのコードに、作成時に記録された担当チームと担当者の名前を付けます。共有ログインはこれを台無しにします。ディレクトリ連携のあるシングルサインオンなら、退職者が支店のコードを向け直す権限は、退職した日に失われます。プロビジョニングのモデルについては、マーケティングツールの SCIM と SSOで扱っています。
ロールの分離。 コードを作成できる全員が、規制対象のコードの転送先を変更できるべきではありません。Elido には Owner、Admin、Editor、Viewer のロールがあり、Business プランではカスタムロールも使えるため、キャンペーンチームにはプロモーション用リンクの編集権限を与え、サービス窓口のコードはより小さなグループに任せることができます。
変更の記録。 公開時の転送先、その後のすべての変更、誰がいつ行ったかが必要です。Elido は、ダッシュボードにリンクごとの履歴を保持し、ワークスペースの監査ログには、メンバー、API キー、設定の変更が記録されます。CSV エクスポートと API エンドポイントもあります。限界に注意してください。有料プランは 90 日分の監査履歴、Free は 30 日分を保持するため、より長い保持義務がある銀行は、ダッシュボードに頼らず、定期的にエクスポートすべきです。何が記録され、何が記録されないかは、監査ログのヘルプページに一覧があります。
廃止。 キャンペーンが終わっても、コードは紙から消えません。作成時に、安全な代替ページへリダイレクトするのか、無効にするのかを決めてください。そして、それを文書に書いておきます。
すでに印刷しているコードにこれらの対策を導入したい場合は、無料プランでテスト用のリンクを作成し、印刷を確定する前に変更履歴を確認できます。QR コード機能とカスタムドメインのページに、利用できる内容が載っています。
規則が実際に述べていること
ここでは、出典を示せることだけに絞ります。ベンダーのコンテンツの多くは、「推奨される」と「必須である」を曖昧にしています。
PSD2。 第 97 条は、支払者が決済口座にオンラインでアクセスするとき、電子決済を開始するとき、または不正のリスクを伴う遠隔操作を行うときに、強力な顧客認証を求めています。条文は EBA のインタラクティブルールブックにあります。QR コードにとっての帰結は控えめです。スキャンはフォームを入力し、認証は引き続きアプリで行われます。スキャンだけで支払いが始まる設計があれば、疑うべきはそちらです。
GDPR。 スキャンデータに関わる原則は2つあります。保存期間の制限 (第 5 条 1 項 (e)) は、個人データを必要以上に長く保存しないことを意味し、処理の安全性 (第 32 条) は、リダイレクトとそのログに及びます。規則には、スキャンログの保持日数は定められていません。クリックデータの保持では、保持期間を設定して文書化する方法を説明し、QR コードと GDPRでは、スキャンが実際に何を収集するかを扱っています。説明責任の面については、EDPB の中小企業向けガイドが読みやすい出発点です。
DORA。 デジタルオペレーショナルレジリエンス法 (Regulation (EU) 2022/2554) は、2025 年 1 月から EU の金融機関に適用されており、ICT サービス契約の登録簿を含む ICT サードパーティのリスクを管理することを求めています。QR とリダイレクトの事業者が適用範囲に入るかどうかは、コンプライアンス部門と調達部門が判断すべき問題です。契約に署名した後ではなく前に確認し、EBA の DORA ページから始めてください。
一次情報源を見つけられなかったのは、QR コードを義務づける、禁止する、あるいは QR スキャンログに特化した保持期間を定める規則です。マーケティングや各種手続きに関する連絡の保持は、QR 固有の規則ではなく、自社の記録保存義務から生じます。ベンダーが違うことを言うなら、条文番号を尋ねてください。
導入チェックリスト
銀行、フィンテック、保険会社が次のロットを印刷する前に確認してください。
- 顧客向けのすべてのコードに、HTTPS のみの1つのブランドドメインを使う。
- 決済コードとリンクコードを分けて管理し、複数の銀行アプリでテストする。
- 個人データ、口座番号、トークンを、どの URL にも含めない。
- 規制対象のコードごとに、担当者を明記し、ロールベースの編集権限を設定する。
- 書面での廃止ルールと、スキャンログの保持期間を定める。
- 保持義務がダッシュボードの期間を超える場合は、変更記録を定期的にエクスポートする。
- ATM と支店のコードには、改ざんが分かる設置方法と点検記録を用意する。
- 正規のスキャンが決して求めないことを伝える、顧客向けのメッセージを用意する。
コーナーストーンシリーズを読む
この記事は業種クラスターに属します。印刷物のワークフローについてのコーナーストーンは QR コードキャンペーンをゼロからで、規制対象の業界の設定についてはコンプライアンスのソリューションページで扱っています。上で触れたプランの料金は、料金ページにあります。
関連記事
よくある質問
銀行では QR コードをどのように使っていますか?
銀行や保険会社は、4つの場面で使っています。決済 (銀行アプリで振込内容をあらかじめ入力するコード)、オンボーディング (アプリストアの掲載ページや口座開設フローを開くコード)、サービス窓口 (支店の入口、ATM、取引明細から、ヘルプ、予約、セキュアメッセージへのリンク)、そして各種手続き (保険金請求や契約のセルフサービス) です。パターンの中にデータを持つのは決済コードだけで、残りは普通のリンクです。そのため、リンクのガバナンスが必要になります。
銀行向けの QR コードは安全ですか?
スキャンは安全であり、コード自体がお金を動かすことはできません。リスクは、転送先と物理的な設置場所にあります。正規のコードの上に貼られたステッカーや、そっくりなドメインに誘導するコードは、認証情報を盗み取る可能性があります。銀行は、自行が所有する見分けやすいドメイン、改ざんが分かる設置方法、印刷されたコードの定期的な点検、そして、銀行はスキャン後に PIN やカード番号全体を決して尋ねないという顧客向けの明確なメッセージによって、そのリスクを減らします。
銀行は決済に QR コードを使えますか?
はい。ユーロ圏では、EPC QR コード (GiroCode とも呼ばれます) が SEPA 口座振替をエンコードし、銀行アプリがフォームをあらかじめ入力できるようにします。支払者は、認証済みのアプリで支払いを確定します。他の市場には、カードブランドや即時決済向けの QR 形式があり、決済代行業者の支払いリンクは別のケースです。それは、ホスト型のチェックアウトにつながる通常の URL です。
銀行は QR コードのスキャンを追跡できますか?
リンク型の QR コードは追跡できます。スキャンするとリダイレクトが数える URL が開くからです。EPC 決済の QR コードは、スマートフォンがオフラインでデコードするため、追跡できません。顧客向けのコードのスキャン追跡にも GDPR が適用されるため、可能な限り集計値を使い、識別子を URL に含めず、スキャンログの保持期間を文書で定めてください。
銀行は偽の QR コードから顧客をどう守っていますか?
物理的な対策とデジタルの対策を組み合わせます。コードを書類の内側や改ざん防止ラベルに印刷し、転送先のドメインをコードの隣にそのままの文字で表示し、支店や ATM のコードを定期的に点検し、すべてのコードを顧客が見慣れるように1つのブランドドメインにまとめます。また、正規のスキャンが決して求めないことを顧客に伝えます。これが、認証情報の窃取の大半を食い止める案内です。
QR コード決済は、PSD2 の強力な顧客認証を必要としますか?
はい、支払者が電子決済を開始する場合は必要です。PSD2 第 97 条は、支払者がオンラインで口座にアクセスするとき、電子決済を開始するとき、または不正のリスクを伴う遠隔操作を行うときに、強力な顧客認証を求めています。QR コードはフォームに入力するだけで、認証は引き続き銀行アプリで行われます。スキャンだけで支払いが承認されることがないのは、そのためです。
Elidoを試す
URLを貼り付けて短縮リンクを取得
登録不要。リンクは30日間有効。永久に保存するには登録してください。
Free、登録不要 · 1日あたり2件