Les QR codes pour la banque se divisent en deux types très différents. Un code de paiement porte un virement SEPA dans le motif, et l'application bancaire le lit hors ligne. Tous les autres codes qu'une banque imprime, sur une porte d'agence, un distributeur, un relevé ou un flyer d'installation d'application, sont simplement un lien dans une communication client réglementée. Le premier type exige un formatage correct. Le second exige de la gouvernance. Qui en est propriétaire ? Qui peut le modifier ? Et qu'est-ce qui prouve vers où il pointait en mars dernier ?
C'est ici que la plupart des conseils sur les "QR codes en finance" deviennent flous. Les guides populaires couvrent bien les cas d'usage, et l'article américain de Bitly en est un exemple honnête, mais ils disent peu de choses sur les pistes d'audit, le contrôle des modifications ou les règles européennes. Je travaille du côté de la conformité, c'est donc la partie sur laquelle je vais passer du temps, avec les cas d'usage pratiques pour les banques, les fintechs et les assureurs.
Si votre équipe découvre la mécanique, ce qu'est un QR code et les QR codes dynamiques contre statiques couvrent les bases. Pour la vue plus large de la couche de liens dans un produit réglementé, les raccourcisseurs d'URL pour la fintech est l'article complémentaire.
Où les QR codes gagnent leur place dans la banque
Un QR code vaut la peine d'être imprimé quand il évite de la saisie à un moment où le client se tient devant quelque chose de physique. La banque a beaucoup de ces moments, mais seuls certains méritent un code.
Paiements et factures
Le cas le plus solide est le code de paiement. Pensez à une facture ou à une affiche de collecte de dons. Le QR code EPC permet à un client de scanner, de voir le virement prérempli dans son application bancaire et de confirmer. Rien n'est raccourci ni suivi ici, par conception. Gardez-le comme un code à part et mesurez la page environnante avec un lien distinct.
Entrée en relation et téléchargements d'applications
Un code sur un dépliant d'agence ou un support de carte qui ouvre la bonne fiche de l'app store est le deuxième meilleur usage. Un seul code peut orienter les visiteurs iPhone et Android vers le bon store, ce que détaille les QR codes pour le téléchargement d'applications. Gardez le code pointé vers le store ou vers votre propre domaine, pas vers l'URL brute d'un prestataire d'intégration tiers, afin de pouvoir changer de prestataire sans réimprimer.
Liens de service en agence et au distributeur
La prise de rendez-vous, "trouver une agence" et "signaler un problème avec cet automate" s'y prêtent naturellement. Ce sont aussi les emplacements les plus falsifiés. Un autocollant près d'un distributeur est exposé au public et personne ne le surveille. Nous y revenons plus bas.
Relevés et activation de carte
Un code sur un relevé papier peut ouvrir une messagerie sécurisée ou une page d'aide. Gardez les numéros de compte, les noms et les jetons hors de l'URL : ils finissent dans les journaux de serveur et les en-têtes de référent, et c'est avant tout un problème de minimisation des données au sens du RGPD. Pour l'activation de carte, ma règle est simple. Le code peut ouvrir l'application de la banque ou une page d'aide à l'activation. Il ne doit jamais ouvrir une page qui demande le numéro de carte complet et le code PIN, car c'est exactement ce que demandera aussi une fausse page, et les clients ne peuvent plus distinguer l'une de l'autre.
Sinistres et gestion des contrats d'assurance
Les assureurs utilisent des codes sur les documents de police et les courriers de sinistre pour ouvrir un formulaire de déclaration ou une page de dépôt de documents. La même gouvernance s'applique : le courrier de police restera des années dans un tiroir, la destination doit donc rester accessible et sous votre contrôle aussi longtemps que le courrier.
Codes de paiement contre codes de lien
Traitez-les comme deux produits avec deux profils de risque. Le schéma montre la différence d'un coup d'œil.
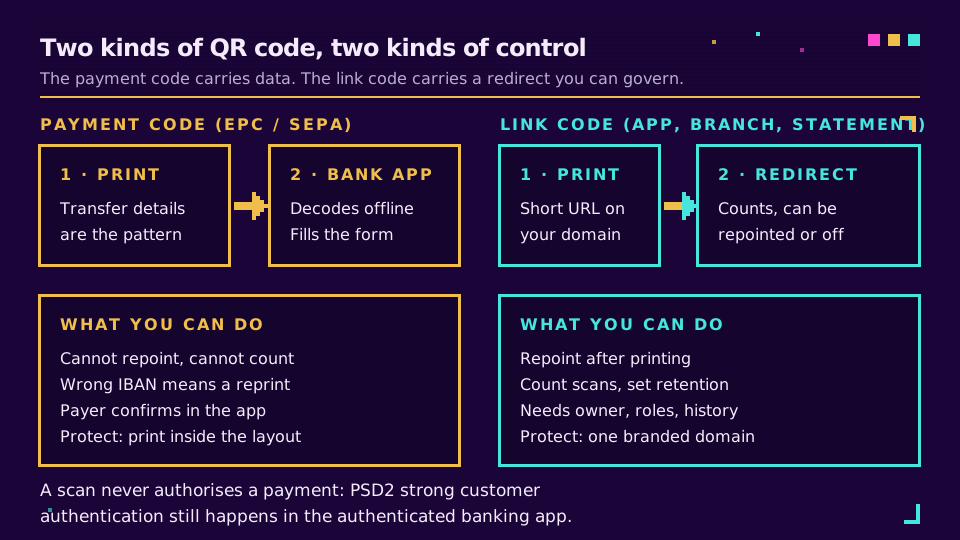
Un code de paiement est statique et hors ligne. Vous ne pouvez pas le rediriger, vous ne pouvez pas compter les scans, et un IBAN erroné signifie une réimpression. Ce qui protège le payeur, c'est l'écran de confirmation. Les banques de la zone euro doivent désormais proposer un contrôle de vérification du bénéficiaire en vertu du règlement européen sur les virements instantanés (règlement (UE) 2024/886, article 5 quater), qui compare le nom du bénéficiaire à l'IBAN avant que le payeur n'autorise le virement. Le Q&R de mise en œuvre de la Commission européenne fixe au 9 octobre 2025 l'échéance côté émetteur pour la zone euro. Cela aide contre l'échange d'autocollants décrit plus bas, mais seulement si le payeur lit le résultat.
Un code de lien est l'inverse. C'est une URL ordinaire, de sorte qu'une redirection s'intercale entre le scan et la destination. Cette redirection est le point de contrôle. Elle peut être redirigée quand une page déménage, désactivée quand quelque chose tourne mal, et comptée sur toutes les agences et tous les envois qui portent le code. C'est aussi une responsabilité si personne n'en est propriétaire.
Les risques propres aux banques
Le quishing est de l'hameçonnage par QR code. La FTC a documenté la façon dont les escrocs cachent des liens nuisibles dans des QR codes, et notre guide du quishing couvre la mécanique. Pour une banque, trois variantes comptent.
- Autocollants superposés. Un faux code collé sur un vrai, sur un distributeur, une vitrine d'agence ou une facture imprimée. Le code légitime reste intact dessous.
- Domaines ressemblants. Un code dans un e-mail ou un SMS qui ouvre
yourbank-secure.exampleau lieu de votre domaine. - Détournement de paiement. Un code de paiement statique sur papier, recouvert par un autre avec un autre IBAN.
Le point inconfortable est qu'un code dynamique n'empêche pas une superposition. Le code de l'attaquant est le sien, pas le vôtre, et vous ne pouvez pas le rediriger. Ce que vous pouvez faire, c'est rendre les superpositions plus faciles à repérer et moins coûteuses à réparer :
- Imprimez le domaine de destination en clair à côté de chaque code, afin qu'une discordance soit visible.
- Utilisez des étiquettes inviolables pour les emplacements de distributeurs et d'agences, et consignez les inspections comme vous consignez les vérifications des automates de retrait.
- Utilisez un seul domaine personnalisé pour tous les codes destinés aux clients, afin que les clients l'apprennent. Les domaines personnalisés pour liens courts expliquent pourquoi cela compte plus que tout autre réglage.
- Dites aux clients en mots simples ce qu'un scan légitime ne demande jamais : un code PIN, un numéro de carte complet, un code à usage unique.
Le schéma à éviter est celui où chaque dépliant, affiche et encart de relevé utilise un domaine court générique différent. Personne, y compris le personnel d'agence, ne peut alors dire lequel est authentique, et les clients ne peuvent pas apprendre à quoi ressemble un vrai code. Consolider sur un seul domaine représente un après-midi de travail et fait plus pour la sécurité des clients qu'une affiche de sensibilisation.
Gouverner les codes dynamiques
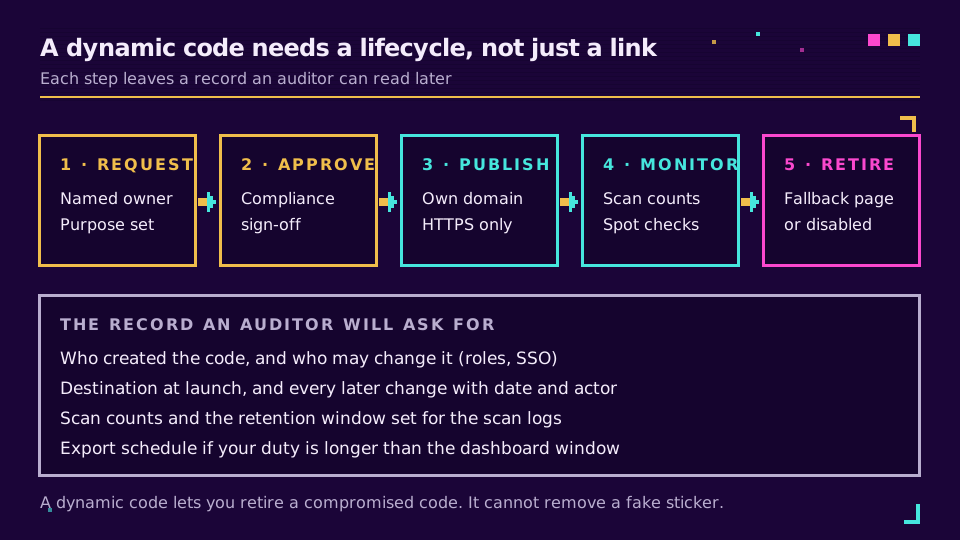
C'est la section que la plupart des guides de QR codes pour la finance omettent. Un code dynamique est une redirection que vous pouvez modifier après l'impression, ce qui explique précisément pourquoi il nécessite un contrôle des modifications. La question qu'un auditeur ou un examinateur d'incident posera n'est pas "avez-vous utilisé des QR codes" mais "qui pouvait modifier la destination de celui-ci, et pouvez-vous montrer vers quoi il pointait à une date donnée ?"
Quatre contrôles y répondent.
Propriété. Chaque code a une équipe nommée et une personne nommée, consignées à sa création. Les identifiants partagés l'empêchent. L'authentification unique avec provisionnement d'annuaire met fin à la capacité d'un partant à rediriger un code d'agence le jour de son départ. SCIM et SSO pour les outils marketing couvre le modèle de provisionnement.
Séparation des rôles. Tous ceux qui peuvent créer un code ne devraient pas pouvoir modifier la destination d'un code réglementé. Elido propose les rôles Owner, Admin, Editor et Viewer, et des rôles personnalisés sur l'offre Business ; vous pouvez ainsi donner à une équipe de campagne des droits de modification sur les liens promotionnels et garder les codes des points de service auprès d'un groupe plus restreint.
Un registre des modifications. Il vous faut la destination au lancement, chaque modification ultérieure, qui l'a faite et quand. Elido conserve un historique par lien dans le tableau de bord, et un journal d'audit de l'espace de travail enregistre les changements de membres, de clés d'API et de paramètres, avec export CSV et un point de terminaison d'API. Notez la limite : les offres payantes conservent 90 jours d'historique d'audit et Free en conserve 30 ; une banque soumise à une obligation de conservation plus longue devrait donc exporter selon un calendrier plutôt que de se fier au tableau de bord. La page d'aide du journal d'audit liste ce qui est enregistré et ce qui ne l'est pas.
Retrait. Quand une campagne se termine, le code ne disparaît pas du papier. Décidez dès la création s'il redirige vers une page de repli sûre ou s'il est désactivé. Consignez-le par écrit.
Si vous voulez ces contrôles sur des codes que vous imprimez déjà, vous pouvez créer un lien de test sur l'offre gratuite et vérifier son historique de modifications avant de lancer un tirage. Les pages fonctionnalités QR codes et domaines personnalisés montrent ce qui est disponible.
Ce que disent réellement les règles
Je m'en tiens à ce que je peux sourcer. Beaucoup de contenus de fournisseurs brouillent "recommandé" et "obligatoire".
DSP2. L'article 97 exige une authentification forte du client lorsqu'un payeur accède en ligne à un compte de paiement, initie un paiement électronique ou effectue à distance une action susceptible de comporter un risque de fraude. Le livre de règles interactif de l'EBA en donne le texte. Pour les QR codes, la conséquence est modeste. Le scan remplit un formulaire ; l'authentification a toujours lieu dans l'application. Une conception où le simple scan déclenche un paiement serait ce qu'il faudrait remettre en question.
RGPD. Deux principes pèsent sur les données de scan. La limitation de la conservation (article 5, paragraphe 1, point e) signifie que les données personnelles ne sont pas conservées plus longtemps que nécessaire, et la sécurité du traitement (article 32) couvre la redirection et ses journaux. Le règlement ne donne aucun nombre de jours pour les journaux de scans ; la conservation des données de clics explique comment en fixer un et le documenter, et les QR codes et le RGPD couvre ce qu'un scan collecte réellement. Le guide de l'EDPB pour les PME est un point de départ lisible pour le volet de la responsabilité.
DORA. Le règlement sur la résilience opérationnelle numérique (règlement (UE) 2022/2554) s'applique aux entités financières de l'UE depuis janvier 2025 et les oblige à gérer le risque lié aux tiers prestataires de TIC, y compris un registre de leurs contrats de services TIC. Savoir si un prestataire de QR codes et de redirection entre dans le champ est une question pour vos équipes conformité et achats. Posez-la avant la signature du contrat plutôt qu'après, et commencez par la page DORA de l'EBA.
Ce pour quoi je n'ai trouvé aucune source primaire, c'est une règle qui impose les QR codes, les interdit, ou fixe une durée de conservation spécifique aux journaux de scans de QR codes. La conservation des communications marketing et de gestion courante découle de vos propres obligations de tenue de registres, pas d'une règle propre aux QR codes. Si un fournisseur vous dit le contraire, demandez le numéro d'article.
Une liste de contrôle de déploiement
Avant qu'une banque, une fintech ou un assureur n'imprime son prochain lot :
- Un seul domaine personnalisé, en HTTPS uniquement, pour tous les codes destinés aux clients.
- Les codes de paiement séparés des codes de lien, et testés dans plusieurs applications bancaires.
- Aucune donnée personnelle, aucun numéro de compte ni jeton dans aucune URL.
- Un propriétaire nommé et des droits de modification par rôle pour chaque code réglementé.
- Une règle de retrait écrite, et une durée de conservation pour les journaux de scans.
- Un export programmé du registre des modifications si votre obligation de conservation dépasse la fenêtre du tableau de bord.
- Un emplacement inviolable et un journal d'inspection pour les codes de distributeurs et d'agences.
- Un message aux clients indiquant ce qu'un scan légitime ne demandera jamais.
Lire la série cornerstone
Cet article se place dans le cluster secteurs. Le cornerstone pour les flux de travail imprimés est une campagne de QR codes de A à Z, et la page solutions conformité couvre la configuration pour les secteurs réglementés. Les tarifs des offres mentionnées ci-dessus se trouvent sur la page des tarifs.
Sur le même sujet dans le blog
- QR code EPC : le standard de QR code de paiement SEPA expliqué
- Les QR codes sont-ils sûrs ? Le quishing et comment rester protégé
- Raccourcisseurs d'URL pour la fintech : KYC, conformité, géoblocage
- QR codes et RGPD : ce qu'un scan collecte et ce que vous devez
- Conservation des données de clics : combien de temps garder les journaux d'analyse
- Fraude aux QR codes de billets d'événement : comment empêcher les captures d'écran
Questions fréquentes
Comment les QR codes sont-ils utilisés dans la banque ?
Les banques et les assureurs les utilisent à quatre endroits : les paiements (un code qui préremplit un virement dans l'application bancaire), l'entrée en relation (un code qui ouvre la fiche de l'app store ou un parcours d'ouverture de compte), les points de service (portes d'agences, distributeurs et relevés renvoyant vers l'aide, la prise de rendez-vous ou la messagerie sécurisée) et la gestion courante (libre-service pour les sinistres et les contrats). Seul le code de paiement porte des données dans le motif ; les autres sont de simples liens, ce qui explique qu'ils nécessitent une gouvernance des liens.
Les QR codes sont-ils sûrs pour la banque ?
Scanner est sûr, et le code lui-même ne peut pas déplacer d'argent. Le risque tient à la destination et à l'emplacement physique. Un autocollant collé sur un code légitime, ou un code qui mène à un domaine ressemblant, peut récolter des identifiants. Les banques réduisent ce risque avec un domaine reconnaissable qu'elles possèdent, un emplacement inviolable, une inspection régulière des codes imprimés et un message clair aux clients : la banque ne demande jamais de code PIN ni de numéro de carte complet après un scan.
Les banques peuvent-elles utiliser des QR codes pour les paiements ?
Oui. Dans la zone euro, le QR code EPC (souvent appelé GiroCode) encode un virement SEPA afin qu'une application bancaire puisse préremplir le formulaire. Le payeur confirme toujours le paiement dans une application authentifiée. Des formats de QR code de systèmes de cartes et de paiement instantané existent sur d'autres marchés, et un lien de paiement d'un prestataire est un cas distinct : c'est une URL normale avec une page de paiement hébergée derrière.
Une banque peut-elle suivre les scans de QR codes ?
Un QR code de lien peut être suivi, car le scan ouvre une URL qu'une redirection compte. Un QR code de paiement EPC ne le peut pas, car le téléphone le décode hors ligne. Le suivi des scans des codes destinés aux clients relève tout de même du RGPD ; utilisez donc des comptages agrégés lorsque c'est possible, gardez les identifiants hors de l'URL et fixez une durée de conservation écrite pour les journaux de scans.
Comment les banques protègent-elles leurs clients contre les faux QR codes ?
Elles combinent des contrôles physiques et numériques : imprimer les codes à l'intérieur du document ou sur des étiquettes inviolables, afficher en clair le domaine de destination à côté du code, inspecter selon un calendrier les codes des agences et des distributeurs, et garder tous les codes sur un seul domaine personnalisé que les clients apprennent à reconnaître. Elles indiquent aussi aux clients ce qu'un scan légitime ne demandera jamais, consigne qui arrête la plupart des vols d'identifiants.
Les paiements par QR code nécessitent-ils une authentification forte du client selon la DSP2 ?
Oui, lorsque le payeur initie un paiement électronique. L'article 97 de la DSP2 exige une authentification forte du client lorsqu'un payeur accède à un compte en ligne, initie un paiement électronique ou effectue une action à distance susceptible de comporter un risque de fraude. Un QR code ne fait que remplir le formulaire ; l'authentification a toujours lieu dans l'application bancaire, c'est pourquoi le scan seul n'autorise jamais un paiement.
Essayer Elido
Collez une URL, obtenez un lien court
Sans inscription. Lien actif 30 jours. Inscrivez-vous pour le garder pour toujours.
Gratuit, sans inscription · 2 par jour