Eine eigene Domain mit HTTPS einzurichten, braucht einen TXT-Eintrag, einen CNAME-Eintrag und eine kurze Wartezeit. Sie fügen den Hostnamen in Elido hinzu, kopieren zwei DNS-Werte, die Sie erhalten, und das TLS-Zertifikat wird automatisch ausgestellt, wenn zum ersten Mal jemand einen Link auf dieser Domain öffnet. Der langsame Teil ist die DNS-Propagierung, die Sie über die TTL steuern. Dieser Beitrag geht die fünf Schritte durch und erklärt dann die Mechanik, damit Sie wissen, wo Sie nachsehen müssen, wenn ein Schritt hängt.
Alles Folgende wurde am 2026-10-09 gegen den aktuellen Elido-Code und das Dashboard geprüft. Wo eine verwandte Funktion noch nicht gebaut ist, sagt der Beitrag das.
Warum TLS bei einem Kurzlink wichtig ist
Ein Kurzlink ist eine Weiterleitung, und die Weiterleitungsantwort ist die gesamte Nutzlast. Eine 301 oder 302 mit einem Location-Header trägt Ihre Ziel-URL. Läuft die erste Anfrage über unverschlüsseltes HTTP, kann jeder auf dem Netzwerkpfad dieses Ziel lesen, bevor der Browser ihm folgt.
QR-Codes verschärfen das. Wer einen Code im Schaufenster oder auf einem Plakat scannt, hat keine vorherige Beziehung zur URL, sodass die Adressleiste das einzige Vertrauenssignal ist. Eine Browserwarnung beim Scan ist der schlechtestmögliche erste Eindruck, und die Druckauflage haben Sie bereits bezahlt.
Auf den gemeinsamen Kurzdomains von Elido gehört das Zertifikat Elido, das Schloss ist also echt, aber der Name darauf nicht Ihrer. Auf go.acme.com ist der Name Ihrer. Zu den DNS- und TLS-Grundlagen dahinter siehe den Cornerstone-Beitrag über Kurzlinks mit eigener Domain.
Schritt 1: den Hostnamen wählen
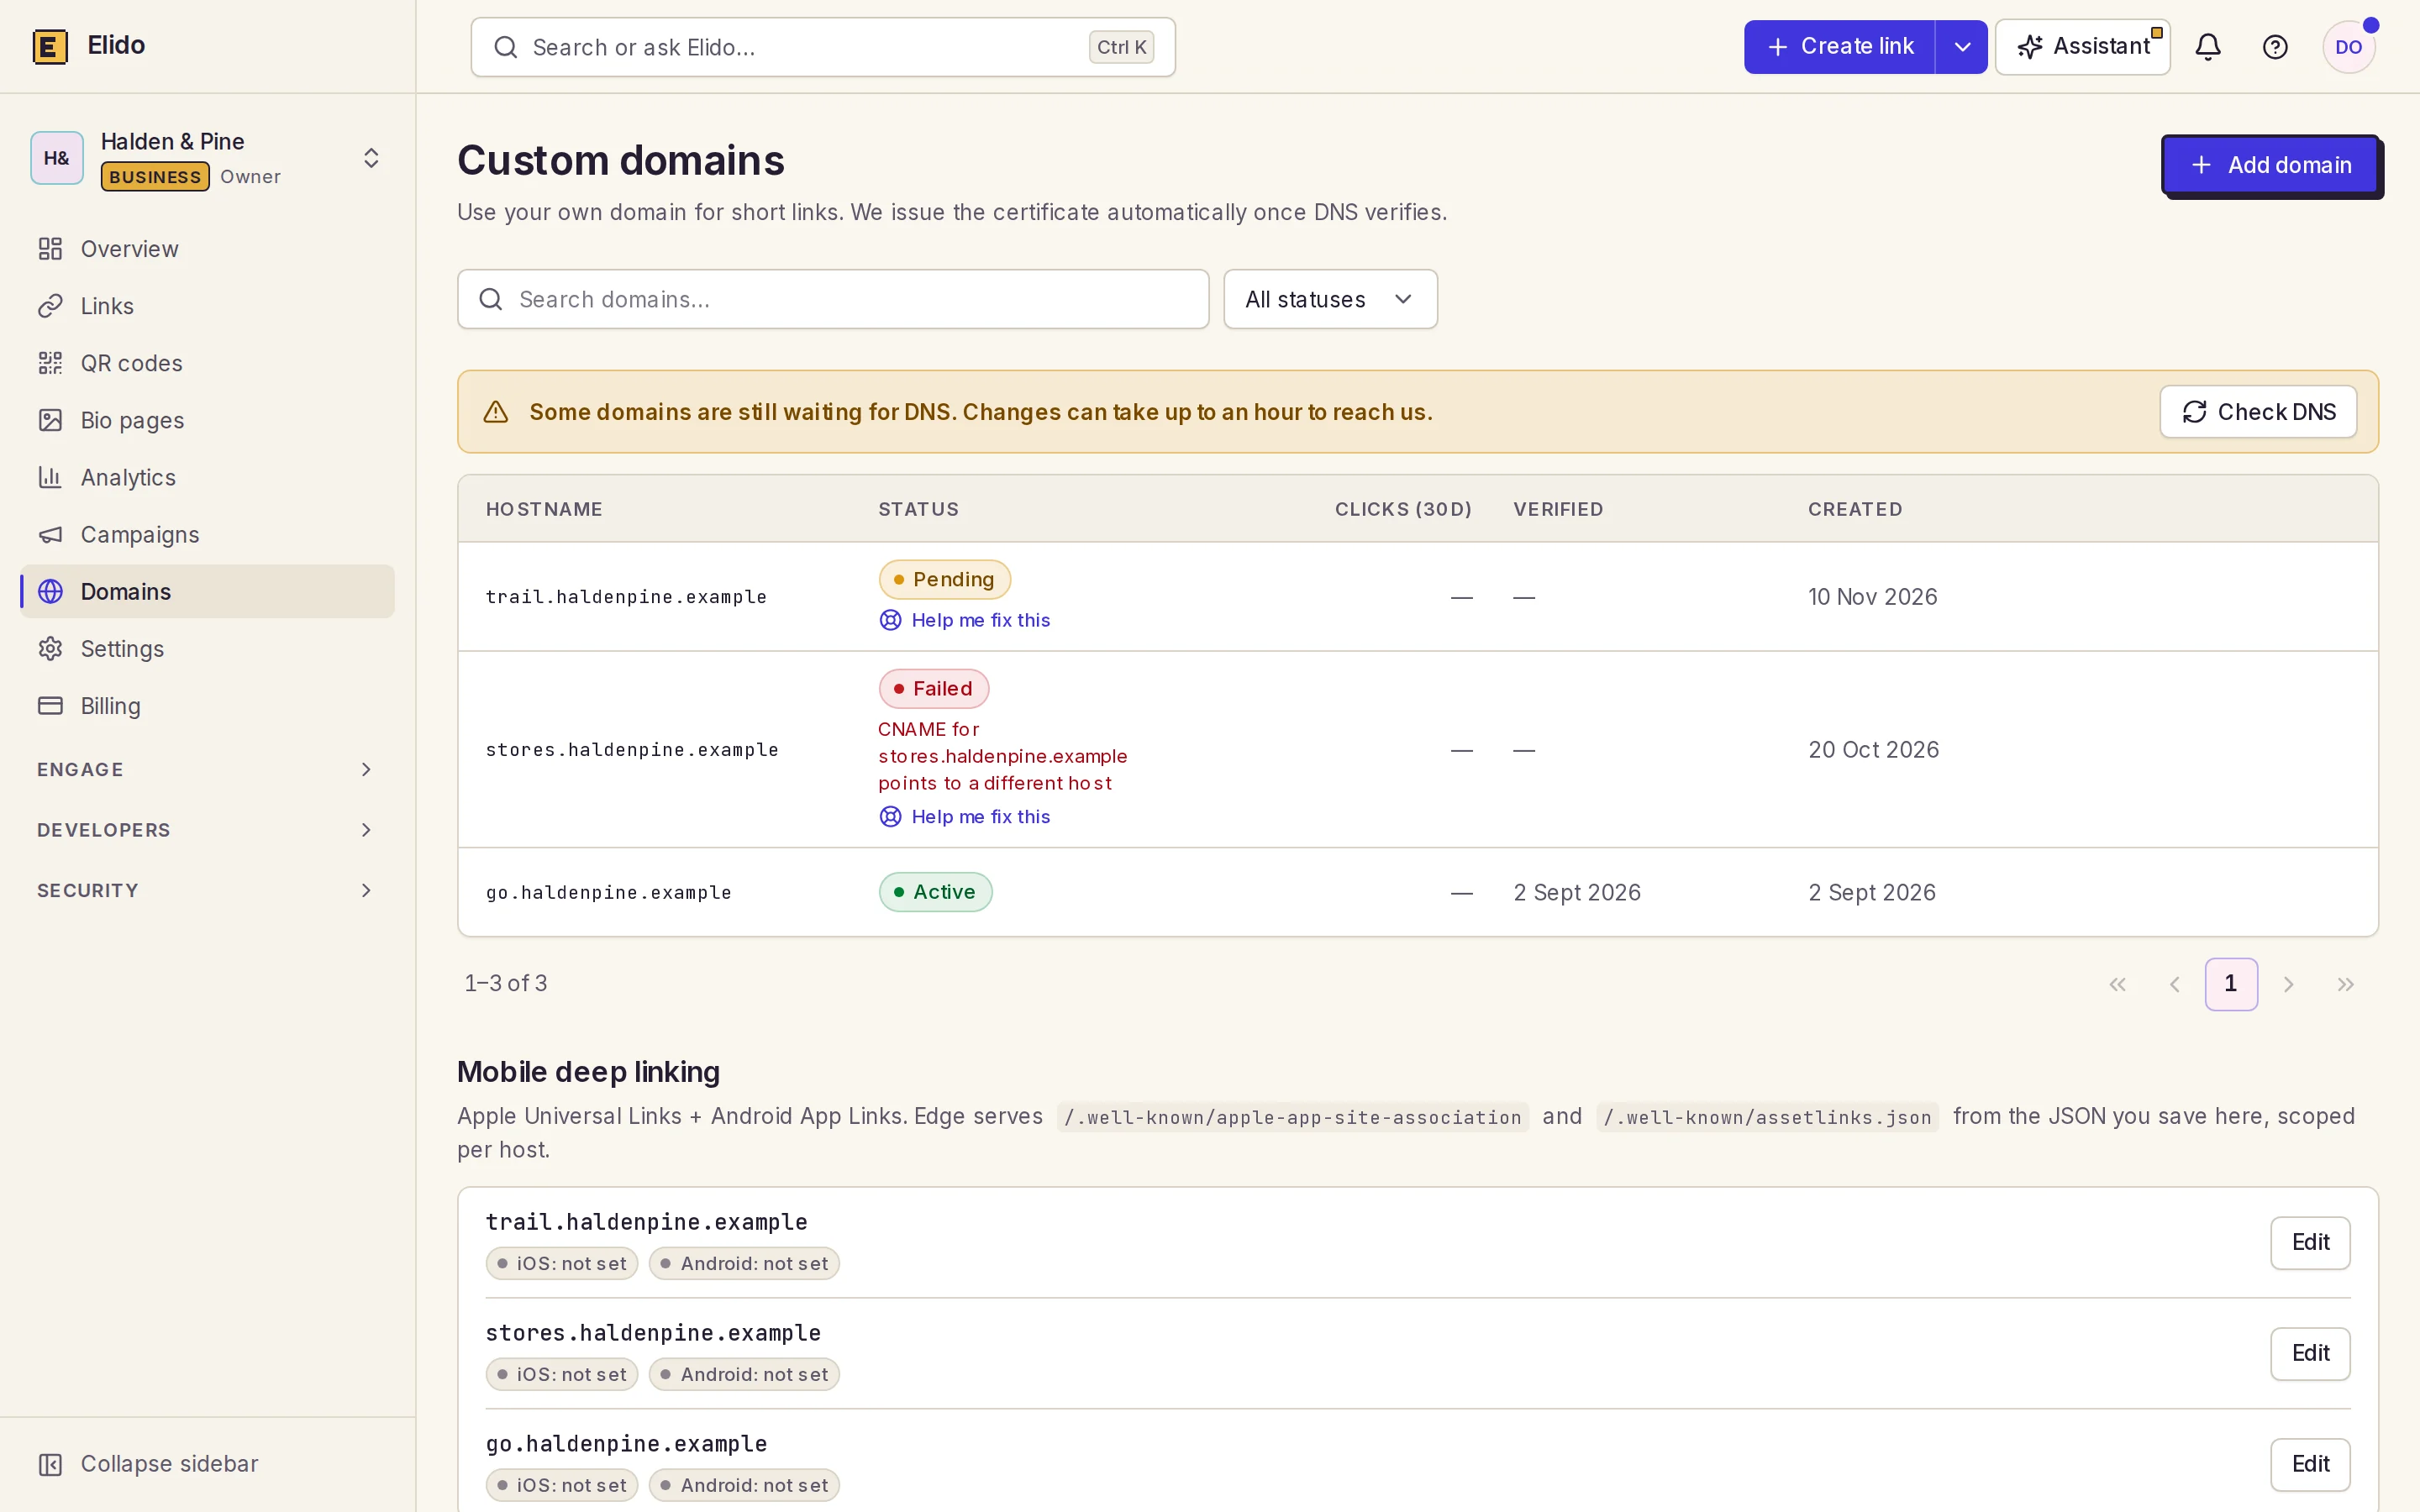
Wählen Sie eine kurze Subdomain, die Sie kontrollieren und für nichts anderes nutzen: go.example.com, links.example.com oder ähnlich. Das Präfix erscheint in jedem Link, den Sie versenden, kürzer ist also besser.
Nutzen Sie eine Subdomain, nicht die nackte Root. RFC 1034 Abschnitt 3.6.2 besagt, dass ein Name mit CNAME keine anderen Daten tragen darf, und die Root einer Zone trägt immer SOA- und NS-Einträge, sodass ein CNAME dort nicht erlaubt ist. Manche DNS-Anbieter täuschen ihn mit ALIAS- oder abgeflachten Einträgen vor, aber diese antworten mit IP-Adressen statt mit einem CNAME. Die Verifizierung von Elido fragt nach dem CNAME selbst, eine abgeflachte Root besteht also nicht.
Zwei weitere Regeln gelten bei der Registrierung des Namens. Der Hostname muss ein vollqualifizierter Domainname in Kleinbuchstaben sein, und Namen unter elido.me oder elido.app sind reserviert.
Schritt 2: die Domain in Elido hinzufügen
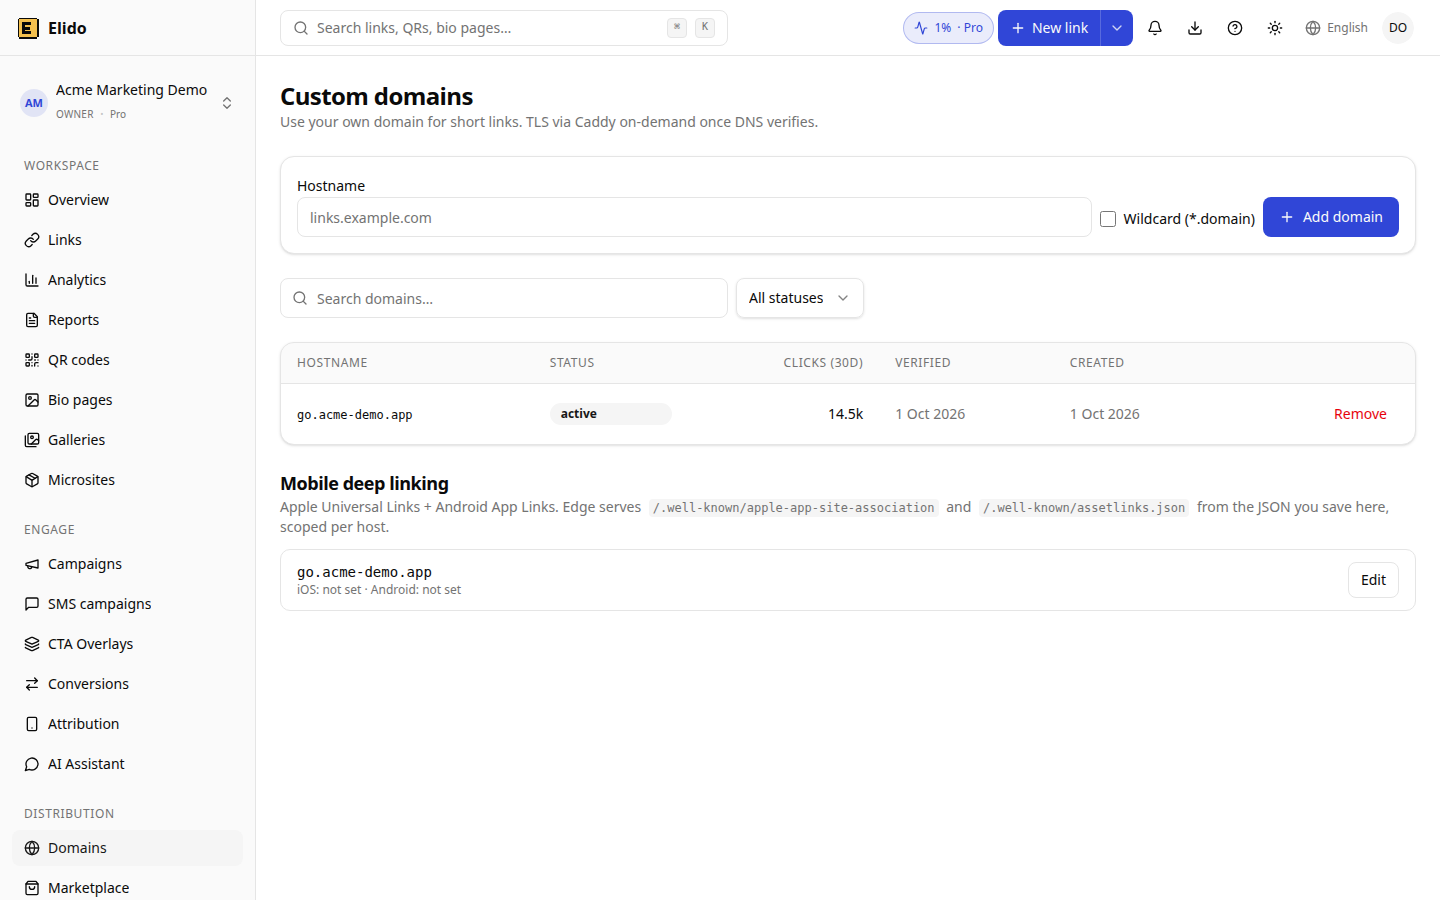
Öffnen Sie Domains in der Seitenleiste des Dashboards, tippen Sie den Hostnamen ein und klicken Sie auf Add domain. Setzen Sie das Wildcard-Häkchen nur, wenn jede Subdomain dieses Namens funktionieren soll, wie bei *.go.example.com. Meist brauchen Sie das nicht. Elido zeigt dann die beiden DNS-Einträge mit einer Kopierschaltfläche neben jedem.
Derselbe Schritt über die API, für Onboarding-Skripte oder Kunden-Workspaces:
curl -X POST https://api.elido.app/v1/workspaces/{workspace_id}/domains \
  -H "Authorization: Bearer $ELIDO_API_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"hostname": "go.example.com", "is_wildcard": false}'
Der Aufruf erfordert eine Rolle, die Domains verwalten darf. Eine neue Domain kommt mit dem Status pending, einem verify_token und einem Objekt instructions mit den exakten Eintragswerten zurück:
{
  "domain": {
    "id": 42,
    "hostname": "go.example.com",
    "status": "pending",
    "is_wildcard": false
  },
  "instructions": {
    "txt_record": "_elido-verify.go.example.com TXT \"verify=<token>\"",
    "cname_record": "go.example.com CNAME edge.elido.me"
  }
}
Eigene Domains brauchen einen bezahlten Plan. Versuchen Sie, eine in einem Free-Workspace zu registrieren, über die Domainzahl Ihres Plans hinaus oder bei einem pausierten oder gekündigten Abonnement, antwortet die API mit 402. Diesen Code würde ich in jedem Onboarding-Skript als Ersten behandeln, weil ihn ein Kunde schon am ersten Tag trifft. Ein doppelter Hostname bekommt 409. Agenturen, die viele Kundendomains betreiben, sollten die Seite für Agenturen zum Workspace-Modell lesen.
Schritt 3: die beiden DNS-Einträge setzen
Legen Sie beide Einträge bei Ihrem DNS-Anbieter an, genau wie angezeigt:
go.example.com                  CNAME  edge.elido.me.
_elido-verify.go.example.com    TXT    "verify=<your-token>"
Der CNAME leitet den Verkehr zu Elido. Der TXT-Eintrag belegt, dass Ihnen die Zone gehört. Beide sind erforderlich, und der TXT-Wert muss exakt mit dem Token übereinstimmen.
Bei einer Wildcard-Registrierung wird der CNAME zu *.go.example.com, während der TXT-Eintrag bei _elido-verify.go.example.com bleibt, auf dem übergeordneten Namen ohne das Sternchen.
Setzen Sie bei beiden Einträgen eine TTL von 300 Sekunden, wenn Ihr Anbieter das erlaubt. Viele Zonen haben standardmäßig 3600 Sekunden, und eine lange TTL macht aus einer Fünf-Minuten-Aufgabe eine Stunde.
Ein Hinweis zu Anbietern wiegt schwerer als die übrigen. Wenn Sie Cloudflare nutzen, lassen Sie den CNAME auf DNS-only. Die Dokumentation von Cloudflare besagt, dass ein Proxy-Eintrag mit den eigenen IP-Adressen von Cloudflare statt mit dem Inhalt des Eintrags beantwortet wird (abgerufen am 2026-10-09). Ein über Proxy geführter Name liefert daher nie den CNAME, nach dem Elido sucht, und die Verifizierung besteht nicht.
Schritt 4: auf die Verifizierung warten
Sie müssen nichts anklicken. Ein Hintergrund-Worker in der API von Elido prüft jede ausstehende Domain per Timer, standardmäßig alle 30 Sekunden, über den öffentlichen Resolver von Google unter 8.8.8.8. Er lässt die Domain nur durch, wenn beide Bedingungen gelten:
- Der TXT-Eintrag bei
_elido-verify.<hostname>enthält exaktverify=<token>. - Der Hostname hat einen CNAME, der auf das Elido-Edge-Ziel auflöst.
Bestehen beide, wechselt der Status zu verified. Fragen Sie ihn selbst ab, wenn Sie die Einrichtung skripten:
curl https://api.elido.app/v1/workspaces/{workspace_id}/domains/42 \
  -H "Authorization: Bearer $ELIDO_API_TOKEN"
Um das Warten auf den nächsten Takt zu überspringen, senden Sie POST .../domains/42/verify. Das liefert 202 und rückt die Domain an den Anfang der Warteschlange. Eine Domain, die 24 Stunden lang pending bleibt, wird mit dem Grund "verification timeout" als failed markiert, und derselbe Verify-Aufruf setzt eine fehlgeschlagene Domain wieder auf pending, damit Sie es nach der Korrektur des DNS erneut versuchen können.
Wenn es hängt, fragen Sie die Einträge genauso ab wie der Checker:
dig @8.8.8.8 TXT _elido-verify.go.example.com +short
dig @8.8.8.8 CNAME go.example.com +short
Der erste sollte "verify=<your-token>" ausgeben. Der zweite sollte edge.elido.me. ausgeben, einschließlich des abschließenden Punkts.
Schritt 5: die erste Anfrage stellt das Zertifikat aus
Sobald der Status verified lautet, bleibt nichts mehr zu tun. Elido stellt Zertifikate nicht vorab aus. Die TLS-Schicht stellt eines bei Bedarf aus, wenn ein Browser zum ersten Mal eine TLS-Verbindung für Ihren Hostnamen öffnet.
Bevor sie bei Let's Encrypt irgendetwas anfragt, ruft der Edge eine Autorisierungsprüfung in der Elido-API auf. Die Antwort lautet nur dann ja, wenn der Hostname im Zustand verified oder active ist oder unter eine verifizierte Wildcard-Registrierung fällt. Jede andere Antwort, auch bei einem unbekannten Namen, lehnt den Handshake ab, und es wird kein Zertifikat angefordert. Dieses Tor verhindert, dass ein Fremder eine Million Hostnamen auf Elido zeigen lässt und die Ratenlimits der Zertifizierungsstelle verbrennt.
Besteht die Prüfung, nutzt die Ausstellung die HTTP-01-Challenge aus RFC 8555: Die Zertifizierungsstelle fordert über unverschlüsseltes HTTP ein Token unter /.well-known/acme-challenge/ auf Ihrem Hostnamen an, der Edge beantwortet es, und das Zertifikat wird ausgestellt und zwischengespeichert. Der erste Besucher wartet dafür einen Moment. Spätere Anfragen nutzen das zwischengespeicherte Zertifikat.

Eine praktische Gewohnheit: Öffnen Sie https://go.example.com gleich nach der Verifizierung selbst, damit das Zertifikat existiert, bevor eine Kundin oder ein QR-Scan die erste Anfrage stellt.
Übergeben Sie die id der Domain beim Anlegen eines Links als domain_id. Der Link ist sofort unter https://go.example.com/<slug> live. Die Seite Domains zeigt außerdem die Klicks der letzten 30 Tage pro Hostname. Die vollständige Referenz einschließlich CAA-Hinweisen steht im Leitfaden zu eigenen Domains, und die Produktübersicht auf der Funktionsseite zu eigenen Domains.
Was die Statuswerte bedeuten
| Status | Bedeutung | Was zu tun ist |
|---|---|---|
pending | Domain registriert, DNS noch nicht gesehen | TXT und CNAME mit dig prüfen |
verified | Beide Einträge gefunden, Zertifikate können ausgestellt werden | HTTPS-URL einmal öffnen, dann Links anlegen |
failed | Nicht innerhalb von 24 Stunden verifiziert, Grund steht in der Zeile | DNS korrigieren, dann den Verify-Endpunkt erneut aufrufen |
active | Vom Tor wie verified akzeptiert | Nichts; behandeln Sie ihn wie verified |
Im aktuellen Build bleibt eine gesunde Domain bei verified. Der Wert active existiert im Datenmodell und im Dashboard-Filter, und das Zertifikatstor akzeptiert beide, aber noch bewegt nichts eine Domain dorthin.
Häufige Stolperfallen
CAA-Einträge, die Let's Encrypt ausschließen. Ein CAA-Eintrag begrenzt, welche Stellen für einen Namen ausstellen dürfen, und er wird von Subdomains geerbt (abgerufen am 2026-10-09). Hat Ihre Zone example.com CAA 0 issue "digicert.com", wird die Ausstellung für go.example.com abgelehnt. Fügen Sie go.example.com CAA 0 issue "letsencrypt.org" hinzu oder weiten Sie den Apex-Eintrag aus.
Ein Proxy oder CDN vor dem CNAME. Die orange Wolke von Cloudflare ist der übliche Fall, behandelt in Schritt 3. Jede Schicht, die in Ihrem Namen DNS oder HTTP beantwortet, bricht sowohl die CNAME-Prüfung als auch die HTTP-01-Challenge.
Wildcards sind keine Wildcard-Zertifikate. Laut der Dokumentation der Let's-Encrypt-Challenges kann HTTP-01 keine Wildcard-Zertifikate ausstellen, und DNS-01 braucht Schreibzugriff auf Ihre Zone (abgerufen am 2026-10-09). Eine Wildcard-Registrierung deckt also das Routing jeder Subdomain ab, aber client1.go.example.com und client2.go.example.com erhalten bei der ersten Nutzung jeweils ein eigenes Zertifikat. Let's Encrypt begrenzt neue Zertifikate pro registrierter Domain auf 50 alle 7 Tage (abgerufen am 2026-10-09), das Onboarding von Hunderten frischer Subdomains in einer Woche braucht also Planung.
Den CNAME später entfernen. Heute läuft die DNS-Prüfung nur, solange eine Domain pending ist. Ist eine Domain einmal verifiziert, prüft Elido sie nicht erneut, ein gelöschter CNAME zeigt sich daher als fehlschlagende Weiterleitungen und fehlschlagende Zertifikatserneuerungen, nicht als Statuswechsel oder Benachrichtigung. Überwachen Sie den Eintrag auf Ihrer Seite. Ein regelmäßiger Health Check mit einem degradierten Zustand und einer Karenzzeit ist geplant, nicht gebaut.
Marius Voß ist DevRel + Edge-Infrastruktur bei Elido. Er verantwortet den Weiterleitungspfad und den Ablauf für eigene Domains.
Weitere Beiträge im Blog
Häufig gestellte Fragen
Wie lange dauert die Einrichtung von TLS für eine eigene Domain?
Das Hinzufügen der Domain dauert eine Minute, das Setzen der beiden DNS-Einträge einige weitere, danach warten Sie auf die DNS-Propagierung. Elido prüft ausstehende Domains standardmäßig alle 30 Sekunden, sodass die Verifizierung kurz nach dem Sichtbarwerden Ihrer Einträge erfolgt. Bei 300 Sekunden TTL sind das meist Minuten; bei 3600 Sekunden TTL kann es länger dauern. Das Zertifikat wird bei der ersten HTTPS-Anfrage an den verifizierten Hostnamen ausgestellt, nicht früher.
Welche DNS-Einträge braucht Elido für eine eigene Domain?
Zwei. Ein TXT-Eintrag bei _elido-verify.<your hostname> mit dem Wert verify=<token> belegt, dass Sie die Zone kontrollieren, und ein CNAME von Ihrem Hostnamen auf das Elido-Edge-Ziel leitet den Verkehr. Elido zeigt beide exakten Werte, sobald Sie die Domain hinzufügen, im Dashboard und in der API-Antwort, und beide müssen vorhanden sein, bevor die Domain verifiziert wird.
Kann ich eine Root-Domain wie example.com für Kurzlinks verwenden?
Nicht zuverlässig. Der DNS-Standard erlaubt am Zonen-Apex keinen CNAME, und die Verifizierung von Elido sucht nach einer echten CNAME-Antwort, sodass ein abgeflachter oder ALIAS-Eintrag, der nur IP-Adressen zurückgibt, nicht besteht. Nutzen Sie eine Subdomain wie go.example.com oder links.example.com. Sie ist außerdem in jedem Link, den Sie teilen, kürzer zu tippen.
Stellt Elido ein Wildcard-Zertifikat für meine Domain aus?
Nein. Eine Wildcard-Registrierung der Domain lässt zu, dass jede Subdomain unter Ihrem Namen ausgeliefert wird, aber jeder Hostname erhält bei seiner ersten Anfrage über die HTTP-01-Challenge ein eigenes Zertifikat. Let's Encrypt stellt Wildcard-Zertifikate nur über die DNS-01-Challenge aus, die Schreibzugriff auf Ihre DNS-Zone braucht, und diesen Zugriff hat Elido nicht. Für Besucher ist das Ergebnis dasselbe.
Warum bleibt meine Domain im Status pending?
Entweder stimmt der TXT-Wert nicht exakt mit dem Token überein, der CNAME löst nicht auf das Elido-Edge-Ziel auf, oder ein Proxy antwortet anstelle Ihres CNAME. Elido fragt beide Einträge über einen öffentlichen Resolver ab, prüfen Sie sie also mit dig von außerhalb Ihres Netzes. Eine Domain, die nach 24 Stunden noch pending ist, wird mit einem Grund als failed markiert, und danach können Sie eine neue Verifizierung anfordern.
Funktionieren eigene Domains in jedem Elido-Plan?
Nein. Free-Workspaces haben kein Kontingent für eigene Domains. Die bezahlten Pläne Pro und Business enthalten eigene Domains, und die Zahl, die Sie anbinden können, hängt von der Plangröße ab, prüfen Sie also die Preisseite für Ihre Stufe. Eine Domain über Ihr Limit hinaus oder bei einem pausierten oder gekündigten Abonnement hinzuzufügen, wird mit einem Payment-Required-Fehler abgelehnt.
Elido testen
URL einfügen, kurzer Link in Sekunden
Kein Konto nötig. Link bleibt 30 Tage aktiv. Konto erstellen, um ihn dauerhaft zu behalten.
Keine Anmeldung nötig. Kostenlos registrieren für 50 Links im Monat.