コンプライアンスの記事
短縮リンクは個人データを伴います。IPアドレス、デバイス情報、そして時には個人に紐づくキャンペーン識別子までもが含まれます。これらのガイドでは、GDPRに準拠したリンクトラッキング、EU域内でのデータ保存、Cookieを使わない分析、データ処理契約、そして顧客のクリックをベンダー経由で処理させる前に確認すべき事項を取り上げます。実践的な答えを求めるマーケターやDPOに向けて、法的な出典を明示しながら書いています。EUファーストはElidoの得意分野であり、このカテゴリはその裏付けをお見せする場です。
 コンプライアンス
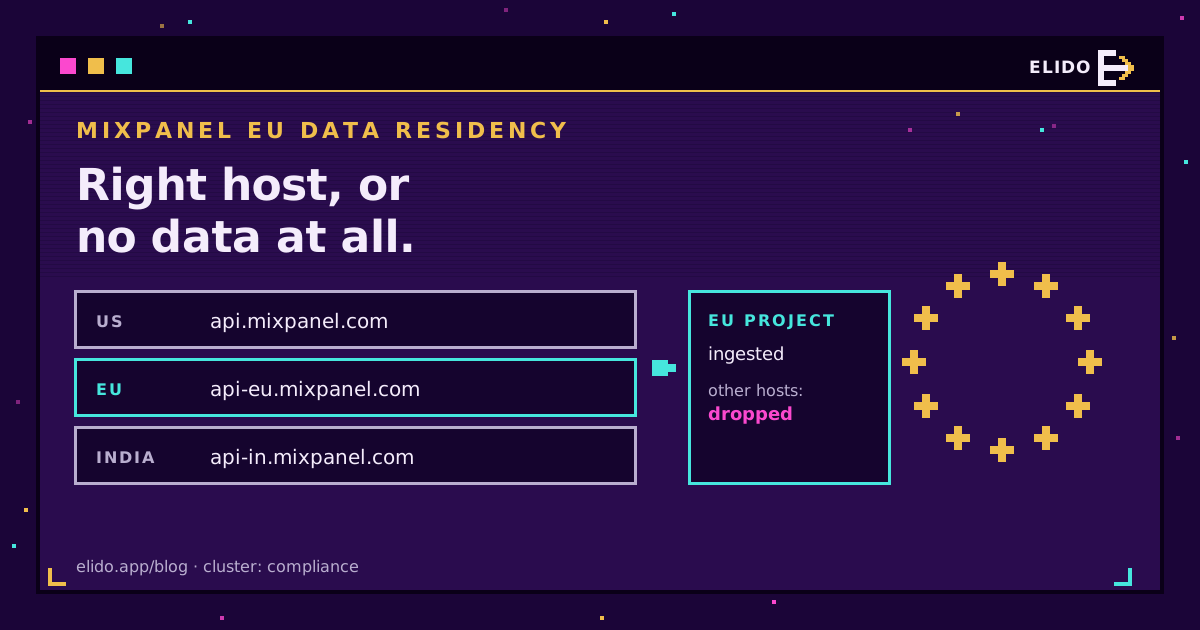
MixpanelのEUデータレジデンシー:ホストとGDPR
MixpanelのEUデータレジデンシーを解説。各リージョンの取り込みホスト、誤ったホストに送ったイベントが消える理由。
1分で読了 コンプライアンス
ホモグラフ攻撃:punycodeと偽装ドメインの見分け方
ホモグラフ攻撃は似た文字をドメインに紛れ込ませ、punycode(xn--)がそれを運びます。ブラウザーの対応と限界、リンクの確認方法を解説します。
1分で読了 コンプライアンス
QRコードのアクセシビリティ: WCAG、コントラスト、代替手段
QRコードは代替テキストのない画像で、タブ移動もできません。アクセシビリティの規則が求めること。
1分で読了 コンプライアンス
クリックデータの保持期間:分析ログはいつまで保存するか
GDPR はクリックデータの保存期間を数字で示していません。データの区分ごとに保持期間を決める方法、Elido の現状。
1分で読了 コンプライアンス
QRコードとGDPR:スキャンで収集される情報と必要な対応
印刷されたコード自体は何も収集しませんが、その背後のリダイレクトは個人データであるIPを処理します。適法な根拠と保存期間を解説します。
1分で読了 コンプライアンス
デジタル製品パスポートのQRコード: ESPRの要件
ESPRが求めるのはデータキャリアで、QRコードを名指ししてはいません。規則の内容、2月のバッテリー期限。
1分で読了 コンプライアンス
短縮リンクのCookie同意: EUが求める要件
短縮リンクにCookieバナーは必要か。リダイレクトのトラッキングでePrivacyの同意が要るタイミングと、Cookie不要でEU保存なら避けられる場合を解説。
1分で読了 コンプライアンス
Google AnalyticsはGDPRに準拠しているか?EUでの答え
Google Analyticsは禁止されていませんが、EUの規制当局はデータの米国送信がGDPR違反と判断しました。EUの代替策を解説します。
1分で読了 コンプライアンス
BitlyはGDPRに準拠しているか? DPOによる本音の回答
BitlyはDPA、標準契約条項、そしてData Privacy Framework認証を備えている。準拠しているのは事実だが、それはEU域内のみのデータ常駐とは異なる。
1分で読了 コンプライアンス
米国 SaaS の EU 代替: ベンダー確認済みガイド
米国 SaaS の EU 代替を、ベンダーのページで確認。本当に欧州の企業はどれか、CLOUD Act と GDPR の衝突、どのツールにも使える 5 つの質問のテスト。
2分で読了 コンプライアンス
QRコードは安全か? quishingと身を守る方法
QRコードのスキャン自体は安全で、リスクはその行き先にある。quishingの仕組み、悪意あるQRコードの見分け方。
1分で読了 コンプライアンス
URLショートナーは安全か?スキャンの限界
信頼できるURLショートナーは安全ですが、リダイレクトは悪質な転送先を隠せます。プロバイダーのスキャンが検出できるものとできないもの。
1分で読了 コア記事コンプライアンス
URL ショートナーの GDPR:DPO が本当に確認したいこと
EU コンプライアンス顧問による URL ショートナーに適用される GDPR 条文の読み解き - 第3条、第6条、第28条、第30条、第32条、第35条。
2分で読了 コンプライアンス
URL短縮のSOC 2とHIPAA: 確認すべき事項
ElidoにはSOC 2レポートもISO 27001もまだありません。リンクベンダーに求めるべきSOC 2とHIPAAの資料と、Elidoが今提示できるものを解説します。
1分で読了 コンプライアンス
同意モード v2:DMA が変えたリンクトラッキング
同意モード v2 とデジタル市場法(DMA)は短縮リンク分析のルールを書き換えました。4 つのシグナルの意味、サーバーサイド リカバリの仕組み。
3分で読了 コンプライアンス
Schrems II とトラッキングピクセル:2026年に DPF が残す位置
Schrems II はプライバシーシールドを無効にし、EU-US データプライバシーフレームワークが2023年に十分性を回復しました。ピクセルへの影響を解説。
2分で読了 コンプライアンス
マーケティングツールのEUデータ所在地:DPO向け確認項目
リンク計測とコンバージョン転送におけるEUデータ所在地の範囲、マーケティング基盤でEUデータが漏れる箇所。
1分で読了 コンプライアンス
クッキーレスアトリビューション解説:今も使える手法
サードパーティクッキーは衰退し、スクリプトが設定するクッキーはすぐ失効します。今も有効なアトリビューション経路、そのコスト。
1分で読了 コンプライアンス
Safari ITP後のクリック計測:今も有効な方法
ITPのバージョンアップごとに回避策が塞がれてきました。各バージョンが何を破壊したかを時系列で解説し。
1分で読了 コンプライアンス
URLショートナーのセキュリティ: 確認すべき10の対策
URLショートナーを信頼する前に確認したい10のセキュリティ対策。脅威フィードによるスキャン、署名付きWebhook、キーのハッシュ化、レート制限。
1分で読了 コンプライアンス
GDPR対応のURL短縮サービス:契約前の10項目
GDPRに配慮したURL短縮サービスには、DPA、最小限のクリックデータ、消去対応、ピクセル不使用が必要です。10項目の確認を整理します。
1分で読了